Une statistique récente (et quand je dis récente, c’est vraiment toute récente) affirme que 80 % des e-mails reçus sont indésirables. Ce chiffre repose sur une observation empirique : mes dossiers « Courrier indésirable » et « Spam » se remplissent bien plus vite que ma boîte de réception, où restent les e-mails légitimes. Je ne suis donc pas certain qu’il faille le citer comme une vérité absolue, mais je parie que la plupart des gens estimeraient une proportion similaire d’e-mails indésirables par rapport aux e-mails légitimes dans leur propre boîte de réception.
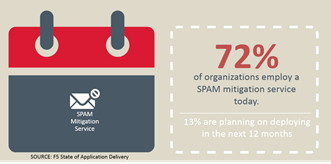
Parmi les courriers indésirables se trouve invariablement une proportion plus faible d’e-mails malveillants. Ceux qui ne sont en réalité rien d’autre que des tentatives d’hameçonnage visant à transmettre un virus ou à m’inciter à communiquer mes identifiants. Cette proportion est plus faible parce que nous (le « nous » de l’entreprise), comme 72 % des organisations, faisons appel à des services de lutte contre le spam. Au passage, ce chiffre est bien réel : il provient de notre rapport State of Application Delivery.
Il semblerait donc que, grâce à la technologie et aux efforts inlassables de sensibilisation des équipes de sécurité, l’e-mail soit bien plus sûr que la plupart des applications collaboratives.
Sauf quand ce n’est pas le cas.
C’est précisément ce que CloudLock a récemment constaté dans son Rapport sur la cybersécurité du 3e trimestre, parmi d’autres informations intéressantes. Ce qui m’a vraiment interpellé, c’est le constat concernant le « partage » par e-mail. CloudLock a découvert que les organisations collaborent en moyenne avec 865 parties externes. À elles seules, 25 d’entre elles représentent 75 % des partages dans le cloud de chaque organisation. Mais 70 % des partages s’effectuent avec des adresses e-mail non professionnelles sur lesquelles les équipes de sécurité n’ont que peu de contrôle.
En d’autres termes, les e-mails sortants représentent un véritable risque pour la sécurité des entreprises. Pas nécessairement parce que toute personne qui partage des données d’entreprise avec une adresse e-mail externe et non professionnelle a de mauvaises intentions, mais en raison des risques inconnus liés au stockage de ces données hors site. Sont-elles chiffrées ? Probablement pas. Sont-elles à l’abri des analyses et des regards indiscrets des employés du fournisseur de messagerie ? Probablement pas.
Pourtant, comme le souligne CloudLock, les équipes de sécurité ont peu de contrôle sur ce type d’activité.
Même si c’est vrai, il existe une équipe qui, elle, a peut-être bel et bien le contrôle (ou la capacité de contrôler) ce type d’activité : l’équipe réseau.
Supposons un instant que le système de messagerie électronique de votre entreprise soit hébergé sur site. Si beaucoup ne le sont plus aujourd’hui, nombreux sont encore ceux qui le restent, en raison d’exigences réglementaires et de conformité qu’il est tout simplement impossible de faire respecter correctement hors site. Tout le monde utilise donc un service hébergé dans votre centre de données, sur votre réseau et sous votre contrôle.
C’est là qu’un proxy programmable peut vous apporter le contrôle nécessaire, grâce à la visibilité qu’il offre, pour empêcher, si vous le souhaitez, le partage de données d’entreprise avec des adresses e-mail externes à l’entreprise.
Voyez-vous, un proxy inverse se place devant un service. Il s’agit généralement d’un serveur web, et le proxy assure alors la répartition de charge. Dans le cas présent, le proxy va se placer devant votre service SMTP (comme Exchange) et assurer le filtrage des messages sortants. Comment cela fonctionne-t-il ? En inspectant chaque commande « SEND » afin de déterminer si le destinataire appartient ou non à l’entreprise et si le message contient des données sensibles.
Croyez-moi, la première tâche est plus facile que la seconde. SMTP est un protocole bien connu et parfaitement documenté. La programmabilité du chemin de données vous permet d’analyser ce protocole et de distinguer facilement ce qui est « interne à l’entreprise » de ce qui ne l’est pasAprès tout, vous connaissez les domaines dont vous gérez la messagerie électronique. Ils appartiennent à l’entreprise. Tous les autres ? Non.
Déterminer si des pièces jointes ou des données intégrées sont susceptibles de contenir des informations ou des données sensibles (ou présentant un risque) est un peu plus délicat. Mais puisque vous avez accès à l’intégralité de la charge utile, y compris aux pièces jointes, vous pouvez commencer par utiliser les mêmes techniques que les pare-feu d’applications web pour « analyser et nettoyer » les données sensibles provenant des applications. Le nom du fichier joint peut également vous servir d’indice. Vous pouvez, par exemple, bloquer tout fichier .zip ou .xls. Vous pourriez autoriser les partages légitimes avec des adresses e-mail externes à l’entreprise en ajoutant à une liste d’autorisation soit les personnes habilitées à envoyer des messages à de telles adresses, soit les adresses externes approuvées autorisées à en recevoir.
En définitive, c’est à vous de décider. Jusqu’où souhaitez-vous contrôler cette fuite potentielle d’informations ? Dans quelle mesure est-il important de traiter cette menace particulière ?
La puissance du proxy (programmable) est pratiquement illimitée, car dès lors que vous associez la visibilité au code, les possibilités se multiplient. Vous pouvez mettre en œuvre des solutions sur mesure pour résoudre les problèmes qui surviennent, sans avoir à recourir à de nouveaux logiciels ou à des solutions qui engendrent des difficultés supplémentaires sur les plans architectural et opérationnel. C’est pourquoi vous avez besoin d’un proxy applicatif moderne offrant programmabilité, performances et prise en charge de nombreux protocoles : visibilité + programmabilité = succès.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.