Les proxys programmables protègent les ports contre les prédateurs, comme ceux qui ciblent aujourd’hui le protocole SMB.
Lorsque l’Internet en était à ses balbutiements, mes trois aînés étaient adolescents. Même à l’époque, alors que l’Internet était bien moins vaste, nous ne voulions pas leur laisser un accès sans restriction. Croyez-moi, les enfants saisissent les choses les plus invraisemblables dans la barre d’adresse des navigateurs. Malgré la prolifération actuelle des « contrôles parentaux », à l’époque, nous devions bricoler les nôtres avec les moyens du bord.
Bon, en réalité, nous utilisions Squid, mais ça sonne moins bien. Cela reste néanmoins le sujet de cet article. Pas Squid en tant que tel, mais l’utilisation d’un proxy à d’autres fins que l’équilibrage de charge des applications web.
Aujourd’hui, les proxys ne servent plus uniquement aux applications web. Ils permettent de contrôler pratiquement n’importe quel trafic, sur n’importe quel port. À la maison, nous utilisions principalement Squid pour contrôler le trafic web sortant de trois adolescents curieux. Au bureau, en revanche, nous l’utilisions pour centraliser la journalisation du trafic sortant afin de comprendre pourquoi nous consommions autant de bande passante avec si peu d’employés.
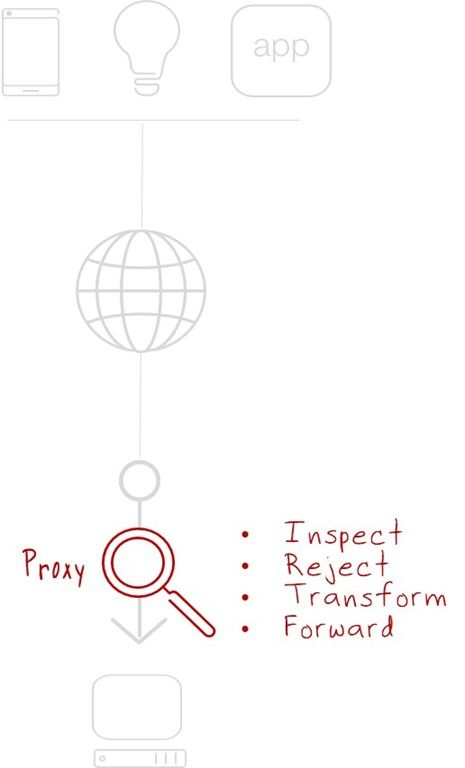
Il existe de nombreux exemples d’utilisation de proxys pour contrôler l’accès sortant à Internet et, sans surprise, tout autant d’exemples pour les connexions entrantes.
Les proxys constituent la base de l’équilibrage de charge, du contrôle d’accès, de la traduction (passerelles) et d’une multitude d’autres services « hébergés sur le réseau » qui contrôlent, enrichissent et gèrent le trafic à destination et en provenance de ressources précieuses au sein du « centre de données » (qu’il soit physiquement situé sur site ou dans un cloud public). Les proxys offrent un point de contrôle stratégique sur le trafic entrant, qui peut être utilisé à diverses fins, notamment pour assurer la sécurité et la protection des ressources en aval.
La récente épidémie de WannaCry/SambaCry illustre bien comment les proxys peuvent protéger contre les attaques ciblant des ressources autres que les applications web. Un rapide coup d’œil à nos dernières statistiques iHealth révèle un nombre important de services SMB exposés publiquement et accessibles via le port 445. Exactement là où l’on s’attendrait à les trouver. Au 30 mai, une recherche « port:445 » sur shodan.io recensait 1 928 046 appareils/systèmes. Et si l’attaque WannaCry initiale ciblait spécifiquement le protocole SMB de Microsoft, sa dernière cible est l’implémentation Linux de samba.org, ce qui rend particulièrement inquiétants les plus de 722 000 systèmes d’exploitation Unix dont le port 445 est grand ouvert sur Internet.
F5 propose un « bloqueur », mais l’important n’est pas tant que nous en ayons un, mais plutôt la raison pour laquelle nous en avons un : BIG-IP est une plateforme programmable basée sur un proxy.
Le fait est qu’un proxy – et plus particulièrement un proxy complet à double pile – peut détecter avec précision et bloquer les menaces de sécurité par sa simple présence sur le chemin des données. L’inspection fait partie intégrante d’un proxy ; cette capacité est indispensable pour offrir des fonctionnalités plus avancées et flexibles, telles que la traduction de protocoles. Puisqu’il intercepte et inspecte le trafic, il bénéficie d’une visibilité totale. Il peut donc être configuré pour repérer des anomalies spécifiques signalant une menace imminente ou le début d’une attaque.
C’est la nature même d’un proxy : servir d’intermédiaire entre deux parties impliquées dans un échange. Dans le domaine technologique, il s’agit d’un système demandeur et d’un système répondant. D’un client et d’une application. Et peu importe que l’échange s’effectue via HTTP sur le port 80 ou SMB sur le port 445. Un proxy peut offrir la visibilité nécessaire sur le trafic pour détecter (et, espérons-le, bloquer ensuite) le trafic malveillant.
Les proxys ne sont pas réservés aux applications web ni aux adolescents. Ils s’adressent aux professionnels qui ont besoin de visibilité — et de contrôle — sur l’ensemble du trafic entrant afin de détecter les attaques et d’éviter qu’elles ne causent des dommages importants (et coûteux) aux ressources.
Les proxys programmables sont le ruban adhésif universel d’Internet. Si vous en avez un, vous pouvez faire pratiquement tout ce dont vous avez besoin, au moment où vous en avez besoin.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.