Partout dans le monde, les organisations développent des applications d’IA générative à un rythme effréné. Ces applications conçues en interne sont devenues essentielles pour stimuler l’innovation et gagner en efficacité. Cependant, même certaines des applications d’IA générative les plus transformatrices pourraient exposer l’organisation à de toutes nouvelles surfaces d’attaque.
Des attaques réussies, telles que des injections de prompts, des contournements de restrictions (« jailbreaks ») ou l’exécution de code à distance, pourraient entraîner des failles de sécurité et des fuites de données. De même, des réponses potentiellement dangereuses ou toxiques fournies par les grands modèles de langage (LLM) aux parties prenantes d’une organisation pourraient nuire à sa réputation et entraîner des problèmes juridiques ainsi que des pertes financières.
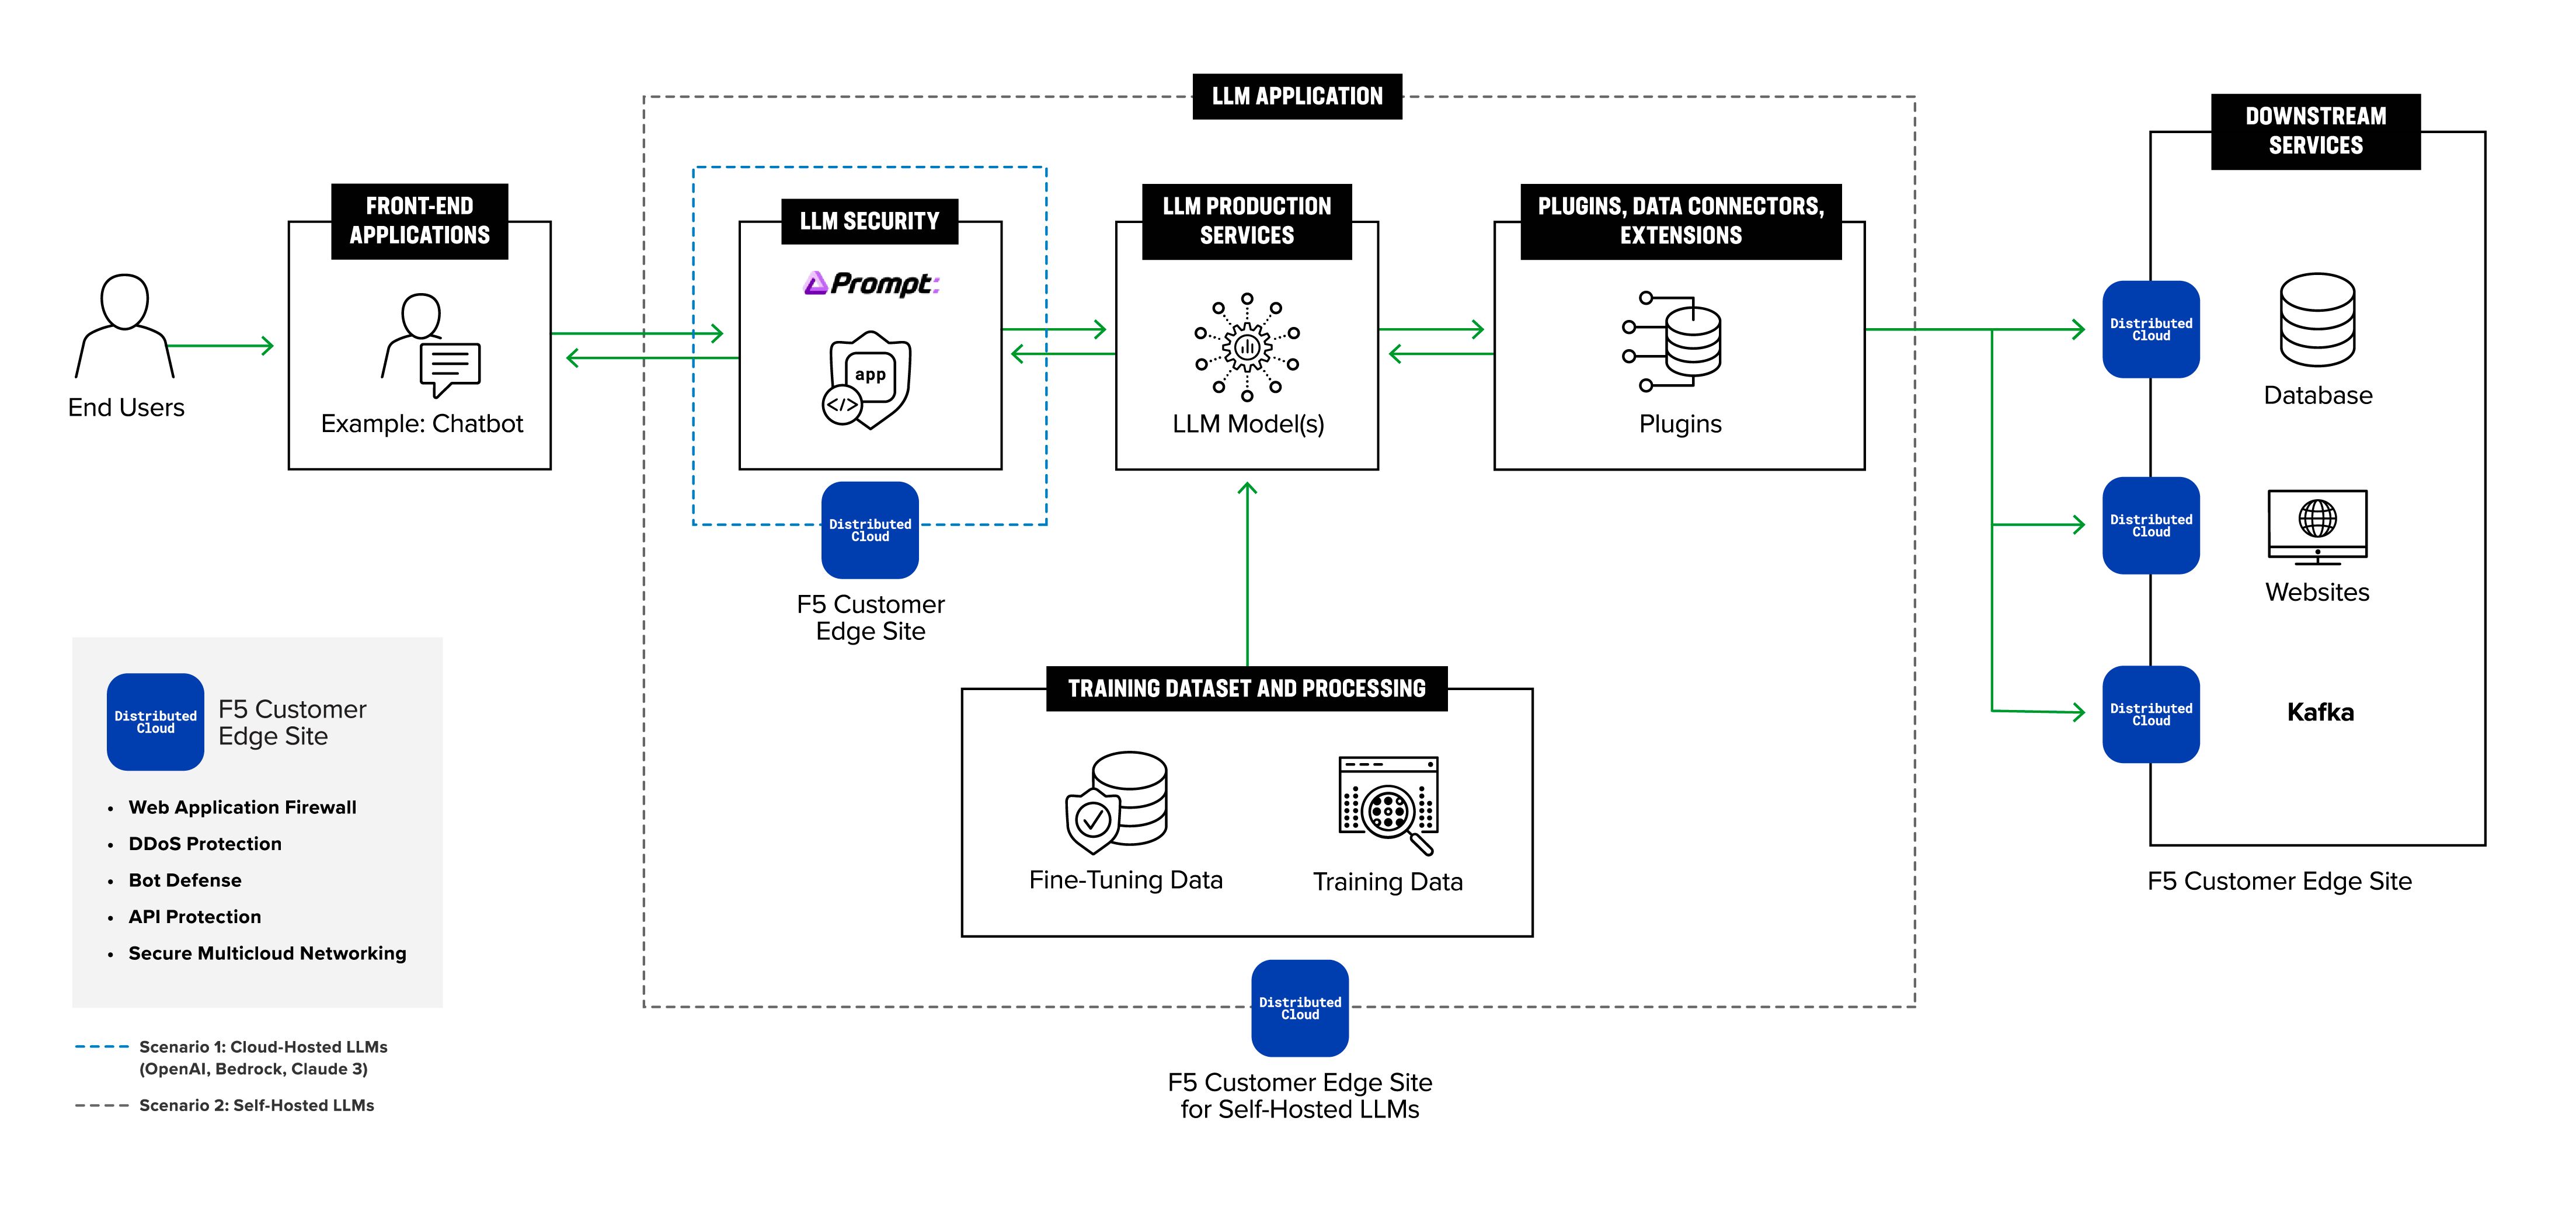
Face au besoin croissant de protéger les applications basées sur l’IA générative, la plateforme F5 Distributed Cloud étend ses partenariats technologiques avec des tiers afin d’y intégrer des technologies qui sécurisent les applications d’IA générative. Prompt Security, un pare-feu pour l’IA, est désormais pris en charge par F5 Distributed Cloud App Stack. La plateforme Distributed Cloud assure la sécurité des applications grâce à des fonctionnalités telles que le WAF, la protection contre les bots et les attaques DDoS, ainsi que la détection et la sécurisation des API. Elle simplifie également la mise en réseau grâce à Customer Edge. Ce partenariat illustre l’extensibilité des services F5 Distributed Cloud et permet aux clients de sécuriser facilement leurs applications d’IA dans des environnements sur site, en périphérie, hybrides et multicloud. Le pare-feu pour l’IA de Prompt Security protège les requêtes entrantes adressées à l’IA générative et les réponses sortantes, afin de prémunir les entreprises contre les injections de prompts, la divulgation de données sensibles, les réponses préjudiciables et d’autres types de piratage.
Principes clés de la sécurisation des applications d’IA générative
1. Gestion des risques de sécurité propres à l’IA générative
Les applications d’IA générative font émerger un tout nouvel ensemble de risques de sécurité. Par conséquent, les approches de sécurité traditionnelles ne suffisent plus à elles seules. Prompt Security analyse chaque prompt et chaque réponse du modèle afin de protéger contre diverses nouvelles menaces, telles que les injections de prompts, le contournement des garde-fous (« jailbreaking »), le déni de portefeuille, et bien d’autres. L’ensemble du trafic à destination des applications d’IA générative transite par Prompt Security, offrant ainsi une visibilité complète sur les prompts entrants.
2. Modération du contenu produit par les LLM
Il est tout aussi important d’inspecter les requêtes des utilisateurs avant qu’elles n’atteignent les systèmes d’une organisation que de veiller à ce que les réponses des LLM soient sûres et ne contiennent aucun contenu toxique ou préjudiciable susceptible de nuire à l’organisation.
3. Garantir la confidentialité des données et prévenir les fuites
Lors du développement d’applications opérationnelles d’IA générative, celles-ci auront accès aux bases de données et aux ressources d’une organisation (ou d’un tiers) afin d’offrir la meilleure expérience utilisateur possible. Toutefois, en l’absence de mesures de sécurité appropriées, les données de l’organisation peuvent être divulguées dans les réponses générées par les LLM. Un utilisateur pourrait ainsi tromper l’application pour l’amener à révéler des informations confidentielles, ce qui pourrait avoir des conséquences juridiques et nuire à la réputation de l’organisation.
4. Mettre en œuvre la gouvernance et la visibilité
Les développeurs d’applications et les équipes de sécurité surveillent le trafic entrant et sortant des applications d’IA générative à tous les points d’insertion possibles. Cette surveillance gagnera en importance à mesure que la gouvernance et les réglementations d’une organisation en matière d’IA se préciseront et seront appliquées plus strictement. Prompt Security assure une journalisation complète de chaque interaction avec l’IA générative. Les journaux incluent notamment l’utilisateur, le prompt, la réponse et les résultats de l’analyse.
Stimulez la productivité de votre entreprise grâce à des applications d’IA générative sécurisées
Le pare-feu Prompt Security pour l’IA permet aux clients des services F5 Distributed Cloud de protéger leurs applications d’IA générative à chaque point de contact. Grâce à des fonctionnalités intégrées d’observabilité immédiate et de gestion des politiques, les entreprises peuvent sécuriser leurs applications d’IA générative, améliorer leur productivité et préserver la gouvernance des données.
Pour lire le communiqué de presse de Prompt Security, veuillez cliquer ici.
Pour voir une démonstration de Prompt Security + F5 Distributed Cloud Services en action, veuillez consulter https://www.youtube.com/watch?v=rP4fgpXgv3Q.
Pour mieux comprendre comment F5 Distributed Cloud Services peut aider les organisations à mettre en place une infrastructure pour n’importe quelle application, où qu’elle se trouve, veuillez consulter https://www.f5.com/cloud.
Pour en savoir plus sur Prompt Security, veuillez consulter https://www.prompt.security.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.