De nombreux blogs et articles spéculent sur les types d’applications déployées nativement et migrées vers le cloud public. Les applications mobiles sont souvent classées parmi les applications « nées dans le cloud », mais faute de précisions permettant de déterminer s’il s’agit d’applications mobiles d’entreprise ou d’applications grand public, il est difficile de se prononcer catégoriquement dans un sens ou dans l’autre.
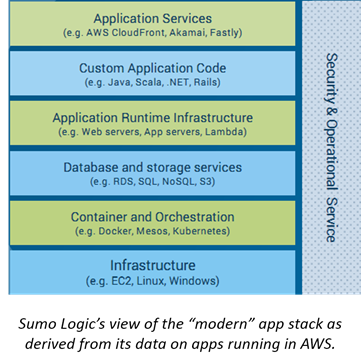
Il est donc intéressant de consulter tout rapport qui analyse en détail un aspect quelconque des applications dans le cloud public, en particulier lorsqu’il s’appuie sur des données réelles. C’est précisément ce qu’a fait récemment Sumo Logic en publiant un rapport qui fournit de précieuses informations sur les applications exécutées dans le cloud public AWS. Celui-ci a été élaboré à partir de données générées par des applications et des infrastructures gérées par Sumo Logic, soigneusement anonymisées, bien entendu. Sumo Logic compte plus de 1 000 clients qui exécutent des applications dans le cloud AWS, et ses conclusions comprennent des données particulièrement intéressantes sur les piles applicatives mises en place dans cet environnement.
Par exemple, de nombreuses données font état du taux d’adoption des conteneurs. La plupart proviennent d’enquêtes menées au sein d’une communauté fermée gravitant autour des technologies de conteneurisation, ce qui tend à fausser considérablement les résultats à la hausse. J’en ai vu certaines faire état d’un taux d’adoption de 62 %. À l’inverse, les enquêtes menées auprès des entreprises peuvent involontairement passer à côté des personnes qui, au sein d’une organisation, adoptent les conteneurs, ce qui tire les résultats vers des niveaux à peine perceptibles. Ainsi, le constat de Sumo Logic selon lequel l’utilisation de Docker en production (sur AWS) s’élève à environ 15 % est significatif, tout comme le taux similaire d’adoption de Lambda (qui prend en charge les architectures sans serveur).
Autre constat intéressant : « davantage de clients utilisent des bases de données NoSQL que des bases de données traditionnelles (SGBDR) ». Les fournisseurs historiques de SGBDR destinés aux entreprises figuraient notamment tout en bas de la liste. Ce n’est pas vraiment surprenant. La plupart des entreprises sont peu susceptibles de migrer vers un environnement cloud leurs SGBDR extrêmement volumineux (et nous parlons ici de volumes vraiment considérables). Outre les difficultés liées au transfert vers le cloud de dix, vingt ans de données, voire davantage, il faut aussi composer avec les tentacules dignes de Cthulhu des dizaines ou centaines d’applications existantes (cantonnées au centre de données) qui dépendent de cette base de données. Mais si l’on repart de zéro, il est logique d’adopter une technologie plus récente et mieux adaptée au cloud, comme NoSQL, réputée pour sa rapidité et sa prise en charge par les frameworks d’applications modernes, ou d’opter pour une solution open source. Cela dit, deux des quatre bases de données les plus utilisées étaient de type NoSQL (Redis arrive en tête avec 18 %, suivie de près par Mongo avec 16 %), tandis que les deux autres étaient des SGBDR traditionnels : MySQL occupait confortablement la deuxième place avec 17 %, et PostgreSQL la quatrième avec 11 %.
Enfin, Sumo Logic a constaté que « près des deux tiers des applications AWS utilisent le service d’audit AWS (CloudTrail) et les journaux de flux VPC ». Ce constat concorde avec la priorité constante accordée à la sécurité dans tous les secteurs et sur tous les marchés. Il donne également une idée des « services cloud » qui pourraient devoir être intégrés à d’autres solutions, à mesure que des infrastructures et des systèmes compatibles avec le cloud continuent d’apparaître sur le marché.
Vous pouvez télécharger le rapport de Sumo Logic ici, et Sumo Logic m’indique que des analyses plus approfondies seront publiées à l’avenir, alors restez également à l’affût.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.