L’évolution du paysage applicatif crée de nouvelles surfaces d’attaque et de nouveaux risques de sécurité
La transformation numérique et l’adoption des technologies cloud progressent à un rythme soutenu. Avec la transformation numérique, les applications sont devenues vitales pour les entreprises. À mesure que celles-ci s’adaptent aux grandes tendances qui nous touchent tous et s’engagent dans une démarche de modernisation de leurs applications, les architectures applicatives évoluent pour privilégier les API, s’appuyer sur les microservices et recourir largement à l’automatisation et à l’orchestration.
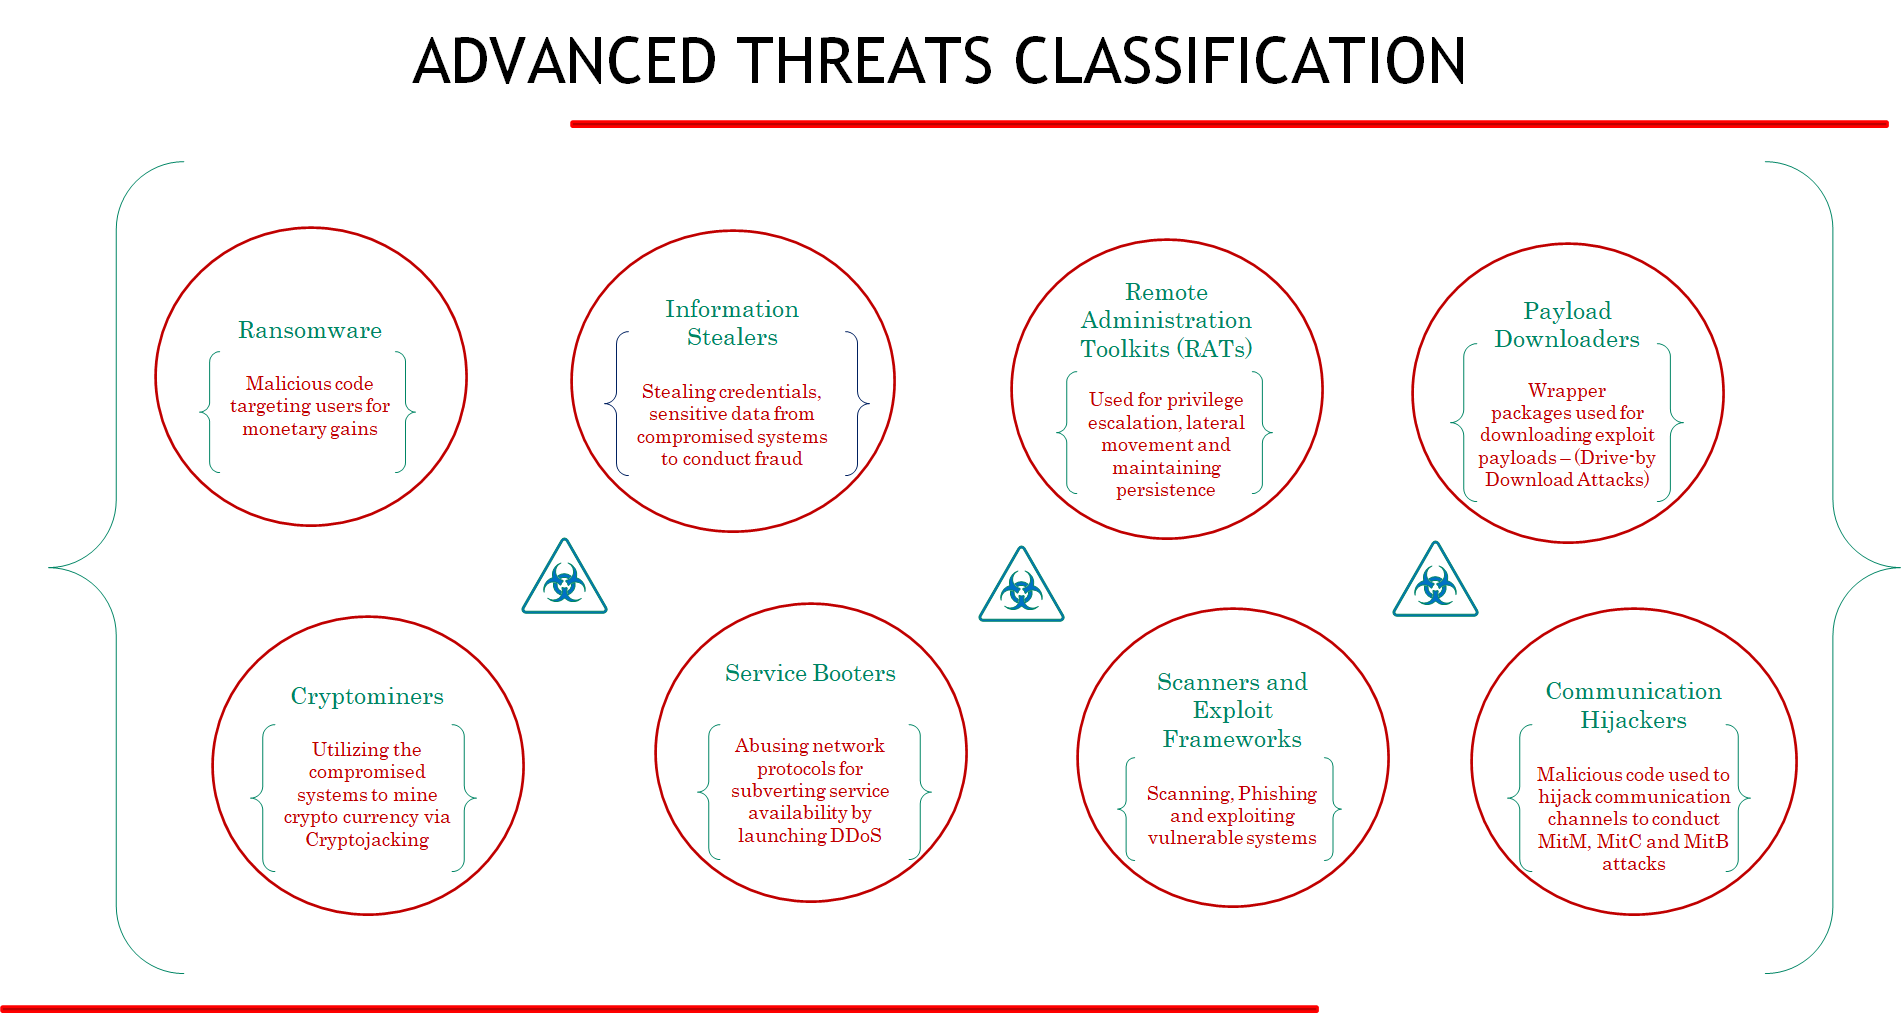
Les attaquants tirent parti de l’évolution rapide du paysage applicatif en recourant à de nouvelles méthodes d’attaque pour exploiter les surfaces d’attaque ainsi créées. Contrairement aux menaces de sécurité auxquelles les entreprises étaient auparavant confrontées, ces nouvelles catégories d’attaques sont hautement organisées et motivées par des gains financiers. Les attaquants emploient des tactiques précises ou poursuivent des objectifs particuliers pour cibler des actifs spécifiques. L’illustration ci-dessous présente une classification de certaines menaces avancées courantes en fonction des « intentions » des acteurs malveillants. Si les récentes attaques par ransomware sont bien connues, d’autres activités malveillantes sont également répandues, comme celles du groupe TeamTNT, qui cherche à compromettre des charges de travail dans les environnements cloud.
La sécurité fondée sur l’IA promet une protection à grande vitesse
Ces types d’attaques contournent généralement les dispositifs de sécurité éprouvés, tels que les pare-feu, les pare-feu applicatifs web, etc. La détection de telles activités nécessite une très grande quantité d’informations contextuelles pouvant être corrélées en temps quasi réel afin d’identifier les activités malveillantes avancées en cours. En bref, la détection de ces activités devient désormais un véritable défi de big data !
En complément des mesures de sécurité éprouvées pour le Web, les applications et les pare-feu, ainsi que des techniques de lutte contre la fraude, F5 étudie des méthodes de détection de ces menaces avancées, qui nécessitent une analyse contextuelle de plusieurs de ces points de données au moyen d’une télémétrie à grande échelle et d’une analyse en temps quasi réel. Des algorithmes d’apprentissage automatique et d’intelligence artificielle sont utilisés pour détecter les activités anormales au sein et autour des applications, ainsi que dans les environnements cloud, afin de prévenir les risques. Toutefois, les volumes importants de données se heurtent aux attentes croissantes des clients en matière de rapidité. C’est là qu’entrent en jeu la télémétrie en temps réel basée sur le processeur de traitement des données (DPU) NVIDIA BlueField-2 et le framework de cybersécurité Morpheus accéléré par les GPU NVIDIA.
La cybersécurité impose des exigences spécifiques au traitement de l’IA et du machine learning :
- En raison du rythme soutenu du développement agile et du caractère éphémère des charges de travail, les méthodes non supervisées, telles que le regroupement ou la détection d’anomalies, sont de plus en plus privilégiées par rapport aux méthodes nécessitant une supervision humaine ou un étiquetage des données.
- Le deuxième aspect important est l’explicabilité. Il s’agit notamment d’aider les clients à avoir confiance dans une solution, dans un contexte où un faux positif ou un faux négatif peut entraîner la perte d’un client ou, plus largement, déclencher un audit ou un contrôle de conformité. Dans la pratique, une solution efficace à 90 % dont le fonctionnement est explicable est souvent plus attrayante pour un client qu’une solution efficace à 95 % dont le fonctionnement reste opaque.
- Le troisième aspect, et le plus important, est l’« effet adversaire », c’est-à-dire le fait que des adversaires intelligents, actifs et disposant de moyens financiers importants sont à l’œuvre. Contrairement, par exemple, à la reconnaissance visuelle pour les véhicules autonomes, où l’ensemble des panneaux de signalisation à reconnaître est fixe, la sécurité fait intervenir des humains — parfois même assistés par l’IA — qui analysent votre solution de machine learning et tentent sans cesse de la tromper ou de la contourner.
NVIDIA Morpheus relève les nouveaux défis de la cybersécurité
Avec le lancement du framework de cybersécurité Morpheus, NVIDIA met la puissance de la science des données fondée sur l’IA au service du secteur de la cybersécurité. Le pipeline d’IA hautement optimisé et les fonctionnalités d’IA préentraînées de Morpheus permettent aux développeurs d’inspecter instantanément l’ensemble du trafic IP circulant sur la fabric du centre de données.
Les DPU NVIDIA BlueField-2 accélèrent la télémétrie en temps réel
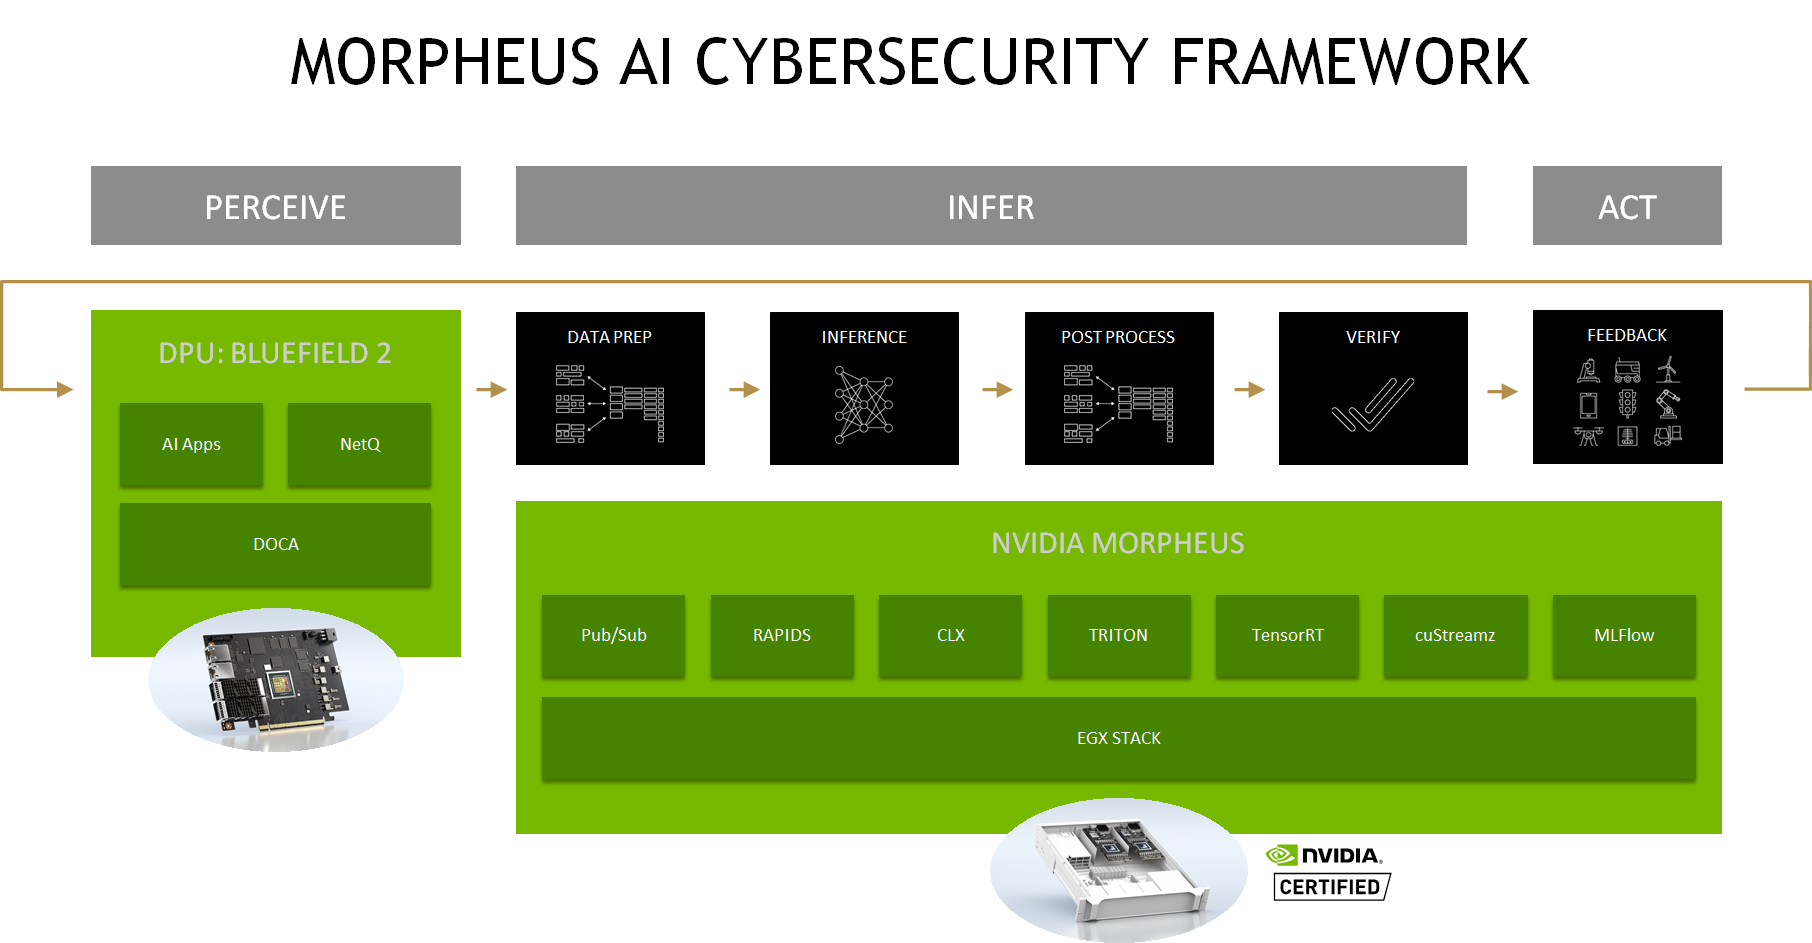
Morpheus est une solution idéale pour agréger et analyser en temps réel les données réseau de n’importe quel serveur doté d’un DPU. De leur côté, les DPU BlueField déchargent, accélèrent et isolent les fonctions d’infrastructure critiques. Morpheus reçoit des volumes massifs de données de télémétrie réseau provenant des agents exécutés sur le DPU NVIDIA BlueField et peut effectuer des inférences en temps réel sur l’ensemble de ces données. Morpheus peut ensuite générer, à partir des résultats bruts d’inférence, des actions qui sont renvoyées au DPU. Le flux bidirectionnel de données entre Morpheus et les DPU permet un retour d’information continu et en temps réel pour agir sur les politiques, réécrire les règles, ajuster la détection et bien plus encore.
L’inférence accélérée détecte les cybermenaces rapidement et efficacement
Morpheus permet d’effectuer des inférences en temps réel sur de grandes quantités de données de télémétrie grâce à l’intégration de GPU dans le flux de travail. Les GPU traitent les données à chaque étape, de l’ingestion au post-traitement, en passant par le prétraitement et l’inférence, et permettent de paralléliser les opérations pour acheminer un volume massif de données dans le pipeline. En répartissant les données et les opérations en lots gérables et en les traitant simultanément, Morpheus suit le rythme des flux de données provenant de sources hétérogènes, décentralisées ou distribuées, et mobiles.
Morpheus utilise Kafka, un modèle de publication/abonnement, pour envoyer des données au pipeline d’inférence et en récupérer les résultats. Le framework Morpheus repose sur plusieurs composants, notamment RAPIDS pour le traitement des données, Cyber Log Accelerators pour les primitives de cybersécurité open source accélérées par GPU, Triton et TensorRT comme serveurs d’inférence, cuStreamz pour accélérer la lecture et l’écriture dans Kafka, ainsi que MLFlow, une bibliothèque open source permettant de charger des modèles d’IA nouveaux ou mis à jour. Ces technologies fonctionnent de concert pour couvrir toutes les étapes du workflow de cybersécurité.
En intégrant le framework Morpheus, F5 propose une plateforme puissante pour accélérer la cybersécurité du Web et des API sur chaque serveur grâce à la télémétrie en temps réel et à des analyses basées sur l’IA pour les applications distribuées dans le cloud et en périphérie.
Rejoignez-nous à la NVIDIA GTC pour en savoir plus sur la gamme de solutions de cybersécurité Shape de F5, accélérée par le framework NVIDIA Morpheus et les DPU BlueField. Vous pouvez vous inscrire gratuitement ici.
À propos de l’auteur
Articles de blog associés
Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.