Les architectes contribuent à définir le cadre des processus et les capacités techniques nécessaires à la mise en œuvre de la stratégie numérique de l’entreprise, qui implique souvent de faire évoluer les applications web et l’infrastructure d’API — passerelles d’API, maillages de services et portails pour développeurs — vers des plateformes cloud.
Dans la pratique, il existe différentes approches : « lift and shift », « refactorisation » (ou « réarchitecture ») et « replatforming ». Le choix du parcours architectural dépend de plusieurs facteurs, notamment du degré de couplage et de cohésion pouvant être mis en œuvre sans risque. L’objectif doit être de disposer d’une API à forte cohésion et à faible couplage, car elle offre une interface stable et un niveau d’abstraction qui protègent le système contre l’effet en cascade des modifications d’implémentation qui seraient autrement nécessaires à chaque changement de conception. Les différentes parties de l’architecture peuvent ainsi évoluer indépendamment.
Décomposer une application monolithique existante en microservices et la migrer vers le cloud constitue un choix judicieux pour la moderniser, car cette approche permet aux fournisseurs et aux consommateurs d’API de faire évoluer leurs systèmes plus efficacement.
Nous allons ici étudier un cas hypothétique dans lequel une organisation modernise un système existant en le remaniant pour adopter une architecture basée sur des API et en le migrant vers une plateforme cloud.
Évolution vers un système basé sur des API
Que signifie moderniser un système existant ? Une étape courante de tout parcours de transformation numérique consiste à fournir aux clients les points de contact appropriés pour effectuer leurs transactions, ce qui implique, au minimum, de créer une application mobile. Mais cela va plus loin. Dans la nouvelle économie numérique, la pression exercée sur les délais de mise sur le marché a rapidement accru le nombre d’intégrations tierces, les organisations choisissant de « développer, emprunter ou acheter » pour renforcer leur présence numérique et élargir leur clientèle.
Si l’on examine de plus près la manière dont la modernisation est mise en œuvre dans la pratique, on constate qu’elle repose à la fois sur les processus et la technologie : il s’agit notamment d’automatiser le déploiement et l’amélioration des systèmes afin d’assurer une livraison et une vérification continues (processus), et de faire évoluer les applications web existantes vers des architectures orientées services et basées sur des API (technologie). En outre, une infrastructure d’API telle qu’une passerelle API contribue à garantir un déploiement efficace dans un environnement cloud grâce à de solides capacités de gestion du trafic et de sécurité.
Nous analysons ici un cas d’étude hypothétique portant sur une telle transformation numérique, qui se déroule en deux phases :
- Refonte d’un système existant et d’une application monolithique en une architecture pilotée par API
- Utiliser une infrastructure d’API pour faire évoluer le système vers une plateforme cloud
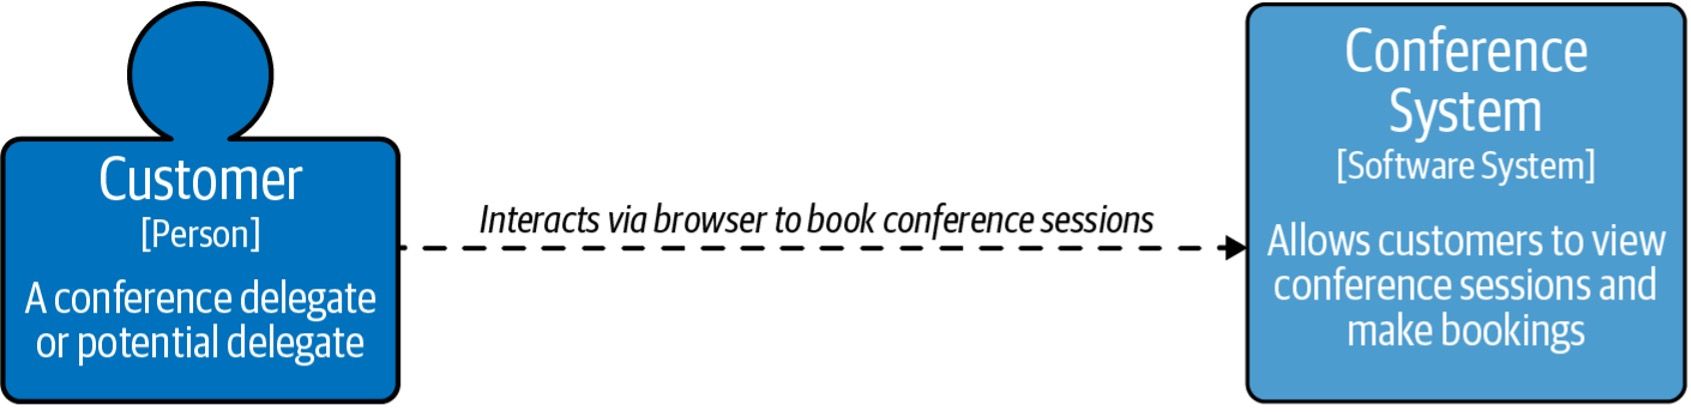
Dans notre exemple hypothétique, un système de gestion de conférences propose des fonctionnalités telles que la création d’un compte de participant (créer un compte), la consultation des sessions disponibles (consulter les sessions), et l’inscription à des sessions (réserver des sessions). Le client interagit avec le système de gestion de conférences au moyen d’un navigateur web. Par exemple, pour réserver une session de conférence :
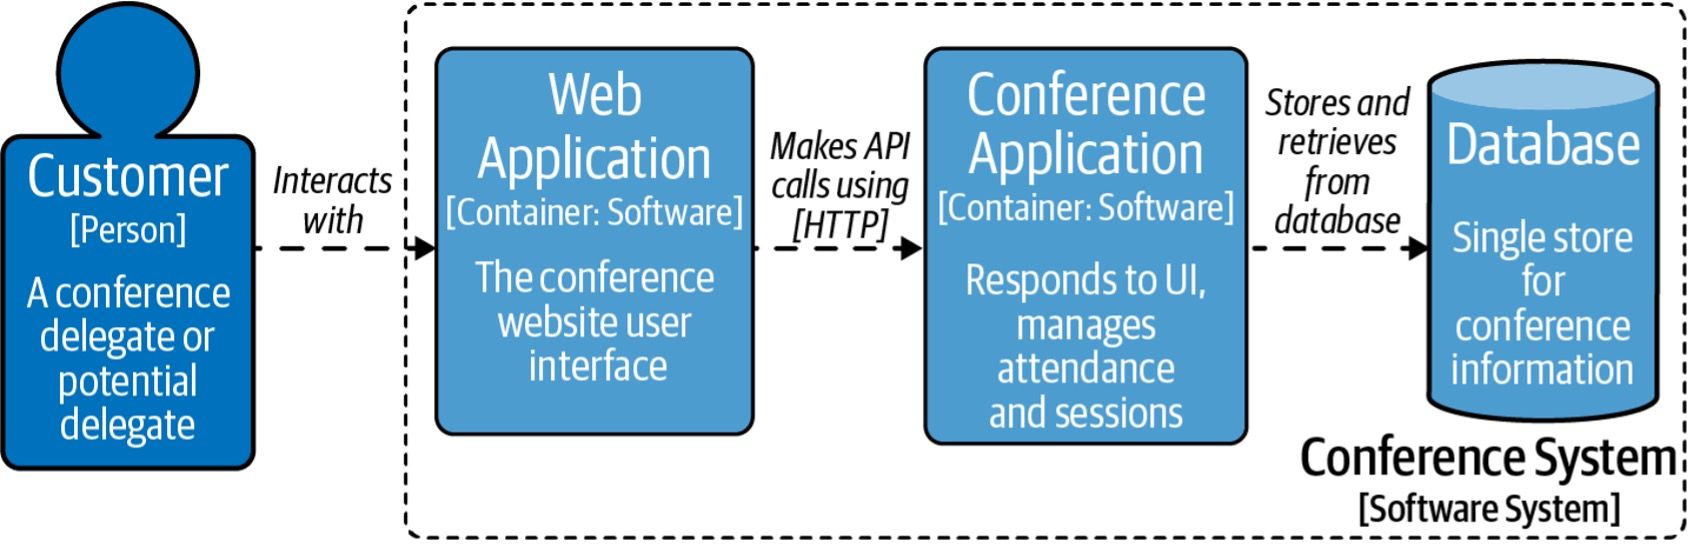
En coulisses, le client interagit avec une application web, qui envoie des appels d’API à l’application de conférence. Cette dernière utilise SQL pour interroger le magasin de données du backend :
Plusieurs exigences rendent nécessaire la modernisation de l’ancien système de conférence :
- Prise en charge d’une application mobile
- Expansion du service sur les marchés internationaux
- Réduction des coûts d’exploitation dans le centre de données privé qui héberge actuellement le système
Un plan général est élaboré :
- Exposer le service Attendee aux consommateurs à l’aide d’une passerelle API
- Refactoriser les fonctionnalités de Sessions (consulter/réserver) à l’aide d’un maillage de services
- Migrer le service Attendee vers le cloud
Des mesures sont prises pour remanier le composant Attendee afin d’en faire un service indépendant. Le système de conférence dispose désormais de deux interfaces de trafic :
- Le client et le système de conférence (Nord-Sud)
- Le système de conférence et le système des participants (Est-Ouest)
Ensuite, une passerelle API est déployée afin de faciliter une gestion du trafic évolutive, facile à maintenir et sécurisée, notamment la terminaison SSL/TLS, l’authentification et la limitation du débit :
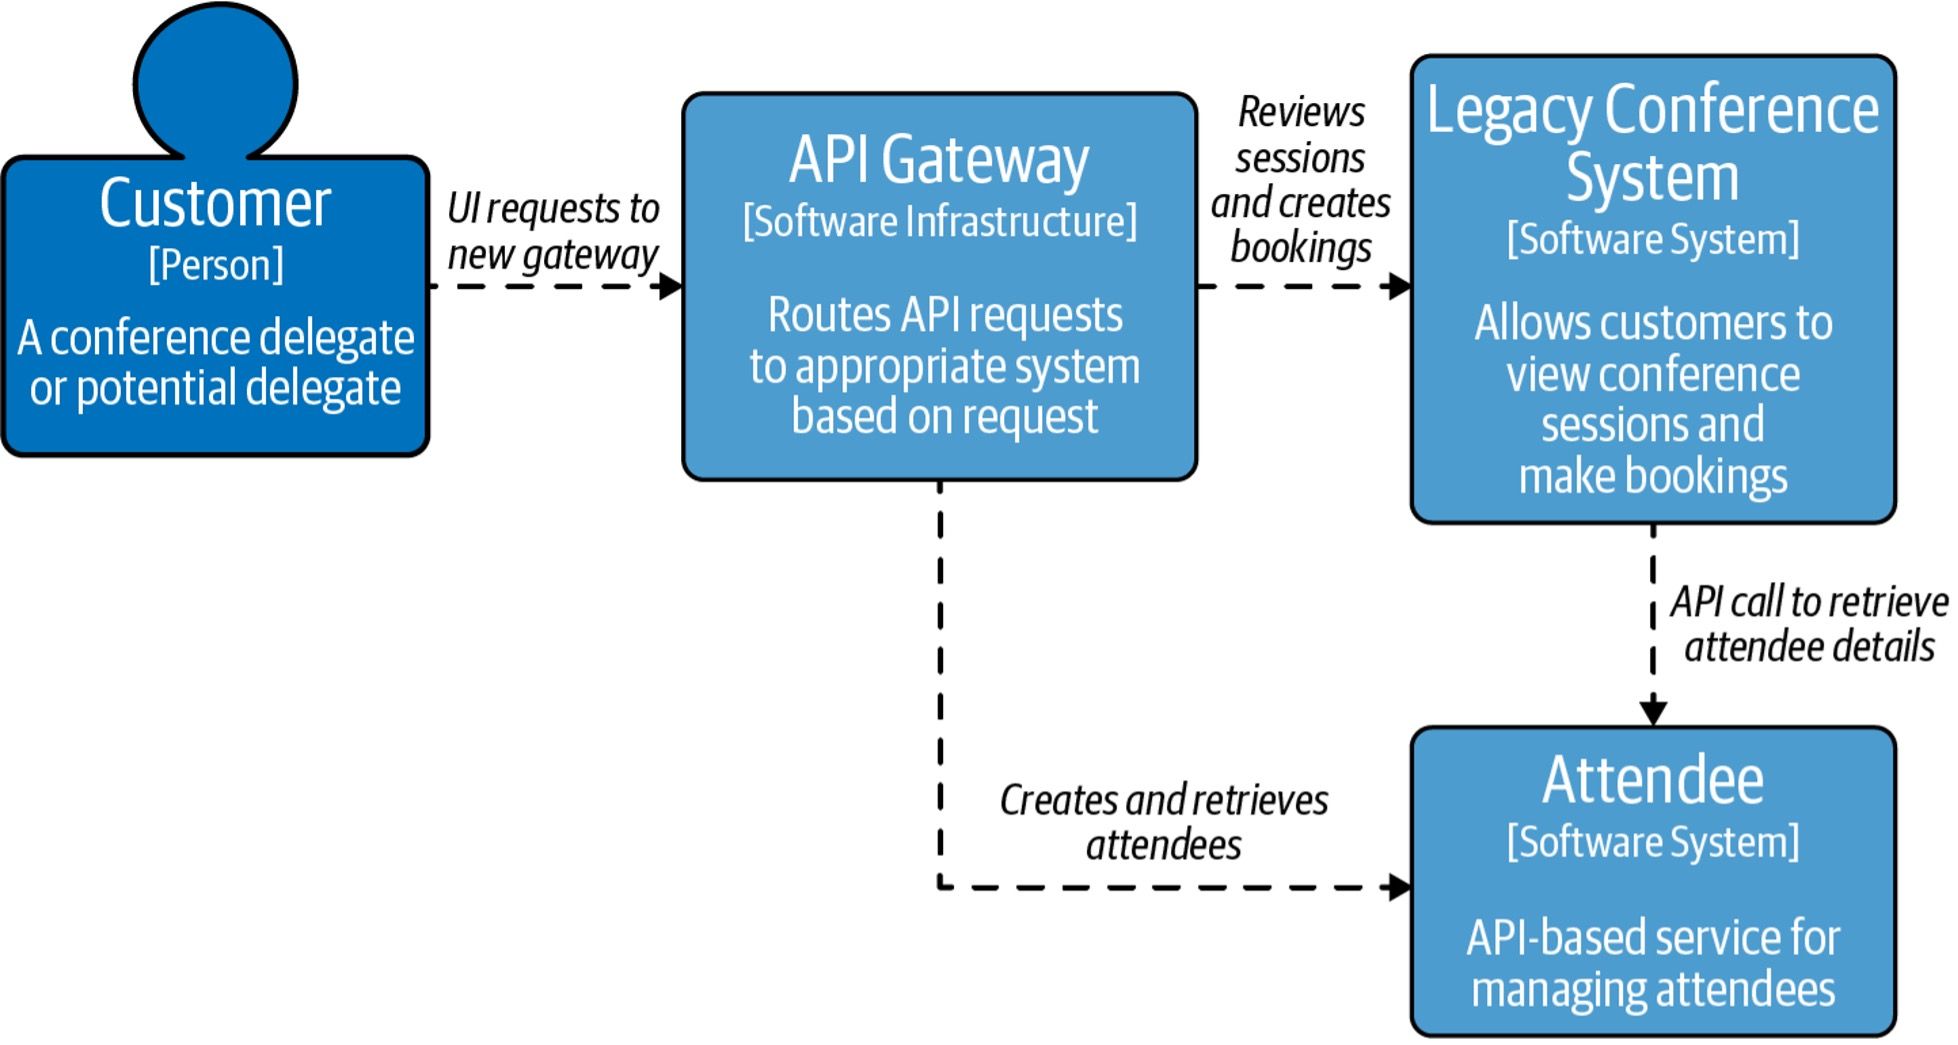
Ensuite, un maillage de services est mis en place afin de réaffecter la fonctionnalité de gestion des sessions de l’ancien système de conférence à un nouveau service de sessions. Un maillage de services permet de contrôler finement le routage, garantit la fiabilité et gère efficacement le trafic des communications d’API entre services, afin de faciliter la consultation et la réservation des sessions d’un participant :
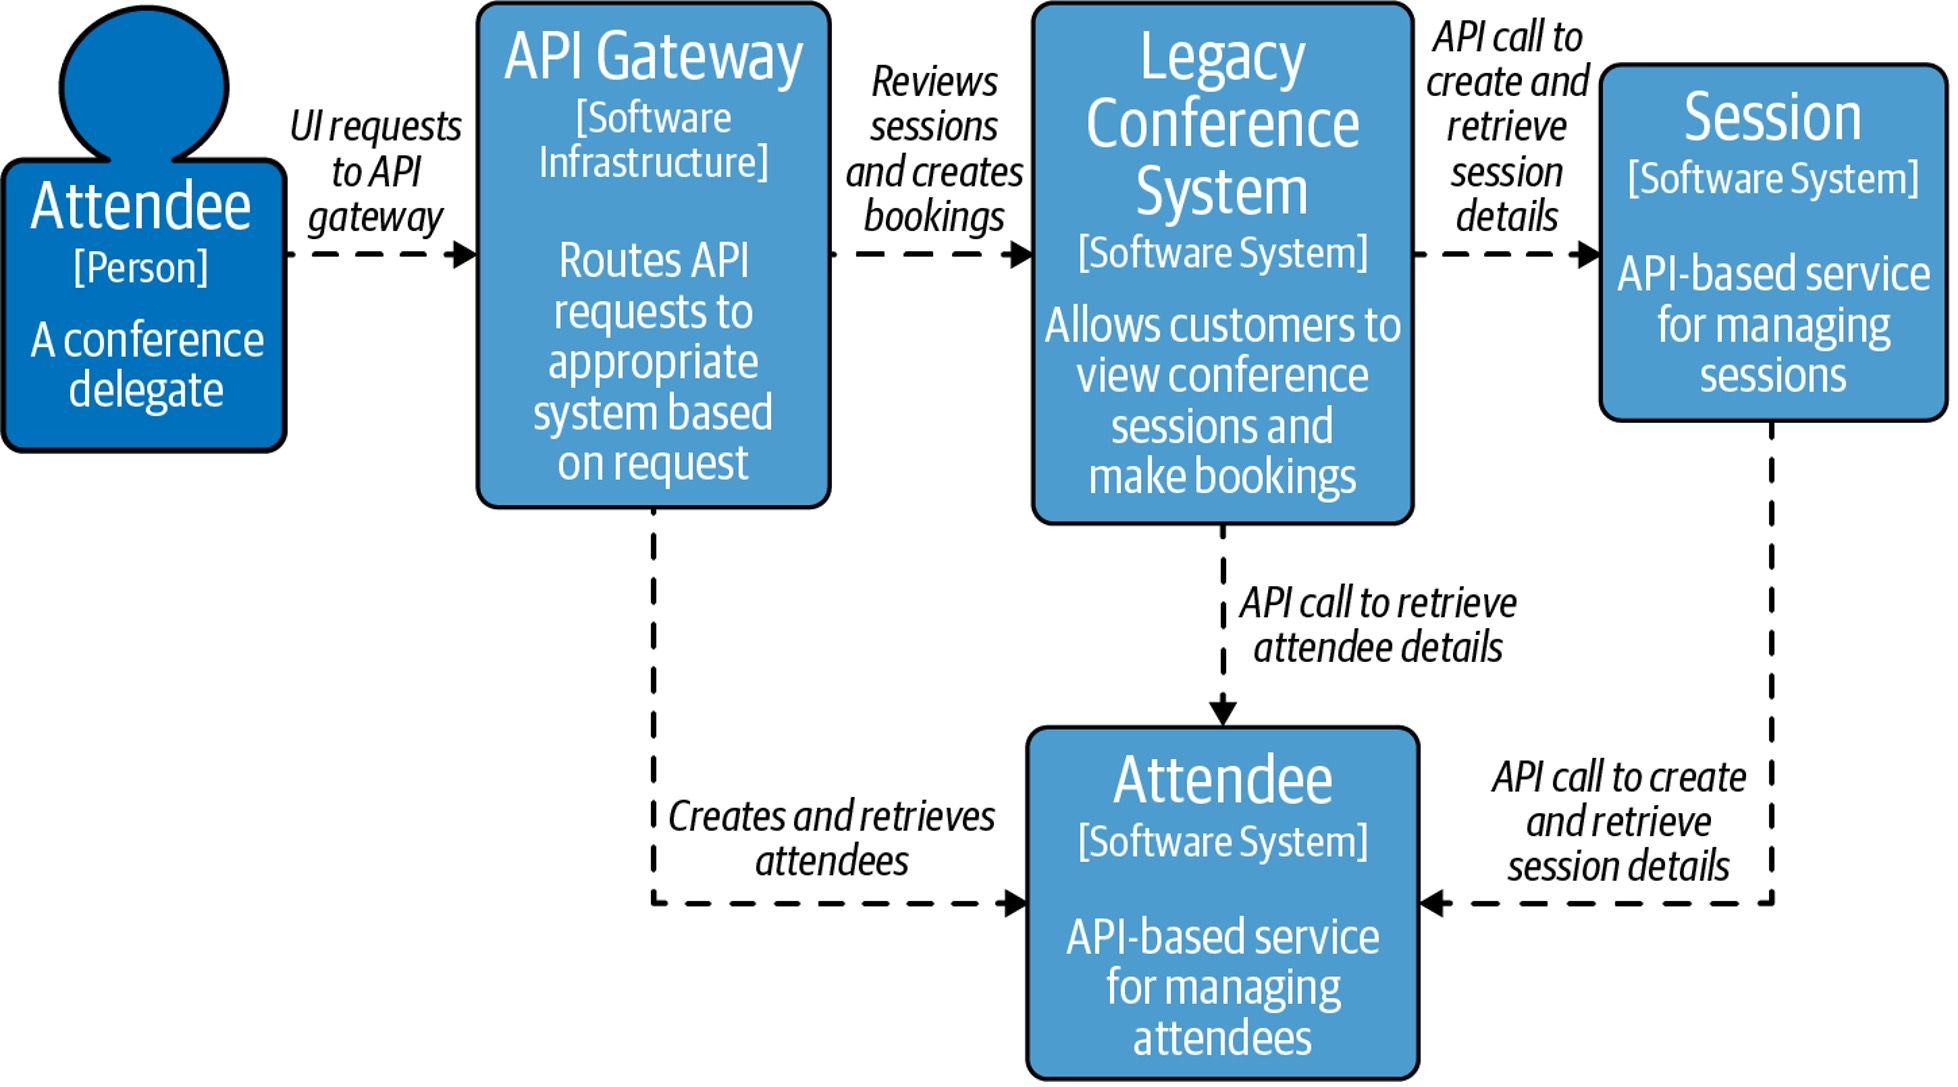
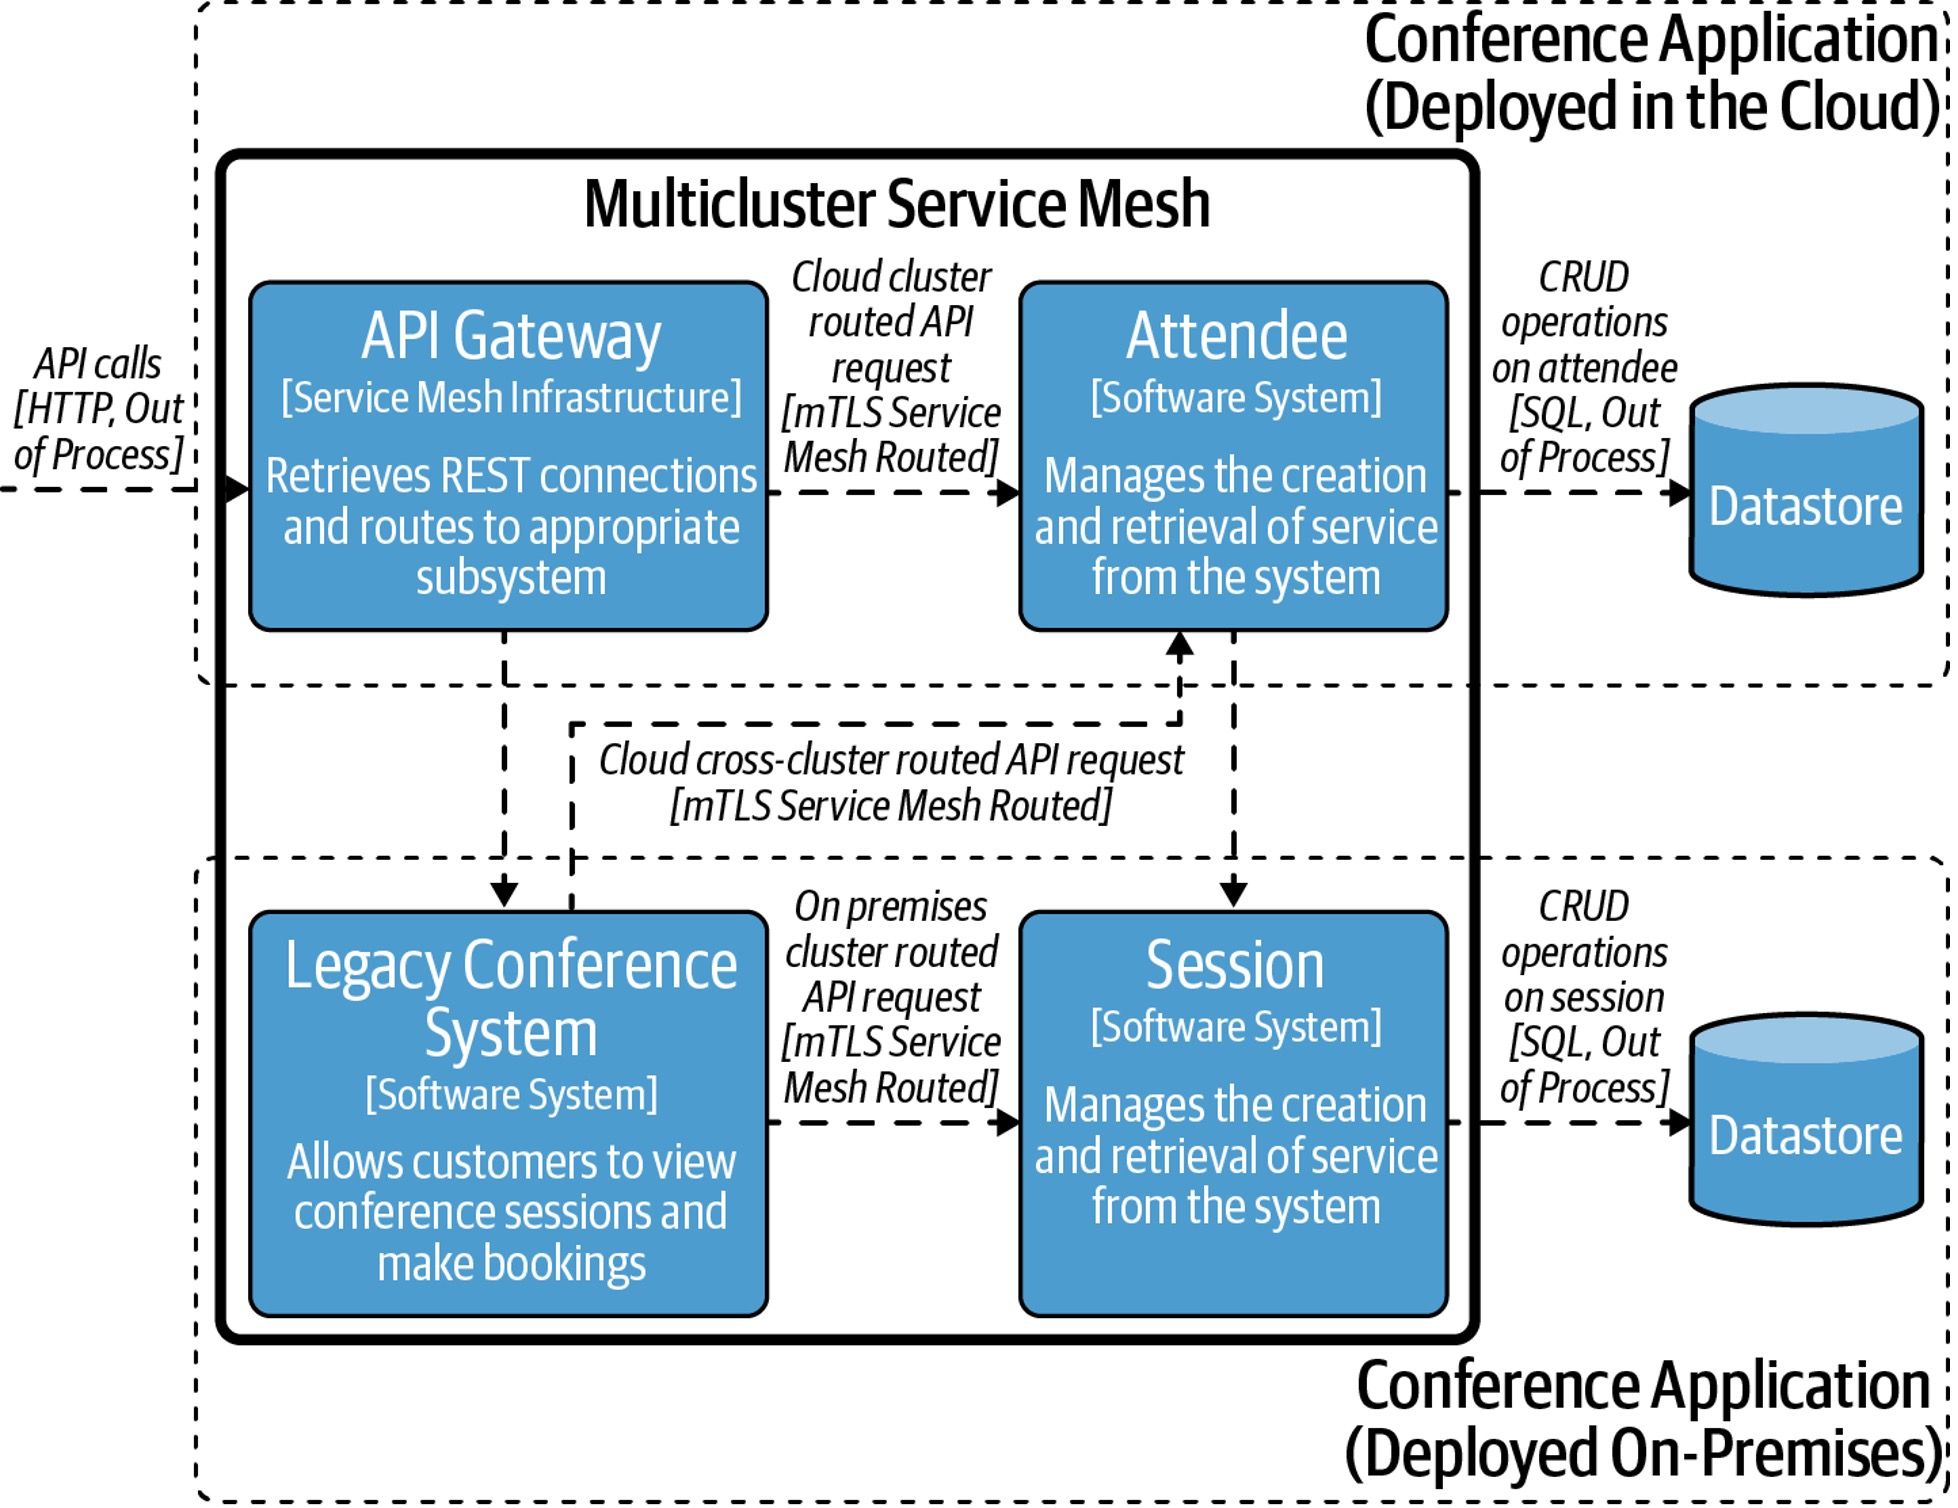
Enfin, il est temps de migrer le service Attendee et la passerelle API vers le cloud. Cette approche évite d’importants remaniements tout en tirant parti des services cloud natifs, à mesure que l’organisation abandonne son infrastructure sur site existante :
Pour mettre en pratique les principes présentés dans ce guide et moderniser vos applications existantes, consultez l’e-book « Maîtriser l’architecture des API » afin de découvrir les bonnes pratiques pour évoluer vers des systèmes basés sur des API.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.