L’intérêt porté aux méthodologies et aux architectures axées sur l’agilité, telles que le SDDC (Software-Defined Data Center) et le DevOps, vise principalement à atteindre deux objectifs majeurs : la rapidité et la stabilité. Pour le premier, il s’agit d’accélérer la mise sur le marché en réduisant le temps nécessaire pour faire progresser une application dans le pipeline de déploiement, qui régit incontestablement l’environnement de production dans les organisations de presque toutes tailles.
La stabilité est indispensable, ne serait-ce que parce que l’environnement de production soutient l’ensemble de l’activité. Il constitue le réseau principal, héberge les applications critiques et forme le système nerveux par lequel transitent tous les signaux de l’entreprise, qu’ils soient positifs ou négatifs. Toute interruption est inacceptable. L’impact potentiel d’une mauvaise configuration ou de toute autre erreur entraînant une indisponibilité est considérable. La stabilité doit être conciliée avec la nécessité d’accélérer le passage des applications du développement au déploiement.
Cette tâche est loin d’être anodine, principalement en raison de la complexité de l’environnement. Il ne s’agit pas simplement d’un nouveau serveur, de quelques logiciels et d’un réseau. C’est un ensemble de connexions hautement intégré qui comprend non seulement l’infrastructure applicative, mais aussi l’infrastructure des services applicatifs. Cette dernière n’est d’ailleurs pas aussi simple que pourraient le laisser penser nos schémas réseau. Il ne s’agit pas simplement d’un pare-feu, d’un répartiteur de charge, puis de l’application. Il s’agit en réalité d’un ensemble de services plus robuste couvrant la sécurité, la mise à l’échelle, les performances et l’accès. Chacun de ces services peut devoir être nouvellement provisionné, doit impérativement être configuré et nécessite assurément une prise en charge réseau adaptée afin de garantir le bon acheminement entre l’utilisateur final et l’application proprement dite. En moyenne, les entreprises utilisent 11 services applicatifs différents pour fournir et sécuriser une application. Et sachant que ces mêmes entreprises prennent en charge en moyenne 500 applications différentes, on comprend aisément pourquoi l’environnement de production constitue lui-même un réseau de services extrêmement complexe.
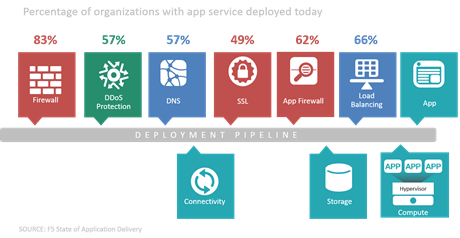
Telle est la réalité du déploiement d’une application, et c’est pourquoi le réseau est encore souvent perçu comme un « obstacle » à la réduction des délais de mise sur le marché et à l’amélioration de l’efficacité des déploiements.
SDDC : gagner en rapidité sans sacrifier la stabilité
Concilier rapidité et stabilité, c’est précisément l’objectif d’initiatives telles que le SDDC (Software-Defined Data Center). En centralisant l’automatisation et l’orchestration au sein d’un système de commande et de contrôle du centre de données, les entreprises peuvent mieux gérer non seulement les nombreux services applicatifs nécessaires à la mise à disposition et à la sécurisation d’une application, mais aussi surveiller, mesurer et améliorer les processus utilisés pour leur déploiement.
Le problème, c’est qu’aucun fournisseur ne couvre à lui seul le large éventail de services nécessaires à un pipeline de déploiement véritablement adapté aux entreprises. Le fournisseur de services réseau n’est pas celui de l’ensemble des services applicatifs, etc.
Cela signifie que, si vous souhaitez réellement optimiser le pipeline de déploiement et en réduire la variabilité en automatisant et en orchestrant le provisionnement et la gestion, vous devrez adopter une approche fondée sur un écosystème. Un écosystème de partenaires intégrés qui collaborent non seulement sur le papier, mais aussi en production, afin de garantir un ensemble cohérent, fluide et reproductible de processus de déploiement en production.
Des partenaires comme VMware et F5 qui, depuis de très nombreuses années, ont prouvé leur engagement à développer et à mettre en œuvre des solutions conjointes permettant aux organisations de mener à bien des initiatives telles que le SDDC.
Atteindre l’agilité opérationnelle pour les services jugés essentiels afin de fournir les niveaux de performance, de disponibilité et de sécurité requis par les applications (et l’entreprise) peut s’avérer difficile. Y parvenir de manière constante sans mobiliser l’essentiel des ressources informatiques disponibles l’est encore davantage. En déployant conjointement les solutions VMware et F5, à l’aide de VMware NSX et/ou de VMware vRealize Orchestrator, les entreprises peuvent provisionner rapidement et de manière automatisée les services applicatifs nécessaires pour garantir la disponibilité et la sécurité de leurs applications. VMware et F5 ont uni leurs forces au sein du Software-Defined Data Center (SDDC) afin d’améliorer l’orchestration des services réseau applicatifs pour un large éventail d’applications.
Même dans le cloud.
C’est important, car nous ne sommes plus seulement dans un monde de cloud, mais dans un monde de cloud hybride. C’est du moins ce qu’affirment 81 % des personnes interrogées dans notre dernière enquête sur l’état de la fourniture d’applications. Il ne suffit donc pas d’assurer l’intégration avec des solutions d’orchestration et de gestion telles que VMware NSX ou vRealize Orchestrator : il est également impératif que les services chargés de fournir et de sécuriser les applications dans le cloud puissent eux-mêmes y être déployés. C’est pourquoi nous offrons également la possibilité de déployer les logiciels F5 dans vCloud Air afin de garantir la disponibilité, les performances et la sécurité des applications, quel que soit leur environnement de déploiement. L’utilisation d’une plateforme unique et cohérente de fourniture de services avec F5, associée à un provisionnement et à une gestion intégrés via VMware, aussi bien dans le centre de données que dans vCloud Air, permet de gagner en agilité, de réduire les coûts, de renforcer la sécurité, d’améliorer les performances et d’accroître la fiabilité.
Cela évite que « le réseau » ne fasse obstacle à une mise sur le marché plus rapide et à des gains d’efficacité opérationnelle, sans sacrifier la stabilité et la prévisibilité dont les entreprises ont besoin.
Tout cela semble prometteur, mais comme on dit, c’est à l’usage qu’on juge de la qualité. F5 présentera donc à VMworld 2015, à San Francisco, une démonstration de cette nouvelle solution SDDC orchestrée et automatisée, conçue pour adapter VMware Horizon à la demande de l’entreprise. Les participants auront deux occasions d’assister à cette démonstration : lors de la session thématique NET6320-SPO le 2 septembre à 8 h, et sur le stand n° 1513 pendant toute la durée de l’événement.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.