
À l’ère actuelle du cloud moderne, les entreprises s’appuient de plus en plus sur des architectures hybrides, multicloud et en périphérie, ce qui rend la connectivité et la sécurité plus importantes que jamais. Le dernier rapport sur l’état de la stratégie applicative de F5 révèle que 85 % des organisations exploitent plusieurs architectures applicatives réparties sur différents sites. Bon nombre de nos clients ont accéléré leur transformation, et leurs portefeuilles applicatifs comprennent à la fois des applications traditionnelles et des applications modernes conçues pour le cloud, ce qui soulève de nombreux défis pour garantir que l’ensemble de leur parc applicatif reste toujours disponible, sécurisé et performant.
Si la connectivité réseau entre les clouds est essentielle, elle ne répond pas au besoin croissant d’une connectivité sécurisée entre les charges de travail et les microservices répartis sur plusieurs clouds et sites périphériques distants. Bien que les services de pare-feu réseau puissent être intégrés aux réseaux cloud au moyen du chaînage de services, ils sont complexes à exploiter et ne sécurisent que le réseau sous-jacent, sans tenir compte de la sécurité des charges de travail et des applications qui résident dans ces environnements distribués.
F5 est particulièrement bien placé pour proposer une solution complète de mise en réseau multicloud sécurisée, qui connecte à la fois les environnements cloud et les applications qui y sont hébergées. Nous sommes ravis d’annoncer aujourd’hui la disponibilité de deux nouvelles offres dans le portefeuille F5 Distributed Cloud Services : Distributed Cloud Network Connect et Distributed Cloud App Connect.
Distributed Cloud Network Connect fournit des services de couche 3/4 qui permettent d’établir une connectivité réseau sécurisée entre plusieurs environnements cloud, auprès de différents fournisseurs de cloud, ainsi qu’avec des sites en périphérie. Pour ce faire, la solution automatise le provisionnement et l’orchestration des outils cloud natifs, ce qui évite de devoir disposer d’une expertise dans le domaine multicloud et simplifie les opérations. Grâce à ses fonctionnalités avancées d’observabilité, Distributed Cloud Network Connect aide les administrateurs à identifier et à résoudre rapidement les problèmes réseau susceptibles de perturber les activités. La solution renforce également la sécurité du réseau en prenant en charge l’insertion du service de pare-feu réseau de Palo Alto Networks et la microsegmentation basée sur les intentions. Les clients peuvent ainsi définir des politiques granulaires en fonction d’intentions précises, plutôt que de s’appuyer sur des identifiants d’adresse IP.
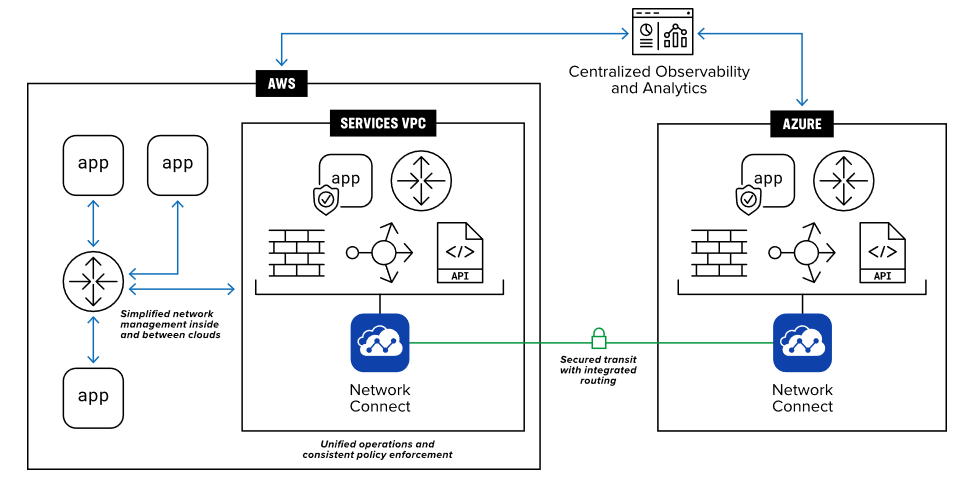
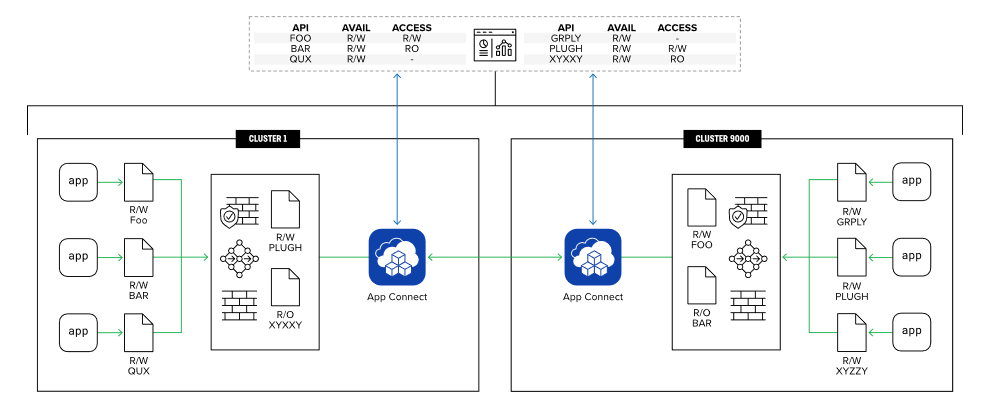
Distributed Cloud App Connect propose des services de couche 7 qui permettent une connectivité sécurisée entre les applications basées sur des machines virtuelles et les microservices regroupés en clusters Kubernetes (K8s), dans différents clouds et emplacements en périphérie. La solution offre un contrôle précis des applications publiées et des points de terminaison d’API, et distribue les services de sécurité cloud là où résident les applications, sans exposer le réseau sous-jacent, ce qui réduit les risques de sécurité. Elle comprend également des services réseau avancés, tels que l’équilibrage de charge, le contrôle des flux entrants et sortants et la visibilité de bout en bout, limitant ainsi le recours à des outils supplémentaires pour prendre en charge les déploiements distribués. Distributed Cloud App Connect peut être déployé directement dans le cluster K8s afin de contrôler les flux entrants et sortants, et d’étendre la sécurité et les services de la plateforme à n’importe quel cluster K8s, dans n’importe quel cloud.
La fonctionnalité d’observabilité de Distributed Cloud App Connect offre des avantages opérationnels en permettant aux propriétaires d’applications de visualiser leurs applications grâce à un maillage de services intégré. Elle fournit une vue complète de l’ensemble du trafic entre l’utilisateur et l’application, y compris des communications entre les microservices. En outre, les statistiques et les tableaux de bord offrent une vue détaillée du trafic au niveau de chaque session, ce qui facilite l’évaluation de l’état de santé global de l’application.
L’approche de F5 en matière de réseau multicloud renforce la sécurité en fournissant une connectivité privée de bout en bout sur son backbone privé mondial, ce qui réduit les risques liés à l’envoi d’informations sensibles sur l’Internet public. Les services de protection des applications web et des API (WAAP) de F5 offrent, en un seul clic, une protection avancée des charges de travail pour les applications déployées sur plusieurs sites cloud et en périphérie. Par rapport aux outils de sécurité natifs du cloud, cette solution présente l’avantage de fournir une politique de sécurité commune applicable à tous les clouds, garantissant ainsi des politiques de sécurité cohérentes et la capacité à réagir rapidement aux vulnérabilités de sécurité dans l’ensemble du parc applicatif. Les clients font confiance à F5 pour leur fournir une sécurité de niveau entreprise et une assistance de premier plan, les aidant ainsi à protéger leurs actifs numériques et leur infrastructure.
Nous sommes enthousiastes à l’idée de poursuivre sur cette voie en aidant nos clients à résoudre des problèmes concrets liés aux réseaux multicloud, où une sécurité multicouche est intégrée de manière transparente et déployée sur chaque site connecté.
Consultez f5.com/multi-cloud pour en savoir plus.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.