La folie des conteneurs se poursuit sans relâche. Mais, en matière d’applications et d’architectures, cela ne signifie peut-être pas ce que vous pensez.
On a encore tendance à assimiler les conteneurs aux microservices. Et par « assimiler », j’entends « employer les deux termes de manière interchangeable ».
C’est une mauvaise supposition.
En effet, une part importante des conteneurs est aujourd’hui utilisée pour déployer… des applications existantes. Comme l’indique Container Journal, une enquête d’IDC a révélé que moins de la moitié (46 %) des conteneurs étaient utilisés pour de nouvelles applications. Les autres exécutaient des applications existantes. (Source : Une enquête d’IDC révèle que les conteneurs favorisent le déploiement d’applications critiques) L’explication souvent avancée pour justifier cette étrange combinaison ? La modernisation.
De nombreuses études et recherches montrent que la proportion de « nouvelles » applications développées selon une approche cloud native reste relativement faible : moins d’une sur cinq, selon une étude de Capgemini. Une étude récente de Diamanti a révélé que 31 % des responsables informatiques envisageaient spécifiquement les conteneurs pour moderniser les applications existantes. Cela n’a rien de surprenant. Nous sommes à l’ère d’une informatique multigénérationnelle, qui prend en charge cinq générations différentes d’architectures applicatives.
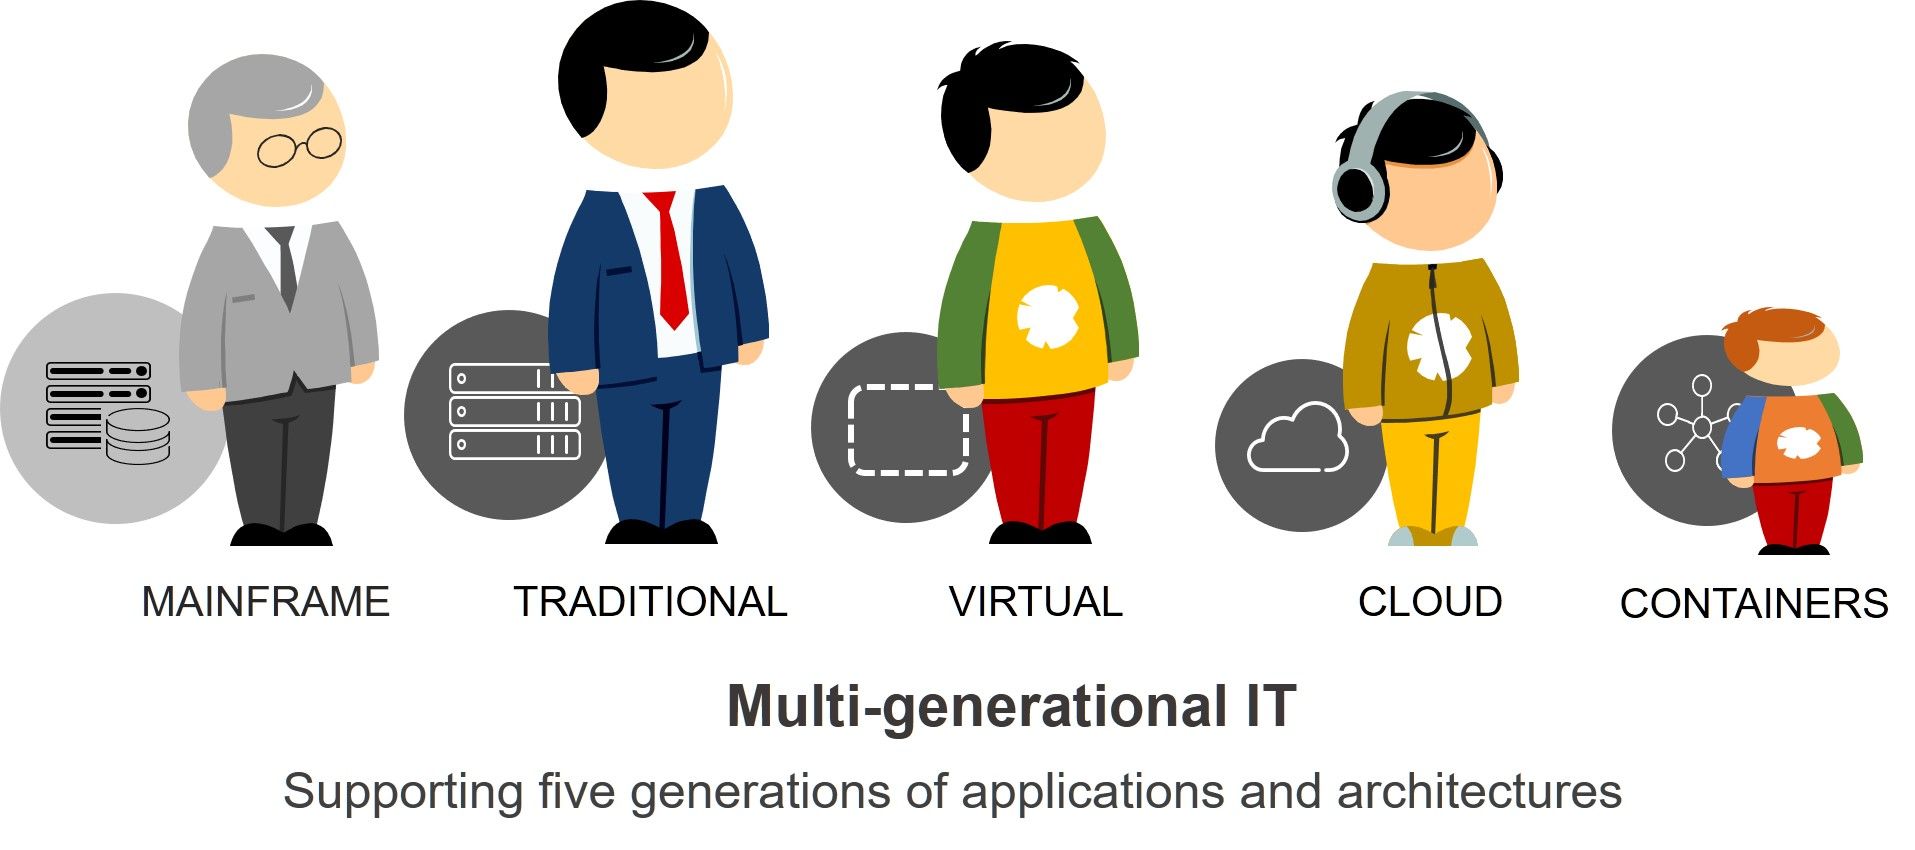
Il existe donc toutes ces applications traditionnelles — et d’autres continuent d’arriver — qui pourraient finir par être déployées dans des conteneurs.
Je vais avancer que c’est une bonne chose, car les conteneurs et les technologies connexes, telles que les maillages de services, peuvent réellement contribuer aux efforts de modernisation.
Moderniser la supervision grâce à un maillage de services
L’observabilité, si ce concept ne vous est pas familier, repose sur trois piliers généralement reconnus, comme l’explique Cindy Sridharan dans « Observabilité des systèmes distribués » :
- Journaux d’événements
- Métriques
- Traces
Les contenus sur ce sujet ne manquent pas — notamment sur les défis inhérents aux volumes considérables de données opérationnelles générées par les journaux et à l’émission de données de télémétrie —, je ne l’aborderai donc pas ici. Il suffit de dire que vous avez besoin des trois pour exploiter pleinement le potentiel de l’observabilité.
Il suffit également de préciser que, sur ce dernier point — les traces —, les applications existantes et héritées sont désavantagées. En effet, la plupart n’ont pas été instrumentées pour émettre les données de télémétrie nécessaires au suivi d’une transaction tout au long de son parcours, de son lancement à son exécution. Les journaux d’événements et les métriques sont bien plus faciles à générer et à obtenir, quels que soient l’architecture et l’environnement de l’application. Il s’agit d’options standard sur la quasi-totalité des plateformes web et applicatives. Mais qu’en est-il de l’instrumentation ? Celle-ci implique généralement du code intégré ou des agents capables d’observer le trafic en temps réel.
C’est justement l’une des fonctionnalités qu’un maillage de services peut offrir.
Pour rappel, un maillage de services se compose principalement de proxys side-car au sein d’un environnement d’orchestration de conteneurs. Ces proxys servent essentiellement d’intermédiaires pour toutes les communications entrantes et sortantes d’un conteneur. Ils permettent ainsi de faire évoluer les services, tout en offrant un emplacement idéal pour instrumenter le trafic afin d’assurer une observabilité complète. Ils peuvent enrichir les messages transitant par l’environnement de conteneurs en y ajoutant des balises détaillées et d’autres métadonnées, ce qui permet aux systèmes de suivre et de corréler le trafic entre plusieurs systèmes et services.
Mieux encore, ils peuvent y parvenir en n’apportant que très peu de modifications à l’application. Dans certains cas, comme pour les applications Java, il existe des options basées sur la configuration permettant d’injecter les fonctionnalités appropriées sans modifier le code.
La capacité à générer des traces à partir d’applications existantes est essentielle pour parvenir à une véritable observabilité. Si des applications existantes doivent être déployées dans des conteneurs, envisagez la manière dont un maillage de services peut contribuer à les moderniser.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.