L’informatique quantique se profile à l’horizon et s’apprête à bouleverser les systèmes cryptographiques qui protègent nos données, nos communications et nos infrastructures. Il est temps de commencer à nous y préparer. Dans cette série de six articles consacrée à la cryptographie post-quantique (PQC), des experts en cryptographie de F5 expliqueront les risques encourus, les perspectives qui s’offrent à nous et les mesures que votre organisation peut prendre dès aujourd’hui pour rester en sécurité dans un monde post-quantique. L’avenir est plus proche que vous ne le pensez. Préparons-nous ensemble.
En 2015, la National Security Agency (NSA) américaine a mis un coup d’arrêt à la transition du secteur des cryptosystèmes Rivest–Shamir–Adleman (RSA), largement déployés, vers la cryptographie sur les courbes elliptiques (ECC), en déclarant : « Aux partenaires et fournisseurs qui n’ont pas encore effectué la transition vers les algorithmes de courbes elliptiques de la Suite B, nous recommandons de ne pas engager de dépenses importantes à ce stade, mais plutôt de se préparer à la prochaine transition vers des algorithmes résistants aux attaques quantiques. »
Depuis lors, de nombreuses prévisions ont été avancées et, à vrai dire, les spéculations vont bon train quant à la date exacte à laquelle un ordinateur quantique capable de casser RSA et ECC sera disponible. Il a notamment été affirmé qu’il existe une chance sur sept que les systèmes cryptographiques largement déployés soient cassés d’ici 2026 et 50 % de risques qu’ils deviennent inutiles d’ici 2031.
Plus récemment, Satya Nadella, directeur général de Microsoft, a affirmé qu’un processeur d’un million de qubits était à portée de main. Microsoft, ainsi que des hyperscalers comme IBM, Google et AWS, sont à la pointe de la recherche quantique et ont mis à disposition des environnements de test sur leurs plateformes cloud respectives. Dans son article « Prévisions 2025 en matière de cybersécurité », F5 Labs souligne que, même si l’avènement d’un ordinateur quantique capable de casser directement les systèmes cryptographiques n’est pas imminent, l’année 2025 verra l’IA être utilisée pour casser la cryptographie traditionnelle.
Post-quantum cryptography aura un impact sur tous les secteurs et toutes les régions du monde.
Nous ne sommes pas doués pour prévoir les courbes
Le « Q-Day » est imminent. Il est difficile de savoir exactement quand il surviendra. Ce n’est pas la première fois que le secteur de la sécurité se livre à des prédictions, mais il s’agit d’un exemple notable d’experts et d’organismes de réglementation qui tentent de prendre les devants.
En 2000, Salesforce a lancé la première API accessible au public. En 2019, l’Open Worldwide Application Security Project (OWASP) a lancé son premier projet consacré à la sécurité des API. Plusieurs prévisions ont été avancées quant à la date à laquelle l’intelligence artificielle générale (IAG) sera atteinte (entre 2040 et 2070), mais l’essor rapide de l’IA générative, conjugué aux progrès de l’informatique quantique, remet sérieusement en question cette estimation (cela se produira probablement bien plus tôt).
Comme indiqué dans le premier article de cette série, la menace consistant à « collecter maintenant pour déchiffrer plus tard » est bien réelle, et le National Institute of Standards and Technology (NIST) des États-Unis a déjà publié des recommandations sur les algorithmes résistants aux attaques quantiques.
Le jour Q aura des répercussions sur tous les domaines de la sécurité, notamment les applications web, les API et les écosystèmes d’IA interconnectés.
Alors, comment les différents secteurs se positionnent-ils ?
L’informatique quantique permettra aux attaquants de mieux cibler les réseaux électriques, les réseaux financiers, les systèmes gouvernementaux et les réseaux de télécommunications. De nombreux secteurs, notamment la santé et le commerce électronique, sont tenus par des exigences de conformité de protéger les informations sensibles de leurs clients, notamment en déployant des mécanismes cryptographiques robustes.
Les plus grandes organisations de ces secteurs possèdent plus de 30 millions d’actifs qui devront être adaptés pour prendre en charge la cryptographie post-quantique (PQC). Toutes les entreprises seront menacées dès qu’un ordinateur quantique capable de casser les systèmes de chiffrement modernes verra le jour, en particulier celles qui traitent de propriété intellectuelle, de dossiers médicaux, de transactions financières ou d’informations liées à la sécurité nationale.
F5 Labs étude indique que la majorité des sites web figurant parmi le million de sites les plus populaires privilégient TLS 1.3, ce qui leur permet potentiellement de prendre en charge la cryptographie post-quantique (PQC). Toutefois, cette prise en charge diminue rapidement pour les sites moins populaires. Safari ne prend pas encore en charge la PQC, ce qui fausse considérablement l’analyse de l’état de préparation côté client. Bien que les répercussions aillent bien au-delà du trafic web, il s’agit d’un indicateur important de l’état de préparation du secteur.
Les différents secteurs ont progressé dans l’adoption de la cryptographie post-quantique, mais restent encore à la traîne.
En réalité, même les secteurs les plus avancés n’ont fait qu’effleurer la prise en charge de la cryptographie post-quantique (PQC), ce qui place l’ensemble du monde en ligne dans une situation d’extrême vulnérabilité. En particulier, les institutions financières, les organismes de santé, les opérateurs de télécommunications et les administrations publiques — qui représentent une grande partie des infrastructures critiques et comptent parmi les secteurs traitant les données les plus confidentielles et sensibles — affichent de faibles taux de sites compatibles avec la PQC.
Le secteur bancaire se distingue par une adoption étonnamment faible de la cryptographie post-quantique (PQC) : seules 4 des 145 banques recensées (2,9 %) prennent en charge les algorithmes de chiffrement post-quantiques. Parmi le million de sites les plus consultés analysés, environ 8,5 % des sites du secteur de la santé et 7,1 % des sites gouvernementaux prennent en charge la PQC.
Le secteur technologique s’en sort légèrement mieux, avec près de 12 % des sites prenant en charge la cryptographie post-quantique (PQC). Les petites organisations sont plus susceptibles d’adopter une plateforme d’hébergement web ou SaaS, ce qui leur permet de bénéficier de tous les dispositifs de sécurité proposés par cette plateforme, notamment la prise en charge de la PQC.
La sensibilisation est essentielle (sans mauvais jeu de mots…)
La prolifération des API et l’essor de l’IA générative ont dominé l’actualité de la cybersécurité, mais la préparation à la cryptographie post-quantique (PQC) doit désormais s’imposer jusque dans les conseils d’administration. Gérer les risques en vase clos dans un contexte géopolitique en constante évolution est voué à l’échec. La direction doit montrer la voie, car la PQC ne relève pas uniquement des équipes de sécurité. Les équipes chargées des applications, des infrastructures, de la sécurité et des risques devront être sensibilisées et formées aux concepts de la PQC et aux stratégies de migration. Les principales parties prenantes et les chercheurs devront se tenir informés des normes, des attaques et des améliorations de performances liées à la PQC, en s’appuyant sur les bonnes pratiques et les laboratoires d’essai.
Le secteur jouera un rôle central et devra collaborer avec les universités et les fournisseurs. Par exemple, les prestataires de services disposant d’une infrastructure centralisée, d’autorités de certification internes et de relations étroites avec les fournisseurs sont bien placés pour gérer la surcharge liée à l’augmentation de la taille des clés et des signatures de cryptographie post-quantique (PQC). Ces réseaux peuvent adopter rapidement les nouveaux algorithmes de PQC et servir de test décisif pour les retardataires.
L’équilibre entre préparation et agilité
L’inventaire est essentiel et nécessitera des approches à la fois manuelles et automatisées pour évaluer et hiérarchiser les risques. Les composants technologiques qui concernent les données financières, les données clients et celles susceptibles d’avoir une incidence sur la réputation constituent naturellement les domaines à privilégier.
La cryptographie post-quantique (PQC) nécessite une maintenance continue afin de garantir une gouvernance adéquate, l’évaluation des nouveaux algorithmes et des fournisseurs, la conformité aux cadres réglementaires ainsi que la préparation des programmes de sécurité.
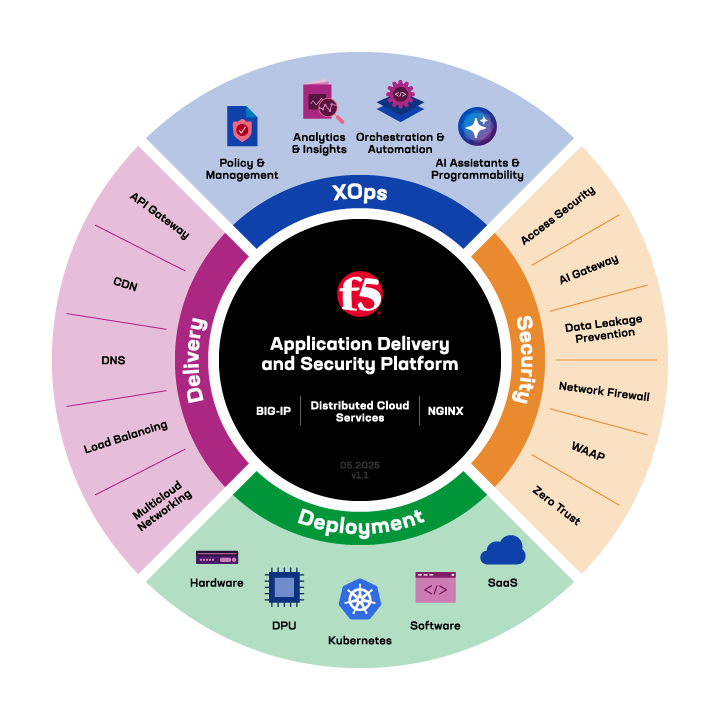
La F5 Application Delivery and Security Platform (ADSP) est compatible avec la cryptographie post-quantique (PQC).
Les suites cryptographiques hybrides combinant des algorithmes classiques et post-quantiques offrent une protection contre les menaces classiques comme quantiques. Les organisations qui assurent la diffusion et la sécurisation d’applications par l’intermédiaire d’un CDN, d’une solution SaaS ou d’une plateforme de contrôleur de mise à disposition d’applications (ADC), et qui maintiennent à jour leurs algorithmes de chiffrement et leurs normes, seront bien préparées pour le jour Q. Les autres organisations devront rapidement évaluer leur niveau d’exposition et adapter leur stratégie de préparation.
L’adoption de la cryptographie post-quantique (PQC) ne se résume pas à un simple choix binaire ; il s’agit plutôt d’une transition progressive qui dépend de la technologie, des performances, de l’interopérabilité ainsi que des exigences propres à chaque secteur et à ses cas d’usage.
Les plateformes convergées promettent de fournir de manière sécurisée des applications, des API et des charges de travail d’IA dans n’importe quel environnement, avec une prise en charge robuste de la cryptographie post-quantique (PQC) et de puissantes fonctionnalités XOps qui réduisent la charge opérationnelle grâce à l’IA, à l’automatisation, à l’analytique et à la programmabilité.
Pour en savoir plus, découvrez les solutions de préparation de F5 à la cryptographie post-quantique.
Et restez à l’écoute pour découvrir le prochain article de notre série, dans lequel nous expliquerons les normes de la cryptographie post-quantique (PQC) et le calendrier de leur mise en œuvre.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.