Le concept de « shift left » appliqué aux problématiques informatiques pertinentes gagne du terrain. Il consiste essentiellement à intégrer davantage de fonctions au pipeline de livraison du développement applicatif qui, lorsqu’elles sont mises en œuvre plus tôt, peuvent améliorer la stabilité et la sécurité du code produit. La sécurité fait partie de ces fonctions susceptibles d’apporter des avantages considérables en réduisant les conflits et les erreurs qui surviennent en production et coûtent à l’entreprise du temps et de l’argent qu’elle préférerait ne pas dépenser.
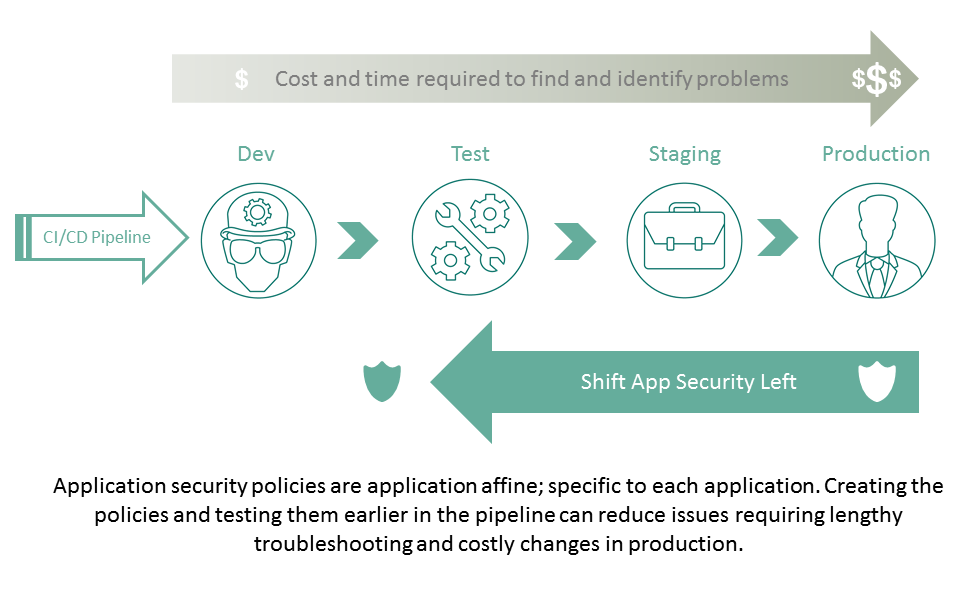
La plupart du temps, les fonctions de sécurité présentées comme étant prêtes à être « décalées vers la gauche » sont celles qui concernent directement le code : analyse des vulnérabilités, application automatisée de correctifs, détection des intrusions et autres services similaires. En revanche, les avantages d’un décalage vers la gauche des fonctions de pare-feu applicatif web sont rarement évoqués — voire probablement jamais avant cet article.
Il est tout à fait logique de décaler ce type de fonctionnalité vers la gauche, notamment en raison de l’affinité applicative. Les services présentant une forte affinité applicative, tels que la sécurité des applications web, l’équilibrage de charge et l’optimisation, sont propres à une application. Ils ne sont pas liés à un protocole comme HTTP, mais à l’application elle-même. La sécurité et l’optimisation des applications, en particulier, comportent souvent des configurations qui nécessitent de comprendre des URI spécifiques (comme les appels d’API RESTful), les types de données échangées (ainsi que leurs formats), mais aussi d’identifier les utilisateurs et les appareils qui peuvent être propres à l’application ou à certaines parties de celle-ci.
Cela signifie qu’une politique de sécurité des applications web repose essentiellement sur l’application et qu’elle ne convient donc qu’à cette seule application. La mise en correspondance des données et des URI peut entraîner (et entraîne effectivement) des erreurs susceptibles de rendre une application inutilisable. Lorsque l’erreur se manifeste pour la première fois en production, des têtes tombent. On perd du temps et de l’argent, tandis que le budget caféine de la semaine explose, condamnant tous les autres à boire de l’eau colorée jusqu’à la fin du mois. Rien de bon là-dedans.
Déplacer plus en amont, dans l’environnement de test, la configuration et la validation de ces politiques propres à l’application peut contribuer de manière significative à éliminer la plupart des conflits ou erreurs — si possible tous, à l’exception de ceux relevant du principe d’incertitude de Heisenberg — et à garantir un déploiement plus fluide, plus rapide et moins complexe tout au long du pipeline de production.
La disponibilité croissante de versions logicielles et virtuelles des services traditionnels de pare-feu pour applications web permet de déployer ces services dans un plus grand nombre d’environnements et d’assurer des niveaux d’accès plus élevés en amont du pipeline de déploiement. Déplacer la sécurité des applications web vers l’amont permet également d’appliquer une analyse des vulnérabilités au service de sécurité des applications web pendant qu’il protège l’application en cours de test. Les équipes de sécurité opérationnelle et de développement peuvent ainsi mieux comprendre l’interaction entre les deux et ajuster les politiques afin de garantir un comportement approprié (attendu et souhaité). Les politiques, en particulier celles qui peuvent être encapsulées sous forme de modèles, sont suffisamment faciles à transférer d’un environnement à l’autre et peuvent être traitées comme du code : stockées dans des dépôts et versionnées en vue d’une utilisation ultérieure.
La disponibilité d’API et de modèles, associée à la virtualisation de services propres aux applications traditionnellement hébergés sur le réseau, permet aux organisations d’intégrer la sécurité plus en amont et d’optimiser réellement le processus de mise en production.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.