Les conteneurs ne sont ni une mode ni une tendance passagère. Leur taux d’adoption est en réalité assez rapide par rapport à celui de leur prédécesseur, la virtualisation. En moins de deux ans, nous constatons déjà un intérêt pour le déploiement de services applicatifs dans des conteneurs, ce qui indique généralement que des applications déjà en production ont besoin d’évolutivité, de sécurité et de rapidité pour répondre aux attentes élevées liées à l’expérience applicative actuelle.
Fait intéressant, les conteneurs gagnent en maturité en même temps que leurs frameworks de gestion et d’orchestration. Cela n’a pas été le cas de la virtualisation, mais il faut dire qu’elle a précédé le cloud, lequel a contraint d’autres technologies agiles à adopter les API et les modèles permettant d’appliquer à l’infrastructure virtuelle l’automatisation et l’orchestration propres au cloud. Aujourd’hui, les conteneurs comme la virtualisation (que l’on pourrait à juste titre considérer comme des technologies apparentées) sont généralement déployés avec un framework d’orchestration qui coordonne le provisionnement, la mise à l’échelle et même le routage du trafic vers et depuis d’autres applications et services (trafic est-ouest).
Bien que, dans les limites des domaines couverts par ces frameworks, ces mécanismes permettent parfaitement d’assurer une mise à l’échelle et un routage localisés, ces applications et services s’inscrivent en réalité dans une perspective plus large, qui englobe une « application » plus complète nécessitant des interactions avec les utilisateurs (trafic nord-sud). Une enquête menée fin 2016 par Portworx a révélé que les « interfaces web » constituaient la deuxième charge de travail la plus fréquemment envisagée pour la conteneurisation, citée par 48 % des personnes interrogées.
Cela garantit presque qu’un service en amont (ou un équipement, si vous préférez) assure la mise à l’échelle, la sécurité et la rapidité des échanges entre les utilisateurs et l’« application », composée de services déployés dans un environnement conteneurisé.
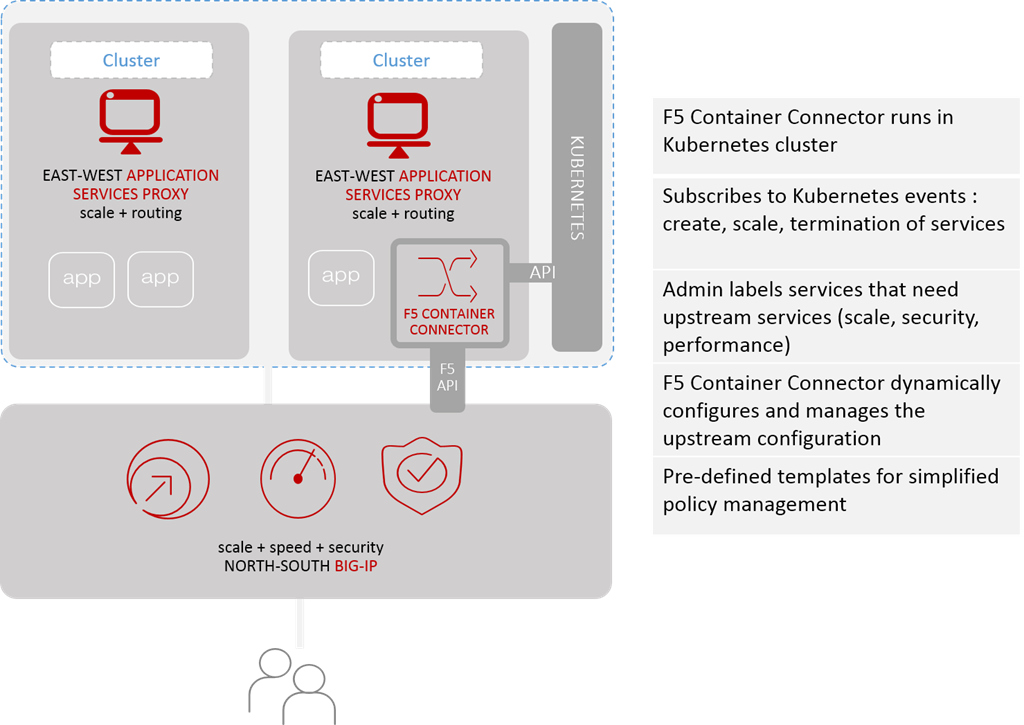
Cela implique nécessairement une coordination entre la plateforme d’orchestration des conteneurs et le périphérique ou service en amont.
Découvrez F5 Container Connectors. Lorsque nous avons annoncé Container Connectors pour la première fois, nous mettions la dernière main à la prise en charge de Mesos. Aujourd’hui, nous sommes ravis de proposer également la prise en charge de Kubernetes.
Connecteur de conteneurs F5
Le F5 Container Connector fournit l’intégration nécessaire pour assurer le dernier maillon interne entre le point où le trafic nord-sud devient un trafic est-ouest. C’est là que le BIG-IP situé en amont (par rapport à Kubernetes) transmet les requêtes au proxy local approprié (qui peut être notre propre Application Services Proxy ou, dans le cas de Kubernetes, Kube-Proxy, par exemple) ou au pod chargé de les traiter.
Il attend ensuite une réponse et exécute les tâches qui lui sont assignées, telles que le nettoyage des données (pour éviter les fuites de données) et l’optimisation des images (pour améliorer les performances), avant de renvoyer la réponse à l’utilisateur.
Le composant clé est le Container Connector, qui réside dans un cluster Kubernetes et s’abonne aux événements comme les autres composants. Lorsqu’il détecte un événement pertinent, il configure dynamiquement ou modifie une configuration existante sur le système en amont (BIG-IP) en y intégrant les informations appropriées. Il peut s’agir d’une montée en charge, avec l’ajout de nouveaux membres à un cluster/pool, ou d’une réduction de la capacité, avec leur retrait.
L’aspect le plus important est que cette solution est intégrée et fonctionne de manière entièrement automatique, ce qui garantit une application cohérente des politiques de sécurité aux flux entrants et sortants nord-sud, sans complexifier davantage l’environnement conteneurisé. Elle favorise également l’utilisation de SSL/TLS pour sécuriser les échanges des applications (et des API) avec les utilisateurs, en offrant un point unique de gestion et de maintenance des certificats. L’environnement conteneurisé reste ainsi exempt de toute complexité opérationnelle supplémentaire, un problème fréquemment signalé lors de l’introduction de conteneurs et des architectures applicatives associées.
Les connecteurs de conteneurs F5 permettent de provisionner et de gérer automatiquement les services applicatifs nécessaires aux applications conteneurisées dans un environnement de production, sans imposer de refonte majeure de l’environnement déjà en place pour le développement et les tests (vous avez bien effectué des tests, n’est-ce pas ?). Ils favorisent des déploiements fluides et préservent la portabilité, si importante pour les applications conteneurisées d’aujourd’hui.
F5 s’engage à garantir que les services de mise à disposition et de sécurité dont les applications ont besoin soient disponibles dans tous les types d’environnements, qu’il s’agisse de conteneurs ou de machines virtuelles, dans n’importe quel cloud ou dans un environnement traditionnel. Mais nous nous engageons également à rendre le déploiement et la gestion de ces services aussi simples et fluides que possible, ce qui implique de proposer des solutions adaptées à tous les types d’architectures.
Pour prendre en charge les chaînes d’outils DevOps, nous avons mis gratuitement à disposition les Container Connectors et notre version de kube-proxy à l’adresse https://hub.docker.com/r/f5networks/et une version open source de notre contrôleur Kubernetes est disponible dans notre dépôt Git à l’adresse https://github.com/F5Networks/k8s-bigip-ctlr
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.