Le cloud. De nos jours, impossible d’aller où que ce soit sans voir quelque chose en rapport avec le cloud. Même mon fils de huit ans sait tout à ce sujet. C’est là qu’il met tout ce qu’il a sur son iPod lorsqu’il n’a plus d’espace de stockage local, vous voyez.
Mais au-delà de l’emploi parfois abusif de ce terme dans les applications, la publicité et le marketing, le cloud est aujourd’hui une réalité pour toutes les organisations. Pour compliquer les choses, une autre réalité s’impose en parallèle : les infrastructures sur site ne sont pas près de disparaître. C’est ainsi que nous sommes arrivés à la conclusion que « l’hybride est la nouvelle norme » dans notre rapport 2016 sur l’état de la fourniture d’applications.
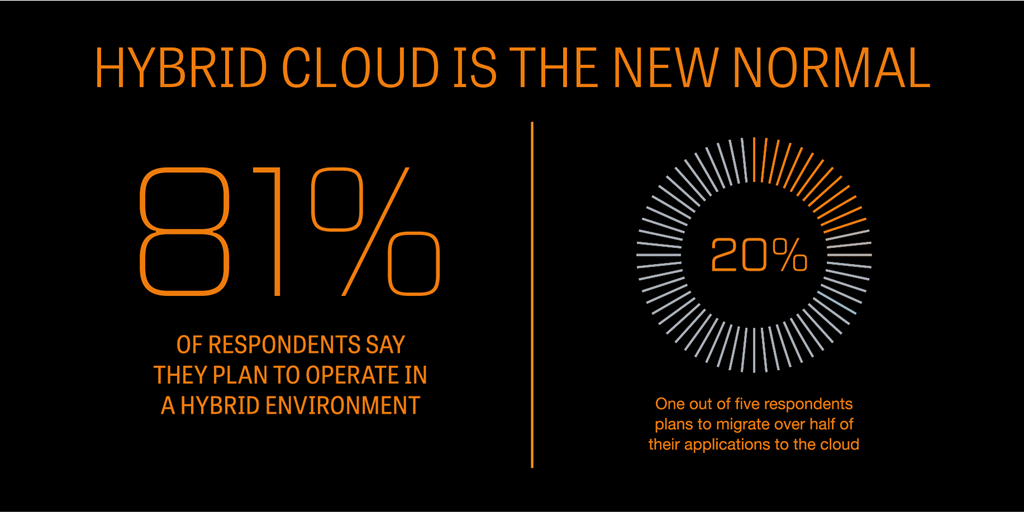
Nous pouvons maintenant débattre de la définition du terme « hybride », nous demander s’il est plus approprié de parler de « multicloud » lorsque nous ne faisons pas référence à des architectures applicatives réparties entre plusieurs fournisseurs de cloud, ou encore si le terme « hybride » a davantage de sens que n’en avait le terme « cloud » il y a environ six ans. Quel que soit le nom qu’on lui donne, il est indéniable qu’aujourd’hui, les organisations combinent largement des environnements IaaS, SaaS et traditionnels sur site afin de fournir les applications qui contribuent aux objectifs de productivité et de rentabilité de l’entreprise. En réalité, seuls 19 % des répondants déclarent ne pas prévoir un tel environnement mixte et hybride, tandis que 67 % affirment que leur organisation privilégie le cloud.
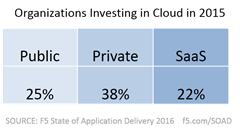
Ce ne sont pas que des paroles en l’air. Lorsque nous avons examiné les dépenses des organisations en 2015, le cloud privé et le SaaS figuraient tous deux parmi les cinq principaux postes, le cloud privé arrivant en tête. Seul le mobile a réussi à faire aussi bien, 38 % des organisations ayant consacré une partie de leurs ressources budgétaires limitées à cette technologie.
Et la répartition des applications dans des environnements aussi variés s’accompagne de difficultés, notamment en matière de sécurité. Fait surprenant, 22 % des personnes interrogées nous ont déclaré ne rencontrer aucune difficulté avec le cloud hybride. Si vous faites partie de ces 22 %, j’imagine que la majorité des organisations ayant cité l’analyse globale (29 %), la gestion des identités et des accès (29 %) et la sécurité des données (17 %) aimeraient que vous leur révéliez vos secrets.
Néanmoins, les organisations semblent s’attaquer aux difficultés que la majorité d’entre elles rencontrent avec les environnements hybrides. Les services applicatifs qui connaissent la plus forte croissance — ceux que les organisations prévoient de déployer au cours des 12 prochains mois — sont tous liés à la mise en œuvre d’environnements hybrides et cloud, ou utiles à celle-ci.
À égalité avec DNSSEC (26 %) en tête du classement, les services de fédération des identités recueillent également 26 %. Ces services applicatifs sont indispensables aux organisations qui doivent gérer l’accès aux applications déployées dans le cloud, en particulier aux applications SaaS. Leur principal atout réside dans le fait que la plupart des services de fédération des identités prennent en charge aussi bien les applications sur site (traditionnelles et cloud) que celles hors site (cloud et SaaS), apportant ainsi une réponse efficace au défi global de gestion des identités et des accès dans le cloud hybride mentionné par les personnes interrogées. De même, les 24 % qui prévoient de déployer des services SSO témoignent de la volonté des organisations (et des utilisateurs) de mieux maîtriser la gestion des identités face au nombre croissant d’applications auxquelles les employés doivent accéder chaque jour, aussi bien sur site que dans le cloud.
Mais la sécurité et les services applicatifs ne sont pas les seuls à être affectés par le brouillard du cloud qui enveloppe les entreprises. La pertinence du SDN et du DevOps semble, elle aussi, liée à la vision stratégique que les entreprises ont du cloud, selon qu’il est public ou privé.
Nous avons constaté une corrélation bien plus forte entre les personnes qui considèrent le cloud privé comme stratégique et celles qui accordent une importance similaire au DevOps que dans le cas du cloud public. À première vue, cela semble aller à l’encontre de la volonté du marché d’associer cloud public et DevOps. Mais sachant qu’un cloud privé doit être entièrement conçu de A à Z et intégrer l’automatisation de tous les éléments, de la couche 2 à la couche 7, cette relation n’est pas aussi surprenante qu’elle le paraît au premier abord. Le DevOps est assurément l’un des moyens permettant à une organisation de mettre en place et de pérenniser le modèle opérationnel rationalisé et efficace dont elle a besoin pour prendre en charge un environnement aussi orienté « services » qu’un cloud privé.
Quoi qu’il en soit, la mise à disposition des applications devient assurément de plus en plus nébuleuse, puisque celles-ci sont aujourd’hui déployées dans et depuis une multitude d’environnements et d’emplacements cloud, offrant tous des degrés variables de visibilité et de contrôle permettant aux équipes informatiques de les gérer, ainsi que les services qui assurent leur mise à disposition et leur sécurité.
Pour en savoir plus, n’oubliez pas de télécharger le rapport complet « État de la fourniture d’applications 2016 ».
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.