
Ces dernières années, nous avons vu les entreprises s’empresser de sécuriser le périmètre croissant des déploiements cloud et logiciels. Et à juste titre, car une récente étude de F5 Labs montre que les applications sont les premières cibles dans plus de la moitié des violations signalées. Mais tandis que les entreprises s’empressent de renforcer cet aspect de leur activité, elles doivent rester vigilantes et surveiller attentivement ce qui se passe également du côté de l’infrastructure et du matériel.
Le récent article de Bloomberg n’est pas la première allégation concernant ce que l’on appelle désormais une attaque de la chaîne d’approvisionnement. Depuis au moins cinq ans, des informations faisant état de tiers interceptant des équipements réseau au sein de la chaîne d’approvisionnement afin de les altérer, de mener des activités d’espionnage ou de compromettre des données d’une autre manière circulent régulièrement sur Internet.
En effet, la menace de falsification ne se limite pas à la chaîne d’approvisionnement du matériel. C’est un moyen assez simple de s’immiscer dans le processus, mais ce n’est pas le seul point d’entrée. Pour être clair, aucun composant d’un système actuel — du matériel au micrologiciel, en passant par le système d’exploitation et les logiciels — n’est à l’abri d’une forme de menace. Chaque jour, des articles relatent des compromissions de systèmes d’exploitation et de logiciels dues à des logiciels malveillants et à l’exploitation de vulnérabilités. Des menaces persistantes ont bel et bien été introduites par l’intermédiaire de rootkits du BIOS (micrologiciel). Par ailleurs, le recours croissant, au cours de la dernière décennie, à des sous-systèmes fabriqués par des tiers renforce la crédibilité d’un piratage de la chaîne d’approvisionnement susceptible d’affecter le matériel au niveau des cartes électroniques.
Oui, c’est possible. Oui, une attaque de la chaîne d’approvisionnement serait difficile à détecter. Et oui, tant que le matériel jouera un rôle dans la mise à disposition des applications au sein des centres de données et des environnements cloud (autrement dit, dans un avenir prévisible), les organisations devront prendre ce risque en considération, que certains fournisseurs s’appuient sur leur propre matériel ou sur celui d’un tiers.
Les systèmes sécurisés doivent prendre en compte le matériel
Les attaques visant le matériel et les micrologiciels présentent un risque particulier par rapport aux autres types d’attaques, ce qui explique en partie les fortes préoccupations des organisations à ce sujet.
Les attaques ciblant le matériel et les micrologiciels attirent les acteurs malveillants pour les raisons suivantes :
- Faible détectabilité. Le firmware fonctionne en arrière-plan et n’est souvent pas visible par les logiciels. Les systèmes modernes déconseillent même l’accès au firmware du BIOS, car des modifications inappropriées peuvent rendre un système inutilisable.
- Persistance élevée. Une fois implanté, le logiciel malveillant est difficile à éliminer d’une plateforme infectée. Si les systèmes d’exploitation peuvent être réinstallés assez facilement, restaurer le micrologiciel dans son état d’origine est une opération bien plus complexe.
- Privilèges élevés. Tout code s’exécutant au niveau du matériel ou du micrologiciel dispose d’un accès direct au matériel. Un logiciel malveillant doté de tels privilèges peut espionner, voire contrôler l’ensemble du système.
En définitive, les entreprises qui gardent le contrôle de leur propre matériel bénéficient d’avantages concrets. Par exemple, F5 supervise chaque étape — de la conception à la production, en passant par le prototypage et la fabrication — afin de garantir l’intégrité de nos systèmes. Sans ce niveau de contrôle, les fournisseurs ne peuvent offrir que des garanties relativement limitées quant à la protection du matériel sur lequel reposent leurs systèmes.
Le défi de sécuriser ce que vous ne contrôlez pas
À ce stade, je tiens à préciser que F5 n’entretient aucune relation de fabrication avec Super Micro ni avec aucun autre fabricant de cartes mères pour serveurs. (Pour plus de détails, veuillez consulter l’article de la base de connaissances AskF5 consacré aux récentes actualités du secteur.) C’est toutefois une bonne occasion de rappeler l’importance des entreprises capables de mettre en œuvre un ensemble rigoureux de processus afin de protéger leur matériel, leurs micrologiciels et leurs logiciels contre toute altération, à chaque étape du développement, de la fabrication et de l’assemblage. Après tout, s’il faut nécessairement s’appuyer sur du matériel à un moment ou à un autre, n’est-il pas plus logique de faire confiance à un fournisseur qui possède une expertise dans ce domaine ?
Vous trouverez sans aucun doute des fournisseurs tout disposés à faire des aspects matériels de la sécurité « le problème de quelqu’un d’autre », mais cette approche est souvent lacunaire. Si vous avez besoin de garanties concernant le matériel sur lequel repose votre infrastructure, mieux vaut choisir un fournisseur qui ne se renvoie pas la responsabilité de la protection ultime de vos actifs comme une patate chaude. Dans la suite de cet article, nous expliquerons donc ce que fait F5 pour atténuer ce risque pour ses clients, puis nous présenterons quelques questions à poser aux fournisseurs afin de vous assurer qu’ils limitent votre exposition de manière responsable. Mais voici la version courte : si vous ne savez pas comment ni où le matériel de votre infrastructure est conçu, fabriqué, testé et assemblé, vous avez peut-être des raisons de vous inquiéter. Avec F5, en revanche, le processus reste en permanence sous notre contrôle.
Ce que F5 apporte : la partie complexe
Le siège social de F5 se trouve à Seattle, tandis que la conception et le développement de notre matériel sont réalisés dans un site de l’entreprise situé à Spokane, à l’est de Seattle. Cette équipe supervise tous les aspects du développement du matériel F5. Cette organisation, née de notre volonté de développer du matériel spécifiquement conçu pour faire fonctionner notre plateforme ADC, BIG-IP, nous permet d’accorder une attention quasi obsessionnelle (dans le bon sens du terme !) à la sécurité de notre matériel.
Il est utile de faire ici une pause pour présenter (très) brièvement la manière dont le matériel est conçu et développé. La conception préliminaire est réalisée à l’aide d’un logiciel de CAO, à partir duquel une image vectorielle de la carte est générée. Il s’agit d’un « fichier Gerber », fondé sur le format qui constitue de facto la norme du secteur pour ce type d’images. Ce fichier sert ensuite à fabriquer un circuit imprimé (PCB). Le PCB n’est que la carte de base, avec ses pistes conductrices et ses brochages. L’étape suivante consiste à fabriquer une carte de circuit imprimé assemblée (PCA), en ajoutant au PCB les composants proprement dits (processeurs, mémoire, circuits intégrés, transistors, etc.).
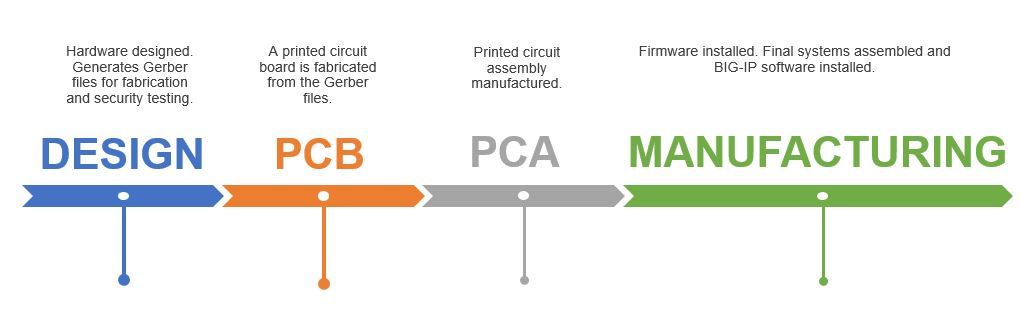
Les processus de F5 comprennent également des tests après fabrication afin de contribuer à la protection contre les attaques visant la chaîne d’approvisionnement par l’intermédiaire de fournisseurs tiers. Nous combinons l’AOI (inspection optique automatisée) avec l’inspection 5DX ou AXI (par rayons X). Ces méthodes sont conçues pour détecter divers problèmes susceptibles d’affecter la qualité et l’intégrité du système, notamment tout élément ne faisant pas partie de la conception du produit.
L’AOI et l’inspection par rayons X sont toutes deux des processus automatisés qui s’appuient sur des fichiers Gerber décrivant avec une extrême précision l’aspect exact que doit avoir la carte une fois fabriquée. Les ingénieurs de fabrication de F5 supervisent la configuration et la mise en œuvre de ces sous-systèmes de test dès le premier assemblage de circuit imprimé (PCA, Printed Circuit Assembly), puis les perfectionnent en permanence. Nous pouvons ainsi comparer et vérifier le produit final afin de nous assurer qu’il correspond bien à nos attentes.
Au-delà de ces mesures de protection, afin de mieux nous prémunir contre les risques de manipulation non autorisée des micrologiciels et des logiciels, nous intégrons deux fonctionnalités principales à notre matériel : la détection et la prévention des altérations. La première repose sur l’intégration d’un TPM (Trusted Platform Module). Le TPM, défini par la norme ISO/IEC 11889, est un microcontrôleur dédié qui permet de vérifier l’intégrité du système à l’aide de techniques cryptographiques. La seconde fonctionnalité consiste à signer cryptographiquement les futures mises à jour du micrologiciel et à les valider avant leur installation, comme cela peut être fait avec les mises à jour logicielles de F5.
Je tiens également à souligner que le service informatique de F5 possède l’ensemble du matériel et des équipements réseau de nos sous-systèmes de test, et en contrôle l’accès.
Questions à poser à votre fournisseur
Lorsqu’il s’agit de composants critiques de votre réseau et de votre sécurité, la confiance et une communication ouverte doivent toujours entrer en ligne de compte. Bien que les faits présentés dans le rapport sur Super Micro fassent encore débat, le type de menace qu’il met en évidence est tout à fait réel et crédible. Face au risque d’attaques visant le matériel et les micrologiciels, quelle qu’en soit l’origine — chaîne d’approvisionnement ou autre — voici quelques questions pertinentes à poser à votre fournisseur :
- Utilisez-vous des cartes mères développées par des tiers dans la conception de vos systèmes ?
- Quelle partie, le cas échéant, du processus de conception et de développement du matériel maîtrisez-vous ?
- Quel niveau de tests de sécurité effectuez-vous sur le matériel, et à quel moment ?
- Quelles mesures de protection utilisez-vous pour sécuriser les mises à jour des micrologiciels et des logiciels ?
- Enfin, quelles mesures de protection avez-vous mises en place pour prévenir et détecter toute altération, quelle qu’en soit l’origine, tout au long de la chaîne d’approvisionnement ?
____
Pour en savoir plus sur la manière dont F5 peut renforcer la sécurité des applications de votre organisation, veuillez consulter : https://www.f5.com/solutions/application-security
À propos de l’auteur
Articles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.