Vous pensez avoir un problème de bots. Peut-être faites-vous face à une hausse des coûts d’infrastructure due à des pics de trafic, à un taux élevé de piratage de comptes (ATO), ou encore à des individus qui piratent vos cartes-cadeaux et extraient votre propriété intellectuelle. En creusant davantage, vous découvrirez très probablement aussi un problème de fraude, ainsi qu’une baisse récente de l’image de marque et de la fidélité des clients. Vous avez essayé de gérer le problème vous-même à l’aide de la limitation du débit, du blocage des adresses IP et du géoblocage, de l’analyse de réputation, de la prise d’empreintes numériques, des CAPTCHA et de l’authentification multifacteur (MFA), mais cela s’est transformé en une lutte sans fin : gérer plusieurs solutions, tenter de garder une longueur d’avance sur les attaquants et faire face à des clients frustrés qui ne parvenaient pas à finaliser leur achat.
Vous avez maintenant décidé de faire appel à des professionnels pour obtenir de l’aide et récupérer un peu de votre temps. Vous avez retenu quelques fournisseurs et vous allez leur poser des questions. Mais lesquelles ?
Voici quelques bonnes questions qui vous permettront de déterminer si la solution du fournisseur de protection contre les bots est adaptée à votre environnement.
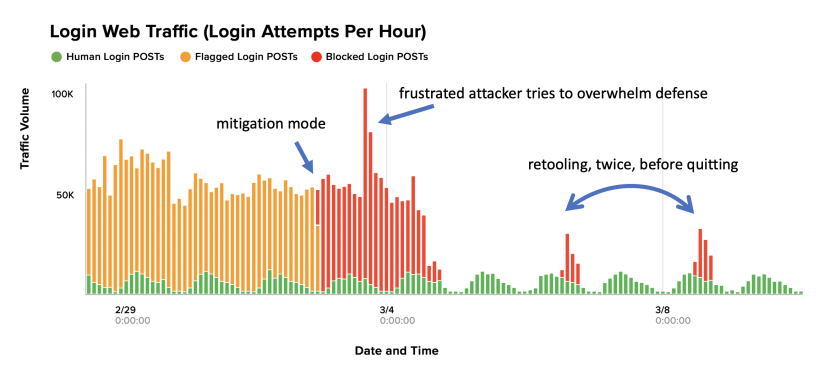
1. Comment le fournisseur gère-t-il l’adaptation des outils par les attaquants ?
Si la valeur perçue de vos comptes clients est élevée, les attaquants ne renonceront probablement pas facilement : ils adapteront sans cesse leurs outils et réessaieront. C’est un principe fondamental de l’économie des attaquants, ce qui en fait la question la plus importante à poser. Lorsqu’une contre-mesure de sécurité est mise en place, les attaquants persistants adaptent leurs outils afin de contourner le dispositif de protection à l’aide de diverses méthodes, de différents outils et même de l’IA. Les victimes de bourrage d’identifiants affirment que lutter seules contre les bots et l’automatisation revient à jouer au jeu de la taupe. Puisque vous payez un service pour mener ce combat à votre place, demandez-lui comment il s’y prend.
2. Le fournisseur accroît-il considérablement les difficultés rencontrées par les clients ?
Les CAPTCHA et l’authentification multifacteur compliquent considérablement le parcours de vos clients. Le taux d’échec des utilisateurs varie de 15 % à 50 %, ce qui entraîne un fort taux d’abandon de panier et une baisse de la satisfaction. Et une seule expérience négative peut suffire pour qu’un client ne revienne jamais.
En toute franchise, méfiez-vous des fournisseurs qui s’appuient sur des contre-mesures connues pour compliquer l’expérience utilisateur. Non seulement ces défenses frustrent les utilisateurs, mais les attaquants parviennent souvent à les contourner malgré tout. Les fraudeurs peuvent recourir à des outils et à de la main-d’œuvre humaine pour résoudre les CAPTCHA, et même exploiter des données personnelles compromises pour usurper l’identité des titulaires de comptes afin de transférer leurs lignes téléphoniques vers des comptes sous leur contrôle et ainsi valider les demandes d’authentification multifacteur.
3. Comment le service gère-t-il les faux positifs ?
Pour un fournisseur, un faux positif se produit lorsqu’il identifie une personne réelle comme étant un bot. Un faux négatif se produit lorsqu’il identifie un bot comme étant un humain.
Les solutions de lutte contre les bots produiront inévitablement des faux positifs et des faux négatifs ; méfiez-vous de tout fournisseur qui prétend le contraire. Toutefois, un fournisseur doit être très réactif face au problème des faux positifs : vous devez pouvoir le contacter, lui faire part de votre réclamation et obtenir la correction de la détection erronée.
4. Lorsqu’un attaquant échappe à la détection, comment le service s’adapte-t-il ?
Des attaquants chevronnés tenteront de contourner la détection et certains y parviendront, générant ainsi des faux négatifs. Un fournisseur de solutions de lutte contre les bots doit partir du principe qu’un attaquant expérimenté est sur le point de déjouer toutes les contre-mesures. Lorsque cela se produit, vous pouvez ne vous en rendre compte qu’à l’apparition des effets secondaires (prise de contrôle de comptes, fraude, données d’analyse commerciale faussées, etc.). Vous devrez alors contacter votre fournisseur et collaborer avec lui afin de remédier au problème.
Comment gèrent-ils ce processus ? Quels sont le délai de réponse et le délai de traitement du fournisseur ?
5. Comment le fournisseur gère-t-il la fraude manuelle (commise par une personne) ?
Si votre fournisseur est particulièrement efficace pour bloquer les systèmes automatisés (bots), un attaquant très déterminé et compétent saisira manuellement des identifiants dans de vrais navigateurs afin de contourner les défenses anti-automatisation, ce qui peut entraîner une prise de contrôle de compte (ATO) et une fraude. En effet, une valeur de seulement 10 $ accessible derrière une connexion sécurisée peut suffire à motiver un attaquant professionnel. De nombreux services ne détectent pas ce type d’attaque (puisque les humains ne sont pas des bots).
Le fournisseur doit être en mesure de déterminer si une personne est un client digne de confiance ou un fraudeur.
Leur service peut-il détecter une intention malveillante ? Une détection précise permet de faire la distinction entre un bot, un attaquant utilisant des outils sophistiqués et l’IA pour imiter ou adopter un comportement humain, et un véritable client, puis de prendre les mesures les plus appropriées sans faciliter les efforts de reconnaissance de l’attaquant ni nuire à l’expérience client.
6. Si les protections sont contournées pour un client, comment le fournisseur empêche-t-il que ce contournement affecte tous les autres clients ?
Dans de nombreux cas, des politiques de détection et d’atténuation personnalisées doivent être déployées pour chaque client. Ainsi, si un attaquant adapte suffisamment ses outils pour contourner les contre-mesures mises en place sur un site, il ne pourra pas automatiquement employer la même méthode pour s’introduire sur le vôtre. Chaque client doit être protégé contre les adaptations d’outils visant un autre client.
Certains secteurs d’activité, tels que la banque et les services financiers, attirent les cybercriminels les plus déterminés et les plus sophistiqués. Les solutions de lutte contre les bots les plus efficaces détectent les techniques des attaquants sur des profils d’attaque et des surfaces de risque similaires afin de déployer automatiquement les contre-mesures appropriées. En outre, l’historique des fraudes peut servir à entraîner davantage les modèles d’IA afin d’en optimiser l’efficacité.
7. Si un attaquant contourne une mesure d’atténuation, le service conserve-t-il une visibilité sur l’attaque ?
Il est très fréquent qu’un service n’ait plus aucune visibilité après qu’un attaquant a contourné les défenses. Si le fournisseur applique des mesures d’atténuation à partir des données utilisées pour la détection, vous perdez toute capacité de détection dès lors qu’un attaquant contourne ces mesures. Par exemple, si le fournisseur bloque une adresse IP, il risque de perdre toute visibilité lorsque l’attaquant contourne ce blocage (en répartissant l’attaque à l’échelle mondiale) et de ne pas pouvoir mesurer l’ampleur réelle de l’attaque.
Un exemple de système fonctionnant correctement serait le cas où 10 000 connexions sont enregistrées et semblent toutes normales au premier abord, car leurs données d’analyse comportementale se situent dans la plage attendue pour des humains. Mais il est ensuite établi que les 10 000 connexions présentaient des comportements identiques, ce qui signifie qu’elles étaient automatisées.
Les solutions de lutte contre les bots les plus efficaces collectent et analysent en continu divers signaux télémétriques liés aux appareils, au réseau, à l’environnement et aux comportements afin d’optimiser la visibilité et de détecter précisément les anomalies. Cela améliore à son tour l’efficacité des modèles d’IA en boucle fermée, tout en fournissant des informations clés au centre des opérations de sécurité (SOC) du fournisseur.
8. La solution est-elle difficile à déployer et à maintenir ?
L’utilisateur ou l’administrateur doit-il installer un logiciel spécifique sur les terminaux, ou la protection est-elle automatique ? En l’absence de logiciel sur les terminaux, comment le fournisseur détecte-t-il les appareils mobiles rootés ? Comment détecte-t-il les attaques à l’aide des outils de sécurité les plus récents et des données issues du Dark Web ? Qu’en est-il des API ?
Il est utile que votre équipe ait inventé 5 des 9 fonctionnalités pertinentes de JavaScript et que vos solutions fonctionnent sur différents clouds et différentes architectures, en déployant de manière fluide des protections personnalisées qui optimisent la visibilité et l’efficacité de la sécurité sans entraver le cycle de développement des applications ni l’expérience client.
9. Quels types d’anomalies le fournisseur détecte-t-il ?
Les attaquants exploitent constamment des bots, des outils d’automatisation et des identifiants compromis pour mener à bien leurs opérations, avec pour objectif final d’en tirer un gain financier. Les mesures de protection élémentaires ne suffisent pas. Par exemple, les attaquants réutilisent les adresses IP, mais seulement 2,2 fois en moyenne. Souvent, elles ne sont utilisées qu’une fois par jour ou une fois par semaine ! Le blocage des adresses IP est donc largement inefficace.
Les outils d’automatisation peuvent élaborer des attaques sur mesure qui contournent la limitation du débit. Les outils de résolution de CAPTCHA et l’émulation de piles web peuvent déjouer les contrôles des en-têtes et de l’environnement, tandis que les navigateurs grand public scriptables et les outils anti-empreinte peuvent mettre en échec la prise d’empreinte, voire l’analyse comportementale. C’est une véritable course aux armements.
Les attaquants investissent généralement dans quatre axes :
- Usurpation du trafic réseau
- Émulation de divers appareils et navigateurs légitimes
- Utilisation d’identifiants volés, de données personnelles et d’identités synthétiques
- Imiter et reproduire un comportement humain réel
Il existe plus d’une centaine de signaux côté client autres que l’adresse IP. Un service performant s’appuiera sur divers signaux et sur l’IA pour fournir des informations exploitables et détecter les comportements anormaux révélateurs d’une fraude — notamment les opérations de copier-coller, les changements d’écran, l’utilisation inhabituelle de l’espace d’affichage, l’affinité avec un appareil, l’usurpation de l’environnement et les tentatives d’anonymisation de l’identité — plutôt que de se fier au blocage des adresses IP, aux signatures et à la prise d’empreinte numérique.
10. Dans quel délai le fournisseur peut-il effectuer une modification ?
Lorsque l’attaquant adapte ses outils pour contourner les contre-mesures actuelles, dans quel délai le fournisseur peut-il réagir à son tour ? Est-ce une question d’heures ou de jours ? Le fournisseur facture-t-il des frais supplémentaires lorsqu’il s’agit d’un attaquant persistant et sophistiqué, nécessitant plusieurs contre-mesures ou consultations avec le SOC ?
Il existe d’autres questions incontournables à poser à tout fournisseur, notamment sur les modèles de déploiement (une option cloud est-elle disponible ?) et le modèle tarifaire (facturation selon le trafic légitime ou à l’heure ?). Et, bien sûr, vous devez comparer les accords de niveau de service (SLA) de chaque fournisseur. Mais vous aviez probablement déjà prévu de poser ces questions, n’est-ce pas ?
Oui, cet article est légèrement partial, car F5 est le fournisseur de référence en matière de sécurité des applications. Mais pensez aux centaines de clients avec lesquels nous avons échangé et qui nous ont choisis : ce sont les questions qu’ils ont posées, et nous espérons qu’elles vous aideront, même si vous finissez par choisir un autre fournisseur de solutions de lutte contre les bots. En effet, les attaquants ne font aucune distinction selon le cloud, l’architecture, le CDN ou l’organigramme de vos équipes chargées de la sécurité et de la lutte contre la fraude. L’argent se trouve derrière vos applications, et c’est là que les cybercriminels frappent.
Prochaines étapes
Les marques les plus prestigieuses au monde, notamment des établissements financiers, des enseignes de distribution, des compagnies aériennes et des chaînes hôtelières, utilisent déjà les solutions F5 de lutte contre les bots pour protéger leurs applications, leurs clients et leurs activités.
F5 bloque systématiquement davantage de bots et de processus automatisés que les autres fournisseurs. Cela réduit la fraude et la complexité opérationnelle, tout en augmentant le chiffre d’affaires et en améliorant l’expérience client.
Contactez-nous si vous souhaitez le constater par vous-même.
Certaines parties de cet article s’appuient sur du contenu publié précédemment, qui a été mis à jour pour refléter l’offre actuelle de F5.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.