Les noms ont un pouvoir, du moins est-ce ce que nous ont appris les mythes, les légendes et les dessins animés du samedi matin. Shakespeare ne serait peut-être pas de cet avis, mais chaque récit héroïque donne un nom emblématique à son héros ou à son héroïne.
Ainsi, lorsque nous donnons un nom à quelque chose, comme le DevOps, nous lui attribuons certaines caractéristiques. Ces caractéristiques sont propres à ses praticiens. Bien que ce groupe croissant de professionnels tire assurément certains attributs de ses origines dans des opérations axées sur le développement, la combinaison de leurs préférences en matière d’outils et de méthodologies, ainsi que de leurs flux de travail quotidiens, les rend uniques. Ils ne sont ni développeurs ni opérateurs.
Le panel de répondants à notre enquête État des services applicatifs est toujours diversifié, mais les fonctions opérationnelles traditionnelles de l’informatique — réseaux, sécurité et exploitation des systèmes — y sont surreprésentées. Nous constatons toutefois une augmentation constante du nombre de développeurs et de personnes qui se définissent comme des professionnels du DevOps ou des ingénieurs en fiabilité des sites (SRE). Compte tenu de leur rôle singulier et de plus en plus important dans les initiatives de transformation numérique, nous avons analysé les données afin d’étudier les attitudes, les perceptions et les préférences des professionnels du DevOps.
Mais avant d’entrer dans le vif du sujet, nous tenions à rappeler que le DevOps est une discipline à part entière. Si vous pensez que ses adeptes ne sont que des développeurs qui écrivent des scripts et gèrent des pipelines CI/CD, vous vous trompez. Et si vous pensez qu’il s’agit simplement d’équipes d’exploitation qui se concentrent sur le pipeline de développement, vous vous trompez également.
Les données révèlent des points de vue et des perspectives uniques sur la technologie : des services applicatifs aux outils, en passant par le manque de compétences en sécurité, ces trois groupes de professionnels ont des opinions différentes.
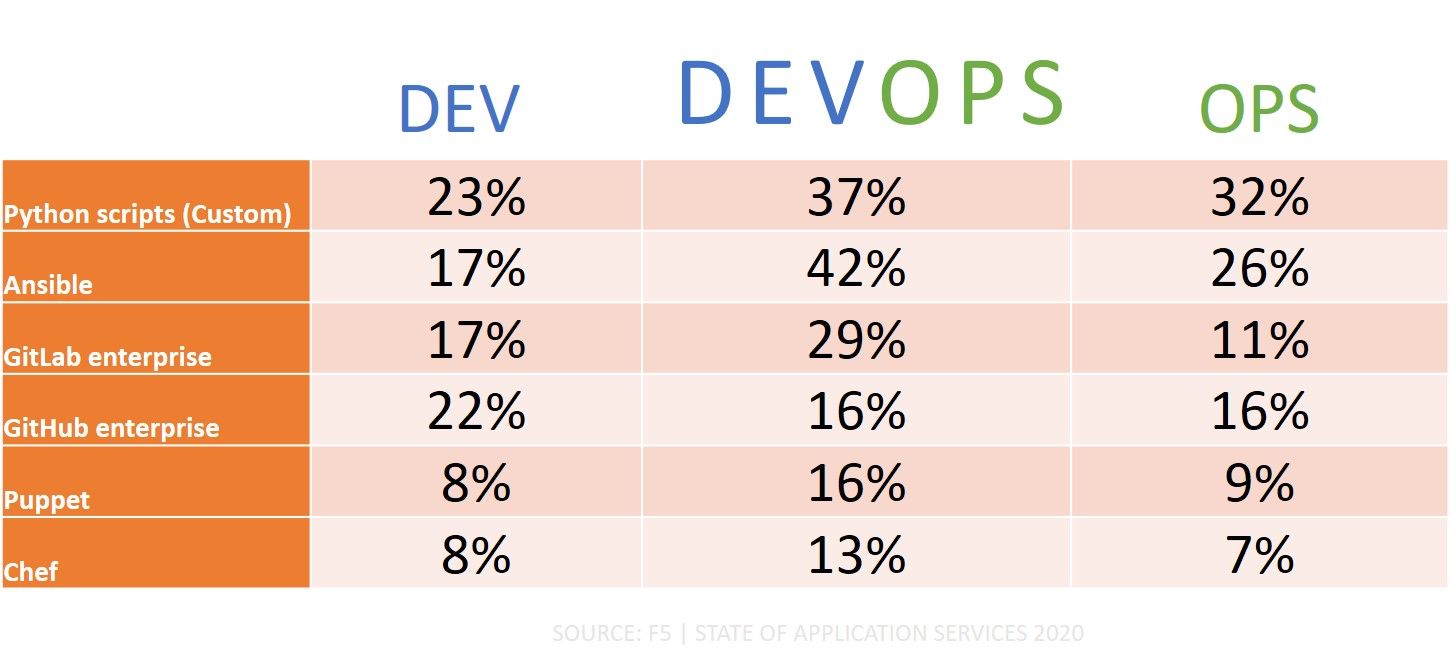
Les outils font aujourd’hui partie intégrante des trois groupes, en raison de l’importance accordée à l’automatisation et à l’orchestration dans tous les domaines. Bien que les trois groupes utilisent un nombre important d’outils, des préférences se dégagent lorsque l’on examine leur utilisation en fonction du rôle déclaré par chacun.
Par exemple, les professionnels DevOps sont nettement plus susceptibles d’utiliser Ansible que les équipes d’exploitation ou les développeurs. Ils sont également légèrement plus enclins à recourir à des scripts personnalisés (généralement en Python) et préfèrent GitLab, tandis que les développeurs privilégient GitHub.
Nous constatons également des différences marquées dans les préférences de chaque groupe en matière de services applicatifs. Il est vrai que les équipes d’exploitation restent les principales responsables du déploiement et de l’exploitation de ces services, aussi bien dans le cloud public que sur site. Les développeurs assument peu de responsabilités opérationnelles, mais le DevOps gagne du terrain à mesure que les services applicatifs natifs des conteneurs se développent, tout comme les applications qu’ils prennent en charge. C’est un point important lorsque l’on examine les caractéristiques privilégiées par chaque groupe pour déployer des services applicatifs, quel que soit l’environnement.
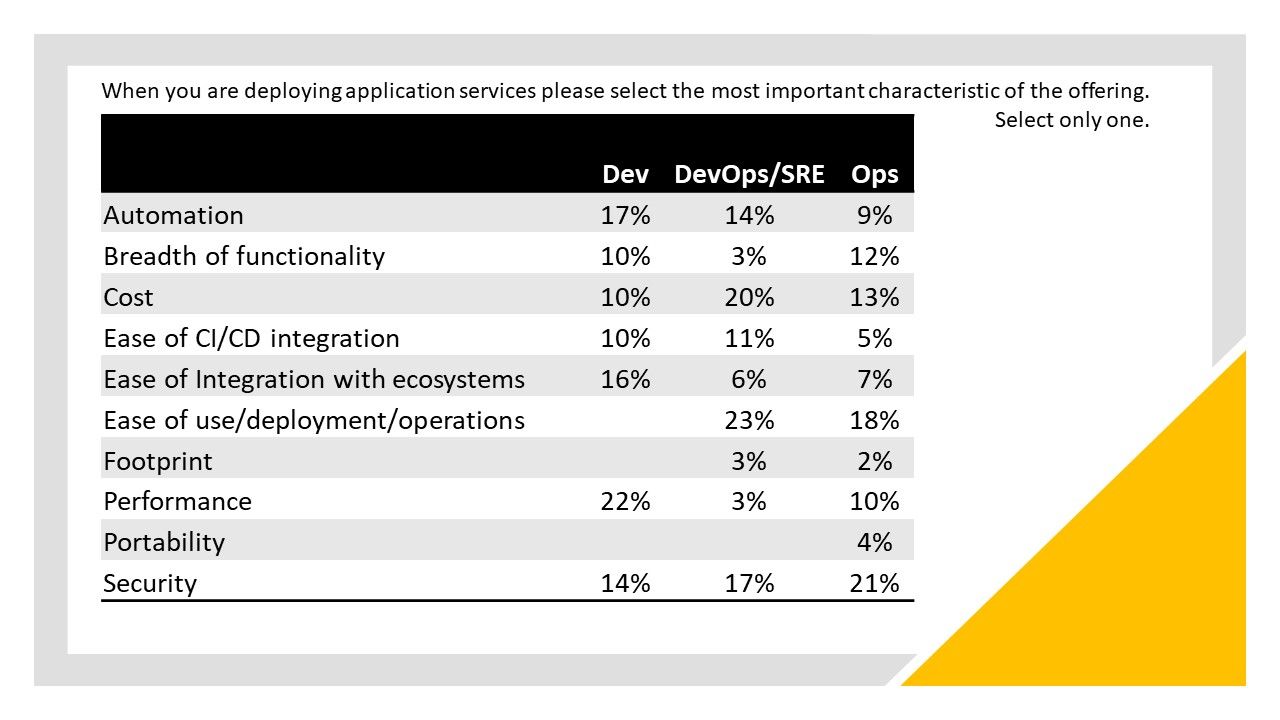
Comme c’est le cas depuis des années, les développeurs se concentrent avant tout sur les performances. Fait intéressant, ils rejoignent les équipes d’exploitation sur l’importance d’un large éventail de fonctionnalités, comme un ensemble complet d’options d’équilibrage de charge. Mais les équipes DevOps s’en soucient peu et privilégient plutôt la facilité d’utilisation, de déploiement et d’exploitation, ainsi que le coût. Les développeurs, dont l’interaction principale avec les services applicatifs passe probablement par des solutions natives pour les conteneurs، accordent bien plus d’importance à la facilité d’intégration dans les écosystèmes où ces applications et services applicatifs sont déployés et exploités.
La singularité du DevOps se manifeste également dans les lacunes déclarées en matière de compétences en sécurité. La moitié (50 %) des professionnels du DevOps ont cité la sécurité des réseaux comme leur principale lacune, suivie de la sécurité des terminaux (41 %) et de la sécurité des applications (41 %). Les développeurs ont cité la sécurité des applications (49 %) comme leur principale lacune, suivie de la sécurité des réseaux (46 %) et, fait révélateur, du DevOps (43 %). Plus de la moitié des professionnels des opérations ont désigné la sécurité des applications comme leur principale faiblesse (56 %), suivie de la sécurité des réseaux (41 %) et, peut-être en raison de leur responsabilité dans le déploiement et l’exploitation des services applicatifs, de la sécurité du cloud public (39 %).
Il faut retenir qu’il ne faut pas regrouper ces trois catégories distinctes de professionnels. Chacune a ses propres préférences en matière d’outils, ses propres défis et ses propres exigences concernant les services applicatifs qu’elle déploie et exploite.
Dans cette optique, je vous invite à consulter en détail l’édition État des services applicatifs 2020 consacrée au DevOps pour découvrir davantage d’enseignements et d’analyses sur les professionnels qui pratiquent le DevOps dans le monde entier.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.