Au cas où vous ne connaîtriez pas ce concept :
Le Kobayashi Maru est un test dans l’univers fictif de Star Trek.
Il s’agit d’un exercice d’entraînement de Starfleet conçu pour tester le caractère des cadets de la filière commandement à l’Académie de Starfleet. Le nom de ce test est parfois utilisé par les fans de Star Trek ou les personnes connaissant la série pour désigner une situation sans issue, ou une solution qui consiste à redéfinir le problème et à mettre son propre caractère à l’épreuve.
Oh, ne me regardez pas comme ça. Vous saviez que j’aimais Star Trek, Star Wars et tout ça. Continuons, sinon nous n’en viendrons jamais au fait, voulez-vous ?
Dans l’informatique, le « scénario sans issue » semble se résumer à « choisir entre le cloud et une infrastructure sur site ». Mais bien sûr, quel que soit votre choix, vous y perdez quelque chose. Dans le cas du cloud hors site (public), vous renoncez au contrôle et à la possibilité de reproduire les architectures de sécurité existantes, mais vous gagnez en agilité et en évolutivité. Si vous optez pour un centre de données traditionnel sur site, vous sacrifiez l’agilité et les économies au profit du contrôle.
Ce que vous voulez vraiment, c’est réunir le contrôle, l’agilité et les économies dans une seule et même solution. Mais les options proposées ne le permettent pas. Vous obtenez certains avantages, mais pas les autres. Quoi que vous choisissiez, vous êtes perdant.
Mais si, c’est possible. Ce n’est pas sans raison que la plupart des enquêtes disponibles — y compris la nôtre — font état d’une croissance et d’investissements continus dans les technologies prenant en charge le cloud privé. Même si vous trouverez peu d’articles faisant état de cette réalité, la vérité est que les organisations ont été réduites au silence par la stigmatisation du cloud privé. Il s’avère que la première règle de la mise en œuvre d’un cloud privé est de ne pas parler de la mise en œuvre de son cloud privé.
Et c’est bien dommage, car ces mises en œuvre ont permis de tirer de nombreux enseignements qui pourraient guider ceux qui débutent ou rencontrent des difficultés dans la mise en place d’un cloud privé. Cela nécessite une architecture, de l’automatisation et de l’orchestration, une expérience des frameworks, ainsi que l’application d’un principe fondamental de la philosophie DevOps : la collaboration entre les différents silos informatiques et avec les équipes de développement d’applications.
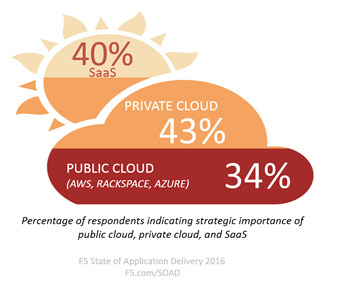
Ce n’est pas une mince affaire, et pourtant, nous constatons systématiquement que le cloud privé devance son homologue public (sans tenir compte de l’adoption du SaaS, qui relève d’un tout autre paradigme). L’année dernière, nous avons constaté que les organisations investissant dans le cloud privé (38 %) étaient plus nombreuses que celles investissant dans le cloud public (25 %), le SaaS se situant exactement entre les deux (32 %). Et ce, à l’échelle mondiale. Dans toutes les régions, les investissements dans le cloud privé étaient supérieurs à ceux consacrés au cloud public. Sur le plan stratégique, les résultats étaient identiques. À l’échelle mondiale, davantage d’organisations ont souligné l’importance du cloud privé (43 %) que celle de son homologue public (34 %).
Je n’ai aucune raison de penser que cette tendance s’inversera cette année, ni même l’année prochaine. Du point de vue de la sécurité, cela n’a rien de surprenant. La sécurité reste un moteur important pour toutes les technologies, qu’il s’agisse du cloud, de l’IoT ou des API. Et le cloud public suscite encore des préoccupations en matière de sécurité. Celles-ci ne concernent pas la sécurité de l’infrastructure cloud elle-même, mais la capacité des organisations à harmoniser les politiques entre des environnements disparates, à appliquer les mêmes politiques de sécurité dans le centre de données et dans le cloud, ainsi qu’à gérer l’authentification et les autorisations de manière cohérente.
Tels sont les défis de sécurité auxquels les organisations restent confrontées lorsqu’elles envisagent le cloud public. Et ils sont de taille, compte tenu de l’augmentation du nombre et de l’ampleur des violations et des attaques au cours des deux dernières années. Le risque rôde autour des services informatiques comme une épidémie qui progresse lentement et à laquelle il faut remédier, que la menace soit imminente ou non. Car il est existentiel. Même si nous n’en entendons pas parler, cela se produit bel et bien. Ainsi, plus tôt cette année (le 16 mai), Ponemon a indiqué que 89 % des établissements de santé ont reconnu avoir subi une violation de données au cours des deux dernières années. Les statistiques similaires abondent, tous secteurs d’activité et types d’entreprises confondus. Un nombre important d’organisations (plus que nous ne voudrions probablement l’admettre) ont subi une violation. Le fait que celle-ci ait ou non entraîné une exposition massive de données détermine probablement si nous en avons entendu parler.
Entre les défis de sécurité liés à la migration des applications vers le cloud et le fait que les systèmes mainframe ne sont pas près de disparaître, la situation est complexe. Vous pensez qu’il ne s’agit que de nostalgie ? Détrompez-vous. Selon un rapport Forrester de 2016 commandité par BMC:
Quatre-vingt-onze pour cent des entreprises ont déclaré que leurs mainframes stockaient des informations essentielles à leur activité. Et l’avenir de la technologie mainframe est prometteur : plus de la moitié (57 %) des entreprises prévoient une augmentation des charges de travail au cours des deux prochaines années, tandis que la moitié d’entre elles développent de nouvelles applications mainframe.
Oui, vous avez bien lu. Allez-y, relisez-le pour vous en assurer. J’attends.
Aujourd’hui, les applications hébergées sur des systèmes centraux sont couramment intégrées aux architectures d’autres applications, mais pas à celles qui résident en dehors du centre de données, par exemple dans un cloud public. En revanche, celles qui peuvent être hébergées sur site, dans un cloud privé peuvent accéder, via des API, aux données des applications résidant sur des systèmes centraux et continuer à exploiter leurs « informations critiques pour l’entreprise ».
C’est pourquoi la réponse au Kobayashi Maru de l’informatique ne devrait pas être si difficile à trouver : c’est le cloud privé. Vous réunissez sur site l’agilité et la rapidité du cloud avec le contrôle et l’accessibilité du centre de données, et vous bâtissez une nouvelle réalité.
C’est plus courant qu’on ne le pense. Et comme Spock en conviendrait certainement, c’est la seule solution logique.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.