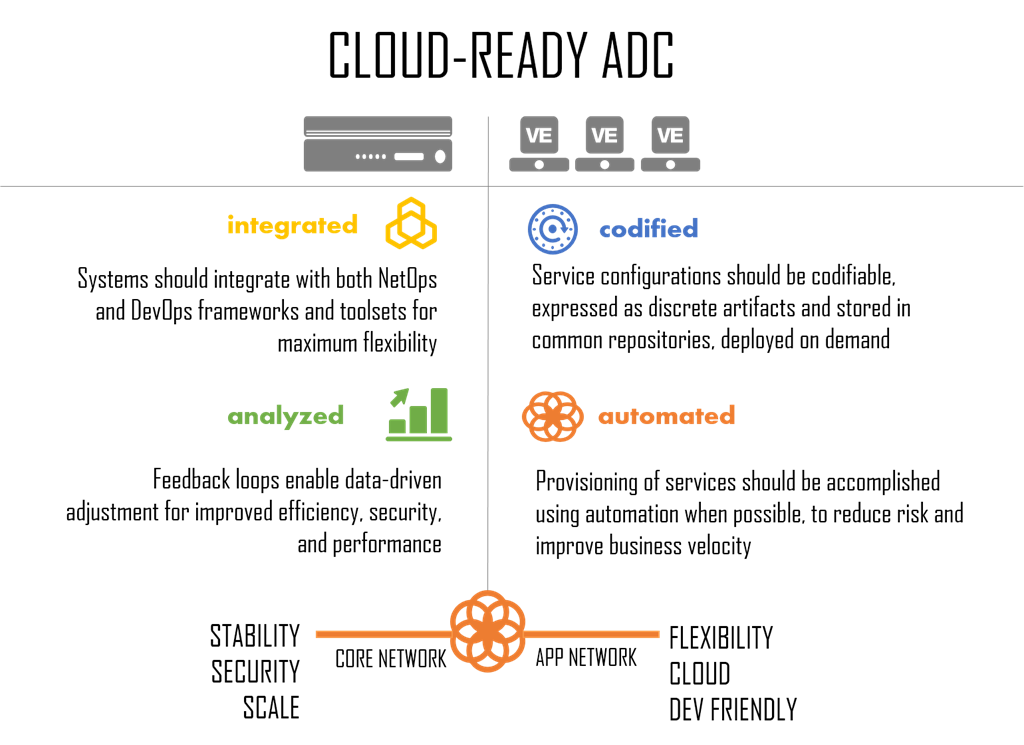
Un contrôleur de mise à disposition d’applications (ADC) adapté au cloud n’est pas un ADC traditionnel. Déployable sur du matériel personnalisé ou standard (COTS), il s’agit d’une solution logicielle évolutive qui répond aux besoins de mise à disposition et de déploiement rapides, sécurisés et hautement disponibles des applications. Un ADC adapté au cloud permet d’adopter une approche moderne à deux niveaux pour les architectures de centres de données, alliant la stabilité, la sécurité et l’évolutivité traditionnelles à des fonctionnalités programmatiques modernes, flexibles, adaptées au cloud et compatibles avec les pratiques DevOps.
Quels avantages pour le DevOps ?
La mise à l’échelle des applications modernes et émergentes ne repose plus sur les algorithmes, mais sur les architectures. Les services d’équilibrage de charge des ADC traditionnels ne sont plus en mesure de prendre en charge ces architectures avec la flexibilité requise pour les applications cloud, mobiles et émergentes. Les services d’équilibrage de charge actuels doivent pouvoir évoluer aussi bien sur le plan opérationnel que lors de la livraison. Cela implique une intégration native et une prise en charge des frameworks et des outils utilisés par les équipes de développement et d’exploitation pour provisionner, gérer et faire évoluer par programmation tous les composants d’une application moderne. L’ADC F5 iSeries est à ce jour l’ADC le plus programmable. Grâce à des API REST et SOAP, à un langage de script robuste prenant en charge node.js et sa bibliothèque de 250 000 modules existants, iSeries peut s’intégrer aux outils que les équipes DevOps utilisent quotidiennement pour livrer et déployer des applications en production. Puppet, Chef et Ansible. Vagrant, OpenStack et VMware. F5 a toujours permis de créer des intégrations personnalisées, mais F5 iSeries offre davantage d’intégrations natives, ce qui permet aux équipes DevOps de consacrer leur temps précieux et limité à l’essentiel : déployer des applications et veiller à la mise en place des politiques appropriées en matière de performances, de disponibilité et de sécurité.
Cela confirme ce que Gartner considère comme nécessaire au sein du réseau pour permettre aux entreprises de prendre en charge ce qu’il appelle l’« informatique bimodale »:
- Intégrez à votre infrastructure réseau des fonctionnalités en libre-service permettant aux équipes légères, rapides et agiles de répondre elles-mêmes à leurs besoins (sans attendre l’intervention du service informatique de l’entreprise ni les fenêtres de changement). Cela inclut les concepts réseau de base (VLAN), les services DNS/DHCP et les services de couches 4 à 7 (mise à disposition des applications, sécurité).
- De même, investissez dans des solutions réseau hautement automatisées qui intègrent les interfaces recherchées par les adeptes du DevOps, notamment Ansible, Chef et Puppet.
Et tandis que les piles de cloud privé ont tendance à n’offrir que des fonctionnalités traditionnelles de répartition de charge, F5 iSeries fournit de puissants moyens programmatiques d’étendre les fonctionnalités sans perturber les architectures existantes. Grâce à ses propres modèles iApp et à sa prise en charge des modèles cloud natifs tels que OpenStack Heat, F5 iSeries
) L’ADC permet aux applications de bénéficier de services avancés, tels que la sécurité des applications web et le routage des chemins de requête/réponse, sans nécessiter le déploiement de logiciels supplémentaires susceptibles de perturber les architectures et d’accroître la dette architecturale.
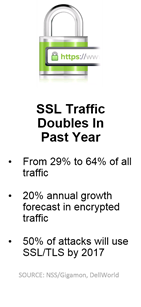
Bien que cela puisse sembler contradictoire au premier abord, F5 iSeries, sur ses toutes dernières plateformes matérielles, constitue également un atout pour le DevOps et les applications émergentes. Grâce à son évolutivité matérielle et à l’accent mis sur la sécurité, iSeries, au cœur du réseau, permet aux applications de déléguer à NetOps la prise en charge du chiffrement (SSL/TLS) requis par l’entreprise, ainsi que la gestion coûteuse sur le plan opérationnel des clés et des certificats. Les développeurs et les équipes DevOps peuvent ainsi se concentrer sur les applications et les problématiques liées au cloud privé, tout en réduisant l’impact potentiel des attaques DDoS et du chiffrement sur la disponibilité et les performances des applications. Cela va s’avérer bien plus important qu’il n’y paraît à première vue. Le recours au chiffrement et les besoins en la matière augmentent rapidement, ayant plus que doublé au cours de l’année écoulée. Selon les estimations, d’ici 2017, plus de la moitié des attaques seront chiffrées à l’aide de SSL/TLS. Cela impose une charge considérable aux développeurs d’applications et aux équipes DevOps, qui doivent sécuriser non seulement les applications, mais aussi les plateformes sur lesquelles elles sont déployées, sans compter la charge de calcul liée au déchiffrement et à l’inspection. La délégation de ces tâches à un service dédié au cœur du réseau, tel qu’un ADC F5 iSeries, allège la pression qui pèse sur les équipes de développement et d’exploitation et leur permet de se concentrer sur leur cœur de métier.
F5 iSeries n’est pas seulement un matériel ou un produit ; c’est une plateforme destinée aux architectures de centres de données qui ont besoin à la fois de la stabilité, de la sécurité et de l’évolutivité des solutions matérielles traditionnelles, ainsi que de la flexibilité, de la compatibilité avec le cloud et de la programmabilité des logiciels. En combinant les deux, les entreprises peuvent mettre en œuvre les services nécessaires à la prise en charge du cloud privé et des nouvelles architectures applicatives, afin de fournir les applications indispensables à leur réussite dans un monde centré sur les applications.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.