Le réseau se divise. Se ramifie. Se disperse. Libre à vous d’employer le terme qui vous convient pour décrire le phénomène de migration des services réseau depuis la banlieue paisible que constitue le réseau d’entreprise vers les quartiers urbains animés et bruyants situés du côté applicatif du réseau du centre de données. La terminologie n’est pas le sujet de notre discussion aujourd’hui ; nous allons plutôt nous pencher sur les raisons de ce phénomène.
Certains pourraient dire : « Eh bien, Lori, il est évident que le réseau d’entreprise repose en grande partie sur du matériel, lequel n’offre tout simplement pas la souplesse et l’agilité nécessaires pour s’intégrer à l’environnement plus moderne et agile des équipes de développement et d’exploitation. »
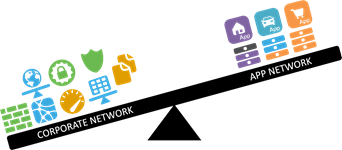
Eh bien, non. Ce n’est pas tant une question de matériel ou de logiciel car, en réalité, quoi que vous fassiez, vous avez besoin de matériel (les ressources telles que la RAM, la puissance de calcul et l’accès au réseau ne surgissent pas de nulle part). Il s’agit davantage de la culture opérationnelle et des réalités propres à chacun des deux réseaux, qui entraînent la migration de certains services de l’un vers l’autre.
En fait, je dirais que ce qui se passe réellement, c’est que les applications constituent désormais le centre de gravité et qu’elles attirent à elles tous les services qui leur sont étroitement liés, un peu comme la Lune est attirée par la Terre.
Le fait est que les services étroitement liés aux applications, tels que l’équilibrage de charge, la mise en cache, l’accélération et la sécurité des applications web, sont tous très spécifiques à une application donnée. Il ne s’agit pas de services « universels ». Au contraire, ce sont des services hautement spécialisés et centrés sur les applications, dont les politiques visent à assurer la mise à disposition, la sécurisation et l’optimisation d’UNE SEULE application.
Pas toutes. Pas même toutes celles du même type. Une seule. Celle-là, là-bas.
C’est très différent, par exemple, d’un pare-feu réseau ou d’un système IPS/IDS, dont le fonctionnement n’est pas vraiment propre à une application donnée. Les applications web utilisent le port 80 : il suffit donc de l’ouvrir et d’autoriser l’accès à travers le pare-feu. Il y a très peu de spécificité « applicative » là-dedans, si ce n’est qu’elles utilisent le même protocole (HTTP) et le même port.
À l’inverse, définir une politique de sécurité qui détermine le type de données (chaîne de caractères ? entier ? caractères alphanumériques ?) ainsi que la quantité de données (15 caractères ? 12 ? 100 ?) pouvant être associés à un champ de saisie donné (nom d’utilisateur ? adresse e-mail ? commentaire ?), lui-même associé à un URI donné (/login.x), est on ne peut plus spécifique à l’application. Il en va de même pour les politiques régissant la minification et la concaténation des feuilles de style, ainsi que la surveillance de l’état de santé d’une application au sein du service d’équilibrage de charge.
Pourquoi l’affinité est importante
On estime aujourd’hui qu’une entreprise moyenne gère environ 508 applications. Selon nos recherches 31 % des organisations en possèdent en réalité 500 ou plus, mais là encore, ce n’est pas l’essentiel : il s’agit simplement d’un point de référence. Et c’en est un, car de très nombreuses organisations prévoient de développer beaucoup plus d’applications. Il y a aussi celles qui adoptent une architecture de microservices : elles ne modifient pas nécessairement le nombre d’applications, mais bien le nombre de « systèmes », si l’on peut dire, qui auront besoin des services liés aux applications mentionnés précédemment.
Alors, imaginez qu’une organisation envisage de doubler le nombre d’applications qu’elle gère. Disons qu’elle en avait 500 au départ et qu’elle va soudainement en avoir 1 000. Elle doit déployer, configurer et gérer chacune des politiques. Supposons que chaque application n’en nécessite que deux — une pour la mise à l’échelle et une pour la sécurité — afin de simplifier les calculs. Cela représente 2 000 politiques à gérer. Prêts ? Partez !
Oui. Le problème n’est pas que le « matériel » du réseau d’entreprise ne puisse pas gérer cette charge. Au contraire, il le peut précisément parce qu’il s’agit d’un matériel spécialement conçu, dont la capacité dépasse donc largement celle d’un serveur généraliste. Le problème réside dans les processus et les ressources humaines nécessaires pour tout mettre en œuvre. Ce n’est pas seulement le nombre d’équipements requis qui compte, mais aussi le nombre de politiques distinctes (propres à chaque application) qui doivent être déployées.
Et il ne suffit pas de les déployer : il faut aussi les mettre à jour. Comme les politiques propres à une application sont configurées spécifiquement pour celle-ci, il est fort probable que, lors de sa mise à niveau ou de l’application d’un correctif, les politiques de services applicatifs qui lui sont associées doivent également être mises à jour. Et comme les entreprises souhaitent effectuer des déploiements plus fréquents, eh bien… vous imaginez à quel point les équipes chargées du réseau d’entreprise seraient complètement débordées.
De l’autre côté de la barrière, au sein du réseau applicatif, les équipes de développement et d’exploitation sont impatientes. Impatientes de livrer et de déployer des applications. Elles sont prêtes à mettre à profit leurs nouvelles compétences en automatisation et en orchestration pour accélérer ce processus.
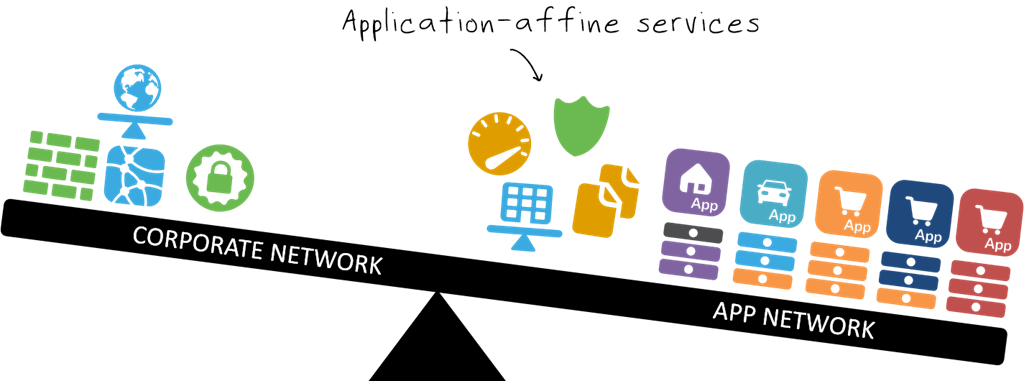
Et c’est bien ce qu’elles font, en prenant en charge un nombre croissant de services étroitement liés aux applications et en les intégrant à leurs architectures et processus de déploiement. Avec l’essor de la culture DevOps et sous l’impulsion du secteur autour du SDN, la quasi-totalité des services réseau disposent désormais d’API. Beaucoup d’autres proposent des modèles parfaitement adaptés aux besoins des opérateurs qui adoptent une approche d’« infrastructure en tant que code » pour gérer et déployer l’infrastructure nécessaire au fonctionnement des applications.
C’est pourquoi de plus en plus de « services applicatifs » font leur apparition dans le réseau applicatif, déplaçant ainsi le centre de gravité de l’informatique d’entreprise vers l’application.
Il s’agit d’une stratégie de mise à l’échelle des activités et des opérations. C’est un moyen de faire face à la croissance rapide du portefeuille d’applications sans tomber sous le coup de la loi de Brooks en affectant davantage de personnel réseau ou applicatif au problème. C’est un moyen de permettre à l’informatique de mettre des applications sur le marché plus rapidement et plus fréquemment, sans les perturbations qu’entraînerait le fait d’imposer soudainement aux opérateurs réseau de gérer deux, trois fois, voire davantage, de règles qu’ils n’en gèrent actuellement.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.