La plupart des gens ont déjà entendu parler de la pyramide des besoins de Maslow ou l’ont déjà vue. Si ce concept ne vous est pas familier (ou si vous avez besoin d’un rappel), voici la version courte : Maslow pensait que les individus sont motivés par la satisfaction de certains besoins. Il a défini une hiérarchie à cinq niveaux, commençant par les besoins fondamentaux liés à la survie, comme se nourrir, dormir et se sentir en sécurité, puis progressant vers des besoins plus personnels liés à l’épanouissement, comme l’accomplissement de soi.
Il suffit de dire que cette hiérarchie est souvent utilisée comme modèle pour décrire un ensemble de besoins dans divers domaines, notamment celui de la technologie. Et c’est ce qui nous amène au sujet d’aujourd’hui.
Les applications ont aujourd’hui un ensemble de besoins bien précis, qui peuvent être organisés hiérarchiquement sur le modèle de la pyramide de Maslow. Comme dans celle-ci, les besoins de niveau inférieur sont les plus essentiels à la survie et à la réussite, tandis que ceux de niveau supérieur favorisent la croissance. Bien vu, non ?
Si cela est important, c’est parce que certains de ces besoins ne peuvent raisonnablement pas être satisfaits sans services applicatifs, compte tenu de l’environnement actuel, des attentes des utilisateurs et, dans certains cas, de contraintes purement techniques. Il s’agit notamment de l’équilibrage de charge, du basculement, de la sécurité des applications web, de l’authentification unique (SSO), de l’accélération et de l’optimisation, etc.
Bien sûr, vous pourriez écrire une application qui redémarre automatiquement en cas de plantage ou de défaillance, mais vous ne pouvez pas remédier à une panne au niveau du réseau qui provoque une interruption de service. Seul un système en amont (externe), tel qu’un service d’équilibrage de charge ou de basculement, peut le faire. En définitive, vous ne pouvez donc pas garantir la fiabilité de l’application sans recourir à un service applicatif tel que l’équilibrage de charge. De même, la plupart des applications ne peuvent pas intervenir sur la pile réseau qui régit le comportement de TCP. En revanche, un proxy en amont (service d’équilibrage de charge) le peut, et c’est à ce niveau que sont mises en œuvre bon nombre des optimisations qui rendent les applications mobiles utilisables. Sans elles, les applications sont lentes, peu réactives et ont tendance à être abandonnées plus souvent que leurs équivalents optimisés. C’est pourquoi les performances constituent un besoin de niveau intermédiaire dans la hiérarchie : elles sont importantes, mais ne représentent pas le besoin le plus important d’une application. Après tout, si celle-ci n’est pas disponible, aucune optimisation ne pourra y remédier.
Alors, sans plus attendre, plongeons-nous dans la hiérarchie des besoins des applications, voulez-vous ?
1. Fiabilité
La fiabilité signifie que les utilisateurs, qu’il s’agisse d’entreprises ou de particuliers, peuvent compter sur la disponibilité de l’application. Nous devons donc veiller à ce que celle-ci reste disponible pendant les périodes de forte demande (évolutivité), en cas de panne (basculement) ou de sinistre (reprise après sinistre). Cela passe avant tout par des services d’équilibrage de charge et de basculement, mais aussi par des services applicatifs complémentaires, tels que le DNS, qui se chargent de rediriger les utilisateurs en cas de sinistre. Il n’est donc pas surprenant que la disponibilité reste en tête des « services applicatifs sans lesquels les entreprises ne déploieraient pas une application » dans nos enquêtes État des lieux de la fourniture d’applications . Il ne s’agit plus seulement d’un besoin essentiel à la survie des applications, mais aussi, aujourd’hui, à celle des entreprises.
2. Sécurité
Ah, la sécurité. Sans elle, les applications sont vulnérables à une grande variété d’attaques, qui ne sont pas toutes liées à la qualité de leur code. La sécurité des applications repose sur plusieurs couches, qui comprennent non seulement l’application, mais aussi la plateforme sous-jacente. Or, les rapports continuent d’indiquer que les attaquants remontent progressivement ces couches pour cibler la couche applicative, à des fins d’exfiltration (pour voler vos données) comme d’exploitation (pour paralyser votre activité). Divers services de sécurité applicative sont donc nécessaires pour garantir la disponibilité et le bon fonctionnement de l’application, notamment la protection contre les attaques DDoS, la sécurité des applications web, la prévention de la fraude et les services de chiffrement. La fréquence croissante des attaques subies par les organisations et la découverte régulière de nouvelles vulnérabilités continuent de faire de la sécurité l’un des services applicatifs essentiels à la pérennité des applications et des entreprises aujourd’hui.
3. Performances
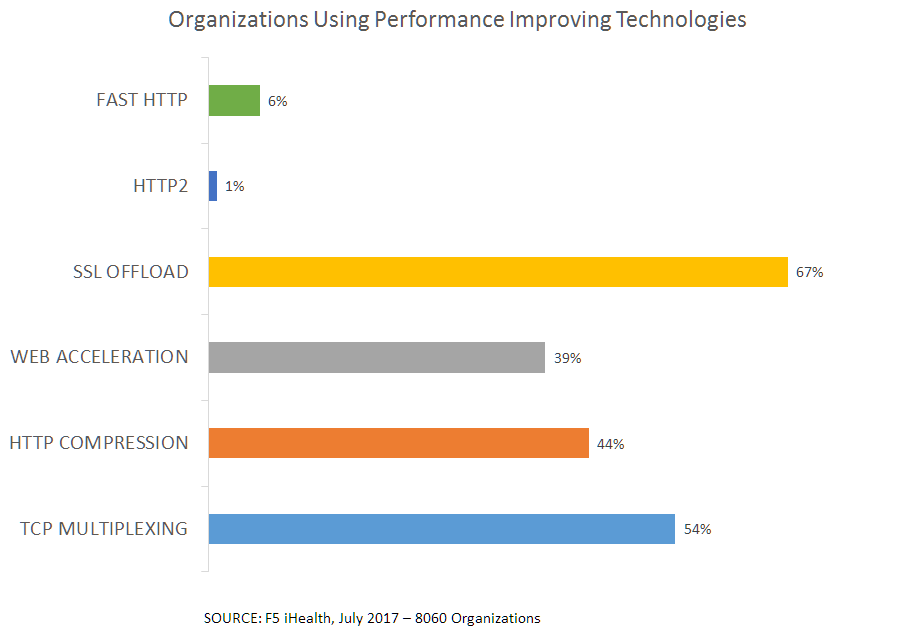
Les performances. Nous savons tous à quel point elles sont importantes, en particulier pour les applications couramment utilisées sur des appareils mobiles (via un réseau mobile). Dans la hiérarchie, les services applicatifs liés aux performances se situent à la croisée des services répondant aux besoins fondamentaux et de ceux favorisant la croissance. Les enjeux de performance concernent en réalité ces deux aspects. Une application trop lente ou qui ne répond pas peut nuire à la productivité des utilisateurs en entreprise, mais aussi réduire les revenus générés auprès des consommateurs. L’impact sur l’activité n’est pas le même que lorsque l’application est indisponible ou subit une faille de sécurité, mais cela reste important. C’est pourquoi tant d’organisations ont recours à des techniques telles que l’optimisation des images, la compression, le déchargement SSL et le multiplexage TCP afin d’améliorer les performances des applications. Car le problème ne vient pas toujours du code : il s’agit parfois de relever des défis liés au réseau, à l’appareil de l’utilisateur et aux protocoles utilisés par les applications pour communiquer.
4. Programmabilité
Aujourd’hui, les applications sont au cœur de l’activité, et elles doivent non seulement être livrées rapidement, mais aussi déployées rapidement. Pour assurer la croissance et le passage à l’échelle, les services applicatifs répondant aux besoins fondamentaux (fiabilité, sécurité et performances) doivent eux aussi pouvoir être déployés rapidement. C’est tout l’enjeu de la programmabilité. Cela passe par des API et des modèles, ainsi que par leur intégration et leur accessibilité au sein de l’économie des API qui alimente le pipeline CI/CD, du développement aux opérations et, plus largement, dans tout le spectre informatique. La programmabilité permet aux services applicatifs de participer à l’écosystème DevOps, qu’il soit axé sur le réseau (SDN), le cloud (OpenStack) ou l’ensemble du centre de données (SDDC). Les modèles assurent la standardisation (la cohérence) et la reproductibilité nécessaires à l’amélioration des processus qui pilotent les déploiements dans les centres de données modernes. Les API garantissent la flexibilité et la prise en charge d’un nombre croissant de frameworks et d’ensembles d’outils utilisés pour automatiser la configuration et la gestion. Elles permettent également de s’assurer qu’aucune application n’est laissée de côté à cause des contraintes du réseau.
5. Agilité architecturale
Enfin, pour accompagner aujourd’hui la croissance des applications — et donc de l’entreprise —, celles-ci doivent faire preuve d’agilité architecturale. Cela signifie que les services applicatifs qui les prennent en charge, les rendent possibles et les protègent doivent être compatibles avec les architectures qu’elles utilisent, telles que les microservices, les conteneurs, la virtualisation et le cloud. Les services applicatifs répondant aux besoins des niveaux inférieurs de la hiérarchie doivent pouvoir être déployés avec l’application, quel que soit son environnement de destination. Cela implique la prise en charge de services applicatifs virtuels, physiques et basés dans le cloud.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.