Il est naturel de supposer que, lorsque nous voyons une icône de cadenas dans notre navigateur, le site utilise SSL pour sécuriser nos communications. Cette icône semble également indiquer aux consommateurs que le site est bel et bien sécurisé. À tel point que, selon l’enquête 2015 sur la confiance des consommateurs du CA Security Council, « seuls trois pour cent des personnes interrogées communiqueraient les informations de leur carte bancaire à des sites dépourvus de l’icône de cadenas ».
L’impact ne se limite pas aux consommateurs. Les personnes ayant répondu à notre dernière enquête « État des lieux de la fourniture d’applications » et qui avaient déjà mis en œuvre ou prévoyaient de mettre en œuvre le « SSL partout » avaient davantage confiance (une note de 3 ou plus sur une échelle de 1 à 5) dans la capacité de leur organisation à résister à une attaque au niveau de la couche applicative.
En réalité, la plupart des gens sont incapables de dire ce que signifie SSL, et encore moins d’expliquer son fonctionnement. Ils savent toutefois qu’il s’agit d’un mécanisme permettant de sécuriser les transactions (et donc les informations potentiellement confidentielles) lors de l’utilisation d’une application ou d’un site web.
C’est en partie notre faute (c’est-à-dire celle du marché). Nous avons utilisé SSL pour désigner à la fois le protocole (RFC 6101), mais aussi, de manière générique, une connexion sécurisée. SSL est à la sécurité ce que Band-Aid est aux pansements, Google aux moteurs de recherche et Kleenex aux mouchoirs.
En réalité, HTTPS ne nécessite pas forcément SSL. Le « S » de « HTTPS » signifie sécurisé, et indique simplement qu’une méthode doit être utilisée pour sécuriser les connexions entre deux points de terminaison, comme un navigateur et un site web. De plus en plus, il s’agit en fait de HTTP sur TLS, et non sur SSL.
C’est une distinction importante car, bien qu’ils aient des origines communes, TLS n’est pas SSL et SSL n’est pas TLS. Il s’agit de protocoles différents, chacun présentant ses propres défis, problèmes et conséquences. Tous deux sécurisent les connexions de la même manière — ils utilisent des certificats pour l’authentification et des paires de clés publique/privée pour le chiffrement — mais leurs différences de mise en œuvre subsistent.
Pourquoi devriez-vous vous en soucier ? Parce que les protocoles d’application web les plus récents (et peut-être les meilleurs, cela reste à voir), HTTP/2 et SPDY, ne prennent pas en charge SSL. Ils prennent en charge TLS. Ils ne l’exigent pas à proprement parler, mais les navigateurs compatibles avec ces deux protocoles ne les prennent en charge que via TLS, et non SSL.
Certes, aujourd’hui, le nombre de sites utilisant HTTP/2 ou SPDY n’est pas encore significatif, mais il ne cesse de croître. Ainsi, 7,5 % des 1 000 sites les plus populaires diffusent désormais du contenu via HTTP/2 :
D’après W3CTech (juillet 2015) :
La nouvelle norme HTTP/2, dont la version définitive a été publiée en mai 2015, est désormais utilisée par 0,4 % de l’ensemble des sites web (contre 0,24 % au début du mois), ainsi que par 7,5 % des 1 000 sites les plus populaires.
À présent, gardez à l’esprit que nous ne parlons pas uniquement de navigateurs et de serveurs. Nous devons également réfléchir aux conséquences en matière d’intégration, notamment pour l’utilisation d’API provenant de certains des 1 000 sites les plus populaires (comme Google), qui peuvent imposer non seulement HTTP/2 ou SPDY, mais aussi TLS. Tous les services publics de Google proposant le chiffrement utilisent TLS. Si vous intégrez une fonctionnalité de Google, il peut être important de savoir que l’entreprise utilise TLS plutôt que SSL, car cela change les choses en coulisses.
Notez également que cela a des répercussions commerciales. Dans le cadre de la norme PCI, SSL ne peut plus être utilisé depuis le 30 juin 2016. Depuis cette date, TLS est explicitement requis. Cela implique certains changements afin de rester conforme à la norme PCI. Et bien sûr, vous devez le rester, car tout manquement à cette conformité entraîne de nombreuses conséquences. Cela peut, par exemple, se traduire par une hausse des frais liés au compte marchand et par des amendes infligées par les émetteurs de cartes bancaires, voire par le retrait pur et simple de votre autorisation à traiter des paiements et des transactions. En cas de violation de données, votre entreprise sera davantage exposée à des poursuites judiciaires et à des amendes si elle n’a pas fait preuve de la diligence requise en matière de sécurité.
Enfin, il y a cette RFC formulée en termes très fermes (RFC 7568) qui explique clairement pourquoi vous devriez vraiment passer à TLS :
3. N’utilisez pas SSL version 3.0
SSLv3 NE DOIT PAS être utilisé. La négociation de SSLv3 à partir de n’importe quelle version de TLS
NE DOIT PAS être autorisé.
Toute version de TLS est plus sécurisée que SSLv3, bien que la plus élevée
Il est préférable d’utiliser la version la plus récente disponible.
À l’heure actuelle, il n’est pas réaliste de penser que vous allez vous précipiter pour passer immédiatement de SSL à TLS. En effet, bien que TLS repose sur SSL v3, il n’est pas rétrocompatible à 100 % avec son prédécesseur. La désactivation de SSL et l’utilisation forcée de TLS nécessitent donc certaines modifications de configuration, lesquelles imposent généralement un redémarrage. Dans un environnement de grande envergure, ce processus est naturellement perturbateur et chronophage.
Mais il est temps de commencer à réfléchir sérieusement à la durée pendant laquelle vous souhaitez continuer à prendre en charge SSL et au moment où vous voulez passer exclusivement à TLS.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
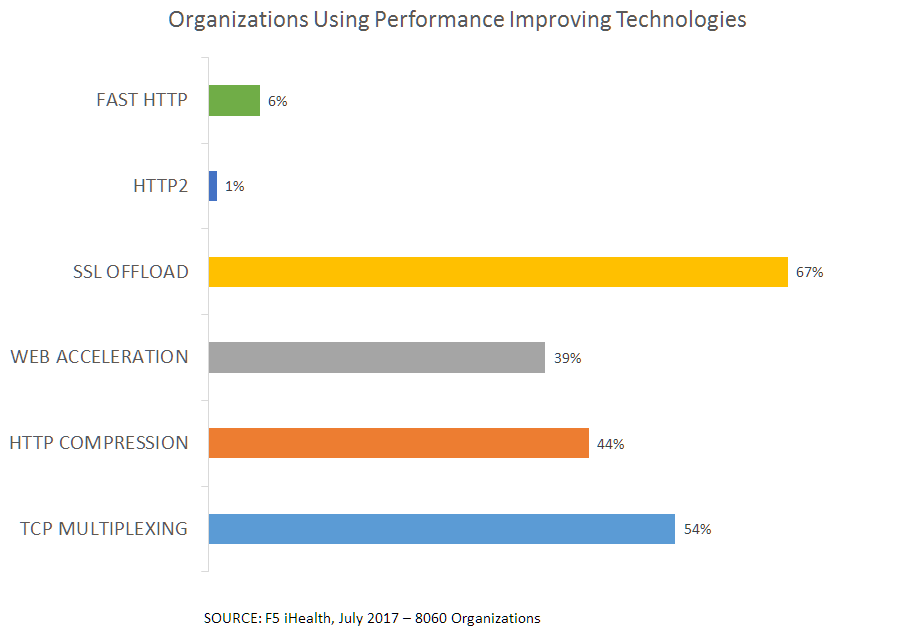
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.