Lors de la bataille des Thermopyles, selon le récit, Léonidas et sa troupe de trois cents Spartiates furent vaincus non pas à cause de l’assaut frontal attendu, mais parce que les Perses les contournèrent furtivement et les prirent à revers en empruntant un étroit sentier de chèvres, qui leur permit de prendre pied derrière la ligne spartiate défendant les Portes Chaudes*.
C’était peut-être une erreur stratégique de ne pas protéger la voie d’attaque moins évidente qu’était ce sentier de chèvres. Avec le recul, tout paraît plus clair, et nous pouvons désormais constater que négliger de surveiller chaque point d’entrée potentiel peut avoir des conséquences dévastatrices.
Alors, avons-nous tiré les leçons de l’histoire, ou sommes-nous condamnés à la répéter ?
D’après les résultats de notre enquête « State of Application Delivery » 2018, nous faisons tout notre possible pour répéter l’histoire.
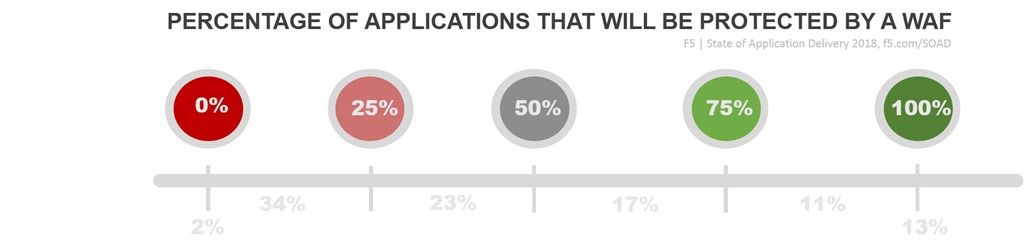
Ce graphique montre que 2 % des organisations utilisent un WAF pour ne protéger… rien du tout. Aucune de leurs applications n’est protégée par cette technologie. À l’inverse, 13 % des organisations protègent toutes leurs applications (100 %) à l’aide d’un WAF.
Entre les deux se situe la majorité des organisations, dont 34 % protègent au plus un quart (1 à 24 %) de leurs applications. Ces applications sont probablement comparables aux Thermopyles. Ce sont les plus visibles, celles dont vous faites la promotion et la publicité. Ce sont elles qui enregistrent le plus de trafic et qui constituent donc, en toute logique, la voie d’attaque la plus probable.
Les autres sont des sentiers de chèvre : des chemins étroits et envahis par la végétation qui mènent au centre de données, rarement empruntés et peu susceptibles de faire l’objet d’une attaque. Du moins, c’est ce que vous espérez.
Dans notre secteur, nous avons tendance à parler d’applications « critiques ». Il s’agit des applications dont l’entreprise a besoin pour fonctionner à chaque instant, jour après jour. Cela comprend votre CRM, votre SFA, votre boutique en ligne et les API que vos partenaires utilisent pour vous apporter des affaires. Ce sont celles dont nous parlons avec déférence. Vous devez les protéger contre les attaques, les faire évoluer pour répondre à la demande et améliorer leurs performances afin que même les consommateurs les plus exigeants soient ravis de l’attention que vous portez à l’expérience utilisateur.
Nous avons tendance à négliger les applications « non critiques ». Il nous arrive même de les reléguer dans un cloud public quelconque sans nous soucier de mettre en place les contrôles de sécurité nécessaires pour protéger les données et les identifiants.
Aujourd’hui, j’affirme que toutes ces « autres » applications sont comparables à ce sentier de chèvres qui s’est révélé être un point d’accès crucial aux défenses spartiates. Si elles sont connectées à Internet — et dès lors qu’elles sont connectées à un réseau, c’est probablement le cas —, elles constituent un point d’entrée potentiel pour les attaquants. Si elles utilisent les mêmes plateformes et protocoles que vos applications « critiques » — et c’est probablement le cas —, elles représentent alors un risque pour toutes les applications, car elles partagent les mêmes vulnérabilités.
Il suffit d’un seul passage étroit permettant de pénétrer dans le réseau par le biais de n’importe quelle application pour mettre en péril l’ensemble de l’organisation (l’entreprise). Prendre pied sur une application ou un serveur ouvre aux attaquants une multitude de pistes à explorer. Des identifiants aux connexions, un point d’attaque unique situé à l’intérieur du centre de données (qu’il s’agisse d’un cloud public ou d’une infrastructure sur site) représente une menace plus importante que nous ne voulons bien l’admettre.
Il n’y a aucune raison de négliger les applications « non critiques » en matière de sécurité. En réalité, il existe des centaines, voire des milliers, de bonnes raisons de leur accorder de l’attention et de leur offrir la protection d’un pare-feu applicatif web (WAF). Identifiants des employés. Données personnelles. Voies d’accès à d’autres applications et services plus attrayants.
En matière de sécurité, une application non critique, ça n’existe pas.
Ne négligez pas les sentiers de chèvre au profit des Thermopyles.
*Oui, les Perses auraient probablement gagné de toute façon, mais maintenant, nous ne le saurons jamais, n’est-ce pas ?
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.