Les applications sont assiégées. Les attaques se produisent à une fréquence alarmante — toutes les 39 secondes, selon une étude menée par l’Université du Maryland — avec une probabilité de réussite inquiétante.
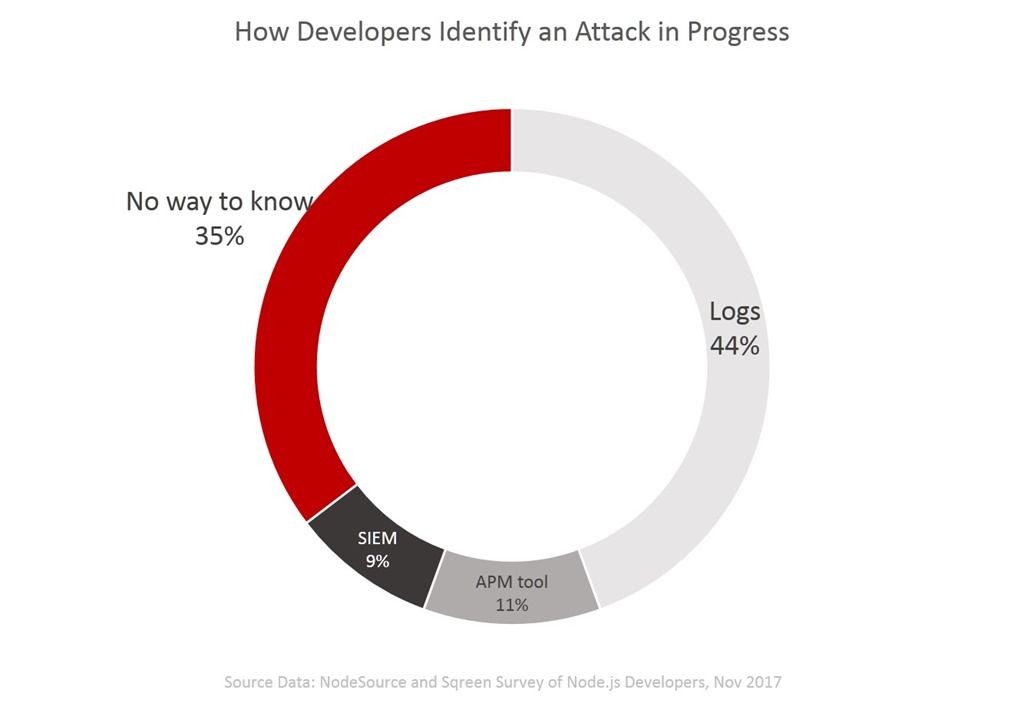
Les développeurs, qui assument de plus en plus la responsabilité de sécuriser ces applications, sont pleinement conscients de la menace. Une enquête menée fin 2017 auprès de développeurs node.js par NodeSource et Sqreen a révélé que « plus d’un tiers des personnes interrogées (34 %) estiment qu’il est fort probable que leur organisation soit la cible d’une attaque à grande échelle au cours des six prochains mois ». Compte tenu de nos propres conclusions selon lesquelles, dans 86 % des attaques, le vecteur d’attaque initial est soit l’application elle-même, soit les identités, cette conviction est tout à fait raisonnable.
Il peut donc être inquiétant de découvrir que « 35 % des personnes interrogées ne savaient pas vraiment comment identifier une attaque au moment où elle se produit ». Elles s’attendent à en subir une, mais ne savent pas vraiment comment la reconnaître lorsqu’elle survient. Si vous ne savez pas vraiment comment identifier une attaque en cours, il est extrêmement difficile de l’arrêter.
Cela rend d’autant plus préoccupant le fait que 23 % des développeurs Node.js n’utilisent aucune forme de protection en temps réel contre les attaques.
La bonne nouvelle, c’est que, d’après nos propres recherches menées dans le cadre du rapport « État de la fourniture d’applications 2018 », la plupart des organisations utilisent une forme de protection en temps réel contre les attaques. Quatre sur cinq utilisent au moins deux technologies, notamment un pare-feu d’applications web (57 %), l’autoprotection des applications à l’exécution (11 %) et l’analyse du comportement des utilisateurs (26 %).
La caractéristique commune à toutes ces technologies est précisément ce qui fait souvent défaut aux développeurs : la visibilité. Celle-ci est indispensable, car pour détecter (et, espérons-le, identifier) une attaque, il faut être capable de reconnaître un comportement anormal.
Les applications et leurs services présentent des schémas d’utilisation relativement prévisibles. Par exemple, les applications d’authentification unique (SSO) ont tendance à être très utilisées le lundi matin et peu utilisées le vendredi après-midi. Les applications financières sont généralement très sollicitées juste avant certains événements financiers, tels que les jours de paie, les fins de période fiscale et les clôtures d’exercice.
Même les applications destinées aux consommateurs présentent des schémas d’utilisation prévisibles qui peuvent aider à détecter des comportements inhabituels (et potentiellement dangereux). Par exemple, en avril 2017 Malauzai Software a publié l’un de ses rapports mensuels sur les « petites données » à partir de données d’utilisation recueillies auprès de « 435 banques et coopératives de crédit, couvrant 13,2 millions de connexions effectuées par 730 000 utilisateurs actifs de services bancaires en ligne et mobiles ». On y apprend que « 100 % des utilisateurs finaux consultent leur solde et l’historique de leurs transactions récentes. Cela s’explique par le fait que le solde et l’historique récent s’affichent sur la page d’accueil, à la vue de tous. Et c’est pour cela qu’ils viennent. Dans 77 % des cas. Dans 77 % des cas, l’utilisateur se contente de consulter son solde et son historique. Seules 23 % de l’ensemble des interactions avec les services bancaires numériques vont au-delà de la consultation du solde et de l’historique pour effectuer une autre opération. »
On pourrait donc en déduire qu’un intérêt soudain pour d’autres types de transactions pourrait être le signe d’une attaque.
Malheureusement, ces statistiques ne sont pas toujours facilement accessibles pour toutes les applications. C’est pourquoi la visibilité (la surveillance) est importante : elle permet d’établir une base de référence par rapport à laquelle les anomalies deviennent évidentes. Bien entendu, toutes les anomalies ne sont pas le signe d’une attaque. Un pic d’utilisation du service SSO en milieu de semaine peut s’expliquer par l’échéance fixée pour modifier les mots de passe de l’entreprise, ou par le fait que le lundi et le mardi étaient fériés et que personne n’était au bureau. Néanmoins, disposer d’une base de référence vous aide à repérer les comportements susceptibles d’indiquer qu’une attaque est en cours.
Veillez à examiner ces trois schémas d’utilisation anormaux afin de déterminer s’ils correspondent effectivement à une attaque. Car c’est très souvent le cas.
1. Augmentation spectaculaire du nombre de connexions. Peut-être venez-vous de faire le buzz, mais il y a de fortes chances que quelque chose d’autre se trame. Lorsque vous constatez une hausse importante du taux de connexions, vérifiez immédiatement si elle s’accompagne d’une augmentation correspondante du trafic réseau. Si ce n’est pas le cas, votre sixième sens devrait vous alerter, car il pourrait s’agir d’une attaque. Les attaques par inondation de requêtes GET sont les plus faciles à mener parmi toutes les attaques DDoS basées sur HTTP, car elles consistent simplement à submerger une application sous une quantité astronomique de requêtes HTTP GET. Souvent, elles ne tentent même pas d’accéder à de véritables URL, puisque leur seul objectif est de mobiliser autant de connexions que possible afin de provoquer une surcharge.
Si cette augmentation cible spécifiquement des URL ou des services proposant une connexion, vous êtes peut-être victime d’une attaque par force brute visant à obtenir un accès.
Recherchez les erreurs de serveur, la dégradation croissante des performances et l’épuisement des ressources, qui peuvent indiquer qu’une attaque est en cours.
2. Taille de la réponse sortante. Une réponse sortante soudainement volumineuse peut indiquer la réussite d’une attaque par exfiltration, lors de laquelle l’attaquant a accédé à des données auxquelles il ne devrait pas avoir accès. Il s’agit de l’un des principaux signes révélateurs d’une attaque par injection SQL réussie, car les attaquants utilisent souvent des caractères génériques pour accéder à des données sans autorisation. On pourrait penser que l’injection SQL est un vecteur d’attaque suffisamment bien connu pour être désormais maîtrisé. Pourtant, chaque année, plusieurs rapports du secteur la classent systématiquement parmi les attaques les plus fructueuses.
En substance, l’attaque vise à contourner les restrictions d’accès aux données. Ainsi, au lieu de recevoir un seul enregistrement (ou même quelques-uns), l’attaquant pourrait en recevoir des milliers. Une attaque réussie sera donc détectable, car la quantité de données renvoyées sera nettement supérieure à la normale.
Toute différence significative dans la taille de la réponse devrait suffire à justifier une enquête immédiate.
3. Plantages et défaillances. Bien qu’ils puissent s’expliquer par des défauts ou des données d’entrée accidentellement « incorrectes », ils peuvent également révéler des tentatives de dépassement de mémoire tampon dans des bibliothèques tierces, des plateformes de serveurs web (ou votre application), dans l’espoir d’exploiter une vulnérabilité nouvelle (ou ancienne). Même s’il est appréciable que les systèmes puissent aujourd’hui simplement « redémarrer » tout seuls, il ne faut pas pour autant ignorer la raison pour laquelle ils ont dû redémarrer.
Même s’il peut être tentant d’ignorer un plantage occasionnel, ne le faites pas.
N’ignorez pas les plantages et les défaillances, et envisagez des architectures permettant d’isoler les systèmes défectueux jusqu’à ce que vous puissiez les examiner.
Cette liste n’est évidemment pas exhaustive, mais elle constitue un bon point de départ pour détecter lorsqu’une application est susceptible de subir une attaque et l’arrêter net.
Restez en sécurité !
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.