Il y a probablement plus de trois choses que vous devriez savoir, mais commençons par celles-ci et voyons où cela nous mène, d’accord ?
Tout d’abord, il est important de souligner que l’IA est bien réelle. Certes, elle fait l’objet d’un battage médiatique excessif. Certes, des portefeuilles entiers sont « habillés d’IA », de la même manière que tout est soudainement devenu un produit « cloud » il y a plus de dix ans. Mais elle est bien réelle selon ceux qui s’y connaissent, à savoir les décideurs interrogés dans notre dernière enquête consacrée à l’IA.
Alors que la plupart des organisations (69 %) mènent des recherches sur les technologies et les cas d’usage, 43 % déclarent avoir déployé l’IA à grande échelle, qu’elle soit générative ou prédictive.
Il est quelque peu préoccupant de constater que 47 % des organisations ayant déjà mis en œuvre une forme d’IA n’ont aucune stratégie définie en la matière — absolument aucune. Si la ruée vers le cloud public nous a appris quelque chose, c’est bien que se lancer sans stratégie finira par poser des problèmes.
Pour vous aider à définir cette stratégie, notamment à en comprendre les implications opérationnelles et les enjeux de sécurité, nous avons dressé une liste de trois éléments à prendre en compte.
1. Les applications d’IA sont des applications modernes
Cela devrait aller sans dire, mais disons-le tout de même. Les applications d’IA sont des applications modernes. Si le modèle est au cœur d’une application d’IA, celle-ci se compose également de nombreux autres éléments — serveur d’inférence, sources de données, décodeurs, encodeurs, etc. — qui, ensemble, constituent une « application d’IA ».
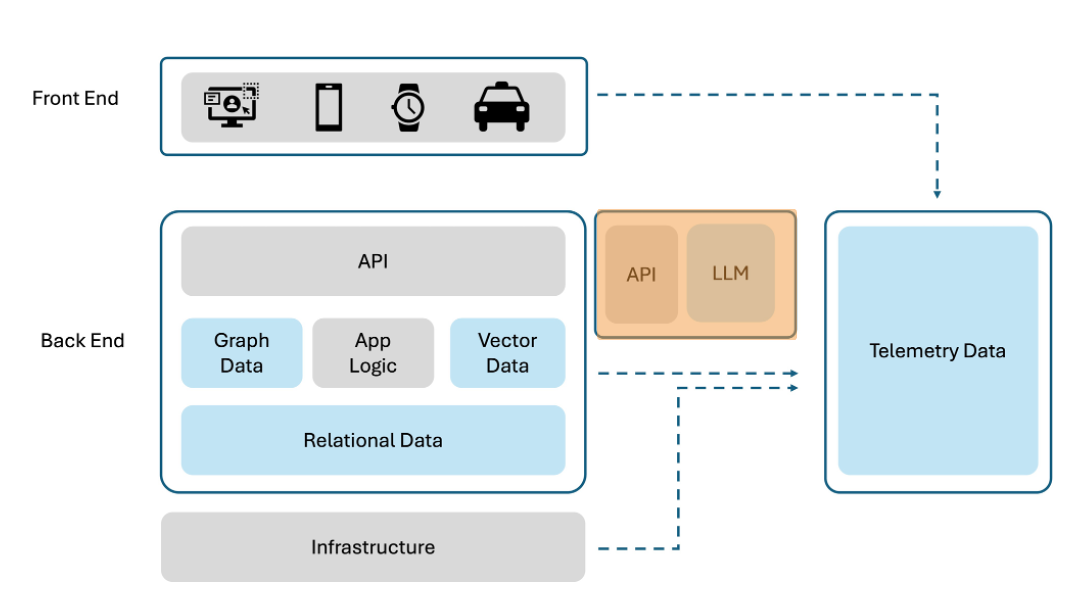
Ces composants sont généralement déployés sous forme d’applications modernes, c’est-à-dire qu’ils s’appuient sur Kubernetes et ses mécanismes pour assurer l’évolutivité, l’ordonnancement et même la sécurité. Comme les besoins en ressources varient selon les composants — certaines charges de travail tirent parti de l’accélération par GPU, tandis que d’autres se contentent de processeurs classiques —, un déploiement sous forme d’application moderne est la solution la plus pertinente. Il offre également une plus grande souplesse pour déployer et mettre à l’échelle de manière optimale chaque charge de travail d’une application d’IA en fonction de ses besoins informatiques spécifiques.
Cela signifie que les applications d’IA sont confrontées à bon nombre des mêmes défis que toute autre application moderne. Les enseignements que vous avez tirés de la mise à l’échelle et de la sécurisation des applications modernes existantes vous aideront à faire de même pour les applications d’IA.
Enseignement stratégique : Tirez parti des connaissances et des pratiques existantes en matière de déploiement et de sécurité des applications, tout en les élargissant pour inclure des approches tenant compte des besoins variables en ressources des différents composants des applications d’IA, comme l’accélération par GPU pour les tâches nécessitant une forte puissance de calcul ou les ressources CPU pour les charges de travail moins exigeantes. Les déploiements d’applications modernes permettent d’allouer les ressources avec souplesse en fonction des exigences propres à chaque composant, afin d’optimiser les performances et les coûts.
2. Les applications d’IA diffèrent des applications modernes
Oui, je sais, je viens d’insister lourdement sur le fait qu’« il s’agit d’applications modernes », mais certaines différences ont une incidence sur l’architecture, l’exploitation et la sécurité.
Tout d’abord, les applications d’IA échangent des données non structurées. Ces prompts ne sont soumis à aucune exigence de format, de longueur ou de type de données, et l’adoption enthousiaste des LLM multimodaux ne fait qu’accentuer le chaos que constitue une « requête ». Dans la mesure où la plupart des applications d’IA encapsulent un prompt et une réponse dans une charge utile JSON, on pourrait, je suppose, dire que celle-ci est structurée. Mais ce n’est pas le cas, car son contenu réel est, eh bien, indéfini.
Deuxièmement, les applications d’IA communiquent presque exclusivement avec un modèle par l’intermédiaire d’une API. Cela signifie que les solutions de détection des bots qui utilisent les catégories « humain » ou « machine » comme critère d’accès de base ne seront pas aussi utiles. Les services de sécurité permettant de distinguer les « bots malveillants » des « bots légitimes » constitueront un élément important de toute stratégie d’IA. Cette dépendance aux API explique également pourquoi, dans notre étude annuelle, nous avons constaté que le principal service de sécurité envisagé pour protéger les modèles d’IA est la sécurité des API.
Enfin, les modes d’interaction avec les applications d’IA sont souvent dynamiques, variables et imprévisibles. En règle générale, les services de sécurité actuels surveillent les anomalies dans la fréquence des clics de souris et de la saisie au clavier sur chaque page, car ils peuvent déduire un comportement de « bot » à partir des écarts par rapport aux normes moyennes établies pour les humains. Cette méthode ne fonctionne pas lorsqu’une personne utilise une interface conversationnelle et qu’elle peut saisir, reformuler et envoyer des questions à un rythme très irrégulier. Étant donné que de nombreuses solutions de sécurité actuelles, notamment celles dédiées à la sécurité des API, reposent sur l’analyse comportementale, certains ajustements seront nécessaires.
Enseignement stratégique : Vous aurez besoin de capacités de sécurité supplémentaires pour encadrer correctement les applications d’IA. Repensez les approches de sécurité traditionnelles, qui ne permettent pas toujours de saisir pleinement les subtilités des interactions conversationnelles. Explorez des approches innovantes, telles que la surveillance en temps réel des schémas d’interaction et des mécanismes adaptatifs de contrôle des accès fondés sur des indices contextuels. Tenez compte du rôle essentiel des API dans la communication avec les modèles d’IA. Investissez dans des solutions robustes de sécurité des API afin de vous protéger contre les accès non autorisés, les violations de données et les attaques malveillantes.
3. Les différentes applications d’IA utiliseront des modèles différents
À l’instar du multicloud, qui s’est finalement imposé, il est très peu probable que les entreprises se standardisent sur un seul modèle d’IA. En effet, certains modèles peuvent être mieux adaptés à des cas d’usage spécifiques.
C’est pourquoi nous ne sommes pas surpris d’apprendre qu’une entreprise utilise déjà en moyenne près de trois (2,9) modèles distincts, qu’ils soient open source ou propriétaires. Lorsque nous examinons l’utilisation des modèles en fonction des cas d’usage, une tendance commence à se dessiner. Par exemple, pour les cas d’usage qui reposent largement sur des données ou des idées sensibles de l’entreprise — opérations de sécurité et création de contenu —, nous observons une nette tendance en faveur des modèles open source. En revanche, dans le domaine de l’automatisation, Microsoft gagne du terrain, principalement grâce à sa capacité à s’intégrer aux outils et aux processus déjà utilisés dans de nombreuses entreprises.
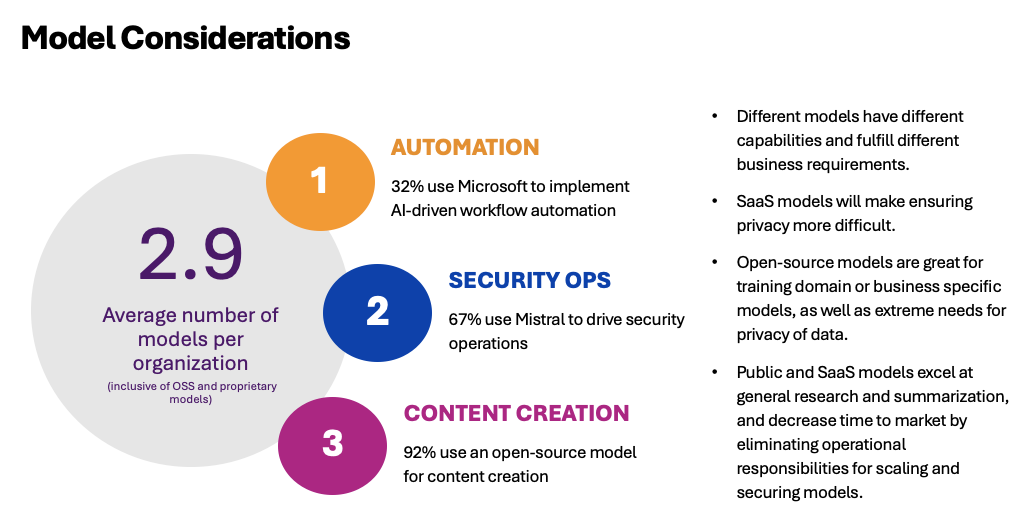
Il est important de bien comprendre ce point, car les pratiques, les outils et les technologies nécessaires pour fournir et sécuriser un modèle d’IA géré en mode SaaS diffèrent de ceux requis pour un modèle d’IA géré dans le cloud, qui diffèrent eux-mêmes de ceux nécessaires pour un modèle d’IA autogéré. Bien qu’il existe certaines similitudes — notamment en matière de sécurité —, chaque mode de déploiement présente des différences importantes dont il faudra tenir compte.
Enseignement stratégique : Analysez les cas d’usage au sein de votre organisation et identifiez les tendances en matière d’adoption des différents modèles d’IA. Tenez compte de facteurs tels que la sensibilité des données, les capacités d’intégration et l’adéquation avec les outils et processus existants. Adaptez votre approche du déploiement et de la sécurité aux caractéristiques propres à chaque mode de déploiement.
La conception, l’exploitation et la sécurisation des applications d’IA impliquent de nombreux aspects à prendre en compte, notamment toutes les nouvelles exigences en matière de sécurité et d’évolutivité des modèles. Toutefois, les nombreux enseignements tirés du déploiement d’applications modernes dans les environnements centraux, cloud et edge au cours de la dernière décennie seront très utiles aux entreprises. Les principaux défis restent les mêmes, et appliquer le même niveau de rigueur à la mise à l’échelle et à la sécurisation des applications d’IA contribuera grandement à la réussite de leur mise en œuvre.
Mais négliger ces différences et se lancer sans disposer au minimum d’une stratégie relativement structurée pour relever les défis liés au déploiement et à la sécurité risque fort d’entraîner des déconvenues à terme.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.