Le cloud computing, qui consiste à fournir des services et des ressources informatiques via un réseau, tel qu’Internet, fait désormais partie intégrante des activités quotidiennes des entreprises et des particuliers. Il remplace le modèle traditionnel fondé sur la possession et la maintenance d’une infrastructure informatique par une approche plus souple, axée sur les services et accessible partout et à tout moment, favorisant ainsi l’agilité et l’innovation.
Cet article compare les clouds privés, publics et hybrides et explore les avantages de chacun. Il aborde également la complexité des environnements de cloud hybride et les meilleures façons de relever ces défis.
“Si le cloud computing offre de nombreux avantages, il engendre également une complexité accrue sur les plans technique, opérationnel, financier et réglementaire, que les entreprises et les organisations doivent gérer avec soin.”
Le cloud computing s’est généralisé grâce à son évolutivité, sa flexibilité et sa rentabilité. Cependant, s’il présente de nombreux avantages, il introduit également une complexité sur les plans technique, opérationnel, financier et réglementaire, que les entreprises et les organisations doivent comprendre et gérer avec soin. Selon le rapport F5 2025 sur l’état des stratégies applicatives, 94 % des organisations interrogées gèrent des applications sur plusieurs sites ou selon plusieurs modèles de déploiement, et les organisations indiquent faire appel à un nombre médian de quatre fournisseurs de cloud public différents.
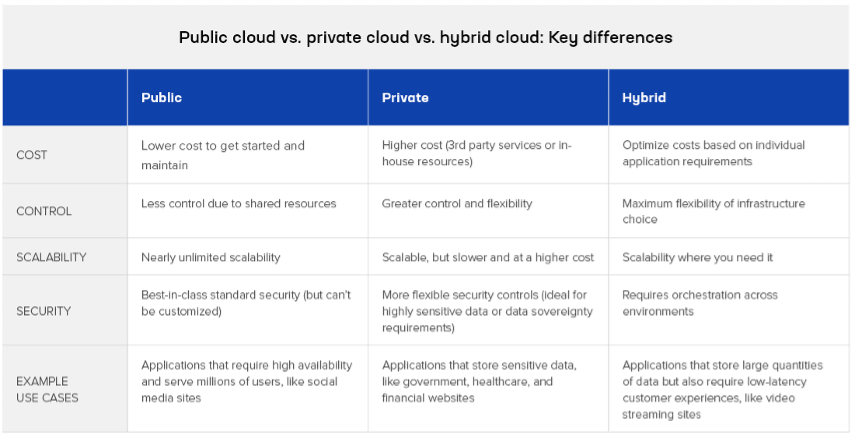
Il existe trois grands modèles de cloud computing. Les déploiements dans le cloud public permettent aux entreprises et aux organisations d’héberger leurs applications et leurs données sur des ressources informatiques partagées appartenant à un fournisseur de services tiers. Le cloud public donne accès à des ressources informatiques quasiment illimitées, permettant ainsi de réaliser d’importantes économies d’échelle sans avoir à investir dans du matériel de centre de données.
Les déploiements de cloud privé reposent sur une infrastructure cloud dédiée, et non partagée, contrôlée par une organisation, même si ces ressources informatiques peuvent être exploitées par un tiers ou hébergées dans un centre de données privé. Le cloud privé associe les avantages de la technologie cloud, tels que la souplesse de mise à l’échelle et la virtualisation, à la sécurité et à la gouvernance des environnements informatiques traditionnels.
Le cloud hybride associe une infrastructure de cloud public à une infrastructure de cloud privé ou sur site, permettant aux organisations de choisir le modèle informatique le mieux adapté à leurs besoins. Le principal avantage du cloud hybride est son agilité : les organisations peuvent augmenter ou réduire leurs ressources de calcul en fonction de la demande et choisir où exécuter leurs charges de travail selon des exigences telles qu’une sécurité renforcée des données ou la sensibilité des charges de travail. Le cloud hybride combinant les avantages des clouds public et privé, de nombreuses organisations adoptent ce modèle en déployant leurs charges de travail sensibles sur une infrastructure de cloud privé, tout en tirant parti du cloud public pour les opérations moins critiques et l’ajout de ressources à la demande.
Qu’est-ce qu’un cloud public ?
Le cloud public est un modèle informatique dans lequel des services tels que le stockage, les serveurs et les applications sont fournis via Internet ou d’autres réseaux par des prestataires tiers, comme Amazon Web Services (AWS), Microsoft Azure et Google Cloud. Ces ressources sont partagées entre plusieurs utilisateurs, ou « locataires », et sont accessibles à la demande, généralement selon un modèle de facturation à l’usage.
Pour les organisations, le principal avantage des déploiements dans le cloud public est l’accès à des ressources informatiques hautement évolutives et flexibles, sans avoir à investir dans une infrastructure physique de centre de données ni à en assurer la maintenance. Le cloud public est idéal pour les charges de travail nécessitant un provisionnement rapide, une portée mondiale ou une adaptation aux variations de la demande.
Cependant, avec le modèle de tarification à l’usage du cloud computing, les coûts peuvent devenir élevés en cas d’utilisation continue. La sécurité peut également poser problème, car le cloud computing repose généralement sur un modèle de sécurité à « responsabilité partagée », qui répartit les responsabilités en matière de sécurité entre le fournisseur de services cloud (comme AWS ou Google Cloud) et le client. Si le fournisseur cloud est chargé de sécuriser l’infrastructure cloud (notamment les centres de données physiques, les serveurs et les équipements réseau), le client doit, quant à lui, sécuriser ce qu’il y déploie, notamment ses applications, ses données et ses charges de travail. La nature dynamique des environnements cloud peut compliquer le suivi et l’application par le client de politiques et de contrôles de sécurité cohérents dans le cloud. Par ailleurs, une visibilité limitée sur les charges de travail dans le cloud peut rendre difficile la détection d’anomalies ou d’accès non autorisés aux données du client. Comprendre où s’arrête la responsabilité du fournisseur et où commence celle du client est essentiel pour éviter les violations de données, les manquements aux exigences de conformité et les erreurs de configuration coûteuses.
Qu’est-ce qu’un cloud privé ?
Dans le cloud privé, les technologies, infrastructures, ressources et services cloud sont réservés à l’usage exclusif d’une seule organisation, qui conserve un niveau élevé de contrôle et de sécurité sur les ressources cloud. Contrairement aux clouds publics, qui desservent plusieurs locataires, un cloud privé offre un environnement cloud dédié permettant davantage de contrôle, de personnalisation et de sécurité, ce qui le rend particulièrement intéressant pour les organisations ayant des exigences spécifiques en matière de performances ou de conformité.
Les principaux avantages du modèle de cloud privé comprennent une sécurité et une confidentialité des données renforcées, car les ressources cloud dédiées évitent tout partage d’infrastructure avec d’autres organisations. Ce modèle offre également un meilleur contrôle des configurations et des logiciels, ce qui permet d’optimiser l’infrastructure en fonction des charges de travail de l’organisation ou de répondre à des besoins métier spécifiques.
L’un des inconvénients du modèle de cloud privé réside dans son coût potentiellement plus élevé, car les clouds privés sur site nécessitent d’importants investissements initiaux en matériel, en logiciels et en autres ressources informatiques. Les dépenses récurrentes liées à l’exploitation, telles que l’électricité, les licences et la maintenance, peuvent également être élevées. L’exploitation d’un cloud privé sur site nécessite aussi du personnel informatique qualifié pour gérer l’infrastructure, la virtualisation, la sécurité et les mises à jour.
Les clouds privés se présentent sous plusieurs formes, selon les modalités et le lieu de déploiement de l’infrastructure, ainsi que l’entité qui en assure la gestion.
- Un cloud privé sur site est hébergé entièrement dans le propre centre de données d’une organisation et géré par son équipe informatique interne, ce qui lui donne un contrôle total sur le matériel, les logiciels et les données de son cloud privé. Ce modèle convient aux organisations soumises à des exigences strictes en matière de conformité ou de souveraineté des données.
- Un cloud privé virtuel (VPC) est un environnement isolé logiquement au sein d’une ressource de cloud public (comme AWS), qui utilise des technologies de segmentation réseau telles que les réseaux privés virtuels (VPN) ou les réseaux locaux virtuels (VLAN) pour reproduire les garanties de sécurité ou de conformité d’un cloud privé.
- Les clouds privés hébergés sont proposés par des prestataires tiers, qui réservent les ressources cloud de leurs centres de données publics à une seule organisation. Les organisations peuvent ainsi exécuter leurs charges de travail dans un environnement isolé tout en bénéficiant de l’infrastructure informatique du cloud public.
- Un cloud privé géré est un environnement de cloud privé, sur site ou hébergé, entièrement géré par un prestataire de services tiers, qui prend en charge la configuration, la surveillance, la maintenance, les mises à jour et l’assistance. Les entreprises peuvent ainsi profiter des fonctionnalités du cloud privé sans mobiliser leurs ressources informatiques internes pour en assurer la gestion.
Cloud public ou cloud privé : comment choisir ?
Le choix entre les modèles de cloud public et de cloud privé nécessite une évaluation approfondie des objectifs stratégiques de l’organisation, des exigences de conformité, du budget et des caractéristiques propres aux applications et aux charges de travail concernées.
Les critères d’évaluation doivent inclure :
- Sécurité des données. Vos applications utilisent-elles des données personnelles, financières, de santé ou d’autres données sensibles ? Existe-t-il des exigences de conformité spécifiques pour certains types de données ou certaines charges de travail, comme celles imposées par la loi HIPAA ? Les clouds privés sont recommandés pour les charges de travail fortement réglementées qui nécessitent des contrôles d’accès stricts ou la confidentialité des données.
- Évolutivité lors des pics de trafic. Vos applications doivent-elles prendre en charge des hausses périodiques du trafic, par exemple lors des achats de fin d’année, ou des pics de demande imprévisibles ? Si c’est le cas, le modèle d’utilisation flexible du cloud public est idéal pour les charges de travail et les flux de données très variables.
- Réglementations en matière de souveraineté des données. Les organisations exerçant leurs activités dans des pays dotés de lois sur la protection des données peuvent être soumises à des contrôles stricts concernant les modalités et les lieux de collecte, de stockage et de transfert des données personnelles. Les clouds privés offrent une meilleure maîtrise de la localisation des données, ce qui les rend particulièrement adaptés aux exigences de souveraineté des données. Les fournisseurs de cloud public exploitent souvent des centres de données répartis dans le monde entier, susceptibles de répliquer ou de transférer des données au-delà des frontières sans que le client ait un contrôle explicite sur ces opérations.
- Réactivité. La plupart de vos charges de travail exigent-elles une faible latence ou un débit élevé, ou la constance des performances est-elle essentielle ? Les utilisateurs s’attendent-ils à une latence quasi nulle en permanence ? Le cloud privé est idéal pour les applications sensibles aux performances et pour lesquelles la latence est un facteur critique.
- Besoins en calcul. Vos applications doivent-elles traiter d’immenses volumes de données, par exemple pour l’analyse du Big Data ou l’IA générative, ce qui nécessite des capacités de stockage et de calcul considérables ? Les clouds publics sont souvent privilégiés pour les charges de travail liées au Big Data et à l’IA, car ils permettent d’ajuster les ressources de calcul et de stockage à la hausse ou à la baisse de manière élastique pour traiter de vastes ensembles de données, entraîner des modèles d’IA ou exécuter des analyses par lots.
Qu’est-ce qu’un cloud hybride ?
Parfois, la meilleure approche du cloud computing pour les entreprises consiste à combiner des clouds publics et privés : c’est ce qu’on appelle le cloud hybride. Il s’agit d’un environnement informatique mixte qui associe l’infrastructure du cloud public au cloud privé ou au centre de données sur site d’une entreprise.
L’un des principaux avantages du modèle de cloud hybride est la souplesse qu’il offre pour choisir l’infrastructure la mieux adaptée à des charges de travail et à des cas d’usage spécifiques. Les entreprises peuvent migrer et gérer leurs charges de travail entre différents environnements cloud afin d’optimiser les performances de traitement et le contrôle, ou de réduire les coûts en n’utilisant les environnements de cloud privé, plus onéreux, que lorsque cela est nécessaire.
Autres modèles de cloud computing : multicloud et cloud communautaire
Bien que le multicloud soit une architecture ou une stratégie de cloud computing reconnue, il ne constitue pas un type de cloud computing à part entière. Le multicloud désigne l’utilisation de plusieurs plateformes de cloud public de différents fournisseurs pour répondre à des besoins métier ou techniques. Par exemple, une organisation peut utiliser AWS pour certaines de ses applications et Microsoft Azure pour d’autres. Une architecture multicloud peut se mettre en place de manière fortuite (par exemple, à la suite de la fusion de deux entreprises utilisant chacune des clouds publics différents) ou résulter d’une décision stratégique visant à répondre à diverses exigences métier et à tenir compte de facteurs tels que les performances, la résilience de l’entreprise et la localisation géographique.
Le cloud communautaire est une autre stratégie cloud ou un autre modèle de déploiement dans lequel les ressources cloud sont partagées par un groupe d’organisations ayant des exigences communes et devant partager des données, comme des organismes publics ou des organismes de recherche. La différence entre le cloud hybride et le cloud communautaire tient principalement aux entités qui partagent l’infrastructure, à la manière dont elle est utilisée et aux raisons de son utilisation.
Comment gérer la complexité du multicloud hybride
Si la mise en œuvre d’une stratégie de cloud hybride peut apporter de nombreux avantages aux entreprises, elle présente également plusieurs défis qu’il convient d’anticiper. Par exemple, les environnements de cloud hybride sont plus complexes que les infrastructures informatiques traditionnelles, et l’intégration et la gestion de différentes plateformes cloud, d’infrastructures sur site et de services tiers nécessitent des compétences et une expertise spécialisées. L’orchestration des données et des charges de travail dans plusieurs environnements de cloud hybride est essentielle pour assurer une expérience utilisateur cohérente et garantir que les ressources fonctionnent ensemble de manière fluide, quel que soit leur emplacement.
La sécurité reste un enjeu majeur pour les environnements de cloud hybride. En plus de conserver une visibilité sur l’ensemble des environnements, les équipes de sécurité doivent gérer le contrôle des accès, le chiffrement et les identités dans les différents environnements cloud, tout en veillant à ce que leur infrastructure cloud respecte les réglementations sectorielles.
Pour relever ces défis, une plateforme convergente de mise à disposition et de sécurisation des applications est essentielle pour les entreprises qui opèrent dans des environnements de cloud hybride. Elle leur permet de bénéficier du contrôle cohérent, de la visibilité unifiée et de l’efficacité opérationnelle nécessaires pour exécuter en toute confiance des applications modernes dans des environnements complexes et distribués. Une plateforme convergente garantit l’application des mêmes politiques et contrôles dans tous les environnements, tandis que l’automatisation et l’orchestration améliorent l’efficacité et simplifient les opérations afin de réduire la charge de gestion. Des tableaux de bord unifiés offrent une visibilité de bout en bout pour suivre les performances des applications, la posture de sécurité, l’activité des menaces et l’état des charges de travail.
Une plateforme convergente de mise à disposition et de sécurité des applications répond aux défis liés à l’exploitation d’environnements de cloud hybride et doit inclure les six fonctionnalités suivantes.
- Une plateforme unique qui allie la mise à disposition et la sécurité de toutes les applications, car les entreprises ont besoin que ces deux fonctions opèrent en parfaite harmonie.
- Déployable dans tous les environnements et sous toutes les formes, notamment en tant qu’appliance physique, appliance virtuelle, microservices, applications cloud natives ou service cloud.
- Contrôle des politiques unique, avec une gestion unifiée pour des configurations centralisées et cohérentes sur l’ensemble des charges de travail.
- Des analyses approfondies et des informations pertinentes, associées à la gestion des configurations au sein d’une interface unifiée.
- Des plans de données entièrement programmables, avec des options de personnalisation et d’automatisation pour gérer les cas particuliers et les conditions limites.
- Automatisation complète du cycle de vie pour une utilisation simplifiée.
Découvrez comment la F5 Application Delivery and Security Platform accompagne les entreprises et les aide à gérer la complexité des environnements hybrides et multicloud.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.