Dès 2009, alors que le cloud commençait tout juste à s’imposer comme la technologie la plus susceptible de bouleverser, eh bien, absolument tout, nombre d’entre nous se sont penchés sur la question de la cohérence au niveau de l’infrastructure. Sous l’appellation « infrastructure 2.0 », nous avons étudié le rôle de la programmabilité — API, modèles et modèles de configuration — ainsi que la question de la mise en place et de l’application cohérentes des politiques dans ce que nous appelions alors un monde « intercloud ».
Aujourd’hui, nous parlons de cloud hybride ou multicloud, mais la question reste entière : comment garantir la cohérence des politiques dans un environnement qui associe des modèles d’infrastructure traditionnels au cloud computing ?
Et cela reste un problème. CloudPassage, un fournisseur de services managés de sécurité cloud, a commandé une enquête qui a recueilli plus de 1 000 réponses sur le thème du cloud et de la sécurité. Celle-ci a révélé que la « cohérence dans l’ensemble de l’infrastructure informatique » et la « protection continue » étaient les facteurs les plus importants pour protéger l’infrastructure cloud, cités respectivement par 60 % et 58 % des personnes interrogées. Lorsqu’on leur a demandé quelles méthodes permettraient de combler les lacunes en matière de sécurité cloud qui continuent d’affecter les organisations, la première réponse citée a été la « capacité à appliquer des politiques de sécurité cohérentes et continues ».
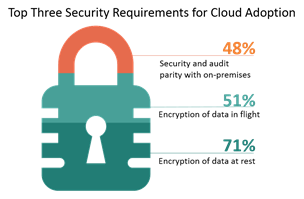
Cette volonté d’assurer la parité des politiques entre le cloud et les environnements sur site s’est de nouveau manifestée lorsque Nous (le « Nous » de l’entreprise) avons mené cette année notre enquête annuelle « État des lieux de la fourniture d’applications », dans laquelle 48 % des plus de 3 000 répondants ont cité « la parité avec les environnements sur site en matière de sécurité et d’audit » comme l’une des trois principales exigences de sécurité pour l’adoption du cloud.
Le problème auquel nous cherchions à remédier dès 2009 reste entier : comment assurer la parité des politiques entre les infrastructures sur site et dans le cloud sans réduire la sécurité à son strict minimum afin de prendre en charge le plus large éventail d’options possible ? Après tout, les modèles de configuration varient déjà considérablement d’un fournisseur à l’autre. L’ajout du cloud ne fait qu’accroître la diversité des modèles et des méthodes utilisés pour gérer et contrôler la sécurité. Par exemple, une politique standard de sécurité des applications servant à mettre en œuvre une politique de pare-feu d’applications web (WAF) sur site ne peut pas être simplement réutilisée par un fournisseur de services cloud. Une politique distincte doit être créée, puis tenue à jour, gérée et auditée. Dans de telles situations, assurer la parité exige une vigilance constante afin de garantir que les deux politiques appliquent le même niveau de sécurité dans les deux environnements.
Cette situation n’est pas viable. Elle est difficile à gérer sur le plan opérationnel, coûteuse sur le plan administratif et présente un risque élevé d’erreurs. Des erreurs qui peuvent coûter cher.
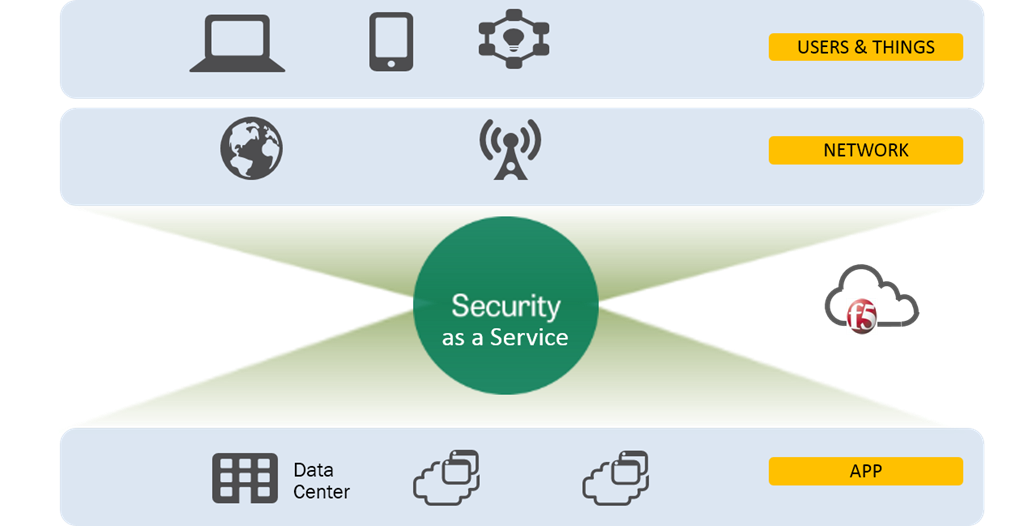
L’un des moyens d’obtenir la cohérence souhaitée consiste en fait à se tourner vers le cloud lui-même, vers ces services de sécurité pouvant être proposés sous forme de service, dans le cloud. Ces services se situent généralement en amont de l’application et sont chargés de l’inspection et du filtrage avant que les requêtes applicatives ne soient autorisées à atteindre l’application. La prévention des attaques DDoS, les services WAF, la lutte contre le spam et la détection des logiciels malveillants font tous partie des services applicatifs en amont qui peuvent être efficacement délégués à un service cloud afin de garantir la cohérence des politiques pour toutes les applications, qu’elles se trouvent dans le cloud ou sur site. Tout comme un CDN prend en charge les services de mise en cache, ces offres de sécurité en tant que service assurent la cohérence des environnements multicloud, car elles permettent d’appliquer les mêmes politiques, ou politiques de base, à plusieurs applications et environnements.
La nécessité d’appliquer les politiques de manière cohérente, en particulier celles liées à la sécurité, ne fera que croître à mesure que l’Internet des objets se généralisera et que les organisations continueront d’étendre leur présence non seulement dans le cloud, mais aussi dans plusieurs clouds. La variété met peut-être du piment dans la vie, mais en matière de sécurité, trop de cuisiniers gâtent la sauce. Et si je pouvais trouver une expression de plus à mêler à mes métaphores, je le ferais, car cela illustre de manière existentielle le défi auquel il faut répondre.
La sécurité est déjà suffisamment complexe en soi. Ajouter davantage d’environnements, de systèmes et de politiques toujours plus diverses ne fait que compliquer les choses. Et dans un monde où les spécialistes de la sécurité se font rares, il est logique de rechercher et d’exploiter toute solution permettant de faciliter non seulement le déploiement et la gestion, mais aussi l’application des politiques de sécurité dans un monde où tout se décline de plus en plus à l’infini.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.