Le SDN, qui avait démarré en fanfare, a été aperçu pour la dernière fois gémissant au bord de l’autoroute technologique, regardant les conteneurs et le DevOps filer à toute allure vers une soirée sur invitation dans l’entreprise, sans même jeter un regard en arrière à celui qui était encore récemment le chouchou du monde de la technologie.
Du moins, c’est ainsi que les choses semblaient il y a à peine un an.
La situation actuelle semble un peu plus prometteuse. Bien que le SDN perde peut-être de son importance stratégique (seuls 34 % des répondants le pensent dans notre dernière enquête « État des lieux de la fourniture d’applications »), il a gagné du terrain dans les déploiements en production, qui sont passés de 3 % en 2016 à 8 % en 2017.
Mais si vous demandez aux professionnels chargés de l’infrastructure et des réseaux si le SDN aura un impact stratégique sur leur organisation au cours des prochaines années, près de la moitié (44 %) vous répondront par un oui catégorique. Pour ces seuls professionnels, le SDN arrive en tête, suivi de près par le cloud privé et le cloud public, avec respectivement 41 % et 40 %.
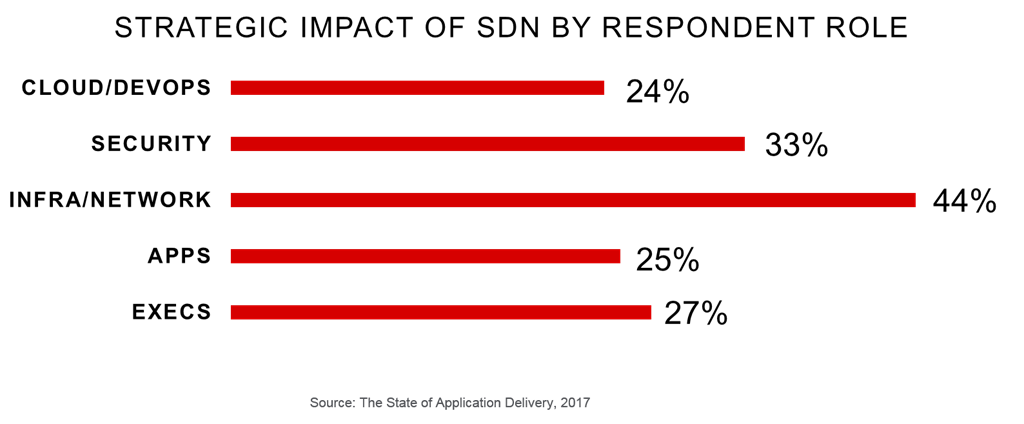
Les personnes interrogées occupant des fonctions liées à la sécurité semblent elles aussi apprécier cette technologie que l’on disait vouée à disparaître. Elle arrive à égalité avec le cloud public et le SaaS, 33 % des professionnels de la sécurité la jugeant stratégiquement importante, juste derrière le cloud privé (37 %), le big data (35 %) et les applications mobiles (34 %). Cela représente une personne sur trois, soit une proportion tout à fait respectable de spécialistes de la sécurité qui estiment que le SDN conserve un réel potentiel stratégique.
La raison de ce regain d’intérêt tient probablement à l’accent mis sur les déploiements de clouds privés. Les entreprises leur accordant une grande importance et prévoyant d’investir massivement dans ce type d’initiatives en 2017, le SDN s’impose naturellement pour transformer les réseaux traditionnels en un ensemble agile et programmable de connexions, capable de prendre en charge l’environnement plus fluctuant propre à tout type de cloud, y compris privé. À preuve, le SDN a manqué de peu la quatrième place parmi les principaux investissements prévus en 2017 par les organisations privilégiant le cloud, devancé par le Big Data d’un demi-point de pourcentage.
Le SDN a évolué depuis son apparition, comme la plupart des technologies après avoir été examinées, mises à l’épreuve et débattues dans l’ensemble du secteur pendant un an ou deux. À l’instar du DevOps, le SDN a été en grande partie intégré à une initiative plus vaste d’automatisation et d’orchestration, qui privilégie l’action et accorde moins d’importance aux aspects plus philosophiques et culturels de ces deux technologies. La transformation numérique constitue assurément l’un des moteurs de cette évolution, tout comme la nécessité de passer à l’échelle face à la charge croissante imposée aux professionnels de l’informatique par la multiplication des applications. Après tout, on ne peut affecter qu’un nombre limité de personnes aux tâches de provisionnement et de gestion avant que les coûts correspondants ne finissent par en dépasser les bénéfices. L’automatisation et l’orchestration sont donc devenues la réponse incontournable au défi que représente le passage à l’échelle, tant pour les applications que pour les équipes qui les gèrent en production. Le SDN et le DevOps intègrent tous deux ces composantes et fonctionnalités dans leur « offre », ce qui rend l’un comme l’autre — ou les deux — adapté à une adoption au sein du « réseau » afin de répondre à la nécessité croissante de faire évoluer à la fois les effectifs et les technologies.
Il faut un mécanisme capable de fournir la couche d’abstraction et les API nécessaires pour que « le réseau » devienne aussi agile que l’environnement et l’entreprise qu’il prend en charge, et le SDN est l’un des moyens possibles d’y parvenir. Sans cette couche d’abstraction et ces API, le cloud ne peut pas exister. Un environnement cloud nécessite impérativement une infrastructure flexible et programmable sur laquelle s’appuyer pour offrir la souplesse souhaitée en matière de calcul et de stockage.
Le SDN n’a pas encore dit son dernier mot. À mesure que les organisations poursuivent la mise en œuvre de leurs initiatives de cloud privé — qu’il s’agisse d’un véritable « cloud » ou simplement d’un environnement « de type cloud » —, la nécessité d’automatiser et d’orchestrer « le réseau » fera du SDN une option technologique attrayante.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.