Alors que les organisations font face à l’évolution incessante du web scraping piloté par l’IA, le véritable défi va bien au-delà de la simple visibilité et de la monétisation. Une défense efficace exige désormais une compréhension fine du fonctionnement des robots, qu’ils soient légitimes ou malveillants, ainsi que des limites inhérentes aux solutions actuelles, qui peinent encore à les distinguer efficacement.
De bonnes intentions, des hypothèses erronées
Le blocage de robots tels que GPTBot, CCBot et ClaudeBot, ou la mise en place de modèles de paiement par exploration, constituent des mesures positives qui prennent en compte les droits des créateurs de contenu. Toutefois, ces approches reposent en grande partie sur le fait que les robots déclarent volontairement leur identité et respectent les restrictions — un processus fondamentalement fragilisé par l’absence de toute exigence de conformité obligeant les robots d’IA à s’identifier. Bon nombre des robots les plus problématiques dissimulent leur identité, échappent à la détection et ignorent les mesures de pseudo-conformité. La présence croissante de robots d’IA qui extraient d’énormes volumes de contenu rendra encore plus difficile la détection du trafic généré par les robots non conformes les plus difficiles à repérer.
La majorité insaisissable : relever le défi
Les recherches montrent que près de la moitié des bots furtifs peuvent contourner même les dispositifs avancés de défense par empreinte numérique (Mesure et analyse des incohérences d’empreintes numériques dans le trafic de bots furtifs - arXiv). Lorsque les restrictions d’accès se durcissent, le respect du fichier robots.txt — la norme du Web qui indique quelles parties d’un site peuvent être explorées — chute considérablement (Les robots d’indexation respectent les directives de robots.txt de manière sélective - arXiv), car les bots non conformes ignorent tout simplement ces règles.
Bien que robots.txt ait été initialement conçu comme un système fondé sur la confiance afin d’encadrer l’exploration éthique du Web, son efficacité dépend entièrement de la volonté des robots de s’y conformer. Pour les moteurs de recherche coopératifs et les robots d’exploration légitimes, robots.txt reste un outil précieux pour gérer les accès. Toutefois, face à l’intensification de la lutte contre les robots d’extraction de données liés à l’IA qui cherchent à échapper aux contrôles, son influence est de plus en plus limitée : les robots malveillants ou motivés par le profit considèrent ces directives comme facultatives plutôt qu’obligatoires et les contournent régulièrement afin d’extraire des contenus de valeur.
À mesure que les défenses web traditionnelles s’améliorent, les attaquants ciblent de plus en plus les API et les données structurées, qui font souvent l’objet d’une surveillance insuffisante et contiennent des informations toujours plus précieuses. Le rapport 2025 sur les bots persistants avancés de F5 Labs souligne qu’une grande partie du trafic automatisé actuel se concentre désormais sur les API mobiles et les points de terminaison structurés, en particulier dans des secteurs sensibles comme la finance, le commerce de détail et le voyage. Ces bots sophistiqués usurpent les en-têtes, changent rapidement d’adresse IP et imitent les habitudes de navigation humaines pour échapper à la détection.
La détection comme fondement : la voie à suivre
Les défenses traditionnelles telles que les listes de blocage ne suffisent plus face aux bots sophistiqués capables de contourner les systèmes de protection. Les solutions modernes de gestion des bots doivent placer la détection au cœur de leur dispositif : analyser les signaux comportementaux pour déterminer les intentions, identifier les navigateurs sans interface graphique et les proxys, appliquer une empreinte numérique dynamique des appareils et surveiller attentivement les points de terminaison d’API vulnérables. Dans ce nouveau contexte, la détection n’est pas une simple fonctionnalité supplémentaire, mais le fondement indispensable de toute stratégie de protection efficace.
L’approche de F5 en matière de gestion des bots
F5 Distributed Cloud Bot Defense repose sur la conviction qu’une véritable protection du Web commence par une visibilité sans égale. Plutôt que de se contenter d’ériger des barrières payantes ou de bloquer les acteurs malveillants connus, F5 entend mettre en lumière tout le spectre de l’activité automatisée, afin de permettre aux organisations de voir non seulement le trafic légitime des bots, mais aussi la grande majorité du trafic de bots furtifs et non conformes qui persiste malgré les différentes contre-mesures mises en place.
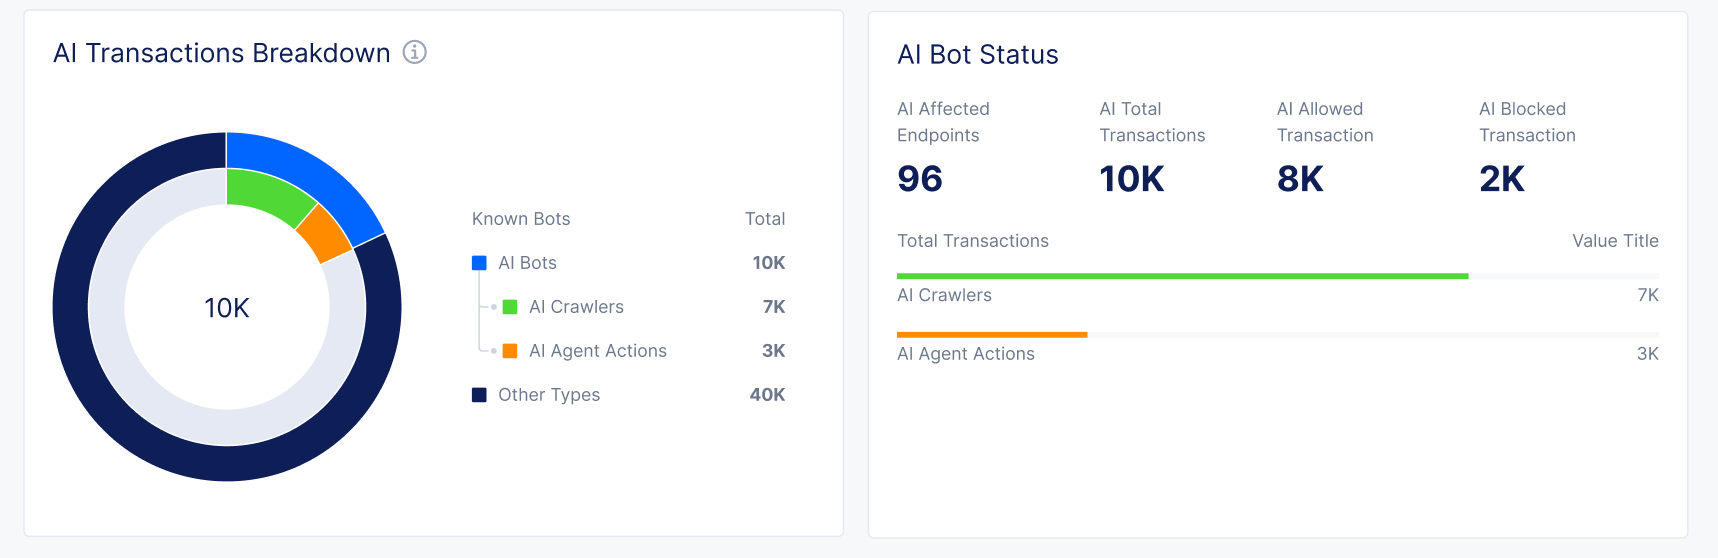
Fonctionnalités F5 à venir offrant une visibilité sur les transactions pilotées par l’IA
La stratégie de F5 s’appuie sur un ensemble de technologies de détection dynamique : analyse comportementale pour distinguer le trafic humain du trafic automatisé ; détection des navigateurs sans interface graphique et de l’utilisation de proxys ; et prise d’empreintes adaptative évoluant au rythme des tactiques des attaquants. F5 surveille en permanence les API et les points de terminaison de données structurées, où se produisent de plus en plus d’attaques à fort impact, afin de détecter même les bots les plus furtifs. Il en résulte une visibilité exploitable, non seulement pour les équipes de sécurité, mais aussi pour la conformité, la monétisation et le contrôle continu. Avec F5, les organisations bénéficient de la visibilité nécessaire pour prendre des décisions éclairées et protéger leurs actifs numériques dans un paysage des menaces en constante évolution.
Conclusion : la visibilité d’abord, tout le reste en découle
À mesure que l’écosystème des menaces automatisées gagne en sophistication, il est essentiel d’aller au-delà des défenses conventionnelles et d’adopter une approche proactive fondée sur la détection en temps réel.
Réservez une démonstration pour voir notre solution de détection à l’œuvre. Comparez les résultats en direct, consultez les journaux anonymisés et permettez à vos équipes de tester son efficacité. Passez à l’étape suivante pour bénéficier d’une véritable visibilité et découvrez comment une vision claire renforce vos défenses.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.