À mesure que les approches DevOps franchissent les frontières pour s’étendre à l’exploitation des réseaux, elles apportent avec elles une nouvelle terminologie. Ce jargon peut dérouter les équipes NetOps qui ne le connaissent pas encore, ainsi que les responsables informatiques qui subissent des pressions pour adopter cette méthodologie.
Parmi ces termes figure la notion d’infrastructure en tant que code. Dans le monde des développeurs, l’infrastructure désigne principalement les plateformes, les serveurs et les systèmes de conteneurs sur lesquels les applications sont déployées et adaptés à leur montée en charge. L’infrastructure est avant tout constituée de ressources de calcul.
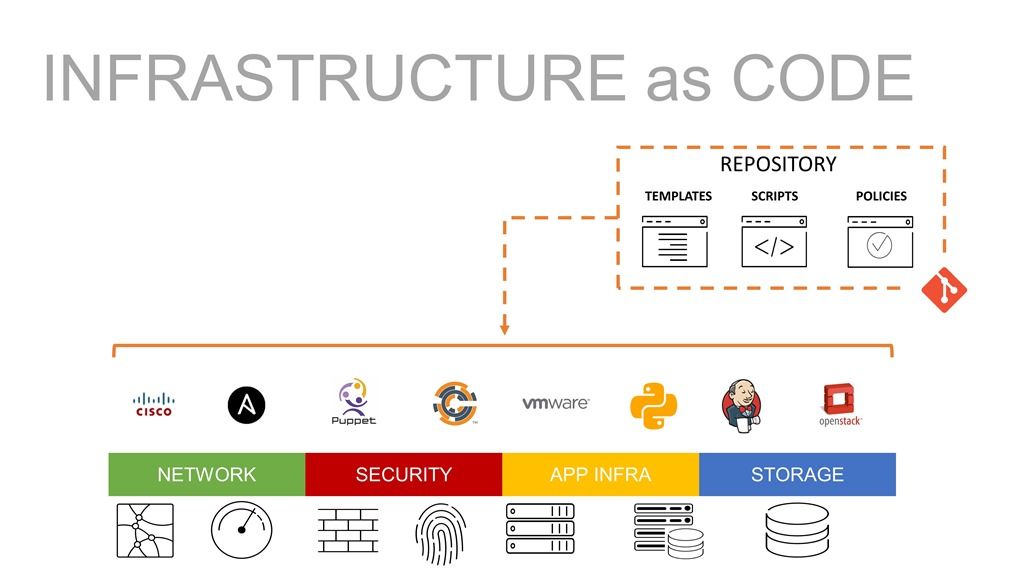
De l’autre côté du mur se trouve un ensemble d’infrastructures plus vaste et plus robuste qui englobe le stockage, la sécurité et le réseau, en plus des ressources de calcul. Après tout, les opérations couvrent ces quatre domaines, qui doivent tous fonctionner de manière synchronisée pour assurer un déploiement continu et permettre les optimisations que les responsables informatiques et les dirigeants d’entreprise attendent de la transformation numérique. Cela signifie que l’infrastructure en tant que code englobe un éventail bien plus large de systèmes, d’équipements et de services en production qu’en développement. Le déploiement d’une application implique généralement d’intervenir, d’une manière ou d’une autre, sur l’infrastructure de chacun de ces quatre domaines. L’infrastructure en tant que code est donc un peu plus délicate à mettre en œuvre en production, mais son impact sur l’efficacité et la rapidité est aussi plus important.
En effet, l’automatisation permet d’éliminer les temps d’attente entre les passages de relais, trop souvent à l’origine d’inefficacités dans les déploiements, notamment lorsque les processus manuels se heurtent aux congés, aux arrêts maladie et aux pauses déjeuner.
C’EST UNE COMPARAISON
L’infrastructure en tant que code est une comparaison : cela signifie que nous ne souhaitons pas réellement (du moins pour le moment) transformer nos systèmes de services réseau et applicatifs en code que nous compilerions avant de le déployer. Ce serait une folie pour la plupart des entreprises et cela compromettrait la stabilité et la fiabilité de leur réseau. En revanche, nous souhaitons bien profiter des avantages d’un système qui dissocie la configuration et les profils des systèmes sur lesquels ils sont utilisés.
Cela signifie dissocier les configurations, les politiques et les profils du matériel ou des logiciels sur lesquels ils sont déployés.
C’est cet ensemble qui constitue les « artefacts de déploiement » et peut être traité comme du code. Ces artefacts peuvent ainsi être stockés et gérés dans des dépôts, faire l’objet d’un suivi de versions et être examinés. Ils peuvent être récupérés, clonés et faire l’objet de commits, de la même manière qu’un développeur effectue ces opérations sur du code dans un dépôt (comme Github).
Nous devons également inclure les « artefacts d’automatisation ». Il s’agit des scripts et des fichiers associés qui décrivent les tâches d’automatisation propres aux outils d’automatisation de votre choix. Pour Ansible, ce sont des playbooks. Pour Chef, une recette. Pour Puppet, un manifeste. Il peut aussi s’agir d’un simple script Python.
Pour BIG-IP et un nombre croissant de systèmes hébergés sur le réseau, cela inclut également des modèles (iApp) qui permettent de décrire plus en détail des configurations plus complexes ou standardisées. L’utilisation d’un modèle peut ici s’avérer avantageuse, car il peut prendre en charge des options et des services applicatifs qui ne sont pas encore pris en charge par l’ensemble d’outils de base.
Avec les artefacts de déploiement, les artefacts d’automatisation constituent l’ensemble que nous appelons « infrastructure as code ». Le principe est de pouvoir provisionner un système, puis d’y exécuter un processus d’automatisation pour le configurer selon les besoins.
Associée à une approche des services réseau et applicatifs propre à chaque application, une démarche d’infrastructure en tant que code peut réduire considérablement les risques liés aux déploiements fréquents. En isolant les configurations et en limitant leurs effets à un seul système, on élimine pratiquement les répercussions d’un déploiement défaillant. Cela favorise à son tour des calendriers de déploiement propres à chaque application, mieux adaptés aux besoins de l’entreprise et aux attentes des utilisateurs.
Pour les organisations tournées vers le cloud, adopter une approche d’infrastructure en tant que code peut faciliter la migration d’un centre de données vers le cloud, ou d’un cloud à un autre. La configuration étant dissociée du système, elle peut en principe être déployée sur un système similaire dans un autre environnement.
Il existe de nombreuses bonnes raisons de faire l’effort d’adopter une approche d’infrastructure en tant que code, et très peu de bonnes raisons de ne pas le faire. L’infrastructure en tant que code est l’un des moyens les plus avantageux de mettre en place le réseau agile dont les entreprises ont besoin pour réussir dans une économie numérique multicloud axée sur les applications.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.