
Avant même la pandémie, de nombreux employés accédaient déjà aux applications et aux ressources de données depuis leur domicile, des cafés ou lors de leurs déplacements, à l’aide d’appareils fournis par leur entreprise ou personnels. Aujourd’hui, de nombreuses organisations permettent à leurs employés de travailler depuis n’importe où (WFA) afin de réduire les temps de trajet, de favoriser l’équilibre entre vie professionnelle et vie privée et de leur permettre de résider où ils le souhaitent. Les organisations adoptent le WFA, car il leur permet de réduire leurs coûts en regroupant, voire en fermant, certains sites physiques. De plus, elles reconnaissent désormais que leurs employés peuvent être productifs où qu’ils se trouvent.
Si le travail depuis n’importe où (WFA) présente indéniablement des avantages, cette tendance contraint davantage les entreprises à appliquer les mesures de sécurité les plus strictes aux accès des utilisateurs distants, tout en garantissant une expérience fluide pour l’accès aux applications et aux données. En outre, les applications et leurs modes d’accès resteront hybrides pendant encore un certain temps : certaines applications seront hébergées dans le cloud public, notamment les applications cloud natives ou SaaS, tandis que d’autres resteront sur site, dans un centre de données ou dans un cloud privé. L’accès aux applications devient ainsi beaucoup plus complexe, tant pour les utilisateurs que pour les entreprises, et nettement plus difficile à sécuriser. Cette situation accroît également la pression sur les entreprises qui cherchent à déployer une architecture Zero Trust pour l’ensemble de leurs applications, quel que soit leur emplacement.
La plupart des applications stratégiques, telles que les applications classiques et personnalisées, ne peuvent pas être migrées vers le cloud. Les applications classiques, comme celles développées par Oracle et SAP, ainsi que les applications personnalisées, ne prennent généralement pas en charge, ou ne peuvent pas prendre en charge, les normes et protocoles d’authentification modernes tels que SAML et OIDC. La fédération des identités et l’authentification unique (SSO) sont également souvent indisponibles. Bon nombre de ces applications ne prennent pas non plus en charge l’authentification multifacteur (MFA). Votre organisation doit donc gérer plusieurs points et méthodes d’authentification des utilisateurs, tandis que ces derniers doivent gérer différents identifiants ainsi que diverses formes d’authentification et d’accès selon les applications. Il en résulte une expérience complexe et déroutante pour les employés et les prestataires, une charge de travail accrue pour vos administrateurs et une hausse des coûts de support informatique.
Les organisations doivent permettre aux utilisateurs d’accéder simplement et en toute sécurité à toutes les applications, quel que soit leur lieu d’hébergement. Cela contribue à améliorer l’expérience utilisateur, où que se trouvent les utilisateurs, tout en facilitant le travail des administrateurs.
BIG-IP Access Policy Manager (APM) est la solution proxy de gestion des accès sécurisée et hautement évolutive de F5, qui permet de centraliser le contrôle des accès à l’échelle mondiale pour les utilisateurs, les appareils, les applications et les API. Microsoft Azure Active Directory (AD) est la plateforme cloud complète de Microsoft dédiée à la gestion des identités et des accès.
Ensemble, BIG-IP APM et Azure AD permettent un accès fluide et sécurisé à toutes les applications, quel que soit leur environnement d’hébergement : cloud public, applications cloud natives ou SaaS, infrastructure sur site, centre de données ou cloud privé. La solution intégrée simplifie l’accès aux applications pour vos collaborateurs, améliorant considérablement leur expérience tout en réduisant sensiblement les risques liés à la sécurité des accès aux applications pour votre entreprise. Elle permet aux collaborateurs d’accéder en toute sécurité à toutes les applications autorisées, que celles-ci prennent en charge les normes et protocoles d’authentification modernes ou des méthodes d’authentification classiques, telles que Kerberos ou les méthodes basées sur les en-têtes.
Avec la version 16.1 de BIG-IP, BIG-IP APM et Microsoft Azure AD renforcent la sécurité de l’accès aux applications en intégrant la fonctionnalité d’accès conditionnel d’Azure AD à l’interface utilisateur de BIG-IP APM.
Accès conditionnel Azure AD est un outil utilisé par Azure AD pour regrouper des signaux, prendre des décisions et appliquer les stratégies de l’organisation. Dans leur forme la plus simple, les stratégies sont des instructions « si-alors » : si un utilisateur souhaite accéder à une ressource, il doit satisfaire aux stratégies mises en place ou s’y conformer. Les stratégies d’accès conditionnel vous permettent d’appliquer les contrôles d’accès appropriés au moment opportun afin de préserver la sécurité de votre organisation.
Les signaux courants que l’accès conditionnel Microsoft Azure AD peut prendre en compte lors de la prise d’une décision relative à une stratégie sont notamment les suivants :
- Appartenance à un utilisateur ou à un groupe
- Informations de localisation de l’adresse IP
- État de santé de l’appareil
- Type d’application
- Risque lié à l’utilisateur et à la session
Ensuite, sur la base de ces signaux, une décision est prise afin d’autoriser, d’accorder ou de bloquer l’accès de l’utilisateur. L’accès conditionnel Azure AD fait office de moteur de stratégie dans lequel l’évaluation s’effectue en temps réel, en collaboration avec BIG-IP APM pour l’application des décisions.
Vous pouvez voir ci-dessous une capture d’écran de cette nouvelle expérience :
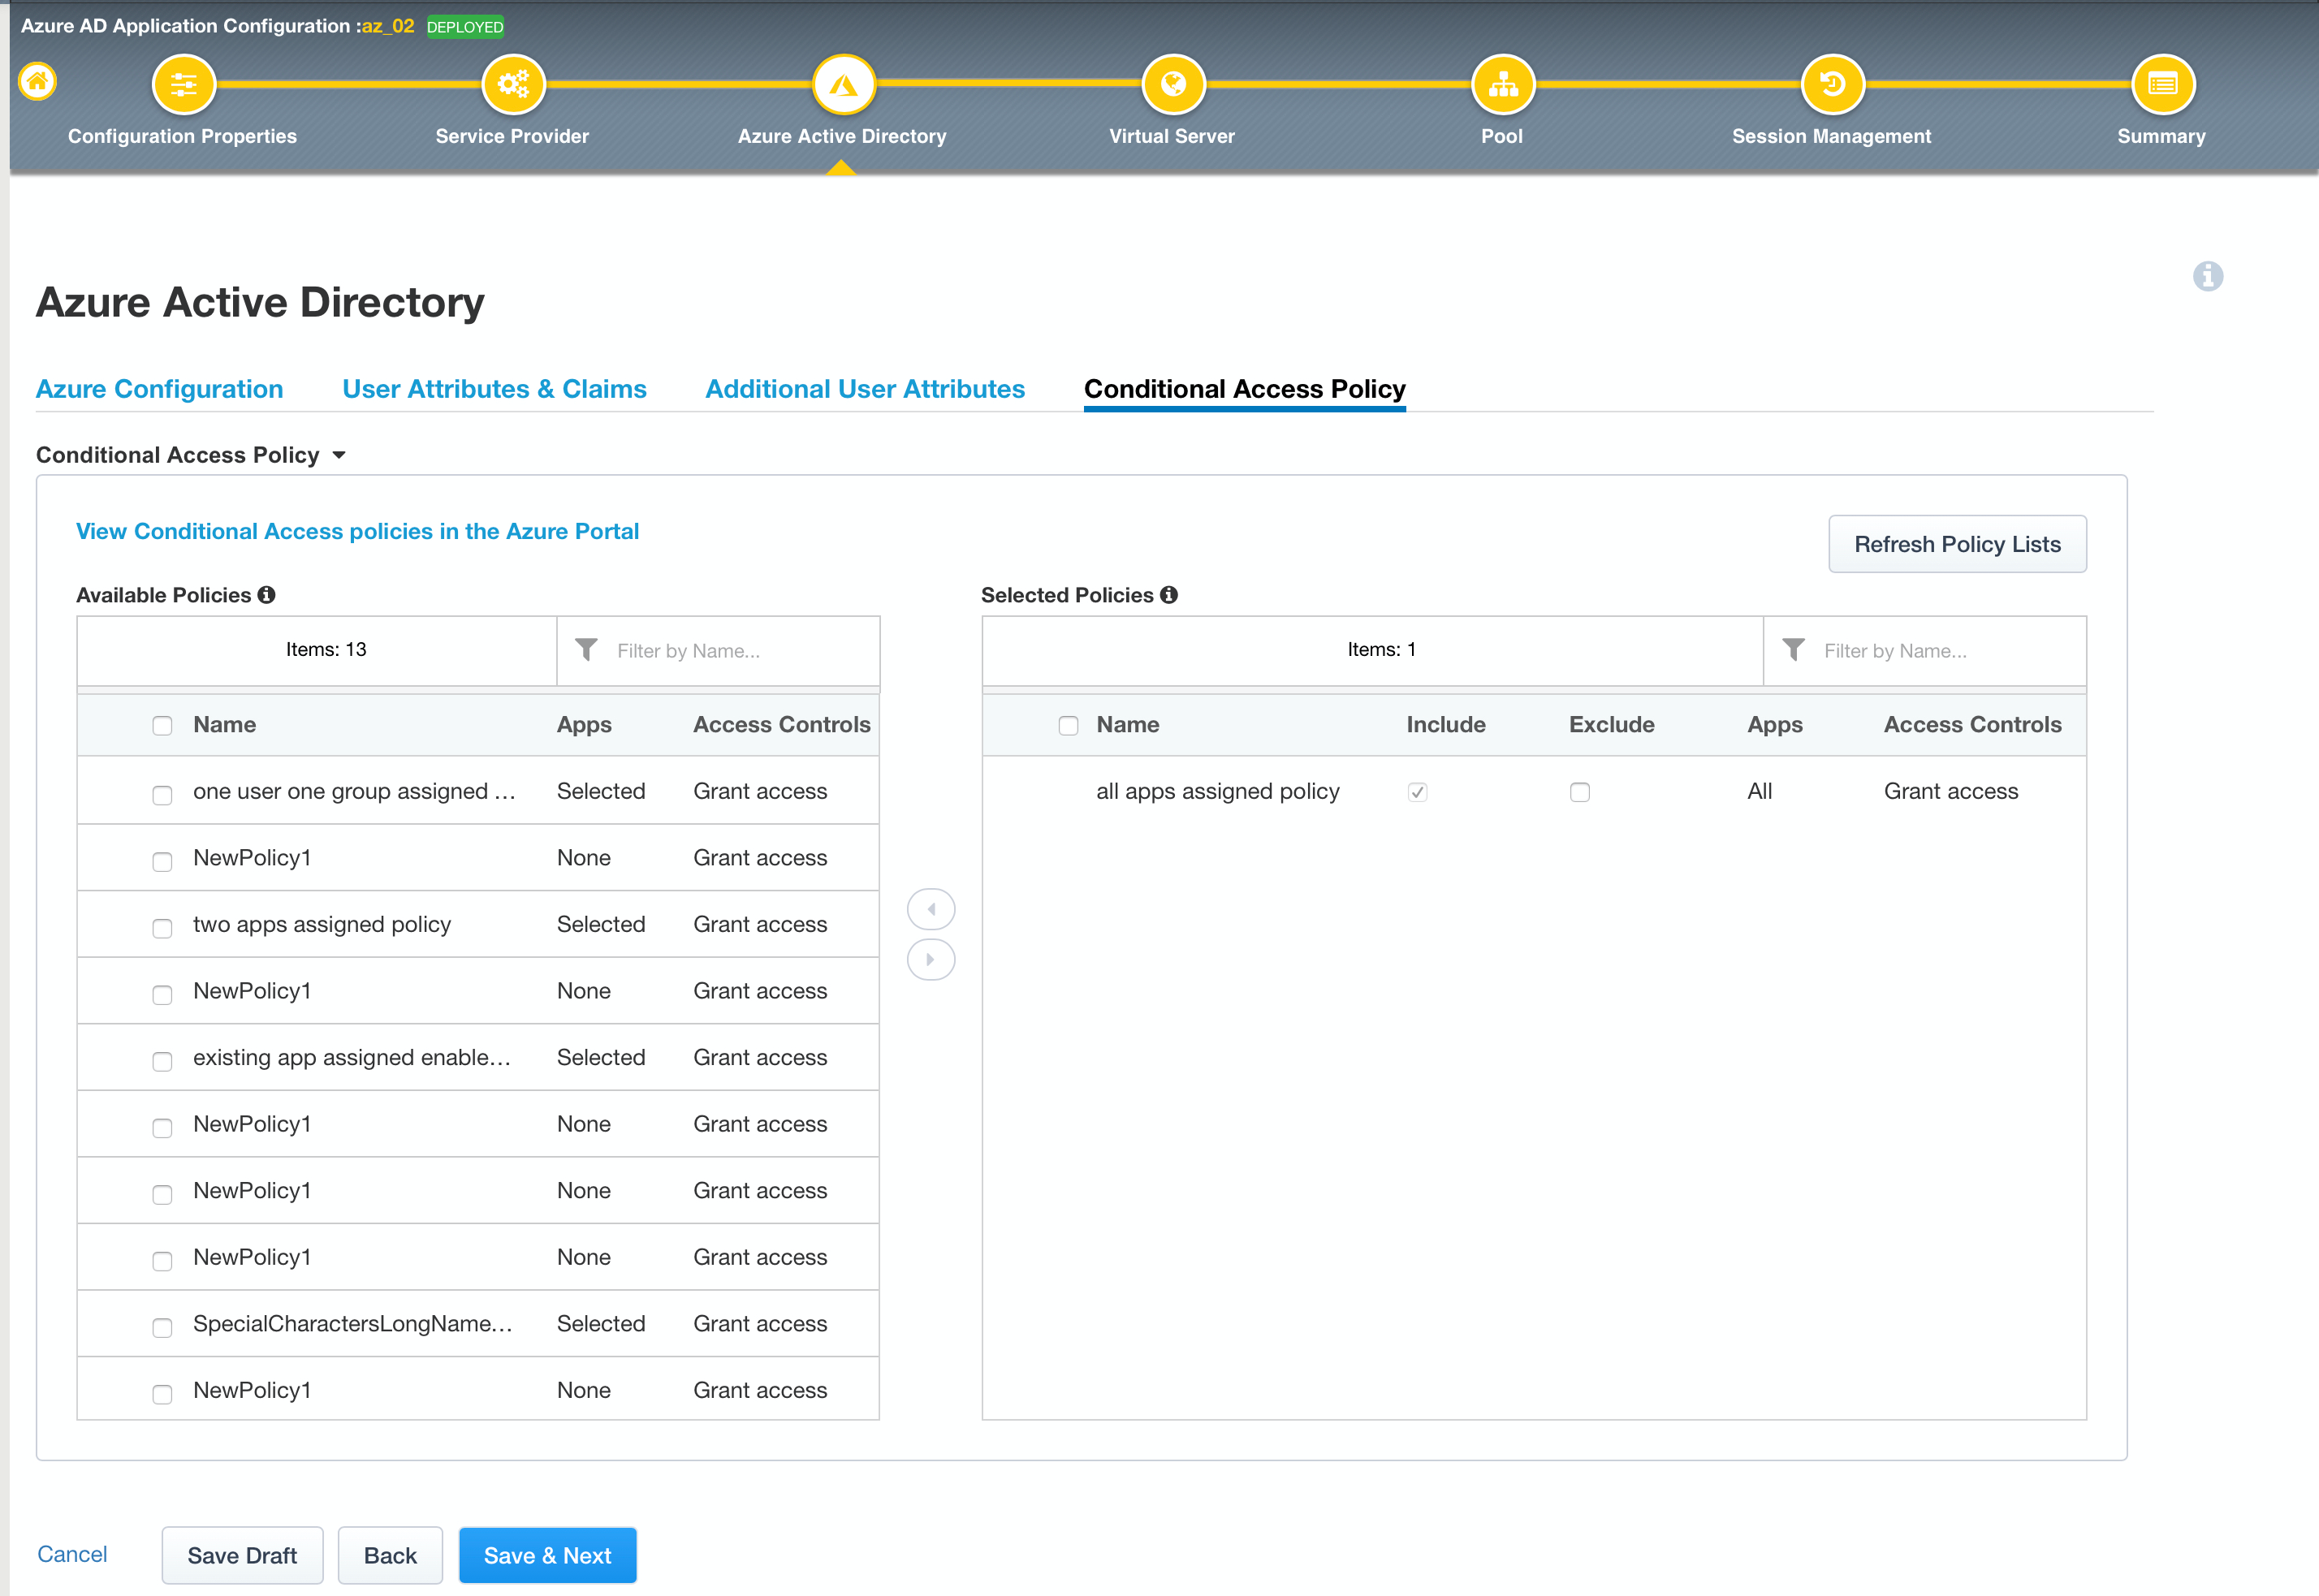
Grâce à cette nouvelle intégration, BIG-IP APM et Azure AD :
- Profitez d’une interface unique et facile à utiliser pour vos applications: Grâce à la configuration guidée des accès (AGC) de BIG-IP APM, les administrateurs peuvent utiliser une interface unique pour configurer et gérer les stratégies de contrôle de toutes les applications, y compris les applications personnalisées et les applications classiques telles qu’Oracle E-Business Suite (EBS), Oracle JD Edwards et SAP ERP, afin de simplifier leur intégration.
- Permettez à vos utilisateurs d’être productifs où qu’ils soient et à tout moment: Grâce à l’intégration de l’accès conditionnel Azure AD et de BIG-IP APM, les utilisateurs peuvent accéder simplement et en toute transparence aux applications cloud ainsi qu’aux applications personnalisées ou classiques, s’ils remplissent les conditions définies par leurs administrateurs.
- Centralisez l’authentification des utilisateurs: les administrateurs n’ont pas à gérer des méthodes d’authentification distinctes pour les applications cloud et pour les applications classiques/personnalisées.
- Protégez les ressources de votre organisation: L’intégration d’Azure AD et de BIG-IP APM permet d’appliquer, si nécessaire, des contrôles d’accès appropriés supplémentaires afin de sécuriser les applications et les données. BIG-IP APM renforce encore davantage la protection en accordant aux utilisateurs un accès pour chaque demande d’application.
F5 et Microsoft continueront de proposer une solution intégrée de pointe permettant d’adopter et d’adapter le modèle Zero Trust à l’ensemble de vos applications, tandis que F5 continuera de fournir aux administrateurs les outils nécessaires pour simplifier considérablement la gestion des accès et la configuration de vos applications.
Vous trouverez plus d’informations sur la solution conjointe BIG-IP APM et Microsoft Azure AD ici.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.