
Norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS)
Les services F5 Distributed Cloud sont conformes à la norme PCI-DSS en tant que fournisseur de services de niveau 1
La norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS) favorise et renforce la sécurité des données des comptes de cartes de paiement et facilite l’adoption à plus grande échelle de mesures cohérentes de sécurité des données dans le monde entier. La norme PCI DSS définit un socle d’exigences techniques et opérationnelles visant à protéger les données des comptes. Bien qu’elle soit spécifiquement conçue pour les environnements contenant des données de comptes de cartes de paiement, la norme PCI DSS peut également être utilisée pour se prémunir contre les menaces et sécuriser d’autres éléments de l’écosystème des paiements.
La norme PCI DSS s’adresse à toutes les entités qui stockent, traitent ou transmettent des données de titulaires de cartes (CHD) et/ou des données d’authentification sensibles (SAD), ou qui pourraient avoir une incidence sur la sécurité de l’environnement des données de titulaires de cartes (CDE). Cela inclut toutes les entités intervenant dans le traitement des comptes de cartes de paiement, notamment les commerçants, les prestataires de traitement, les acquéreurs, les émetteurs et les autres prestataires de services.
La conformité à la norme PCI DSS garantit également que les entreprises respectent les bonnes pratiques du secteur lors du traitement, du stockage et de la transmission des données de cartes de crédit. Elle contribue ainsi à renforcer la confiance des clients et des parties prenantes.
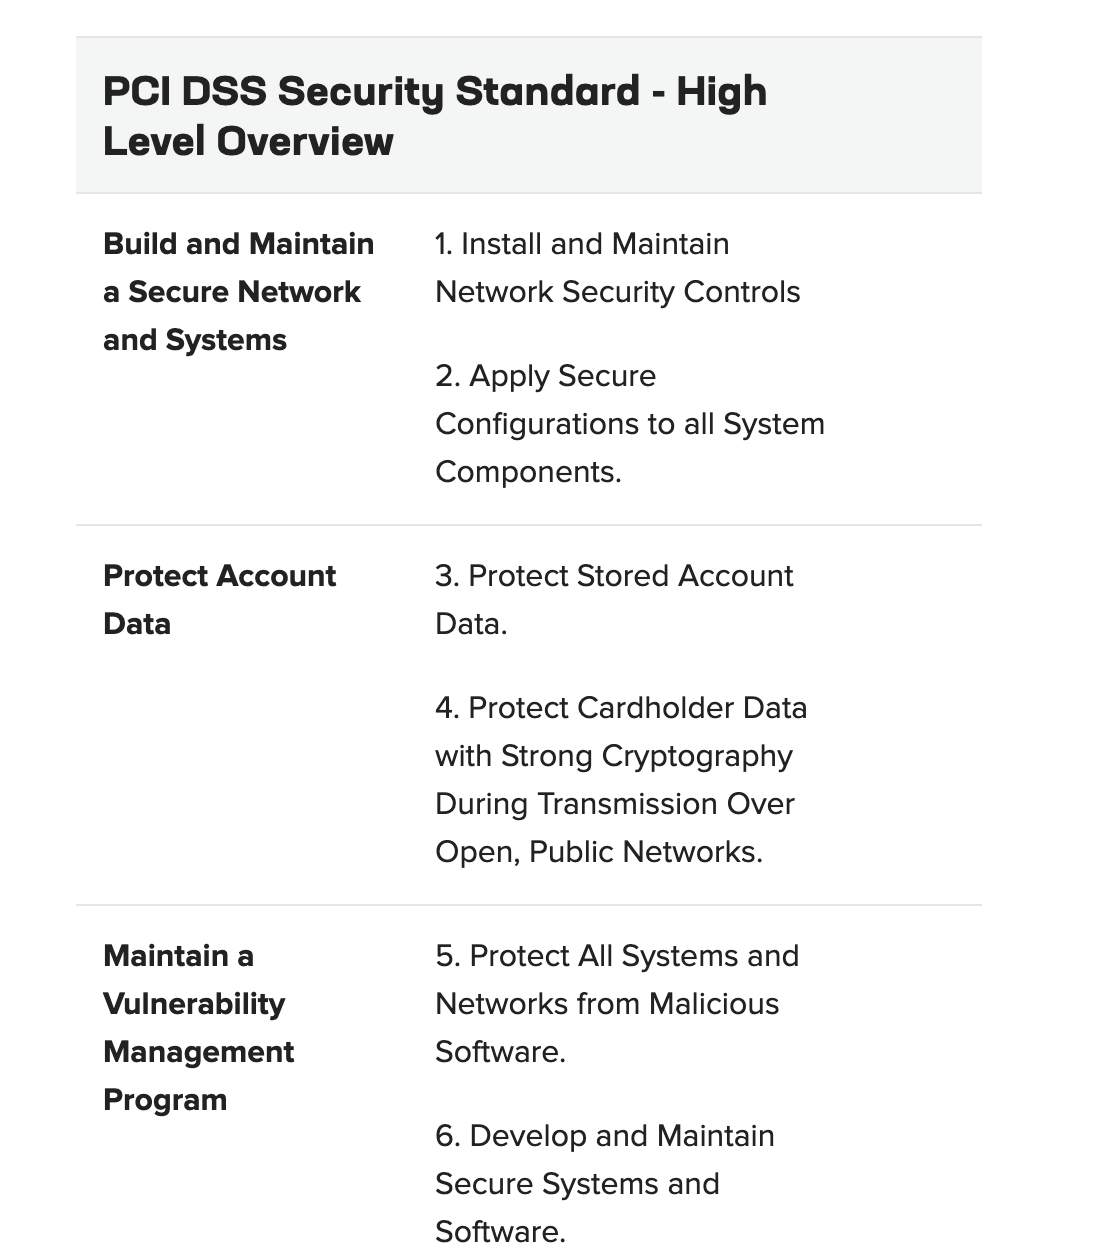
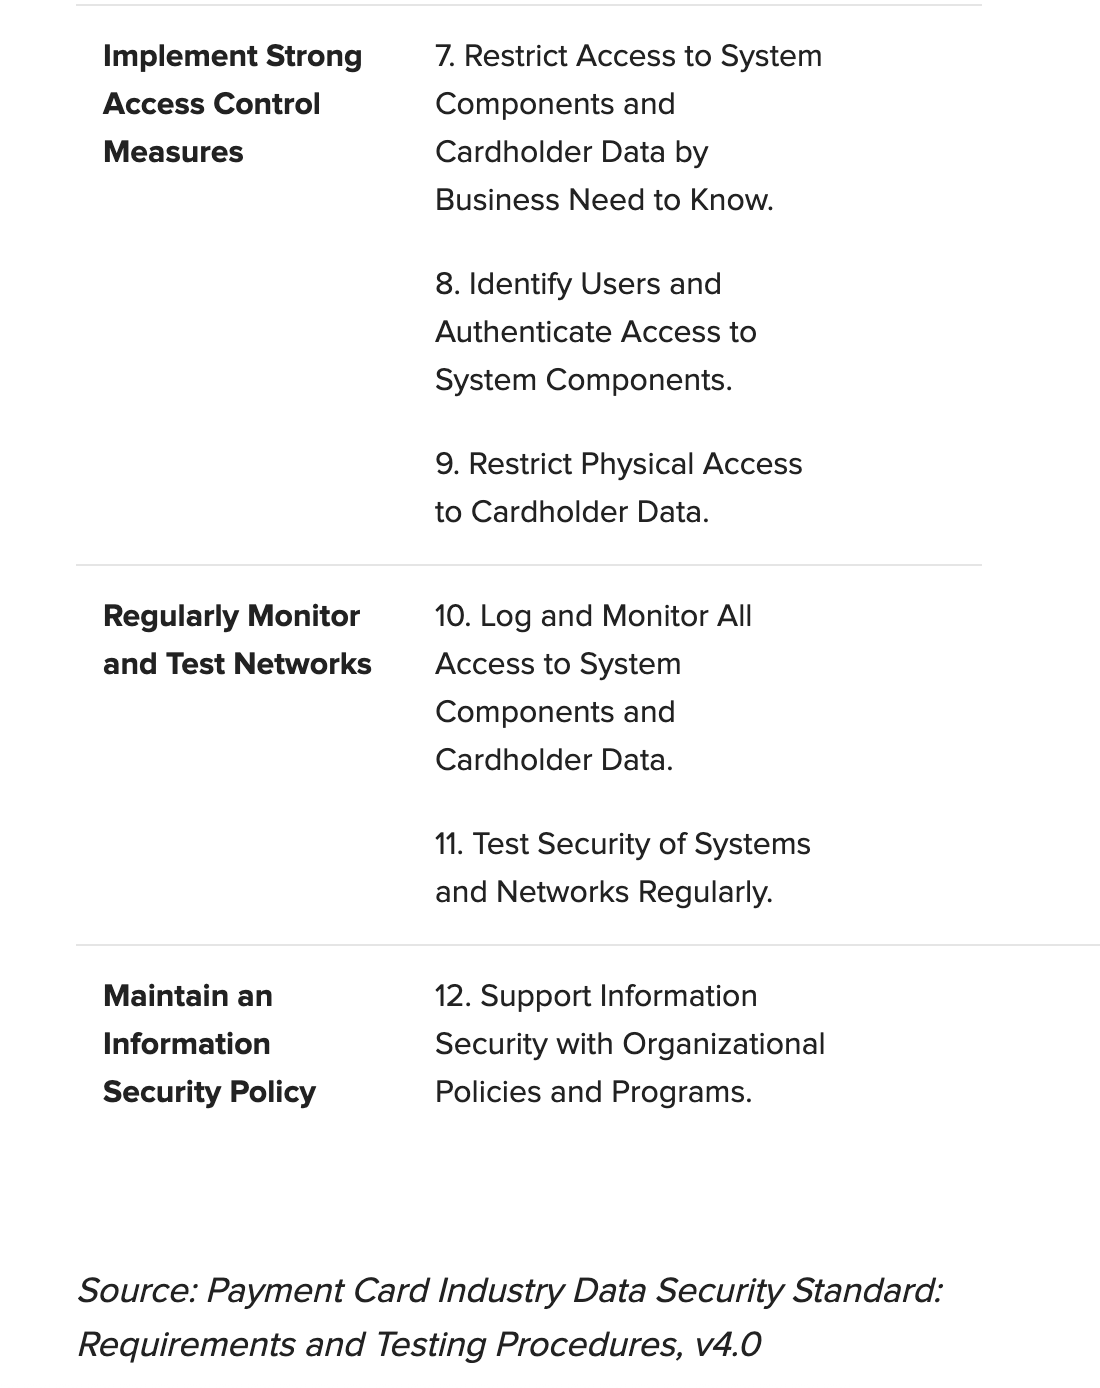
La norme PCI DSS comprend un ensemble minimal d’exigences visant à protéger les données de compte, qui peut être complété par des contrôles et des pratiques supplémentaires afin de réduire davantage les risques. Le tableau ci-dessous présente les exigences PCI DSS dans leurs grandes lignes. F5 est considéré comme un prestataire de services de niveau 1 et, bien qu’il ne traite, ne stocke ni ne transmette de CHD/SAD, il pourrait avoir une incidence sur la sécurité de l’environnement des données des titulaires de cartes (CDE) de nos clients.
Produits concernés : F5 Distributed Cloud, Bot Defense et Silverline
FAQ
Pour de nombreux services, F5 agit en qualité de « sous-traitant » (et non de responsable du traitement) des données à caractère personnel nécessaires à la fourniture d’un service. Les données à caractère personnel traitées par F5 sont détaillées dans la déclaration de confidentialité propre à chaque service. Vous trouverez les liens vers toutes les déclarations de confidentialité propres à chaque service dans l’introduction de l’avis de confidentialité de F5 à l’adresse https://www.f5.com/company/policies/privacy-notice.
F5 et ses services accordent la priorité à la protection des données à caractère personnel et respectent les normes les plus strictes en matière de confidentialité des données. Les mesures techniques et organisationnelles qui protègent les données à caractère personnel collectées par F5 sont énumérées dans les contrats propres à chaque service (par exemple, les Conditions spécifiques au service applicables aux services fournis dans le cadre de notre Contrat relatif aux services destinés aux utilisateurs finaux) et dans le rapport SOC 2 de type II de F5. Le support mondial de F5 est certifié ISO 27001, et les services F5 Distributed Cloud sont certifiés ISO 27001, avec les extensions ISO 27017 et ISO 27018. F5 est également conforme à la norme PCI DSS en tant que fournisseur de services de niveau 1 pour les services F5 Distributed Cloud. Des certifications de sécurité supplémentaires s’appliquent à certains services et équipements F5. Pour en savoir plus sur les pratiques en matière de sécurité des données, consultez https://www.f5.com/company/policies/privacy-notice.
