
Architecture Zero Trust
Zero trust architecture (ZTA) impose une vérification continue, des contrôles d’accès stricts et une segmentation du réseau afin de renforcer la sécurité.
Zero trust architecture désigne un modèle de sécurité créé par John Kindervag en 2010, qui abandonne l’idée d’un réseau de confiance au sein d’un périmètre défini et privilégie la vérification de chaque utilisateur et de chaque appareil avant d’accorder l’accès. La ZTA est une stratégie de sécurité globale et puissante qui protège les environnements hybrides multicloud actuels.
Qu’est-ce que l’architecture Zero Trust ?
Une architecture Zero Trust est une architecture de cybersécurité fondée sur les principes du Zero Trust, conçue pour prévenir les violations de données et limiter les déplacements latéraux internes. Le Zero Trust ne présuppose aucune confiance implicite. L’architecture Zero Trust repose sur la mise en œuvre de différents produits, solutions et services qui fonctionnent de concert afin d’offrir un environnement ultrasécurisé, conformément au principe Zero Trust « ne jamais faire confiance, toujours vérifier », tout en adoptant une approche consistant à « supposer qu’une compromission a eu lieu ».
Pourquoi l’architecture Zero Trust est-elle importante ?
Zero trust architecture est essentielle dans le domaine de la cybersécurité moderne, car elle constitue l’application concrète d’un modèle Zero Trust. Ce modèle élimine la notion obsolète de périmètre réseau de confiance ainsi que l’approche « faire confiance, mais vérifier ». Le modèle Zero Trust ne présume aucune confiance implicite et favorise une approche de sécurité multicouche. En matière d’accès, cela implique de mettre en place des contrôles pour chaque requête, fondés à la fois sur le contexte et sur l’identité. Il prévoit également la vérification continue de l’ensemble des utilisateurs et des appareils, qu’ils se trouvent à l’intérieur ou à l’extérieur de l’organisation, avant d’accorder l’accès et pendant toute la durée de la session.
Les principaux avantages d’une architecture Zero Trust sont les suivants :
- Sécurité renforcée: accès contextuel aux applications pour chaque requête, avec vérification et surveillance continues de toutes les demandes d’accès.
- Réduction des risques: limite la capacité des attaquants à se déplacer latéralement au sein du réseau.
- Protection complète: Sécurise tous les actifs de l’entreprise, notamment les appareils, l’infrastructure, les applications et les composants cloud.
- Conformité réglementaire: S’aligne sur les normes de protection des données, facilitant ainsi la mise en conformité.
- Efficacité opérationnelle: automatise les contrôles de sécurité, libérant ainsi des ressources pour les tâches stratégiques.
En résumé, l’architecture Zero Trust est essentielle pour protéger les données, les applications et les infrastructures dans le paysage actuel de la cybersécurité, complexe et marqué par de nombreuses menaces.
Comment fonctionne l’architecture Zero Trust ?
Lors de la mise en œuvre d’une architecture Zero Trust, il est essentiel de comprendre que le Zero Trust n’est pas un produit ou une solution unique, mais plutôt un ensemble de produits, de solutions et de services qui fonctionnent de concert. Il n’est pas nécessaire de « tout remplacer » ; il convient plutôt de renforcer le portefeuille existant.
Selon le National Institute of Standards and Technology (NIST), « Le déploiement d’un réseau ZTA se compose de nombreux éléments logiques… [qui] peuvent être exploités sous la forme d’un service sur site ou par l’intermédiaire d’un service cloud. »
Chaque architecture Zero Trust peut se présenter différemment selon le stade auquel se trouve l’entreprise dans son parcours Zero Trust, mais deux éléments restent inchangés : l’accès est au cœur de toute architecture Zero Trust, et les entreprises doivent veiller à disposer de solutions aux principaux points de contrôle de leur architecture.
Les principaux composants de toute architecture Zero Trust doivent inclure :
- Authentification
- Contrôle d’accès
- Protection avancée contre les menaces
- Visibilité des applications
- Disponibilité de l’application
Dans l’ensemble, cela implique une intégration avec les fournisseurs d’identité afin de mieux assurer l’authentification, la mise en œuvre et l’application de politiques tenant compte de l’identité et du contexte, ainsi que l’accès conditionnel. Cela signifie également protéger l’ensemble de l’environnement contre les menaces avancées, y compris les menaces chiffrées (telles que les logiciels malveillants). Il convient de disposer d’une visibilité sur le trafic chiffré, le fonctionnement des applications et des ressources, ainsi que leur niveau de sécurité et de confiance. Enfin, les applications et les ressources doivent bien entendu être disponibles et protégées contre les attaques susceptibles de limiter leur disponibilité.
Comment F5 gère-t-il l’architecture Zero Trust ?
F5 fournit des solutions aux principaux points de contrôle afin de garantir des fonctionnalités Zero Trust pour presque tous les types d’architecture. F5 s’aligne sur la publication NIST Special Publication 800-207: Zero Trust Architecture du NIST, qui présente des modèles généraux de déploiement Zero Trust et des cas d’usage propres à différents secteurs, susceptibles d’améliorer la posture de sécurité d’une entreprise. Dans le cadre d’une architecture Zero Trust généralisée, F5 propose des solutions compatibles avec des options de déploiement sur site, dans le cloud et en mode SaaS, couvrant l’authentification, les contrôles d’accès, la protection avancée contre les menaces, la visibilité des applications et leur disponibilité.
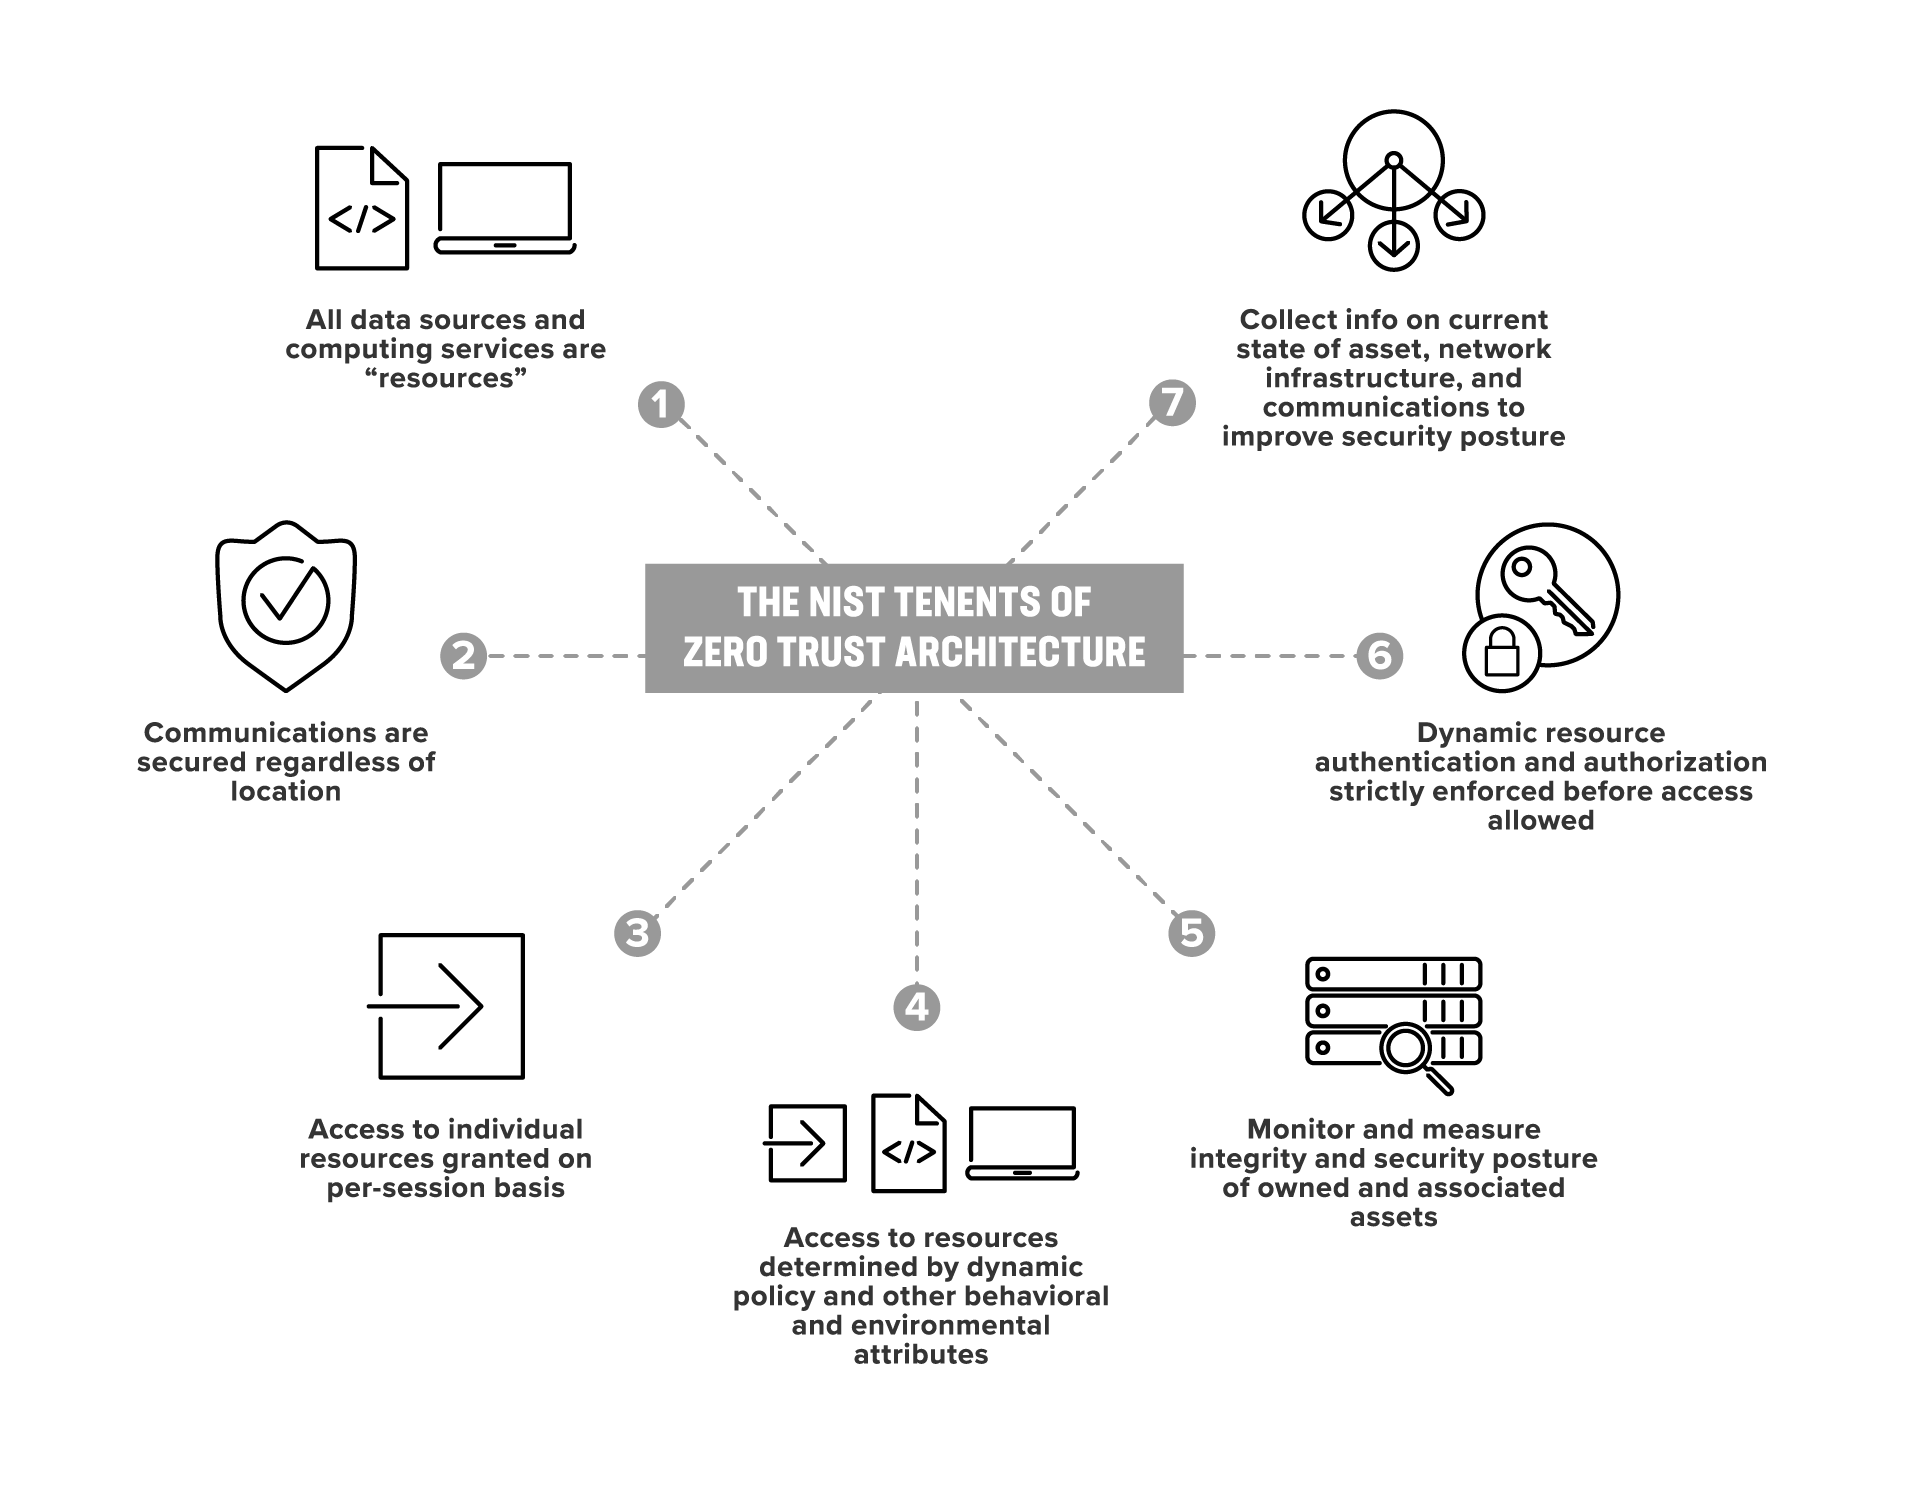
Figure 1. Amélioration continue de la sécurité — F5 et les principes de confiance zéro du NIST
Découvrez comment F5 peut vous accompagner là où vous en êtes aujourd’hui dans votre parcours vers le modèle Zero Trust.
