Automatisation de la sécurité pour le DevOps avec F5 WAF for BIG-IP
Les applications sont au cœur de la stratégie numérique des entreprises modernes. Selon une étude de F5 Labs, les grandes entreprises gèrent en moyenne 983 applications, souvent réparties entre plusieurs clouds et centres de données. Les applications modernes sont généralement conçues selon des architectures distribuées et développées à l’aide de pratiques agiles jusque dans leurs composants. Ce cadre d’intégration et de livraison continues (CI/CD) permet aux équipes DevOps de gérer le cycle de vie des logiciels avec rapidité et efficacité. Le délai de mise sur le marché étant un indicateur clé de performance (KPI) majeur, les équipes DevOps ont adopté des workflows modernes et l’automatisation. Cependant, la sécurité est souvent exclue du workflow de sécurité CI/CD.
L’absence de contrôles de sécurité des applications dans le workflow DevOps signifie que ceux-ci ne sont pas testés en même temps que le code applicatif. Par conséquent, les failles de sécurité des applications risquent de n’être détectées que lors des tests opérationnels effectués vers la fin du cycle de développement, à un stade où leur correction est bien plus coûteuse. Cela peut entraîner des retards importants dans la mise sur le marché, une hausse des coûts de remédiation ou des contrôles de sécurité insuffisants.
L’introduction des tests de sécurité plus tôt dans le processus CI/CD constitue la solution la plus efficace pour combler le fossé entre les équipes chargées des applications et celles chargées de la sécurité. Le défi consiste à les mettre en œuvre à grande échelle et de manière efficace, ce qui nécessite des évolutions à la fois culturelles et technologiques mettant l’accent sur les tests de sécurité opérationnelle dans le cadre des phases de développement des applications.
F5 WAF for BIG-IP permet d’intégrer les tests opérationnels de sécurité des applications dès le début du pipeline de développement. Cela permet de tester de manière exhaustive les spécifications fonctionnelles et les politiques de sécurité dès les premières étapes du pipeline. L’équipe DevOps peut ainsi détecter les failles de sécurité, qu’elles concernent la politique de sécurité ou l’application elle-même, alors que celle-ci est encore en cours de développement. Lorsque l’équipe identifie des erreurs, elle peut y remédier plus efficacement et à un coût considérablement réduit.
Fonctionnalités clés
- Le déploiement et la configuration déclaratifs basés sur des API permettent l’intégration avec les outils et les workflows DevOps
- Permet aux équipes SecOps de gérer et de fournir la sécurité sous forme de « code » à l’aide de fichiers JSON facilement lisibles par les équipes DevOps
- L’ingestion de fichiers OpenAPI permet d’automatiser la configuration de la sécurité des API
- L’intégration avec des webhooks (par exemple, Slack ou Teams) permet de renforcer la collaboration DevOps et d’offrir des fonctionnalités d’automatisation avancées.
- Possibilité de partager un socle de sécurité commun entre les applications et de définir des contrôles personnalisés pour chaque application grâce à une politique modulaire
- Possibilité de partager des objets de stratégie entre plusieurs stratégies en référençant des fichiers partagés
Principaux avantages
- Permet de commercialiser les applications plus rapidement, à moindre coût et avec une sécurité renforcée
- Déplace les tests de sécurité « en amont » dans le pipeline de développement des applications afin de corriger les vulnérabilités à moindre coût
- Comble le fossé opérationnel entre les équipes SecOps et DevOps
La sécurité en tant que code
L’intégration de la sécurité des applications dans le pipeline de développement est facilitée par l’utilisation d’API déclaratives. Ces commandes d’API peuvent être utilisées dans le cadre du pipeline de développement automatisé pour déployer et configurer F5 WAF for BIG-IP. L’automatisation peut être mise en œuvre à l’aide des outils que les équipes DevOps utilisent déjà, tels que GitLab, Jenkins et Bitbucket.
Les politiques de sécurité WAF peuvent également être appliquées aux instances WAF existantes à l’aide des mêmes processus d’automatisation. Les politiques de sécurité peuvent être définies dans un simple fichier JavaScript Object Notation (JSON). Ce fichier peut contenir une référence au nom et à l’emplacement de la politique WAF, généralement dans un dépôt tel que GitHub.
Grâce à ce framework, l’équipe SecOps peut créer, publier et gérer des politiques de sécurité facilement exploitables par les équipes de développement. Ces politiques peuvent varier selon l’application. Par exemple, l’équipe SecOps peut définir une politique de référence pour les applications afin de les protéger contre les dix principaux risques de l’OWASP, qui recense les risques de sécurité les plus critiques pour les applications web. D’autres politiques peuvent être publiées pour les applications nécessitant des contrôles supplémentaires, notamment celles qui traitent des données sensibles ou effectuent des transactions financières. L’équipe de développement utilise ces politiques comme n’importe quel autre élément du code de l’application.
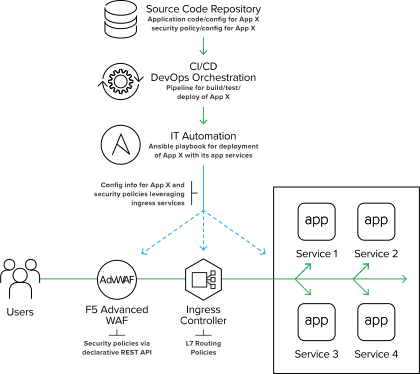
Les modifications apportées au « code » de sécurité sont automatiquement intégrées, appliquées, testées et compilées par l’ensemble d’outils d’automatisation du pipeline CI/CD. Cette approche déplace les contrôles de sécurité vers l’amont (plus tôt) du pipeline CI/CD, faisant ainsi de la sécurité une responsabilité partagée tout au long du processus. Comme pour toute autre partie de l’application, cela garantit une mise en œuvre cohérente de la sécurité à toutes les étapes du cycle de développement : développement, test, assurance qualité et production.
Les équipes DevSecOps pluridisciplinaires peuvent utiliser des fonctionnalités d’intégration ChatOps supplémentaires (par exemple, Slack) pour gagner en efficacité et s’assurer qu’elles sont toujours sur la même longueur d’onde. Toutefois, ChatOps ne se limite pas à la messagerie et aux alertes. Lorsqu’il est intégré aux outils du pipeline, ChatOps peut fournir des informations en temps réel sur l’avancement des opérations DevOps et même déclencher des actions dans le pipeline, telles que des mises à jour de la politique F5 WAF for BIG-IP.
Conclusion
En savoir plus sur F5 WAF for BIG-IP :