F5 WAF for BIG-IP
Protégez vos applications, vos API et vos données contre les attaques les plus courantes, telles que les vulnérabilités zero-day, les attaques DoS au niveau applicatif, les campagnes malveillantes, la prise de contrôle d’applications et les bots.
Sécurisez les applications et les API avec F5 WAF for BIG-IP
Identifiez et bloquez les attaques qui échappent aux autres WAF
Protégez vos applications grâce à l’analyse comportementale, à l’atténuation des attaques DoS de couche 7, au chiffrement des données sensibles au niveau applicatif, aux services de renseignement sur les menaces et à la sécurité des API.
- Attaques au niveau de la couche applicative - Les attaques au niveau de la couche applicative peuvent contourner les solutions de sécurité basées sur les signatures et la réputation.
- Attaques contre les applications web et les API - L’adoption rapide des API (par exemple, les API GraphQL et le Top 10 de l’OWASP) entraîne l’apparition de nouvelles surfaces d’attaque applicatives et l’augmentation des niveaux de menace.
- Automatisation de la sécurité pour le DevOps - Commercialisez vos applications plus rapidement, à moindre coût et avec une sécurité plus efficace.
- Campagnes d’attaques ciblées - Les campagnes d’attaques actives sont difficiles à détecter à partir d’attaques isolées.
- Attaques automatisées et bots - Les attaques automatisées et les bots peuvent saturer les ressources des applications.
- Vol d’identifiants - Attaques visant à dérober les identifiants d’une application ou à exploiter des comptes compromis.
- Sécurisez les nouvelles surfaces d’attaque : Protégez le trafic du protocole MCP (Model Context Protocol), au cœur de l’IA agentique, contre les vulnérabilités critiques du Top 10 OWASP pour MCP.
Présentation du produit
Des options flexibles de déploiement et de gestion adaptées à vos besoins
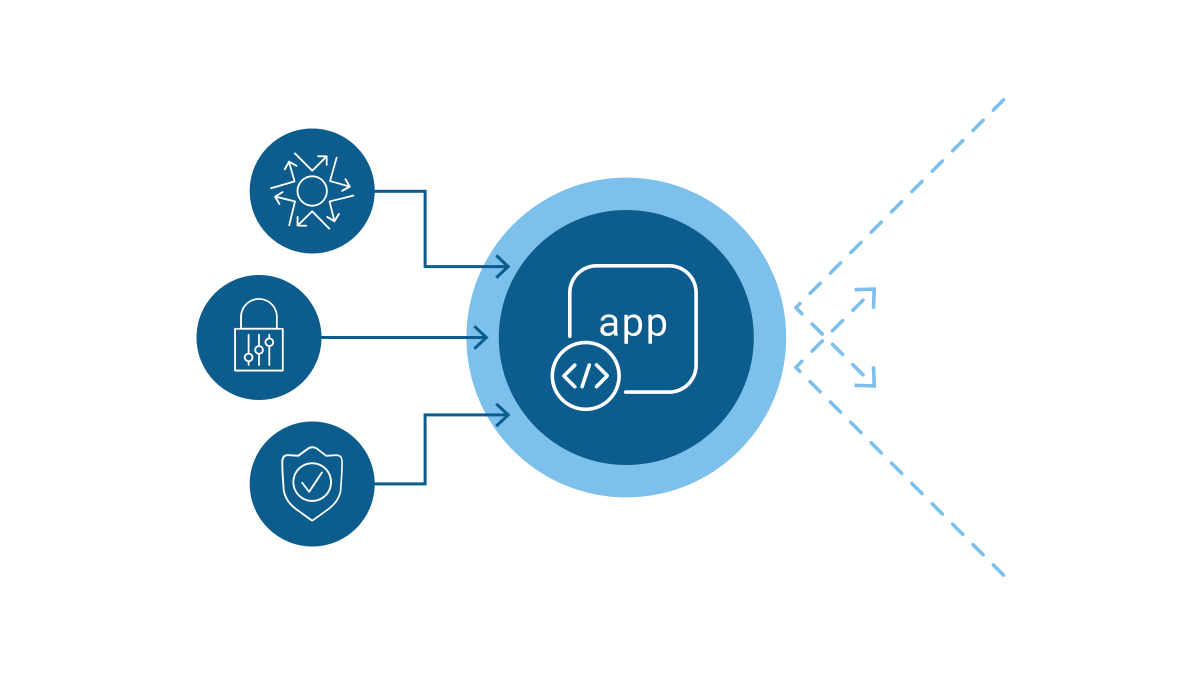
F5 WAF for BIG-IP identifie et bloque les attaques que les autres WAF ne détectent pas. F5 WAF for BIG-IP propose un tableau de bord dynamique dédié qui garantit la conformité face aux menaces répertoriées dans le Top 10 de l’OWASP, des configurations guidées pour les cas d’usage courants des WAF, un moteur d’apprentissage et la création de politiques personnalisées, ainsi que des politiques de sécurité granulaires pour les microservices et les API.
Logiciels
Déployez sur n’importe quel hyperviseur majeur dans votre centre de données ou votre cloud privé.
Cloud public
Disponible auprès de certains fournisseurs de cloud public, notamment Amazon Web Services (AWS), Microsoft Azure ou Google Cloud Platform.
Matériel
S’exécute sur du matériel haute performance pour protéger vos applications.
Fonctionnalités principales
Prise en charge des plateformes et intégrations
Principaux éditeurs de logiciels indépendants (ISV)
Alliances technologiques
F5 collabore avec les principaux éditeurs de logiciels indépendants (ISV) afin d’aider ses clients à sécuriser leurs expériences numériques.
Fournisseurs de cloud public
Fournisseurs de cloud public
Les services applicatifs F5 s’intègrent aux principaux fournisseurs de cloud et sont disponibles directement sur leurs marketplaces, avec des options de consommation flexibles : paiement à l’usage (PAYG) ou licence perpétuelle à apporter (BYOL).


Fournisseurs de solutions DAST et SAST
Importez les résultats de l’analyse pour faciliter la mise à jour des signatures
Fournisseurs de solutions SIEM, SOAR et XDR
La diffusion en continu de la télémétrie standard au sein de la chaîne d’outils d’automatisation permet d’exporter les signaux
Prix et distinctions
Ressources
À la une
Pourquoi les menaces avancées nécessitent une défense avancée des applications
Toutes les solutions WAF ne se valent pas. La plupart ne permettent pas de contrer efficacement la multitude d’attaques qui émergent dans un paysage des risques en constante évolution. F5 WAF for BIG-IP constitue une nouvelle catégorie de protection des applications qui apporte des fonctionnalités uniques au marché des WAF.
Regarder le webinaire à la demandeBlogs
DevCentral et F5 Labs
Cycle de vie déclaratif d’une politique Advanced WAF dans un pipeline CI/CD ›
Présentation des solutions
Une protection pour chaque application, où qu’elle soit ›
Présentation de la solution de sécurisation des API GraphQL ›
Décaler la sécurité en amont pour le DevOps grâce à la sécurité en tant que code ›
Détecter et atténuer les campagnes de cyberattaques ›
F5 BIG-IQ Centralized Management ›
Rapports
F5 dans le rapport Vendor Vision 2023 d’EMA ›
Vidéos
Comment déployer une politique WAF déclarative de base conforme au Top 10 2021 de l’OWASP ›