
Des bots au conseil d’administration : comment les bots malveillants nuisent à votre bilan
Les bots malveillants ne sont pas qu’un problème de sécurité
Les bots malveillants occasionnent des coûts financiers importants aux entreprises : ils prennent le contrôle des comptes clients par le biais du bourrage d’identifiants et du contournement de l’authentification multifacteur (MFA) ; ralentissent les performances des sites web et des applications en procédant à l’extraction automatisée de données ; mécontentent les clients fidèles et empêchent les achats en accaparant les produits et les stocks ; dérobent des cartes-cadeaux et des points de fidélité par énumération ; et entraînent une multiplication des rétrofacturations et des amendes en validant des données de cartes bancaires volées. Les stratégies inefficaces de lutte contre les bots, telles que les CAPTCHA et les listes de blocage d’adresses IP, créent des obstacles de sécurité qui entraînent une perte de chiffre d’affaires en raison de la baisse des taux de conversion et de l’abandon des paniers.
Les coûts engendrés par l’utilisation de bots par les cybercriminels sont si divers qu’il peut être difficile pour les professionnels de la sécurité d’expliquer aux dirigeants d’entreprise l’ampleur des répercussions économiques et opérationnelles du trafic de bots malveillants. Ce livre blanc présente une vue d’ensemble des effets quantitatifs et qualitatifs des attaques automatisées par bots, ainsi que des avantages commerciaux d’une gestion efficace des bots. Ce document a vocation à servir de point de départ aux échanges entre les équipes chargées de la sécurité de l’information et de la lutte contre la fraude, d’une part, et les membres de la direction, d’autre part, sur les répercussions des attaques de bots malveillants sur le chiffre d’affaires et les résultats, ainsi que sur les avantages financiers considérables qu’offrent des technologies efficaces de défense contre les bots.
“« Les attaques de bots malveillants ne constituent pas seulement une menace pour l’infrastructure de sécurité : elles représentent un enjeu commercial auquel il faut répondre afin de préserver les activités et la santé financière de votre organisation. »”
Expliquer au comité de direction la menace économique que représentent les attaques de bots
Une série de nouveaux rapports de recherche a mis en évidence les conséquences financières et commerciales des attaques automatisées menées par des bots. Les professionnels de la sécurité peuvent ainsi plus facilement démontrer l’incidence financière de la cybercriminalité et discuter avec les dirigeants du retour sur investissement (ROI) des solutions dédiées à la lutte contre les bots. Ces informations peuvent aider les équipes de sécurité à porter à un niveau stratégique les discussions essentielles sur les répercussions économiques des attaques de bots sur la solidité financière d’une organisation.
Les bots représentent jusqu’à 40 % du trafic Internet mondial et constituent l’une des principales causes de cyberattaques, selon un rapport d’Aite-Novarica Group. Selon une étude citée par la Global Privacy Assembly, une association regroupant plus de 130 autorités chargées de la réglementation et de l’application des lois en matière de protection des données et de la vie privée, 193 milliards d’attaques par bourrage d’identifiants menées par des bots ont eu lieu dans le monde en 2020, soit plus de 16 milliards d’attaques par mois et plus de 500 millions par jour. Ces attaques peuvent avoir de graves conséquences économiques : les pertes mondiales liées à la fraude en ligne devraient dépasser 48 milliards de dollars par an d’ici 2023, selon un rapport de Juniper Research.
Économie de la gestion des bots
Des stratégies efficaces de gestion des bots permettent de mieux maîtriser les coûts, d’améliorer l’efficacité opérationnelle, de réduire les risques commerciaux et financiers et de contrôler les dépenses informatiques, contribuant ainsi directement à la réussite financière de votre organisation. En outre, une détection précise des bots qui ne repose pas sur des contrôles compliquant le parcours utilisateur permet d’augmenter le chiffre d’affaires et de fidéliser les clients.
Impact économique des attaques de bots
Les bots malveillants sont à l’origine d’un large éventail d’attaques automatisées qui ont un impact économique direct et négatif sur les organisations, tant sur leur chiffre d’affaires que sur leurs coûts d’exploitation. Ces attaques comprennent :
- Bourrage d’identifiants : Les attaquants testent un grand nombre d’identifiants compromis sur les formulaires de connexion d’une autre application afin d’y accéder et de détourner les comptes concernés à des fins lucratives ou frauduleuses.
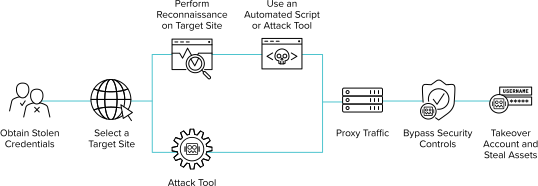
- Contournement de l’authentification multifacteur par des proxys d’hameçonnage : Les attaquants utilisent des proxys d’hameçonnage semblables à des bots, qui agissent comme des adversaires au milieu. À l’instar des bots, ces proxys d’hameçonnage s’appuient sur des réseaux de proxys IP résidentiels pour diffuser leurs attaques via des millions d’adresses IP résidentielles, rendant les listes de blocage d’adresses IP inapplicables.
- Création de faux comptes : Les cybercriminels utilisent des bots pour automatiser la création de comptes et se servent de faux comptes pour commettre des actes frauduleux, notamment en détournant des programmes d’incitation ou de réduction. Les faux comptes créés par des bots peuvent fausser les données d’utilisation d’une application à un point tel que la valorisation de l’entreprise peut être remise en question. Découvrez l’ampleur du problème des faux comptes sur Twitter et son incidence sur la valorisation de l’entreprise.
- Spéculateurs/Accaparement des stocks : Les attaquants utilisent des bots automatisés pour acheter en masse des biens ou des services en ligne dès leur mise en vente. En finalisant instantanément le processus de paiement, les cybercriminels prennent le contrôle d’une grande partie des stocks de valeur, généralement revendus sur des marchés secondaires avec une marge importante, ce qui entraîne une pénurie artificielle, une indisponibilité des stocks et la frustration des consommateurs. Des bots malveillants sont également utilisés pour accaparer les stocks dans le secteur de l’hôtellerie : ils bloquent un grand nombre de chambres, les retirant ainsi des disponibilités et empêchant de véritables clients d’effectuer une réservation. Découvrez comment un grand détaillant nord-américain a évité plus de 500 000 $ de pertes liées à la revente spéculative de baskets en édition limitée et à d’autres formes de fraude sur une période de 30 jours.
- Extraction de contenu : les bots sont utilisés pour collecter de grandes quantités de contenu sur un site web cible afin de l’analyser, de le réutiliser ou de manipuler les prix. L’extraction de contenu peut nuire aux performances du site et empêcher les utilisateurs légitimes d’y accéder. Les bots servent également à extraire du contenu pour créer de grands modèles de langage, ce qui sollicite fortement vos applications et permet à d’autres de plagier votre contenu à leur profit. Découvrez comment un assureur de biens et de responsabilité a évité de dépenser plus d’un million de dollars en demandes de suivi de faux devis générées par des bots d’extraction.
- Piratage de cartes-cadeaux et fraude aux points de fidélité : les attaquants testent des millions de variantes de numéros de cartes-cadeaux ou de comptes de fidélité afin d’identifier ceux qui présentent un solde créditeur. Une fois les numéros de cartes ayant un solde positif identifiés, ils utilisent les fonds ou monétisent la carte ou le compte d’une autre manière avant que le client légitime n’ait eu la possibilité de s’en servir. Découvrez comment une entreprise du classement Fortune 500 spécialisée dans la vente au détail a éliminé des dizaines de millions de dollars de transactions frauduleuses et de frais de rétrofacturation.
- Compromission des applications d’IA générative : Alors que les organisations s’efforcent fébrilement de lancer de nouvelles applications afin d’exploiter le potentiel de l’IA générative, les acteurs malveillants utiliseront des bots pour exploiter les vulnérabilités des applications reposant sur de grands modèles de langage (LLM). Une analyse du Top 10 de l’OWASP sur les risques de sécurité liés aux LLM pour 2025 révèle à quel point ces applications sont vulnérables aux attaques automatisées.
Attaques de bots courantes et coûts par secteur
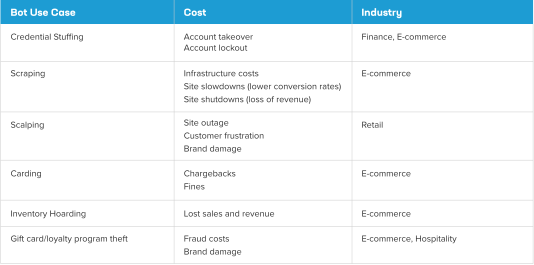
Impacts quantitatifs et qualitatifs des bots sur les coûts
La gestion des bots est désormais un sujet abordé au plus haut niveau de l’entreprise. Voici des indicateurs quantitatifs et qualitatifs qui vous aideront à démontrer qu’une stratégie adaptée en matière de bots constitue aujourd’hui un véritable enjeu économique ayant une incidence directe sur les résultats.
Les coûts financiers et opérationnels, ainsi que l’atteinte à la réputation, constituent les principales conséquences des attaques automatisées par des bots.
Coûts quantifiables en matière de revenus et de réputation
Les attaques automatisées de bots peuvent également entraîner directement des pertes financières et des occasions économiques manquées en :
- Perte de la confiance des clients après une prise de contrôle de compte. Les clients sont à juste titre mécontents lorsque les dispositifs de protection contre les bots d’une organisation sont insuffisants et entraînent une prise de contrôle de compte (ATO) ainsi que des activités frauduleuses coûteuses, ce qui se traduit par une baisse de la satisfaction client, une atteinte à la réputation et la rupture des relations commerciales. Plus d’un quart des consommateurs américains interrogés déclarent qu’ils changeraient de banque s’ils n’étaient pas satisfaits de la manière dont celle-ci traite leur dossier de fraude.
- Augmentation des pertes dues à la fraude et aux rétrofacturations. Les attaques par prise de contrôle de compte (ATO) menées par des bots et la création frauduleuse de comptes pèsent sur les résultats financiers lorsque des criminels utilisent des identifiants volés pour effectuer des achats ou créer de faux comptes. Les rétrofacturations nuisent à la réputation du commerçant auprès des organismes de traitement des cartes de crédit et entraînent des pénalités.
- Augmentation des coûts de main-d’œuvre. Les attaques de bots, telles que le credential stuffing, qui peuvent conduire à une prise de contrôle de compte (ATO), doivent être examinées par des analystes spécialisés dans la fraude, au détriment de leurs enquêtes approfondies plus critiques. Même lorsque les bots de credential stuffing ne parviennent pas à prendre le contrôle d’un compte, ils provoquent souvent son verrouillage en essayant de nombreux mots de passe en succession rapide, obligeant les clients à appeler l’assistance et augmentant ainsi les coûts de support à chaque appel.
- Fausser les valorisations des investisseurs. Lorsque la valorisation d’une société cotée en bourse dépend du nombre d’abonnés, d’utilisateurs ou d’interactions, la présence de comptes de bots non humains peut considérablement fausser les estimations. Par exemple, les tentatives visant à établir une valorisation précise de Twitter en fonction du nombre de comptes gérés par des humains par rapport à ceux gérés par des bots ont fait la une de l’actualité en 2022.
- Confondre les bots avec des humains, et inversement, en raison de solutions peu fiables de lutte contre les bots. Des mesures inefficaces de lutte contre les bots entraîneront ce type d’erreurs, qu’il convient toutefois de limiter et d’éviter. Les faux positifs (lorsqu’un outil de gestion des bots considère à tort une personne réelle comme un bot) et les faux négatifs (lorsque l’outil considère un bot comme un humain) ont tous deux une incidence sur le chiffre d’affaires comme sur les résultats. Les premiers vous feront perdre des clients, tandis que les seconds entraîneront des pertes financières dues à la fraude. En réalité, un faux positif empêchant un client stratégique d’effectuer un virement peut être plus préjudiciable à une banque qu’un faux négatif entraînant une fraude ou des rétrofacturations. Dans les deux cas, un analyste spécialisé dans la fraude devra également consacrer du temps et du travail à mener une enquête.
- Ne pas protéger les données des consommateurs. Les législations et normes telles que le règlement général sur la protection des données (RGPD) dans l’UE, le California Consumer Privacy Act (CCPA) et la norme de sécurité des données de l’industrie des cartes de paiement (PCI-DSS) visent à garantir la confidentialité des données des consommateurs et prévoient de lourdes sanctions financières en cas de violation de données. Cela inclut les attaques par prise de contrôle de compte (ATO) et par extraction de contenu, qui exposent des données privées aux bots. Les violations de données résultant du non-respect de ces réglementations peuvent coûter très cher : en vertu du RGPD, les autorités de protection des données de l’UE peuvent infliger des amendes pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires mondial de l’exercice précédent.
Dépenses opérationnelles quantitatives
Les attaques de bots n’ont pas seulement un impact sur le chiffre d’affaires. Elles augmentent également les coûts d’exploitation des entreprises en :
- Dégradation des performances et de la disponibilité des applications, avec un risque d’augmentation des coûts d’infrastructure. En raison de leur volume, les attaques de scraping menées par des bots peuvent compromettre les performances des applications et des plateformes et, si elles ne sont pas maîtrisées, nécessiter un surinvestissement dans les capacités d’infrastructure et entraîner des frais supplémentaires d’utilisation du cloud afin de maintenir les niveaux de performance requis.
- Réduction de la disponibilité des applications et de la résilience de l’entreprise. Les applications web submergées par l’activité des bots ne sont plus disponibles pour répondre en temps réel aux demandes des clients ni pour assurer les activités de commerce électronique, ce qui entraîne une perte de chiffre d’affaires, une atteinte à la réputation, une attrition de la clientèle et une dégradation de l’expérience utilisateur.
- Détérioration des relations avec les partenaires tiers de l’écosystème. Les plateformes et applications surchargées par du trafic indésirable généré par des bots peuvent empêcher les partenaires de l’économie des API de respecter leurs accords de niveau de service (SLA), entraînant ainsi le non-respect de leurs engagements contractuels.
- Faussage des décisions commerciales. L’activité des bots peut fausser des statistiques de site web, des données de journalisation et des indicateurs d’interaction client pourtant précieux, sur lesquels les entreprises s’appuient pour orienter leurs décisions commerciales, notamment en matière de tarification et d’optimisation du référencement payant et naturel.
- Manipulation de la gestion des stocks. Des bots automatisés peuvent acheter en masse des biens ou des services en ligne dès leur mise en vente, permettant ainsi à des criminels de prendre le contrôle d’une grande partie de stocks de valeur, généralement revendus sur des marchés secondaires avec une marge importante, ce qui entraîne une pénurie artificielle, une indisponibilité des stocks et la frustration des consommateurs.
- Augmentation des coûts du service client. Les bots automatisés peuvent accroître la pression sur les équipes du service client lorsque les attaques réussissent, en générant davantage d’appels et de demandes pour traiter les prises de contrôle de comptes, les fraudes aux cartes-cadeaux ou aux points de fidélité, ainsi que d’autres réclamations de clients concernant des comptes compromis. L’utilisation d’outils CAPTCHA et de l’authentification multifacteur (MFA) pour se protéger contre la fraude peut également avoir pour conséquence involontaire de complexifier le parcours utilisateur et d’augmenter le nombre d’appels au service client, car ces procédures peuvent être difficiles à effectuer correctement et entraîner le verrouillage du compte de clients légitimes. Cela peut se traduire par une hausse des coûts opérationnels des centres de service client, une perte de clientèle et une atteinte à la réputation de la marque, qui se reflètent dans les scores Net Promoter Score (NPS), ainsi que dans les avis et évaluations négatifs publiés sur les réseaux sociaux.
- Hausse du coût des heures de travail consacrées à la lutte contre les attaques de bots. La lutte contre les attaques de bots malveillants au moyen de pare-feu d’applications web (WAF) et du blocage manuel des adresses IP prend beaucoup de temps et nécessite un nombre croissant de collaborateurs qualifiés. Les WAF de base n’apprennent pas en temps réel : ils s’appuient sur des règles prédéfinies pour détecter les bots malveillants et leur mise à jour nécessite généralement l’application régulière de correctifs et la configuration de nouvelles règles. La seule façon de renforcer les défenses à l’aide de ces processus manuels consiste à augmenter le nombre de collaborateurs dédiés à l’informatique et à la sécurité.
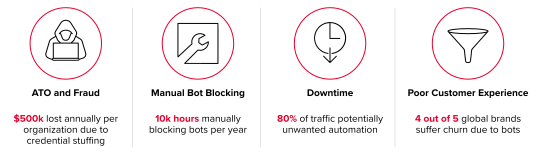
Impacts qualitatifs
Les impacts qualitatifs peuvent être plus difficiles à mesurer que les indicateurs quantitatifs, mais cela ne signifie pas qu’ils sont moins importants pour les organisations. Les attaques automatisées de bots peuvent également avoir une incidence directe sur ces facteurs de valeur subjectifs par les moyens suivants :
- Dégradation de l’expérience collaborateur. Les compétences en sécurité de l’information sont rares, et de nombreuses organisations sont confrontées à une pénurie de professionnels de la cybersécurité, alors même que les attaques automatisées par des bots se multiplient et gagnent en sophistication. Malgré tous leurs efforts, de nombreuses équipes SOC et de lutte contre la fraude ne parviennent pas à suivre le rythme des cybercriminels, capables de changer immédiatement de stratégie et de remanier leurs attaques par bots plusieurs fois par semaine. Sans solutions de défense contre les bots plus intelligentes et plus avancées sur le plan technique, il est difficile de fidéliser les professionnels talentueux de la sécurité, surtout lorsqu’ils se sentent épuisés et dépassés.
Étude de cas sur la gestion des bots
Le principal enseignement est que la gestion des bots constitue un enjeu commercial majeur. La protection de vos applications et de votre infrastructure contre les attaques de bots offre des avantages financiers concrets grâce à :
- Réduction des coûts grâce à la baisse des dépenses d’infrastructure et de main-d’œuvre.
- Prévention des pertes de chiffre d’affaires grâce à une meilleure disponibilité du site et à la réduction du nombre de clients perdus.
- Augmentation du chiffre d’affaires grâce à des expériences utilisateur fluides et à l’amélioration des taux de conversion.
- Amélioration de la satisfaction des employés et de la collaboration entre les différents services.
Pour illustrer la valeur financière et l’impact d’une gestion efficace des bots, examinons l’étude de cas suivante. Un grand détaillant en ligne comptant 31 millions de comptes utilisateurs et générant un revenu mensuel moyen de 54 $ par compte utilisateur a été la cible de bots malveillants. Ces attaques ont entraîné un coût estimé à 1 million de dollars par an, lié à la résolution d’incidents de bourrage d’identifiants et de prise de contrôle de comptes (ATO), aux frais de règlement et d’assistance du centre d’appels, ainsi qu’aux pertes de revenus occasionnées par les interruptions du site dues à des opérations de scraping menées par des bots et par le trafic de bots exploitant l’infrastructure web et les ressources d’hébergement.
F5 et le détaillant en ligne ont travaillé ensemble pour quantifier l’impact du déploiement de F5 Distributed Cloud Bot Defense en tant que solution de gestion des bots, à l’aide d’indicateurs d’analyse de rentabilité tels que les économies de coûts, l’augmentation du chiffre d’affaires et la prévention des pertes de chiffre d’affaires. À l’aide d’un outil interactif de modélisation de l’analyse de rentabilité (https://www.f5.com/go/tools/bot-calculator), F5 et le détaillant en ligne ont déterminé que le déploiement de F5 Distributed Cloud Bot Defense permettrait de réaliser environ 930 000 $ d’économies la première année, pour un total cumulé de près de 4,9 millions de dollars sur cinq ans.
En outre, l’outil de modélisation a estimé que la réduction du nombre d’interruptions du site dues au trafic des bots permettrait d’éviter près de 50 000 $ de pertes de chiffre d’affaires par an. Il a également estimé qu’entre 200 000 $ et 1 million de dollars de pertes annuelles pourraient être évitées en limitant la perte de comptes utilisateurs et l’attrition des clients imputables à une mauvaise expérience utilisateur. L’amélioration des taux de conversion, résultant d’expériences utilisateur fluides et d’un temps de présence accru des clients sur le site, devrait générer 1,6 million de dollars de chiffre d’affaires supplémentaire.
Le bénéfice économique total que le détaillant en ligne a tiré de Distributed Cloud Bot Defense s’élevait à près de 3,6 millions de dollars après la première année, pour atteindre un montant cumulé de près de 19,5 millions de dollars après cinq ans.
Comment aborder les enjeux métier avec les principales parties prenantes
Expliquer comment les attaques de bots peuvent affecter les opérations et les indicateurs associés à des rôles et fonctions spécifiques au sein d’une organisation est un moyen efficace de démontrer la valeur d’une gestion réussie des bots.
RSSI
Le RSSI se préoccupe de la sécurité de l’information, de la maîtrise des coûts et veille à ce que l’informatique soutienne les objectifs de l’entreprise ; les bots ont une incidence sur chacun de ces enjeux.
Les bots compromettent chacun des aspects de la triade de la sécurité de l’information : confidentialité, intégrité et disponibilité. Un bot de bourrage d’identifiants qui prend le contrôle d’un compte expose des données qui devraient rester confidentielles. De même, ces bots permettent aux attaquants de modifier des données et d’effectuer des transactions, portant ainsi atteinte à leur intégrité. Les bots de scraping faussent les données, tout comme les bots de création de faux comptes, compromettant ainsi l’intégrité d’indicateurs métier clés. Enfin, les bots de scraping et d’achat automatisé peuvent accroître la charge sur l’infrastructure d’un site au point de le rendre indisponible.
Les bots ont une incidence sur les coûts de nombreuses façons :
- Les bots de bourrage d’identifiants augmentent les coûts d’assistance en raison des verrouillages de comptes, ainsi que la responsabilité financière lorsque des cybercriminels vident les comptes de leurs fonds.
- Les bots de carding augmentent les frais de rétrofacturation et peuvent entraîner des amendes.
- Les bots de scraping et de scalping augmentent la charge du trafic et les coûts d’infrastructure.
- Lutter contre les bots avec des outils inefficaces tels qu’un WAF entraîne des coûts SecOps élevés.
Les bots préoccupent également les RSSI, car ils empêchent l’informatique de soutenir efficacement l’activité de l’entreprise. Une gestion inefficace des bots, reposant par exemple sur les CAPTCHA et un recours excessif à l’authentification multifacteur, crée des frictions qui nuisent à l’expérience client et réduisent le chiffre d’affaires. Les bots faussent les indicateurs métier à tel point qu’il devient difficile d’évaluer la stratégie de l’entreprise. Comment mettre en œuvre une stratégie d’entreprise lorsque vous ne savez même pas avec qui vous interagissez ?
Opérations de sécurité (SecOps)
L’équipe SecOps est chargée de gérer efficacement les risques de cybersécurité auxquels l’entreprise est exposée, mais les bots entravent cette mission. À l’instar du RSSI, l’équipe SecOps se préoccupe de la confidentialité, de l’intégrité et de la disponibilité, toutes trois affectées par les bots. Outre ces préoccupations communes, les bots compliquent la gestion efficace des risques de sécurité en générant un volume considérable de bruit qui masque les signaux pertinents et dissimule les menaces dans un océan de trafic malveillant.
Lorsque les bots représentent la majeure partie du trafic d’un site, il devient plus difficile d’analyser les journaux à la recherche de signes d’analyse de vulnérabilités et d’attaques par injection. De plus, les outils de sécurité tels que les SIEM et les systèmes de détection et de prévention des intrusions se retrouvent saturés, ce qui augmente les coûts et génère beaucoup trop de faux positifs à examiner. Lorsque le trafic normal devient minoritaire, la recherche d’anomalies s’avère irréalisable.
Une gestion efficace des bots élimine le bruit et permet aux équipes SecOps de se concentrer efficacement sur les menaces restantes.
Opérations de lutte contre la fraude
À l’instar des équipes SecOps, les équipes chargées de la lutte contre la fraude sont confrontées à une augmentation considérable du bruit généré par les bots. Face au grand nombre de bots qui prennent le contrôle de comptes, les verrouillent, créent de faux comptes et déclenchent des alertes d’anomalie, la charge de travail devient ingérable.
Lorsque les équipes chargées de la fraude et de la sécurité collaborent pour gérer les bots, tout le monde y gagne. Les équipes de sécurité peuvent se concentrer sur un nombre bien plus restreint d’incidents de sécurité, tandis que la diminution du niveau de fraude permet aux équipes antifraude de se consacrer aux cas plus complexes, dont la résolution nécessite leur expertise. Elles réduisent ainsi leur charge de travail et améliorent leurs indicateurs de réussite. Du point de vue de la fraude, les bots constituent une étape préliminaire, un moyen pour les fraudeurs d’obtenir un accès. Bloquer les bots en amont permet donc de réduire la charge de travail en aval.
Opérations réseau (NetOps)
Les équipes NetOps sont chargées d’exploiter l’infrastructure au service de l’entreprise, en garantissant sa disponibilité et ses performances tout en maîtrisant les coûts.
Dans certains cas, les robots d’extraction de données représentent plus de 90 % du trafic des applications d’e-commerce. La majeure partie de l’infrastructure est donc mobilisée pour servir ces robots, engloutissant ainsi l’essentiel du budget d’infrastructure, ce qui apparaît très clairement sur une facture de services cloud.
Ces bots ne se soucient ni des performances ni de la disponibilité d’un site et peuvent à tout moment augmenter le trafic sans préavis, ce qui engendre de l’imprévisibilité et des coûts supplémentaires pour garantir la capacité de mise à l’échelle nécessaire.
DevSecOps
Dans une culture DevOps, le DevSecOps vise à intégrer la sécurité au pipeline d’intégration continue et de développement continu (CI/CD), à fournir rapidement aux développeurs des retours sur les failles de sécurité et à améliorer en permanence l’intégration de la sécurité dans la chaîne de valeur technologique.
Le DevSecOps intègre la sécurité en amont afin que toute lacune soit prise en compte plus tôt dans le flux de travail. Les bots jouent ici un rôle important, car il convient d’évaluer chaque nouvelle fonctionnalité pour déterminer comment ils pourraient l’exploiter, quels dommages pourraient en résulter et quelles mesures devraient être prises lors du déploiement pour les éviter.
Les équipes DevSecOps accordent une importance particulière à la télémétrie. Selon le DevOps Handbook1, la télémétrie est essentielle pour prévoir, diagnostiquer et résoudre les problèmes dans les systèmes complexes. Pour assurer la réussite du DevOps, la télémétrie doit couvrir plusieurs couches, notamment les indicateurs métier, l’utilisation des fonctionnalités, les performances du réseau et la charge de l’infrastructure, afin qu’un problème survenant dans une couche puisse être suivi dans l’ensemble de la pile et que ses causes profondes soient rapidement identifiées.
Les bots faussent considérablement la télémétrie. De nombreux clients de F5 Distributed Cloud Bot Defense ont découvert que la plupart de leurs comptes utilisateurs étaient fictifs et que les bots représentaient plus de 95 % du trafic de connexion. Dans certains cas, l’essentiel de l’infrastructure d’une organisation ne servait qu’à répondre aux requêtes de bots d’extraction de données. Les équipes DevSecOps doivent éliminer cette distorsion de la télémétrie pour pouvoir remplir leur mission de sécurité.
Responsables des secteurs d’activité
Tout dépend, en définitive, de la personne responsable des chiffres. Le vice-président chargé du e-commerce est-il responsable des coûts liés à la fraude, à l’infrastructure et aux rétrofacturations ? Ces coûts grèvent-ils fortement les bénéfices de l’activité en ligne ? Les taux de conversion et le chiffre d’affaires sont-ils affectés par des dispositifs de sécurité contraignants tels que les CAPTCHA ? Si tel est le cas, ce vice-président accordera une grande importance à la manière dont la gestion des bots peut améliorer à la fois le chiffre d’affaires et les bénéfices nets.
Il en va de même pour les responsables de toute gamme de produits ou de services vendus en ligne par l’intermédiaire d’applications web ou mobiles. Chercher à maximiser les bénéfices implique nécessairement de s’attaquer à la principale source de trafic vers vos applications.
Marketing
Les spécialistes du marketing ont leurs propres raisons de se préoccuper des bots. Les bots qui ralentissent le site, le rendent indisponible ou prennent le contrôle des comptes clients nuisent tous à l’image de marque. Ils faussent également les données d’analyse des sites web sur lesquelles les spécialistes du marketing s’appuient pour prendre leurs décisions. Enfin, la fraude au clic, alimentée par les bots, engloutit les budgets publicitaires sans générer le moindre revenu.
Porter le sujet devant le conseil d’administration et la direction générale
Toutes ces discussions commerciales doivent être synthétisées afin que les membres de la direction et du conseil d’administration comprennent l’incidence des bots malveillants sur tous les aspects de l’entreprise. Le cumul des coûts et du manque à gagner pourrait bien avoir un impact significatif sur le résultat net, qui mérite toute leur attention.
“« Si nous subissons des cyberattaques ou d’autres incidents liés à la confidentialité ou à la sécurité des données entraînant des failles de sécurité qui perturbent nos activités ou provoquent la divulgation involontaire de données personnelles protégées ou d’informations exclusives ou confidentielles, nous pourrions subir une perte de chiffre d’affaires et une hausse des coûts, être exposés à d’importantes responsabilités, voir notre réputation ternie et subir d’autres conséquences négatives graves. »”
Source : rapport 10-K de UnitedHealth Group
Conclusion
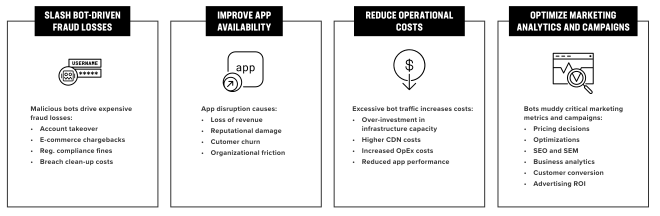
La gestion des bots est désormais synonyme de maîtrise des coûts. Correctement mise en œuvre, elle permet d’améliorer l’efficacité opérationnelle, de réduire les risques commerciaux et financiers, de maîtriser les dépenses informatiques, de libérer du temps pour les équipes de sécurité et les analystes de la fraude, et de gérer stratégiquement les bots partenaires grâce à une détection et un blocage précis, tout en offrant une meilleure expérience client.
Les attaques automatisées représentent un enjeu économique auquel les entreprises et les organisations doivent faire face afin de préserver leur rentabilité et la sécurité de leurs activités. Pour atteindre leurs objectifs de chiffre d’affaires, les entreprises doivent protéger leurs clients contre la fraude et la prise de contrôle de comptes, tout en libérant leurs équipes de sécurité des processus manuels et inefficaces de lutte contre les bots.
F5 Distributed Cloud Bot Defense empêche les fraudes et les abus susceptibles de contourner les solutions existantes de contrôle des bots, et fournit une surveillance et des renseignements en temps réel afin de protéger les organisations contre les attaques automatisées, sans créer de difficultés pour les utilisateurs ni perturber l’expérience client. Ces protections contribuent à réduire les coûts liés à la fraude et les répercussions économiques du trafic de bots malveillants, tout en diminuant les dépenses d’assistance client.
Pour en savoir plus sur l’impact du trafic de bots sur votre entreprise, utilisez notre calculateur de l’impact des bots pour déterminer combien les bots malveillants vous coûtent en fraude, en manipulation des stocks, en dépenses d’infrastructure, en épuisement professionnel des employés et en perte de clients.
Sources :
1. Gene Kim, Patrick Debois, John Willis, Jez Humble et John Allspaw. Le manuel DevOps : comment créer une agilité, une fiabilité et une sécurité de classe mondiale dans les organisations technologiques. Portland, Oregon, IT Revolution Press, LLC, 2021.
PUBLIÉ LE 28 MARS 2025
Plus d’informations
EBOOK
Économie des attaquants : comprendre les mécanismes économiques à l’origine des cyberattaques
PRÉSENTATION DE LA SOLUTION
F5 Distributed Cloud Bot Defense
CALCULATEUR DE ROI
Consultation gratuite sur l’impact commercial des bots