
Guide de la solution BIG-IP Cloud Edition
Introduction
F5® BIG-IP® Cloud Edition™ a été conçu pour aider les équipes chargées des opérations réseau et les équipes applicatives à collaborer plus efficacement afin de fournir rapidement des applications sécurisées et bénéficiant d’un niveau de support adapté. BIG-IP Cloud Edition simplifie et centralise les principales fonctions de gestion des appareils et des services applicatifs, telles que la configuration, la gestion des licences, les mises à niveau, l’analyse et la mise à l’échelle. Les équipes opérationnelles peuvent facilement définir un catalogue de services applicatifs en libre-service, auquel les développeurs peuvent ensuite accéder à la demande, via un tableau de bord ou un appel d’API. Ces services sont définis, mis à jour et déployés pour chaque application, contrairement au modèle traditionnel consolidé dans lequel un seul contrôleur de mise à disposition d’applications (ADC) prend en charge plusieurs applications.
En plus d’apporter un nouveau niveau de flexibilité architecturale aux services de sécurité et de mise à disposition d’applications de classe entreprise, BIG-IP Cloud Edition propose également plusieurs options d’achat. Conçu pour offrir une flexibilité financière à la hauteur de celle des services, BIG-IP Cloud Edition est disponible sous forme d’abonnement, de paiement à l’usage et de licence d’entreprise, ainsi qu’avec une option d’achat traditionnelle de licence perpétuelle.
L’architecture de BIG-IP Cloud Edition
BIG-IP Cloud Edition a été spécialement conçu et testé pour permettre aux organisations de mettre en place une solution de fourniture de services applicatifs offrant un déploiement et une mise à l’échelle en libre-service, afin que les équipes applicatives puissent garantir à leurs applications une disponibilité et une sécurité de niveau professionnel. Cette approche permet aux responsables d’applications de mieux collaborer avec les équipes NetOps, DevOps et SecOps dans un cadre agile afin d’améliorer considérablement les performances, la disponibilité et la sécurité de toutes les applications.
BIG-IP Cloud Edition se compose de deux composants d’infrastructure :
1) des éditions virtuelles (VE) BIG-IP Per-App sous licence spéciale, chacune dédiée à une seule application, et
2) La gestion centralisée F5 BIG-IQ® fournit des services de gestion, de visibilité et de gestion des licences pour toutes les instances, quel que soit leur emplacement. La solution de mise à l’échelle automatique fonctionne dans Amazon Web Services (AWS), Microsoft Azure ou les clouds privés basés sur VMware vCenter.
Composants logiques
BIG-IP Cloud Edition repose sur plusieurs composants logiques clés :
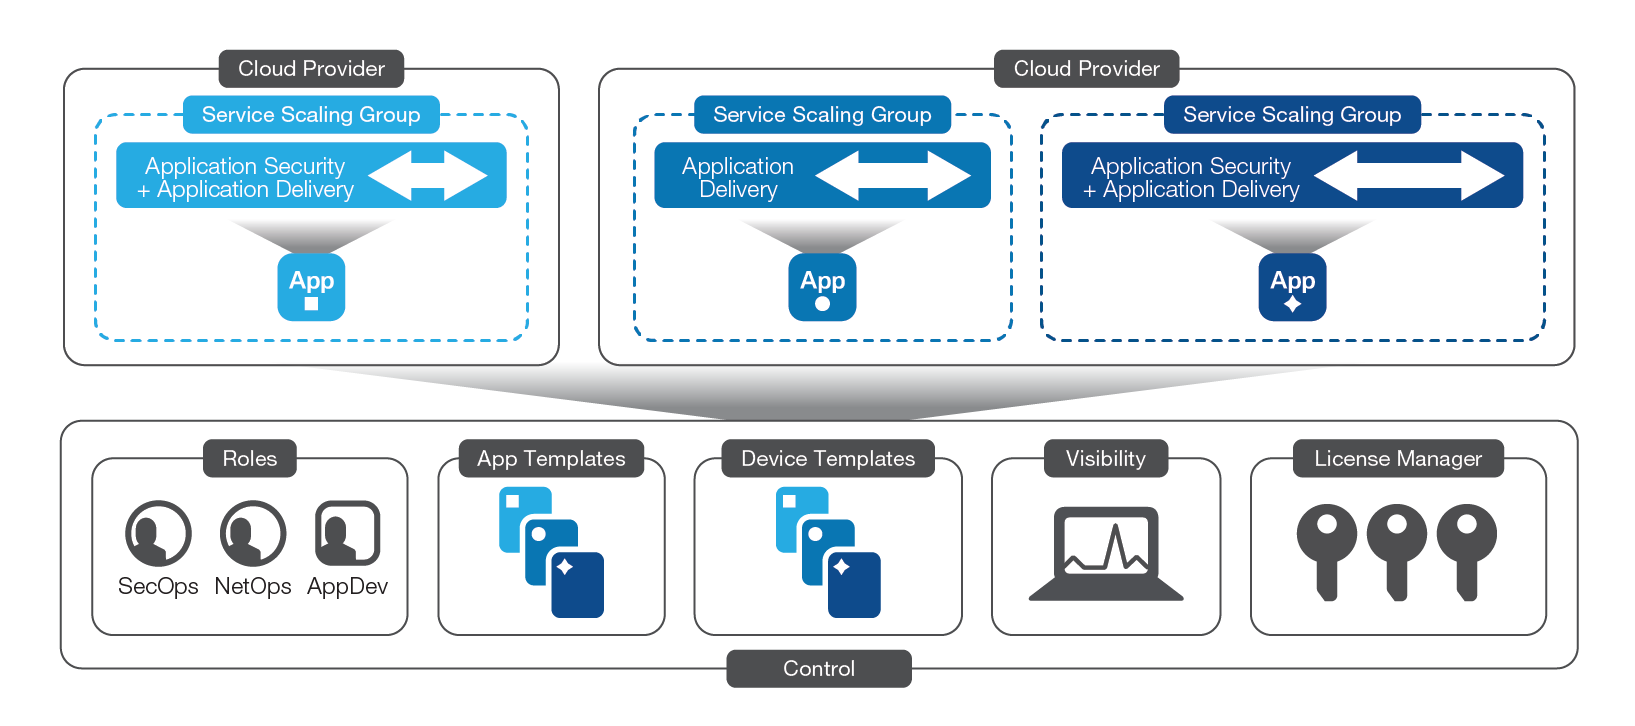
Fournisseurs de services cloud
BIG-IP Cloud Edition prend en charge le déploiement et la mise à l’échelle automatique des instances BIG-IP sur les plateformes cloud suivantes :
- Amazon Web Services (AWS)
- Microsoft Azure
- Clouds privés basés sur VMware vCenter
La prise en charge d’autres plateformes de cloud privé et public est prévue dans de prochaines versions.
Catalogue de services
BIG-IP Cloud Edition permet aux développeurs d’accéder à un catalogue de services applicatifs à la demande et en libre-service, et de choisir un modèle de déploiement de services applicatifs.
Modèles d’applications
Les modèles d’application définissent les services de mise à disposition et de sécurité des applications qui seront déployés pour une application, notamment tous les objets BIG-IP tels que les serveurs virtuels, les profils, les moniteurs, les certificats SSL, les politiques de sécurité, etc. Ils définissent également la surveillance et les alertes associées à cette application. Ces modèles sont généralement définis par un spécialiste des services applicatifs (tel qu’un administrateur réseau et/ou de la sécurité), qui configure des valeurs par défaut intelligentes et met à la disposition du propriétaire de l’application un ensemble limité d’options de configuration. Cette simplification réduit la dépendance vis-à-vis des équipes chargées des opérations réseau et de sécurité, et évite d’avoir à posséder une expertise approfondie du domaine des réseaux, tout en garantissant une utilisation cohérente des modèles et politiques approuvés lors du développement et du déploiement des applications. Les déploiements d’applications sont ainsi plus rapides, car les propriétaires d’applications peuvent utiliser un tableau de bord facile à consulter ou un simple appel d’API pour déployer et gérer leurs applications. En outre, BIG-IQ Centralized Management 6.0 est fourni avec un ensemble de modèles prédéfinis pour les configurations d’applications courantes. Les modèles d’application peuvent être fournis par des paires BIG-IP à haute disponibilité dans des configurations sans mise à l’échelle automatique, ou par des groupes de mise à l’échelle des services.
Groupes de mise à l’échelle des services
Outre l’utilisation de modèles d’application, les équipes applicatives peuvent tirer parti des fonctionnalités de mise à l’échelle automatique en créant un groupe de mise à l’échelle des services. Lorsque des services applicatifs sont déployés à partir d’un modèle d’application et qu’un groupe de mise à l’échelle des services est sélectionné comme cible, BIG-IP Cloud Edition gère la disponibilité et la mise à l’échelle élastique des ressources nécessaires à la fourniture des services, ainsi que le cycle de vie et le processus de mise à niveau des appareils BIG-IP qui assurent ces services. Les groupes de mise à l’échelle des services disposent de stratégies définissant le nombre minimal et maximal d’appareils dans un groupe, ainsi que les déclencheurs à utiliser pour mettre les ressources à l’échelle.
Il est également possible d’utiliser les modèles d’application du catalogue de services pour déployer des services sur des clusters F5 ScaleN® traditionnels (mais sans bénéficier de la mise à l’échelle ni de la gestion du cycle de vie).
Modèles d’appareils
Les modèles d’appareil définissent toutes les caractéristiques liées à l’infrastructure (fuseau horaire, DNS, nom d’hôte, comptes, NTP, licences, réseau, etc.) nécessaires au déploiement d’un appareil BIG-IP. Les organisations peuvent utiliser ces modèles pour créer des groupes de mise à l’échelle des services en déployant plusieurs nouveaux appareils. Les modèles d’appareil constituent également le principal moyen d’interagir avec les appareils BIG-IP. Si une modification doit être apportée à un appareil dans BIG-IP Cloud Edition (par exemple, en raison d’une mise à niveau de version), le modèle d’appareil est modifié, puis les changements sont déployés dans le groupe de mise à l’échelle des services. Les modèles d’appareil contiennent toutes les informations nécessaires pour instancier une édition virtuelle de BIG-IP, notamment les licences, le provisionnement, la configuration réseau et les autres éléments essentiels de l’appareil.
La gestion des appareils est différente dans BIG-IP Cloud Edition.
Dans la plupart des cas, les appareils fournissant des services de mise à disposition et de sécurité des applications dans BIG-IP Cloud Edition sont immuables : les modifications ne sont pas apportées directement à la configuration des appareils, mais au modèle d’appareil. BIG-IP Cloud Edition déploie ensuite ces modifications dans un groupe de mise à l’échelle des services en déployant de nouveaux appareils, en redirigeant le trafic vers ceux-ci, puis en supprimant les anciens appareils. Ce processus, parfois appelé « BIG-IP Per-App VE and nuke », est fondamentalement différent de la gestion d’un déploiement BIG-IP mutualisé traditionnel.
Avantages des services par application :
- Isolez les charges de travail
- Dimensionner correctement les environnements virtuels
- Abandonner les mises à niveau traditionnelles sur place
- Provisionner et configurer automatiquement de nouvelles instances
Gestion des licences
Avec BIG-IP Cloud Edition, l’attribution, la mise à niveau et la révocation des licences des instances virtuelles sont gérées automatiquement par le système de gestion des licences de BIG-IQ. Ce système automatique permet de regrouper les licences dans un pool et de les déployer au moment et à l’endroit où elles sont nécessaires. Lorsqu’un appareil n’est plus nécessaire, sa licence est réintégrée au pool afin d’être utilisée par une autre instance. Bien que les modes de licence, les fonctionnalités et le débit puissent varier d’un déploiement à l’autre, BIG-IQ gère les licences de manière transparente, ce qui évite d’avoir à procéder à une activation manuelle fastidieuse des licences lors du déploiement de nouvelles instances BIG-IP.
Visibilité des applications
Afin de fournir des déclencheurs pour les événements de mise à l’échelle et une visibilité approfondie sur les performances des applications et de l’infrastructure, BIG-IQ collecte et présente des données d’analyse au niveau des applications, utiles aux administrateurs de la sécurité et du réseau ainsi qu’aux propriétaires d’applications. Cette visibilité permet aux propriétaires d’applications de diagnostiquer eux-mêmes les problèmes de performances afin de déterminer si les ralentissements proviennent de leur application ou du réseau.
Rôles
BIG-IP Cloud Edition est conçu pour favoriser une séparation logique des rôles. Les responsables d’applications peuvent déployer leurs applications en libre-service dans des groupes de mise à l’échelle des services gérés par les responsables de l’infrastructure. Les modèles et les politiques de sécurité utilisés par les responsables d’applications peuvent être gérés par les équipes NetOps et SecOps. Certains modèles peuvent être accessibles à certains responsables d’applications, mais pas à d’autres, tandis que les statistiques et les tableaux de bord propres à chaque application peuvent être réservés aux responsables d’applications concernés. Grâce à une gestion précise des rôles, BIG-IP Cloud Edition permet aux équipes applicatives de prendre en charge leurs applications, tout en permettant aux équipes d’exploitation de garder le contrôle du réseau.
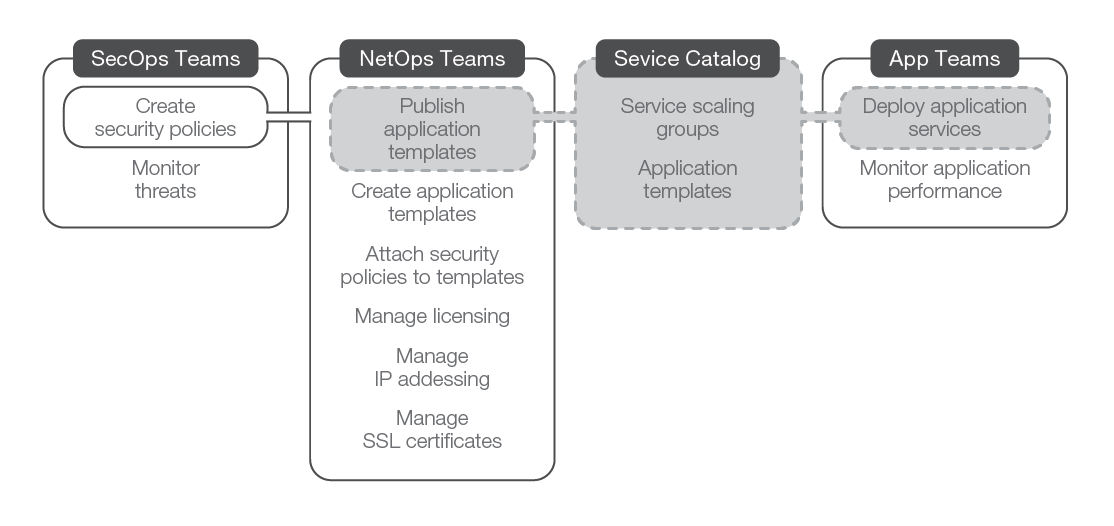
Composants de l’infrastructure
BIG-IP Cloud Edition se compose de plusieurs composants d’infrastructure distincts qui fonctionnent ensemble pour fournir la solution.
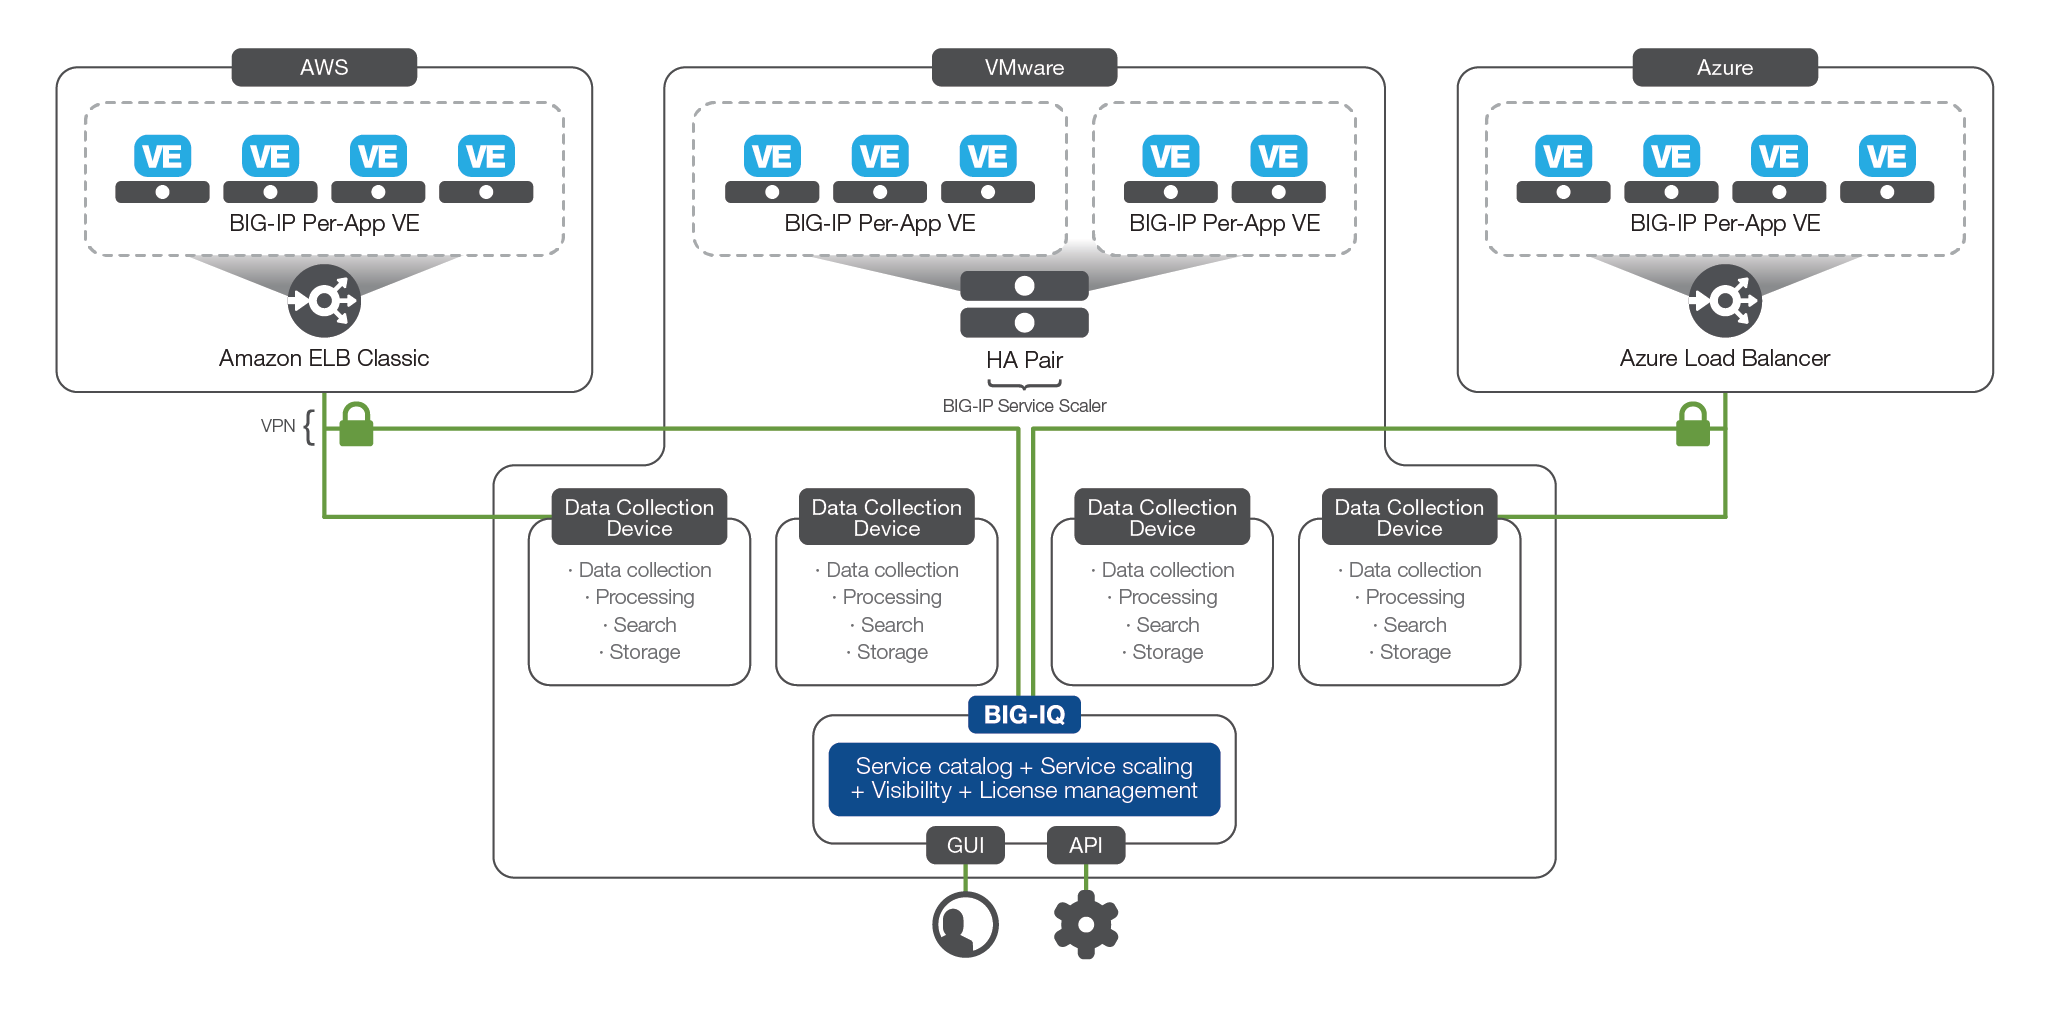
BIG-IP VE par application
Utilisation de BIG-IP Per-App VE en dehors de BIG-IP Cloud Edition. Les instances BIG-IP Per-App VE peuvent être achetées indépendamment de BIG-IP Cloud Edition. Proposé sous forme de lot de licences et accompagné d’un composant gratuit de gestion des licences BIG-IQ, BIG-IP Per-App
Une VE BIG-IP Per-App est une instance BIG-IP dotée d’une licence spéciale et conçue pour fournir des services dédiés à une seule application. Toutes les fonctionnalités du logiciel BIG-IP sont activées, mais ses ressources sont dimensionnées pour une utilisation en tant qu’équipement dédié.
Chaque instance BIG-IP Per-App VE comprend :
- Adresse IP virtuelle unique
- Trois serveurs virtuels (une combinaison d’une adresse virtuelle et d’un port d’écoute)
- Débit de 25 Mbit/s ou 200 Mbit/s
Deux options de modules logiciels sont disponibles dans les VE BIG-IP Per-App :
BIG-IP Local Traffic Manager
Le logiciel F5 BIG-IP Local Traffic Manager™ (LTM) offre une gestion du trafic applicatif à la pointe du secteur, notamment grâce à des fonctionnalités avancées d’équilibrage de charge, de régulation du débit, de routage de contenu et de gestion SSL, ainsi qu’à un contrôle total du trafic de la couche applicative dans les deux sens.
F5 Advanced WAF
F5 Advanced WAF offre toutes les fonctionnalités d’un pare-feu d’applications Web (WAF) traditionnel, ainsi qu’une protection renforcée comprenant l’atténuation des attaques DDoS de couche 7, la détection avancée des bots et la gestion de la sécurité des API. Advanced WAF inclut un ensemble de fonctionnalités de gestion du trafic BIG-IP LTM permettant de gérer efficacement le trafic vers les serveurs d’applications en aval. Le déploiement des politiques Advanced WAF est géré dans le cadre du composant de modèle d’application.
Configuration requise pour la machine virtuelle
Les VE BIG-IP Per-App bénéficient de l’optimisation de la plateforme en matière de taille des images et des disques, mise en œuvre dans les versions récentes de BIG-IP. Dans les déploiements BIG-IP traditionnels, les mises à niveau du logiciel BIG-IP étaient effectuées « sur place » en téléchargeant une nouvelle image logicielle sur un appareil en cours d’exécution, puis en suivant une procédure de mise à niveau. Avec BIG-IP Cloud Edition, les appareils fournissant des services de distribution et de sécurité des applications sont, pour la plupart, immuables. Les modifications ne sont donc pas apportées directement à leur configuration, mais déployées à l’aide des modèles d’appareil et d’application. Les anciennes versions sont ensuite retirées dans le cadre d’une mise à niveau progressive. Il n’est donc pas nécessaire de prévoir un espace de stockage supplémentaire pour plusieurs versions du logiciel BIG-IP, ce qui permet de réduire la taille de l’image disque.
- Dans les déploiements VMware, les VE BIG-IP par application sont disponibles sous forme d’images non évolutives avec un espace de stockage réduit. Pour plus d’informations sur les spécifications des machines virtuelles dans VMware, consultez le Guide de configuration de Virtual Edition pour ESXi.
- Pour une utilisation en production sur AWS, F5 recommande les types d’images M3 ou M4, avec au minimum deux cœurs virtuels et 4 Go de mémoire pour les déploiements BIG-IP LTM, et 8 Go pour Advanced WAF.
- Pour une utilisation en production sur Microsoft Azure, F5 recommande les types d’images Standard B2s et B2ms, avec au minimum deux cœurs virtuels et 4 Go de mémoire pour les déploiements BIG-IP LTM, et 8 Go pour Advanced WAF.
Mise à l’échelle et gestion des instances BIG-IP Per-App dans un groupe de mise à l’échelle de services
Outils de mise à l’échelle des services VMware–BIG-IP
Dans VMware, le trafic propre à chaque application vers les VE BIG-IP Per-App est mis à l’échelle au moyen d’un cluster BIG-IP spécialisé utilisant le transfert d’adresses MAC, ce qui préserve les adresses IP source et de destination du client. Cela peut être important pour certaines fonctionnalités de couche 7 proposées par les VE BIG-IP Per-App et garantit également une collecte précise des données pour les services de visibilité proposés par BIG-IQ.
Les dispositifs de mise à l’échelle des services BIG-IP assurent un équilibrage de charge de base entre les VE BIG-IP Per-App et ne sont soumis à aucune limite de débit liée à la licence (les ressources matérielles virtuelles limiteront toutefois nécessairement le débit maximal). Le dispositif de mise à l’échelle des services peut éventuellement être doté de fonctionnalités de pare-feu offrant des listes de contrôle d’accès (ACL) réseau et des capacités d’atténuation des attaques DoS de couche 4. À l’heure actuelle, les dispositifs de mise à l’échelle des services ne peuvent pas assurer de fonctions SSL ni de couche 7.
Les dispositifs de mise à l’échelle des services BIG-IP nécessitent les spécifications de machine virtuelle suivantes :
------------
Minimum
Maximum
vCPU
21
4
Mémoire
4 Go
16 Go2
Espace disque
40 Go3
82 Go
Cartes d’interface réseau
4
10
------------
Les dispositifs de mise à l’échelle des services BIG-IP peuvent appartenir à plusieurs groupes de mise à l’échelle des services et être partagés entre plusieurs applications (tandis que les VE BIG-IP par application sont, comme leur nom l’indique, dédiées à une seule application).
La mise en place et la configuration des dispositifs de mise à l’échelle des services dans un groupe de mise à l’échelle des services sont décrites dans BIG-IQ Centralized Management : implémentations du trafic local et du réseau.
AWS ELB Classic
Dans AWS, les services sont mis à l’échelle à l’aide d’instances Elastic Load Balancing (ELB) Classic. ELB Classic assure un équilibrage de charge L4 de base et la disponibilité entre les VE BIG-IP Per-App, et une instance logique d’ELB est dédiée à un seul groupe de mise à l’échelle de services. Chaque application nécessite donc une configuration ELB dédiée. Le service AWS gère la mise à l’échelle des instances ELB en fonction de la demande.
La configuration d’instances AWS ELB dans un groupe de mise à l’échelle de services est décrite dans BIG-IQ Centralized Management : gestion des applications dans un cloud AWS à mise à l’échelle automatique.
Équilibreur de charge Azure
Dans Azure, les services sont mis à l’échelle à l’aide d’instances Azure Load Balancer. Load Balancer fournit un équilibrage de charge L4 de base et assure la disponibilité entre les VE BIG-IP Per-App. Une instance logique de Load Balancer est dédiée à un seul groupe de mise à l’échelle de services. Par conséquent, chaque application nécessite une configuration Load Balancer dédiée. Le service Azure gère la mise à l’échelle des instances Load Balancer afin de répondre à la demande.
La configuration d’instances Azure Load Balancer dans un groupe de mise à l’échelle de services est expliquée dans BIG-IQ Centralized Management : gestion des applications dans un cloud Azure à mise à l’échelle automatique.
BIG-IQ
BIG-IQ peut gérer bien plus que les instances virtuelles BIG-IP par application.
BIG-IQ peut détecter et gérer les instances BIG-IP de toutes les versions logicielles prises en charge, quels que soient leur plateforme ou leur emplacement. La plateforme peut assurer la gestion des appareils, afficher les statistiques et déployer des configurations de services applicatifs basées sur des modèles sur des instances BIG-IP physiques, virtuelles et déployées dans le cloud. BIG-IQ peut même proposer une mise à l’échelle automatique pour les VE BIG-IP traditionnelles prises en charge (non dédiées à une application) sur les plateformes compatibles (actuellement AWS, Azure et VMware).
BIG-IQ assure une gestion centralisée de tous les composants qui constituent BIG-IP Cloud Edition. Toutes les activités et tous les rapports sont gérés via BIG-IQ, et aucun accès administratif aux VE BIG-IP par application n’est requis.
BIG-IQ :
- Crée de nouveaux groupes de mise à l’échelle des services
- Au sein du groupe de mise à l’échelle des services, des modèles d’appareil sont utilisés pour gérer le cycle de vie des instances virtuelles BIG-IP Per-App. Ces modèles contiennent toutes les informations nécessaires pour déployer une instance virtuelle BIG-IP Per-App sans aucune intervention humaine.
- Fournit des analyses approfondies au niveau des applications afin que leurs responsables puissent résoudre eux-mêmes les problèmes qui les concernent.
- Fournit des indicateurs de performance et de capacité au niveau des appareils à des fins de dépannage et de planification.
- Offre un accès basé sur les rôles, permettant aux propriétaires d’applications de déployer en libre-service des services F5 de couches 4 à 7 pour une application à l’aide de modèles d’application prédéfinis issus du catalogue de services.
F5 recommande le matériel virtuel suivant pour BIG-IQ dans le cadre d’un déploiement BIG-IP Cloud Edition.
------------
Minimum
Maximum
vCPU
4
8
Mémoire
4 Go
16 Go
Espace disque
95 Go
500 Go
Cartes d’interface réseau
2
10
------------
L’installation et la configuration de BIG-IQ sont décrites dans le Guide de planification et de mise en œuvre d’un déploiement F5 BIG-IQ Centralized Management.
Communication de BIG-IQ avec la gestion de l’infrastructure virtuelle
BIG-IQ peut démarrer, attribuer des licences, provisionner et configurer à la demande des VE BIG-IP Per-App, dans le cadre d’un groupe de mise à l’échelle des services ou d’un environnement avec mise à l’échelle horizontale. Cela nécessite un accès authentifié à l’environnement d’infrastructure virtuelle.
Dans VMware
Dans VMware, les éléments suivants sont requis : des identifiants permettant d’accéder à vCenter, un nom d’hôte vCenter, un certificat SSL pour sécuriser les communications, ainsi que d’autres informations sur l’environnement ESX, telles que les hôtes/clusters, les banques de données, les commutateurs virtuels (distribués) (vSwitches) et les pools de ressources.
Dans AWS
Dans AWS, les éléments suivants sont requis : une clé d’accès utilisateur Identity and Access Management (IAM) et le secret associé pour effectuer des appels d’API, ainsi que des ELB pour assurer la distribution du trafic de premier niveau. Suivez les bonnes pratiques AWS pour créer et gérer les clés.
La stratégie d’accès administrateur doit être associée à l’utilisateur IAM, qui doit être autorisé à créer des groupes Auto Scaling, des compartiments Amazon Simple Storage Service (S3), des instances et des profils d’instance IAM. Pour plus d’informations sur les autorisations et la configuration globale d’AWS, consultez https://aws.amazon.com/documentation.
Haute disponibilité et sauvegarde de BIG-IQ
Étant donné que BIG-IP Cloud Edition achemine l’essentiel des activités du plan de contrôle via la couche de gestion BIG-IQ — BIG-IQ assure la surveillance en temps réel et la gestion des événements d’augmentation et de réduction de capacité, ainsi que l’attribution et la révocation des licences —, il devient un composant essentiel du système de mise à disposition et est donc généralement déployé dans une configuration redondante à haute disponibilité.
La planification doit donc prévoir une paire de BIG-IQ en mode actif-veille, avec la licence adaptée au nombre d’instances BIG-IP gérées.
La configuration de BIG-IQ pour la haute disponibilité est abordée dans le Guide de planification et de mise en œuvre d’un déploiement de F5 BIG-IQ Centralized Management.
Dispositifs de collecte de données BIG-IQ
Les dispositifs de collecte de données de BIG-IQ sont chargés de collecter, de stocker et de traiter les données de trafic et de performances provenant des VE BIG-IP Per-App. Une fois que les VE BIG-IP Per-App ont envoyé les données de télémétrie relatives aux performances et au trafic aux dispositifs de collecte de données afin qu'elles soient traitées et stockées, BIG-IQ interroge ces dispositifs pour fournir des fonctions de visibilité et de création de rapports. Les dispositifs de collecte de données sont organisés en clusters qui fonctionnent conjointement et répliquent les données stockées à des fins de redondance.
F5 recommande le matériel virtuel suivant pour les dispositifs de collecte de données utilisés dans BIG-IP Cloud Edition :
------------
vCPU
8
Mémoire
32
Espace disque
500 Go
Cartes d’interface réseau
2
------------
Remarque sur les sous-systèmes de disques : Les dispositifs de collecte de données BIG-IQ stockent, traitent et analysent les données recueillies auprès des VE BIG-IP Per-App afin de produire des rapports et des tableaux de bord pour le système BIG-IQ. Cette charge de travail sollicite fortement les entrées/sorties disque. Le stockage sous-jacent doit donc être dimensionné en fonction de la capacité et des performances requises. Pour les déploiements à grande échelle de VE BIG-IP Per-App ou les besoins importants en matière de journalisation et d’analyse, il convient de déployer des sous-systèmes de stockage hautes performances. Les opérations de recherche et d’indexation des captures génèrent des entrées/sorties aléatoires et séquentielles, souvent avec un niveau élevé de tâches simultanées.
Pour plus d’informations, consultez le Guide de dimensionnement des dispositifs de collecte de données de BIG-IQ Centralized Management.
Réseau et connectivité
VPN pour les appareils de collecte de données avec des déploiements dans le cloud public
Lors de la création de nouvelles VE BIG-IP Per-App, l’adresse IP propre des dispositifs de collecte de données auxquels elles doivent se reconnecter leur est attribuée. Il s’agit d’un paramètre fixe (à compter de BIG-IQ 6.0). Des connexions dans les deux sens sont nécessaires entre les dispositifs de collecte de données et la VE BIG-IP Per-App. Dans de nombreux environnements — en particulier lorsque les VE BIG-IP Per-App se trouvent sur AWS ou Azure, tandis que BIG-IQ et les dispositifs de collecte de données se trouvent dans les locaux du client — une connectivité VPN sera nécessaire pour acheminer correctement le trafic dans les deux sens, car les dispositifs de collecte de données disposent généralement d’une adresse IP RFC 1918 non routable. BIG-IP Cloud Edition exige des plages d’adresses IP uniques dans Amazon Virtual Private Cloud (Amazon VPC) ou Azure Virtual Network (Azure VNet), ce qui signifie que leurs espaces d’adressage ne peuvent pas se chevaucher dans Amazon VPC.
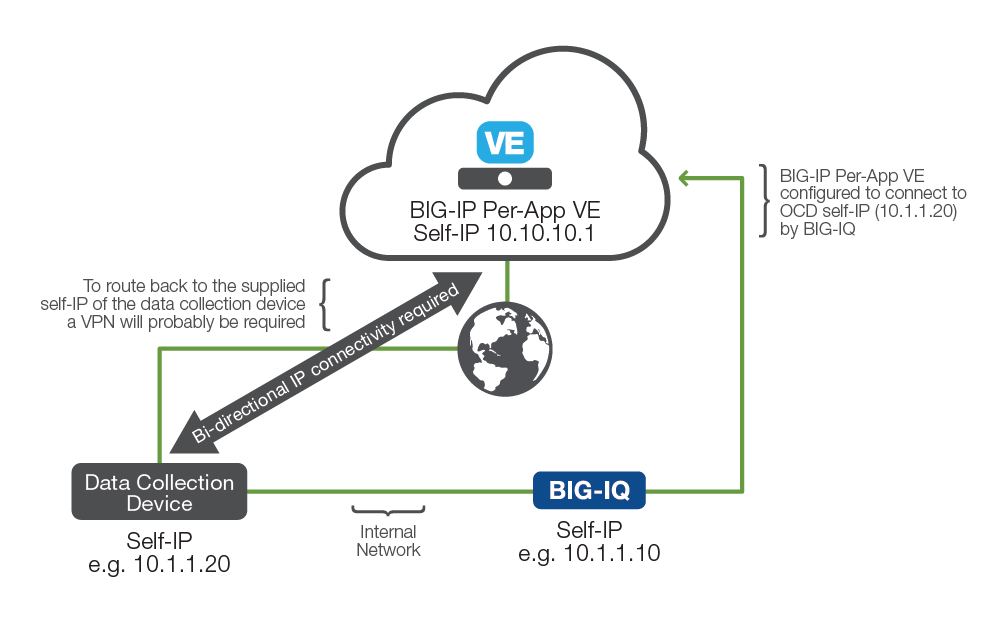
Il existe plusieurs façons de configurer un VPN ou une autre connexion privée à AWS, notamment à l’aide de services tels qu’AWS Direct Connect ou de services de connectivité multicloud comme Equinix Cloud Exchange. Il est également possible d’établir un tunnel IPsec depuis des équipements BIG-IP sur site vers des passerelles VPN AWS.
Connectivité : ports et protocoles
Pour plus d’informations sur la connectivité des ports et des protocoles entre les composants de BIG-IP Cloud Edition, consultez la documentation de BIG-IQ 6.0.
En outre, BIG-IQ doit pouvoir accéder aux points de terminaison de l’API AWS de la région choisie sur le port 443 ou au serveur vCenter sur le port 443.
Authentification et sécurité
Authentification des utilisateurs BIG-IQ
BIG-IQ propose à la fois une gestion intégrée des comptes utilisateur et une intégration avec des protocoles externes courants tels que TACACS, RADIUS et LDAP.
Dimensionnement, planification de la capacité, réseau et connectivité
De combien de VE BIG-IP Per-App aurez-vous besoin ?
Les instances BIG-IP Per-App VE sont soumises à deux limites critiques :
- Objets
- Débit
Contrairement à un déploiement plus traditionnel, les VE Per-App BIG-IP sont généralement déployées dans une configuration entièrement active, le dispositif de gestion du trafic de premier niveau assurant la haute disponibilité et la mise à l’échelle. En règle générale, cela se traduit par un débit réel supérieur pour chaque instance de VE provisionnée par rapport à une paire haute disponibilité (HA) active-passive davantage axée sur le matériel, dans laquelle il est nécessaire de conserver une capacité de réserve pour le basculement, même dans une configuration active-active. Les VE Per-App BIG-IP sont proposées avec des licences offrant un débit de 25 Mbit/s ou 200 Mbit/s et sont conçues pour une mise à l’échelle horizontale à l’aide de groupes de mise à l’échelle des services.
La première étape consiste à établir une estimation initiale du débit requis pour chaque application dont le trafic doit être géré. Il faut ensuite déterminer si la licence 25 Mbit/s ou 200 Mbit/s est la plus adaptée. Pour les applications nécessitant un débit plus élevé, la licence 200 Mbit/s est recommandée, car elle permet de réduire le nombre total de dispositifs. Pour des besoins plus modestes ou plus précis, la licence 25 Mbit/s est plus appropriée. S’il est important d’optimiser l’utilisation des ressources, la licence 200 Mbit/s permettra d’exploiter plus efficacement le matériel sous-jacent pour un débit donné.
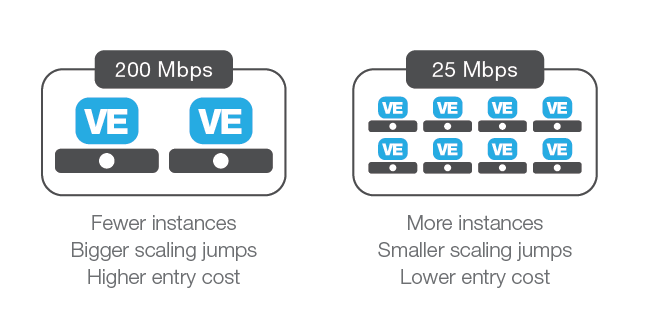
Il est possible de combiner différents types de licences au sein d’un même environnement, mais une application donnée ne sera prise en charge que par un seul type de licence.
Pour chaque application, déterminez :
- Débit total requis
- Croissance probable
- Volatilité
En matière de volatilité, plusieurs variables doivent être prises en compte. Tout d’abord, les événements de mise à l’échelle sont déclenchés en fonction du débit, des seuils d’utilisation du processeur et/ou de la mémoire de l’appareil le plus sollicité d’un groupe de mise à l’échelle de services, sur la base d’une moyenne calculée sur cinq minutes. Comme une nouvelle instance BIG-IP Per-App VE met un certain temps à devenir active après son démarrage, il est recommandé de dimensionner les besoins de base avec une capacité suffisante pour absorber environ 20 minutes de croissance maximale prévue. Ainsi, les services peuvent s’adapter à la demande tout en conservant une certaine capacité pour gérer les pics prévisibles.
Bien que le dimensionnement puisse être complexe, avec BIG-IP Cloud Edition, les instances de chaque application peuvent s’adapter à la demande. Il n’est donc pas nécessaire de viser la perfection ni de prévoir une capacité de réserve excessive.
Dimensionnement des instances de mise à l’échelle des services BIG-IP
La capacité de mise à l’échelle des services est mise en œuvre différemment selon les environnements.
Dans AWS, l’augmentation et la réduction de la capacité sont gérées par l’équilibreur de charge AWS ELB Classic, simple d’utilisation.
Dans VMware, les fonctions de mise à l’échelle des services, de protection contre les attaques DDoS de couche 4 et de pare-feu sont assurées par des VE BIG-IP dédiées. Ces VE sont configurées pour répartir simplement le trafic entre les VE BIG-IP Per-App, ainsi que pour assurer le contrôle d’accès au niveau de la couche réseau et l’atténuation des attaques DDoS.
Les instances de mise à l’échelle automatique sont conçues pour offrir un débit élevé et une faible complexité, et peuvent être partagées entre plusieurs applications.
API et intégrations
BIG-IQ propose une API REST permettant de déployer par programmation des services applicatifs à partir du catalogue de services. Pour plus d’informations sur l’API REST, veuillez consulter la documentation de BIG-IQ.
Conclusion
BIG-IP Cloud Edition offre la puissance, la sécurité et la flexibilité des services applicatifs F5 sous de nouvelles formes. Il propose notamment une nouvelle plateforme dédiée à chaque application, capable d’adapter ses ressources à la hausse comme à la baisse en fonction des besoins, ainsi que des fonctionnalités en libre-service. Les équipes de sécurité peuvent créer des politiques de sécurité des applications et d’atténuation des attaques DDoS. Les équipes réseau peuvent ensuite les associer à des modèles d’application et les ajouter au catalogue de services pour des utilisateurs spécifiques. Les équipes applicatives peuvent choisir des services dans un catalogue prédéfini et les déployer dans un groupe de mise à l’échelle des services, qui s’adaptera aux besoins de leurs applications.
Au final, cette solution hautement flexible et évolutive fournit des services applicatifs F5 de niveau entreprise, avec la souplesse d’instances dédiées, tout en réduisant de manière mesurable la charge opérationnelle. Cette approche permet aux équipes compétentes d’effectuer les tâches qui leur incombent : les responsables d’applications peuvent désormais mieux collaborer avec les équipes chargées du réseau, du développement, de l’exploitation et de la sécurité dans un cadre agile, afin d’améliorer considérablement les performances, la disponibilité et la sécurité de toutes les applications.
1 Quatre processeurs virtuels sont requis pour les fonctionnalités de pare-feu supplémentaires.
2 Cette valeur peut être plus élevée, car il n’y a pas de limite fixe.
3 82 Go pour les fonctionnalités de pare-feu.
PUBLIÉ LE 30 MAI 2018