Relatório sobre o cenário de ameaças para provedores de serviços de 2021
Cenário de ameaças para provedores de serviços em 2021
À medida que os provedores de serviços começam a se preparar para a transformação digital, eles precisam ter uma visão clara do cenário de ameaças do ecossistema de telecomunicações móveis. A transformação digital exige que os provedores de serviços gerenciem simultaneamente várias redes — 3G, 4G e 5G —, cada uma com suas próprias complexidades e vulnerabilidades. Isso significa que, além de lidar com o aumento da complexidade das redes, os provedores de serviços também precisam enfrentar a ampliação da superfície de ataque. Mitigar e gerenciar as ameaças existentes, ao mesmo tempo que se antecipam às exigências de segurança do 5G, é fundamental para proteger as redes e garantir a confiança dos clientes.
À medida que as ameaças à segurança se tornam mais frequentes e sofisticadas, compreender a origem dessas ameaças facilita a implementação de defesas adequadas
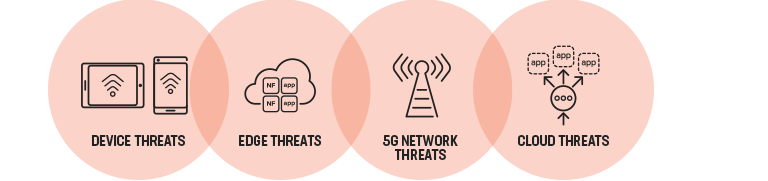
Segurança de dispositivos
As operadoras de serviços terão de lidar com um número cada vez maior de dispositivos conectados, à medida que o 5G reduz a latência e melhora a largura de banda. A GSMA prevê que, até 2025, as operadoras precisarão oferecer suporte a:
- 8,8 bilhões de conexões SIM
- 5 bilhões de usuários de internet móvel1
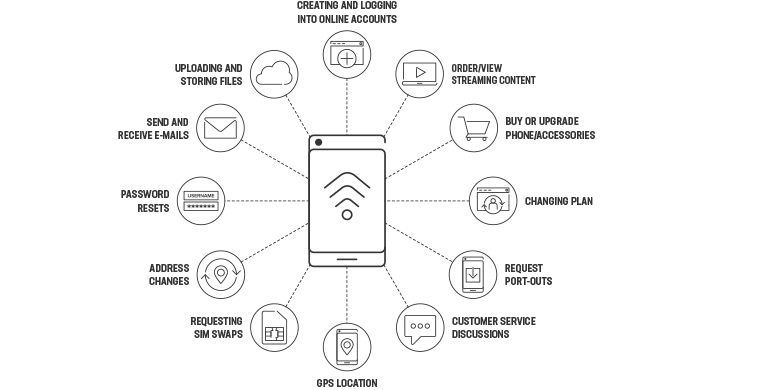
À medida que o número de dispositivos conectados aumenta, os ataques também aumentam, inclusive aqueles que exploram vulnerabilidades inerentes a tarefas simples e cotidianas que a maioria dos usuários considera corriqueiras. Este diagrama apresenta algumas atividades realizadas pelos clientes que podem aumentar sua vulnerabilidade a ataques. A segurança deve proteger os clientes contra essas vulnerabilidades e se adaptar à medida que os invasores reformulam suas estratégias para contornar as contramedidas.
Outros ataques contra usuários de dispositivos móveis incluem:
- Validação de credenciais (também conhecida como preenchimento de credenciais)
- Roubo de upgrade de celular
- Violação do SIM
- Abuso de aplicativos e serviços de terceiros
Ameaças às redes 5G
O 5G aumenta a complexidade da rede e provoca um crescimento exponencial no número de dispositivos conectados. Quanto mais dispositivos conectados, maior é a superfície de ataque que pode ficar exposta a ataques sofisticados e mal-intencionados. À medida que a superfície de ataque aumenta, torna-se mais difícil avaliar e neutralizar os riscos de segurança cibernética. Serão abordadas diversas ameaças, como as relacionadas à IoT, à sinalização, às APIs e à N6/Gi-LAN.
Ameaças à IoT
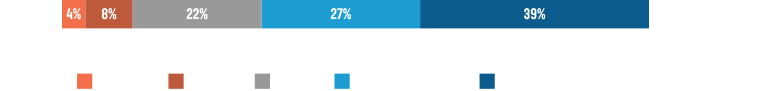
A GSMA estima que o número de conexões de IoT chegará a 24,6 bilhões em 2025.2 Os dispositivos de IoT são cada vez mais usados em botnets. As botnets (dispositivos de rede comprometidos usados para iniciar ataques maliciosos) são mais comumente utilizadas para realizar ataques distribuídos de negação de serviço (DDoS). À medida que as redes 5G são adotadas por setores como saúde, manufatura, fintech, governo, entre outros, a proteção contra botnets se torna ainda mais crítica. Um estudo recente confirmou que a segurança de IoT é uma das principais prioridades dos provedores de serviços; 39% dos entrevistados já estão implementando medidas de segurança de IoT, e outros 27% implementarão medidas em 2021.3
Ameaças à sinalização
As operadoras de telecomunicações precisam enfrentar os desafios de sinalização causados pelo aumento do volume de tráfego nas implantações de redes 5G. Os problemas de segurança herdados das redes 4G e 3G também precisam ser solucionados à medida que as operadoras migram para o 5G e os padrões evoluem.
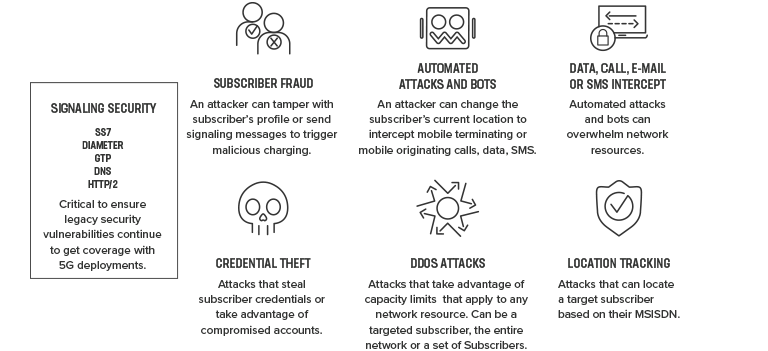
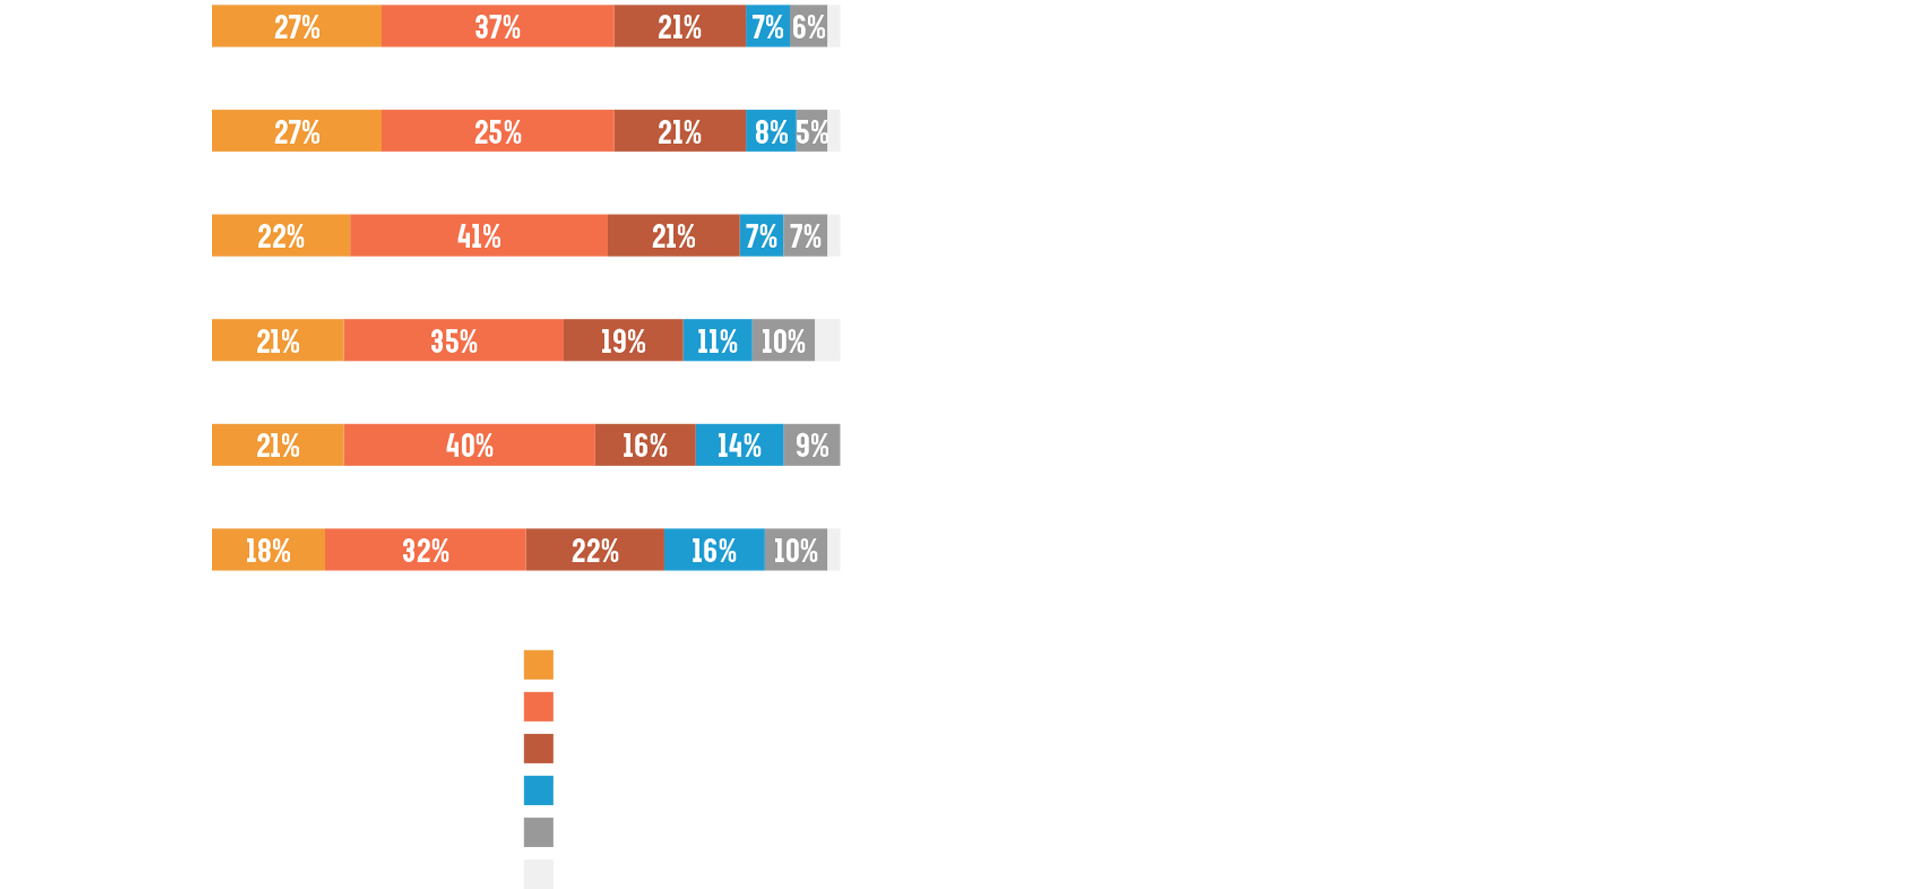
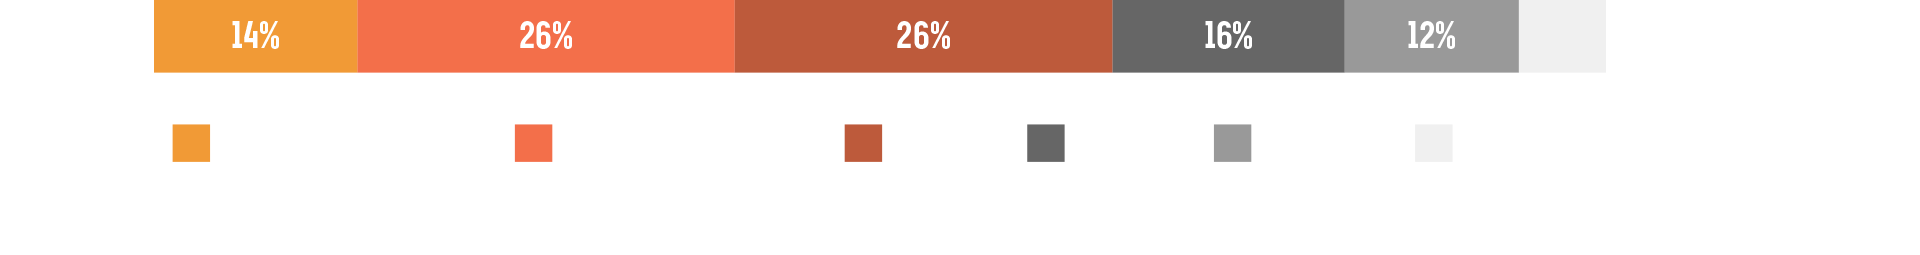
A segurança da sinalização é vital para os provedores de serviços. Com base no relatório da Heavy Reading, as três principais prioridades para a segurança do plano de controle são NEF (41%), firewall de sinalização 5G HTTP/2 (40%) e NRF (37%). Um aspecto um tanto preocupante são os dois grupos, que representam de 28% a 38% de todos os provedores de serviços, que planejam implementar esses recursos entre 12 e 17 ou entre 18 e 24 meses após o lançamento comercial. Como o 5G coexistirá com as redes 4G, os provedores de serviços precisam de tempo para garantir uma interoperabilidade perfeita com as plataformas de segurança de rede 4G existentes, o que torna a implementação da segurança ainda mais importante.5
Ameaças às APIs
Ameaças às APIs O núcleo da rede 5G é baseado em SDN/NFV e faz uso intensivo dos protocolos HTTP/2 e API REST. Como esses protocolos são bem conhecidos e amplamente utilizados na Internet, ferramentas para encontrar e explorar vulnerabilidades estão disponíveis para qualquer agente mal-intencionado. A segurança na Web enfrenta desafios generalizados; apesar dos melhores esforços dos setores de TI e segurança, sites bem protegidos são a exceção, e não a regra. Uma aplicação Web contém, em média, 33 vulnerabilidades, e 67% das aplicações Web apresentam vulnerabilidades de alto risco.7 As APIs são projetadas para a troca de dados entre máquinas; muitas delas oferecem uma rota direta para dados confidenciais. Isso significa que a maioria dos endpoints de API precisa de, no mínimo, o mesmo nível de controle de riscos que as aplicações Web.
Segurança de S/Gi-LAN/N6
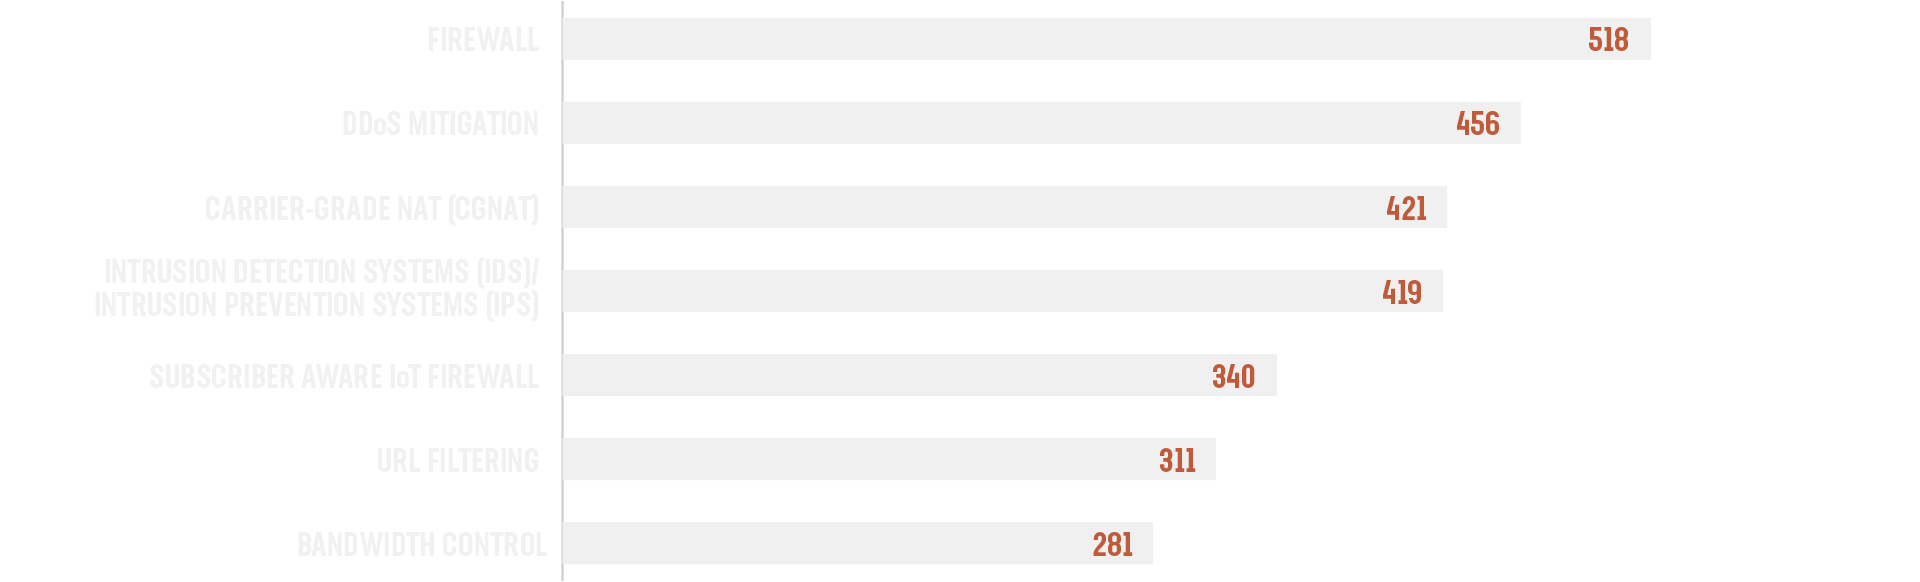
A LAN N6 (anteriormente conhecida como S/Gi-LAN) é a interface localizada entre a função de plano do usuário (UPF) e a Internet. As funções da LAN N6 são frequentemente consolidadas para otimizar o desempenho da rede e reduzir custos. Essa interface é o gateway para a Internet e deve ser devidamente protegida. Alguns recursos de segurança normalmente presentes nesse ponto incluem: tradução de endereços de rede em nível de operadora (CGNAT), firewall N6 (Gi), proteção contra DDoS, firewall para IoT, serviços de segurança para assinantes e cache DNS seguro. As operadoras continuam considerando os produtos Gi-LAN tradicionais relevantes para seu portfólio de 5G. A figura abaixo mostra os resultados de uma pesquisa na qual as operadoras foram solicitadas a classificar as soluções oferecidas para Gi-LAN/N6. Firewalls, mitigação de DDoS e CGNAT representam as três principais preocupações de segurança.
Ameaças na borda
Os provedores de serviços poderão monetizar suas redes 5G oferecendo casos de uso de edge computing para inovações empresariais. As redes 5G são descentralizadas e incorporam uma arquitetura distribuída e multinuvem. Em um modelo de nuvem distribuída, os serviços de nuvem se estendem dos dispositivos de borda até o data center do núcleo 5G. A computação de borda aumenta os riscos de segurança para os provedores de serviços, pois os dispositivos de IoT, o maior volume de dados e a infraestrutura de borda oferecem alvos valiosos para agentes mal-intencionados.
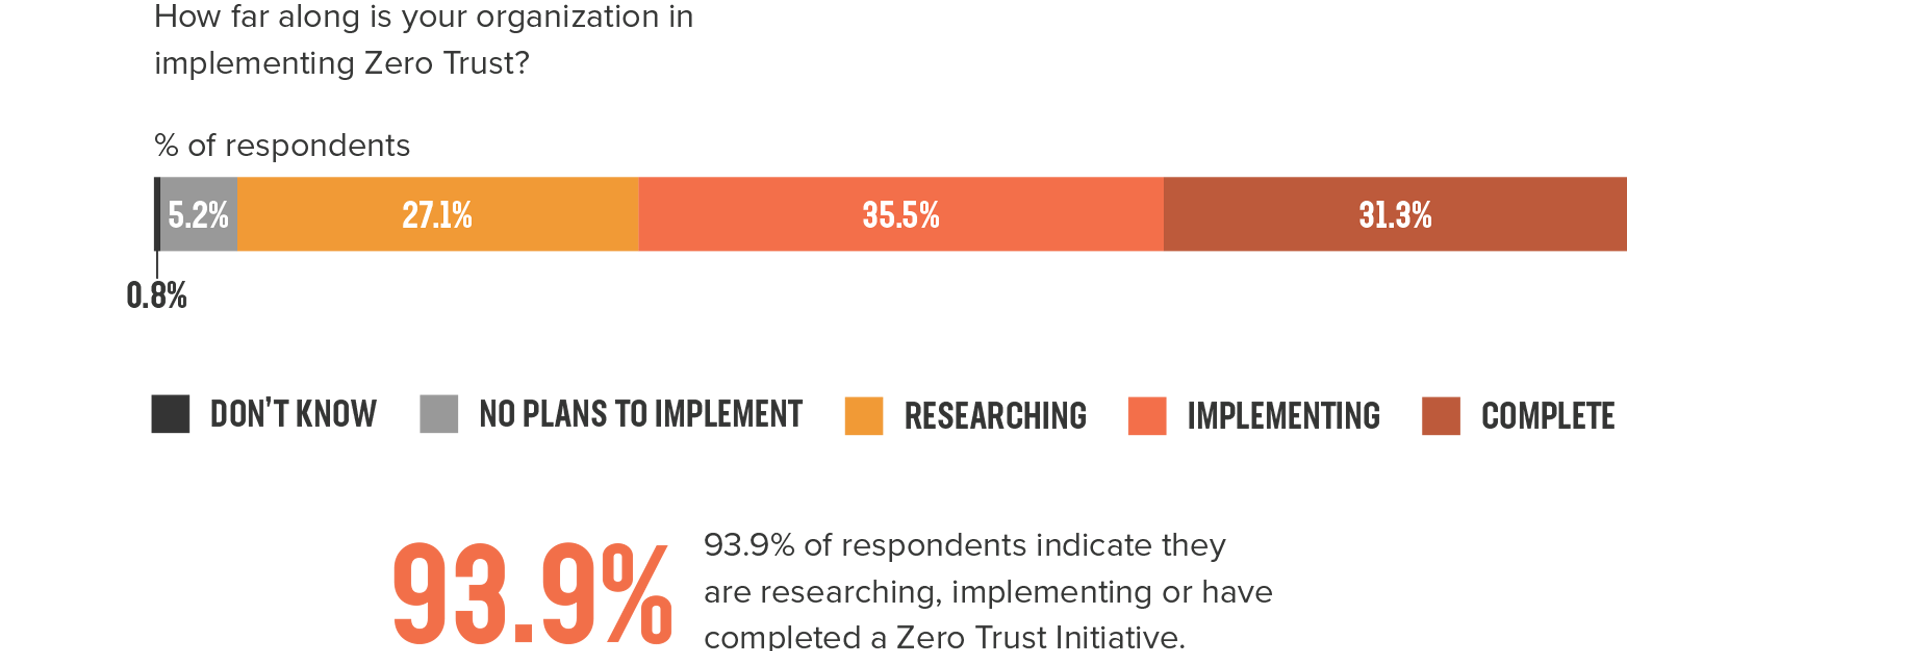
Com arquiteturas híbridas e multicloud, muitos provedores de serviços estão adotando um modelo de segurança Zero Trust. A segurança Zero Trust usa informações em tempo real coletadas de cada assinante. Analistas relatam que 93% dos entrevistados estão pesquisando, implementando ou já concluíram uma iniciativa de Zero Trust.10 O crescimento exponencial dos dispositivos de IoT reforça ainda mais a necessidade de adotar um modelo de segurança Zero Trust, para evitar que dispositivos de IoT zumbis realizem ataques DDoS na velocidade do 5G.
““A segurança na borda continua sendo um enorme desafio, principalmente porque há casos de uso muito diversos para a IoT, e a maioria dos dispositivos de IoT não conta com os protocolos de hardware tradicionais de TI. Por isso, talvez não estejam disponíveis as configurações de segurança e as atualizações de software que costumam ser necessárias ao longo do ciclo de vida do dispositivo”, afirma Barika Pace, diretora de pesquisa da empresa de análise Gartner.11”
Segurança na nuvem
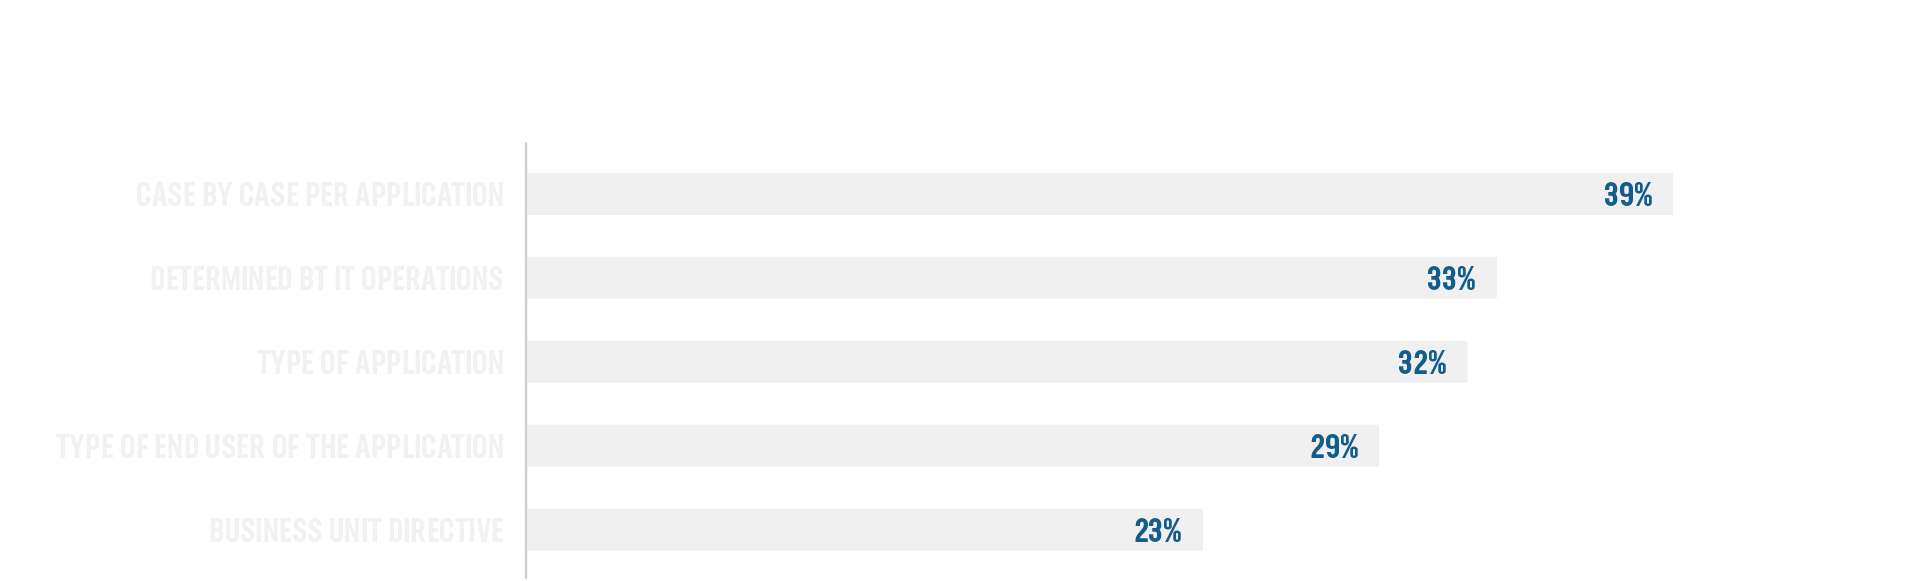
Embora a maioria das redes móveis use nuvens privadas, as localidades de edge dependem cada vez mais de soluções de nuvem pública. As operadoras de redes móveis estão firmando parcerias com provedores de hiperescala para criar uma solução de edge atraente para o setor empresarial. Cada provedor de serviços terá arquiteturas, planos de implantação e cronogramas diferentes, mas todos eles devem ser orientados por uma estratégia de segurança que garanta a Qualidade da Experiência (QoE) do usuário final. No Relatório sobre o Estado dos Serviços de Aplicações de 2020: Edição para Telecomunicações, informamos que 90% dos entrevistados operam em um ambiente multinuvem, e a maioria deles afirma que a segurança era uma grande preocupação ao planejar suas redes.13 Entre os provedores de serviços, 90% selecionam sua infraestrutura de nuvem com base em seus casos de uso específicos. A escolha dos serviços de nuvem de acordo com a aplicação gera melhorias operacionais e pode permitir que os provedores de serviços aproveitem as funcionalidades oferecidas pelo provedor de nuvem.
“90% das operadoras de telecomunicações atuam em um ambiente multinuvem, tendo as preocupações com segurança como prioridade.14”
Conclusão
À medida que os provedores de serviços iniciam suas jornadas de migração para o 5G, eles se deparam com novas ameaças à segurança cibernética em todo o seu ambiente digital, desde os dispositivos e a borda até a rede 5G e a nuvem. Para mitigar essas ameaças, eles devem incorporar a segurança de forma proativa em cada etapa da implantação das redes 5G e da integração dessas redes à infraestrutura existente.
Entre em contato conosco para saber mais sobre como a F5 pode ajudar você a adotar uma estratégia robusta de segurança para 5G.
NOTAS DE RODAPÉ
1 GSMA: A Economia Móvel 2020
2 GSMA: A Economia Móvel 2020
3,4,5,6 Heavy Reading, Segurança 5G: a arte multifacetada do gerenciamento de ameaças nativo da nuvem
7 GSMA: questões de segurança do 5G
8 Heavy Reading, Segurança 5G: a arte multifacetada do gerenciamento de ameaças nativas da nuvem
9 Heavy Reading, Segurança 5G: a arte multifacetada do gerenciamento de ameaças nativo da nuvem
10 AT&T Cybersecurity: 5G e a jornada rumo à borda 2021
11 ZDNET, Computação de borda: os riscos de cibersegurança que você deve considerar
12 AT&T Cybersecurity: 5G e a jornada rumo à borda 2021
13,14,15 F5: Relatório sobre o estado dos serviços de aplicações em 2020, edição para telecomunicações