
Distribuição de aplicações para planejamento de recuperação de desastres e disponibilidade
Introdução
Desastres naturais, ataques DDoS e falhas na infraestrutura de aplicações podem frequentemente causar indisponibilidade dos sites, o que pode resultar em perda de receita, redução da satisfação dos clientes e queda na produtividade dos usuários.
Poucas organizações têm a visão de se preparar para desastres construindo data centers em diversos locais. Na maioria das vezes, elas optam por data centers físicos secundários regionais, configurando seus sites secundários em um modelo ativo-passivo, com um processo de recuperação manual. Outras utilizam a nuvem para disponibilizar um data center virtual sob demanda.
Ambas as opções podem ser caras, propensas a erros e lentas se forem implementadas de forma descuidada. Quando são mais necessários, esses data centers secundários podem enfrentar transações interrompidas entre data centers, causar insatisfação dos clientes com aplicações voltadas ao usuário e gerar custos de indisponibilidade que prejudicam gravemente os negócios e reduzem a lucratividade.
No entanto, a criação de data centers secundários como parte de uma solução completa de entrega de aplicações não precisa ser difícil nem complicada. O F5 BIG-IP DNS pode gerenciar de forma abrangente as aplicações dos data centers e o acesso dos usuários em uma configuração ativo-ativo distribuída entre vários locais.
Mantendo a integridade do seu data center
A disponibilidade das aplicações é fundamental quando se trata de recuperação de desastres. Manter aplicações em vários data centers pode causar uma série de problemas: manter as aplicações sincronizadas, gerenciar as conexões dos usuários com essas aplicações e garantir que tudo esteja funcionando. Os desafios dessa abordagem incluem:
- Falta de visibilidade sobre a integridade do data center e da aplicação. Como avaliar a integridade do data center e da aplicação?
- Experiência do usuário abaixo do ideal. Quando as organizações disponibilizam aplicações, como elas lidam com sessões interrompidas, recuperam dados perdidos e protegem informações pessoais?
- Sobrecarga de manutenção. Com muita frequência, as organizações não têm outra opção senão desativar todo o data center para realizar atualizações, e a replicação de dados entre sites pela WAN pode consumir um tempo valioso. Se você administra um site de comércio eletrônico, pode arcar com a perda de receita?
- Gerenciamento e segurança de DNS. O Sistema de Nomes de Domínio (DNS) é possivelmente a tecnologia de rede mais crítica e difundida usada pelas empresas, mas continua sendo uma das mais vulneráveis. O que acontece quando erros de gerenciamento de DNS comprometem toda a infraestrutura de seus aplicativos? As versões do BIND são mais suscetíveis a ataques e difíceis de atualizar sem as ferramentas de gerenciamento adequadas. Novas ameaças à segurança, como adulteração de arquivos de zona, tunelamento de protocolos, pharming de DNS, ataques DoS e inundações SYN, surgem constantemente. Infelizmente, o DNS costuma ser mal compreendido e gerenciado de forma inadequada nas empresas, o que pode levar a erros de configuração e arquitetura que expõem pontos vulneráveis da rede.
Gerenciamento de recuperação de desastres
Planejar-se para um desastre e, ao mesmo tempo, manter os aplicativos em funcionamento em diferentes locais pode facilmente se transformar em um ciclo interminável de correção de transações com falha, manutenção da satisfação dos usuários e gerenciamento do tempo de inatividade. Usar um processo manual para solucionar esses desafios pode ser caro e propenso a erros, causando interrupções nos negócios e reduzindo a lucratividade.
As organizações precisam de uma solução que lhes permita superar esses desafios, oferecendo:
- Disponibilidade e desempenho superiores das aplicações
- Redução da sobrecarga de gerenciamento
- Maior eficiência operacional
A solução definitiva proporcionaria às organizações uma maneira inteligente de gerenciar data centers e aplicações sob quaisquer condições ou circunstâncias. Ela seria capaz de monitorar a integridade dos data centers e das aplicações — incluindo serviços web internos e externos — a partir de uma única plataforma de gerenciamento. Em caso de problema, essa solução redirecionaria os usuários de forma automática e transparente para o local apropriado, mantendo a disponibilidade das aplicações e dos serviços.
Manter a disponibilidade das aplicações entre sites e durante um desastre (ou até mesmo durante picos de carga) não é apenas uma questão de confiar no ping e manter os registros DNS atualizados. Isso exige um planejamento muito mais aprofundado, bem como uma arquitetura de entrega de aplicações capaz de oferecer o seguinte:
- Monitoramento holístico de aplicações. Não basta verificar se a aplicação está disponível ou indisponível. O monitoramento de aplicações da solução deve incluir a verificação da aplicação e considerar todas as dependências. A automação do processo de failover elimina a sobrecarga de gerenciamento, minimiza períodos dispendiosos de indisponibilidade e elimina as incertezas envolvidas no acompanhamento das interdependências.
- Gerenciamento e manutenção de serviços. Ao seguir boas diretrizes de gerenciamento, a solução deve ser capaz de rastrear e gerenciar de forma inteligente as dependências em uma infraestrutura de aplicações distribuída em vários locais. A ferramenta de gerenciamento mais útil facilitaria a identificação e o monitoramento das dependências da infraestrutura de aplicações a partir de um único local, proporcionando eficiência operacional com uma visão rápida.
- Continuidade do cliente do usuário. A solução deve ser capaz de direcionar os usuários ao data center adequado com base no estado do data center, da aplicação, de quaisquer dependências de serviços web e de informações do usuário, como localização e credenciais. Acompanhar o estado da aplicação com base na continuidade do usuário e no monitoramento da aplicação é essencial para garantir que o conteúdo correto seja entregue aos usuários, sem interrupções de sessão nem perda de dados.
- Gerenciamento de DNS. A melhor solução deve tornar o gerenciamento de DNS simples e livre de erros, pois um pequeno erro de configuração pode derrubar toda a infraestrutura de uma aplicação. Soluções simples para esse cenário problemático incluem uma interface de usuário fácil de usar, verificação de erros de DNS e pesquisas reversas automáticas.
- Segurança. As organizações precisam de uma abordagem holística e integrada para proteger a rede e os aplicativos contra possíveis ameaças e ataques.
Preparação para desastres com tecnologias BIG-IP
A família BIG-IP de dispositivos controladores de entrega de aplicações (ADC) oferece alta disponibilidade, desempenho máximo e gerenciamento centralizado para aplicações executadas em vários data centers. Desenvolvidos com base na arquitetura TMOS unificada, modular e escalável da F5, os dispositivos ADC BIG-IP garantem disponibilidade máxima ao gerenciar e distribuir as solicitações dos usuários e o tráfego das aplicações de acordo com as políticas de negócios e as condições do data center, da rede, das aplicações e dos serviços web.
BIG-IP DNS
O BIG-IP DNS é a base para a distribuição de aplicações entre vários data centers. Além do DNS básico, o BIG-IP DNS oferece gerenciamento granular da entrega de aplicações à medida que usuários e aplicações se deslocam entre data centers em circunstâncias normais ou adversas.
Monitoramento holístico da integridade
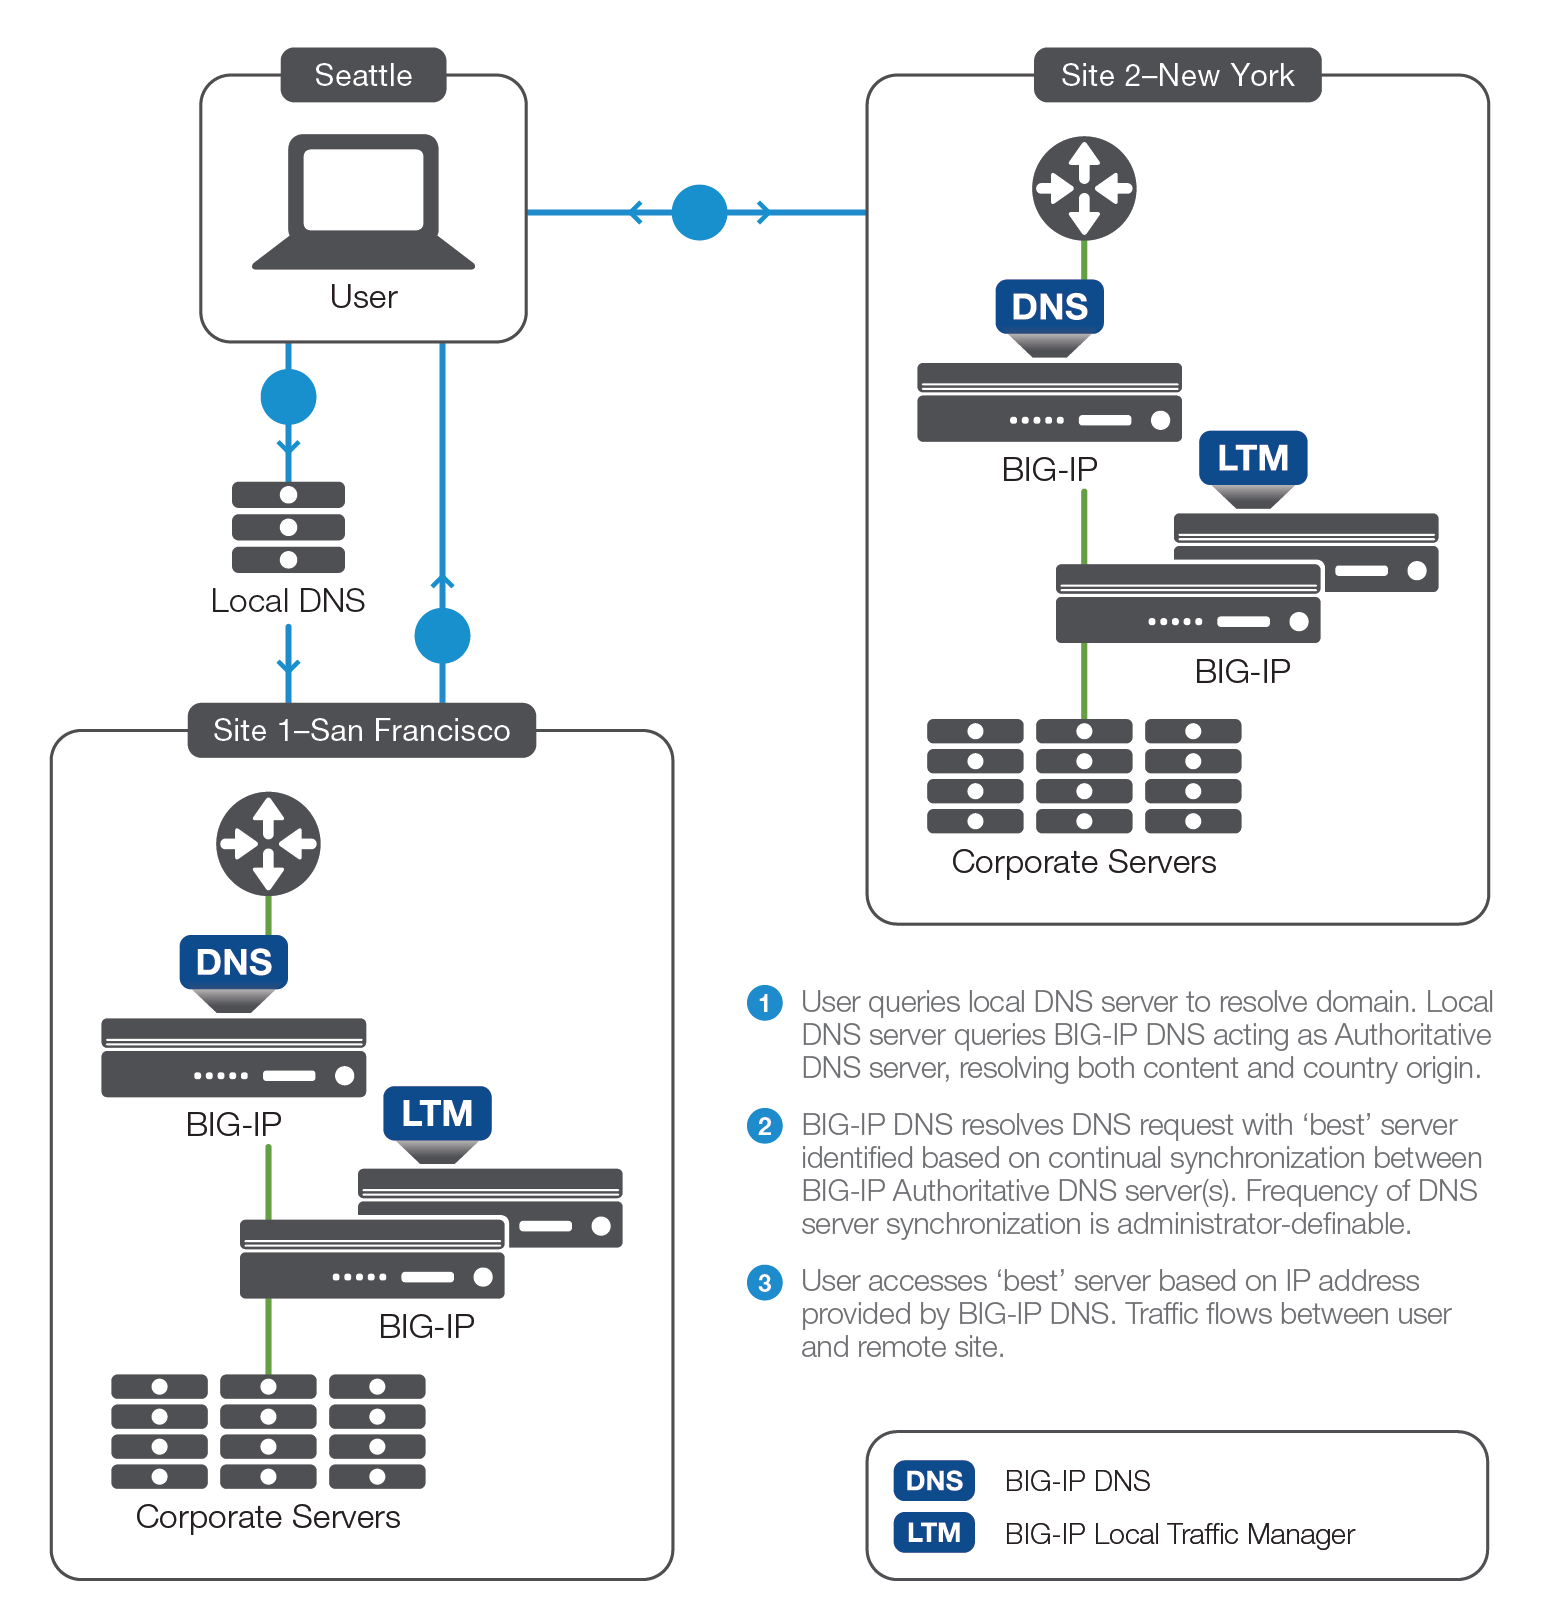
Atuando como o controlador global do tráfego de aplicações, o BIG-IP DNS verifica a integridade de toda a infraestrutura de aplicações em todos os data centers, eliminando pontos únicos de falha e desviando o tráfego de sites com baixo desempenho. Ao coletar métricas de desempenho e disponibilidade dos data centers por meio do BIG-IP Local Traffic Manager (LTM), de conexões com provedores de serviços de Internet (ISPs), servidores, caches e até mesmo conteúdo de usuários, o BIG-IP DNS garante alta disponibilidade e capacidade adequada.
Monitoramento centrado em aplicações
Os aplicativos atuais são altamente sofisticados e exigem verificações inteligentes de integridade para determinar sua estabilidade e disponibilidade. Em vez de depender de uma única verificação de integridade, o BIG-IP DNS agrega vários monitores de aplicativos para que o estado possa ser verificado em diversos níveis. Isso resulta em maior disponibilidade, mais confiabilidade e eliminação de falsos positivos, reduzindo a sobrecarga de gerenciamento.
O BIG-IP DNS oferece suporte predefinido e pronto para uso ao monitoramento da integridade de mais de 18 aplicações diferentes, incluindo SAP, Oracle, LDAP, mySQL, entre outras. O BIG-IP DNS realiza o monitoramento direcionado dessas aplicações — e de qualquer aplicação à qual esteja associado um perfil de monitoramento personalizado — para determinar com precisão sua integridade, reduzir o tempo de inatividade e melhorar a experiência do usuário.
O BIG-IP DNS monitora a integridade de aplicativos que dependem uns dos outros e marca todos os objetos relacionados como inativos se a verificação de integridade de um objeto desse grupo falhar. Por exemplo, se o serviço Web do SharePoint estiver ativo e respondendo às solicitações, mas não conseguir acessar o repositório de dados do SharePoint, o BIG-IP DNS marcará o serviço Web do SharePoint como inativo e indisponível por não conseguir acessar os dados — mesmo que o serviço Web esteja de fato ativo. Isso permite alinhar e monitorar objetos de aplicativos de acordo com a lógica de negócios e a rentabilidade, criar políticas escaláveis de distribuição de tráfego e gerenciar melhor as dependências entre aplicativos.
Em caso de desastre, ou quando qualquer aplicação é transferida de um data center para outro, o BIG-IP DNS aplica esse monitoramento aprofundado da aplicação para determinar qual data center deve atender a solicitações específicas dos usuários. À medida que as aplicações se tornam mais diversificadas entre vários data centers e a nuvem, a capacidade de correlacionar todas as camadas das aplicações em um único sistema de gerenciamento e distribuição se tornará essencial.
Continuidade do cliente
Para oferecer uma experiência superior ao usuário, o BIG-IP DNS não apenas monitora os aplicativos, mas também acompanha o estado do usuário à medida que ele faz solicitações aos aplicativos no data center. Os usuários podem manter a persistência entre aplicativos e vários data centers e ser direcionados de forma transparente ao data center ou servidor apropriado com base no estado do aplicativo e do usuário. Se um usuário iniciar uma sessão com um aplicativo em um data center e esse aplicativo for transferido para outro data center, a integridade da sessão será sempre mantida: não haverá sessões interrompidas nem dados perdidos ou corrompidos. Ao confiar no BIG-IP DNS para gerenciar o acesso dos usuários aos aplicativos em vários data centers, as organizações obtêm maior escalabilidade da infraestrutura, melhor TCO e redução nas chamadas de suporte.
Gerenciamento e segurança de DNS
BIG-IP DNS é uma solução global de DNS que fornece serviços de nomes na extremidade da rede de entrega de aplicações. Ao utilizar serviços de geolocalização, o BIG-IP DNS pode direcionar os usuários ao melhor data center de entrega de aplicações com base em sua localização física. Atuando de forma integrada no data center, o BIG-IP Local Traffic Manager pode balancear a carga dos serviços de DNS locais e recursivos, criando uma arquitetura tolerante a falhas desde a borda móvel até a aplicação. O BIG-IP DNS também cria um ambiente de DNS mais seguro, oferecendo proteção contra ataques baseados em DNS e suporte a DNSSEC.
Conclusão
Com o BIG-IP LTM e o BIG-IP DNS, a F5 oferece uma solução comprovada para gerenciar a recuperação de desastres, o failover de sites e a continuidade dos negócios. Além de realizar verificações abrangentes da disponibilidade dos sites com o BIG-IP DNS, a solução pode otimizar os dados das aplicações para manter os níveis de serviço entre data centers e com conectividade baseada no usuário. Os produtos BIG-IP proporcionam a entrega transparente de aplicações e serviços web em vários sites, garantem a continuidade global dos negócios e a disponibilidade das aplicações e aumentam a satisfação dos clientes ao direcionar os usuários para o melhor site em escala global. Ao funcionarem como uma única solução integrada, os produtos BIG-IP também reduzem a sobrecarga de gerenciamento, oferecendo uma visão holística da integridade das aplicações e dos data centers em toda a rede distribuída.
Seja para criar uma verdadeira arquitetura de recuperação de desastres, projetar vários data centers com carga distribuída ou migrar alguns serviços de aplicações para a nuvem, o BIG-IP DNS e o LTM oferecem o gerenciamento da entrega de aplicações necessário para mantê-las seguras, rápidas e disponíveis. Durante um desastre ou no decorrer das operações normais de TI da empresa, a F5 proporciona visibilidade dos usuários e ajuda a manter a alta disponibilidade das aplicações que sustentam o funcionamento dos seus negócios.
PUBLICADO EM 02 DE OUTUBRO DE 2017