Configure facilmente o acesso seguro a todos os seus aplicativos com o Azure Active Directory
F5 Zero Trust Access for BIG-IP e Microsoft Entra ID trabalham em perfeita integração para federar o acesso a todos os seus aplicativos, incluindo os tradicionais e os personalizados.
Embora haja um movimento contínuo de migração de cargas de trabalho para a nuvem e de desenvolvimento de novos aplicativos nativos da nuvem, a maioria dos aplicativos de missão crítica de uma organização provavelmente continuará em ambientes locais no futuro próximo. Apenas 27% dos participantes da pesquisa do Relatório sobre o Estado dos Serviços de Aplicações da F5 de 2020 indicaram que mais da metade de seus aplicativos estaria na nuvem até o final de 2020.
Implantar e manter uma combinação de aplicações na nuvem e em ambientes locais não é um desafio novo, mas um aspecto — viabilizar uma arquitetura de segurança Zero Trust — ganhou nova urgência com o aumento expressivo do número de profissionais móveis e remotos. A F5 e a Microsoft oferecem uma solução integrada com as melhores tecnologias do mercado para adotar o modelo Zero Trust em todas as aplicações de uma organização — incluindo aplicações “clássicas” em ambientes locais e aplicações empresariais implantadas na nuvem —, e a F5 fornece aos administradores ferramentas que facilitam significativamente o gerenciamento de acesso e a configuração dessas aplicações.
Adotar um modelo de segurança Zero Trust é uma prioridade para toda a empresa que, devido à sua escala, favorece soluções abrangentes e que exigem pouca intervenção. A F5 e a Microsoft têm colaborado estreitamente para oferecer uma solução desse tipo, garantindo a segurança e a eficiência dos aplicativos corporativos implantados na nuvem ou como Software como Serviço (SaaS), além de permitir que os aplicativos locais aproveitem os recursos e as funcionalidades do Microsoft Entra ID por meio do F5 Zero Trust Access for BIG-IP (anteriormente BIG-IP APM). O Zero Trust Access for BIG-IP também inclui o Access Guided Configuration (AGC), um recurso capaz de reduzir em 75% a complexidade da configuração de acesso aos aplicativos. Isso tem um impacto significativo nas cargas de trabalho de NetOps e SecOps e é ainda mais relevante por automatizar tarefas que costumam ser tão tediosas quanto importantes, reduzindo o risco de erro humano quando a precisão é essencial.
“Os recursos de Configuração Guiada de Acesso do F5 Zero Trust Access for BIG-IP demonstraram reduzir em 75% a complexidade da configuração de acesso às aplicações.”
Uma empresa típica pode ter dezenas, centenas e, às vezes, até milhares de aplicações “clássicas” ou personalizadas — muitas desenvolvidas antes de a nuvem pública se tornar uma das principais considerações — que ainda são usadas diariamente. Elas incluem desde aplicações confiáveis de fornecedores consolidados, como Oracle e SAP, até aplicações altamente personalizadas que dão suporte às operações de vendas, estoque, logística ou outras funções essenciais aos negócios de uma empresa. É fundamental que os usuários tenham acesso rápido e fácil a essas aplicações de qualquer lugar e que nenhuma delas seja menos utilizada por dificuldades de acesso remoto.
Integração do acesso Zero Trust para BIG-IP e Azure AD
Na nuvem, o Entra ID oferece um serviço confiável de identidade corporativa que também disponibiliza logon único (SSO) e autenticação multifator (MFA) para ajudar a proteger os usuários contra 99,9% dos ataques cibernéticos. O Entra ID é compatível com mais de 2.800 aplicativos SaaS pré-integrados, incluindo Office 365, Google Apps e Salesforce. Para muitas organizações, o Entra ID já é uma fonte confiável de identidade para conectar seus colaboradores, parceiros e clientes.
O Zero Trust Access para BIG-IP garante a segurança, simplifica e protege o acesso dos usuários a aplicações, dados e interfaces de programação de aplicações (APIs), ao mesmo tempo que oferece o gateway de acesso mais escalável do mercado. O Zero Trust Access para BIG-IP já está implantado na maioria das empresas da Fortune 500, nas quais é um componente essencial ao lado de outras soluções, como F5 BIG-IP Local Traffic Manager (F5 BIG-IP LTM) e F5 WAF for BIG-IP.
O Zero Trust Access for BIG-IP atua como gateway de acesso aos aplicativos tradicionais e personalizados de uma organização. A integração entre a F5 e o Entra ID elimina a lacuna de identidade entre os aplicativos de nuvem pública e SaaS que oferecem suporte à autenticação moderna, como Secure Assertion Markup Language (SAML), Open Identity Connect (OIDC) e Open Authentication (OAuth), e os aplicativos locais e de nuvem privada que oferecem suporte à autenticação tradicional, como Kerberos, autenticação baseada em cabeçalhos e RADIUS.
O Zero Trust Access para BIG-IP e o Entra ID trabalham em perfeita integração para federar a identidade dos usuários e simplificar sua autenticação e autorização em aplicações corporativas, onde quer que estejam hospedadas. As organizações podem aplicar políticas de Acesso Condicional do Microsoft Entra e utilizar o mecanismo do Microsoft Entra ID Protection para detectar riscos de entrada dos usuários e gerenciar e monitorar o acesso, oferecendo aos usuários SSO, MFA e autenticação sem senha em aplicações tradicionais.
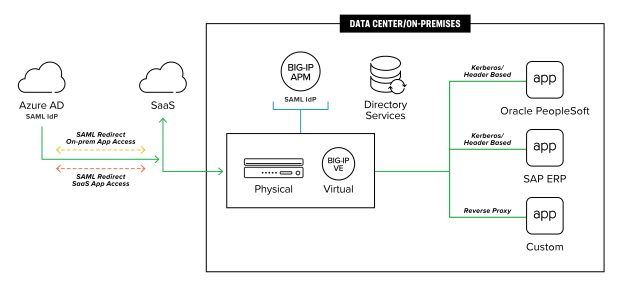
Para organizações com amplo conhecimento dessas tecnologias, as diretrizes e instruções de configuração e implantação, que podem variar conforme o uso de aplicações clássicas por cada organização, estão disponíveis na Microsoft e na F5.
A configuração guiada de acesso torna a segurança de aplicações mais fácil do que nunca
Juntos, o Zero Trust Access para BIG-IP e o Entra ID simplificam o acesso às aplicações e proporcionam uma melhor experiência ao usuário ao centralizar esse acesso. A solução combinada permite que os usuários façam login uma única vez e acessem, de um só lugar, todas as aplicações para as quais têm autorização, independentemente de onde estejam hospedadas. No entanto, melhorar a experiência do usuário é apenas um dos diferenciais dessa parceria. Para as empresas, há uma série de benefícios adicionais, incluindo a possibilidade de simplificar significativamente a configuração e a implantação, reduzir a sobrecarga de gerenciamento e melhorar a experiência geral de administração.
Tradicionalmente, os administradores recorriam a guias de configuração publicados e a tutoriais para orientá-los detalhadamente no processo de integração do Zero Trust Access for BIG-IP com o Entra ID. Agora, com uma única interface para o controle de políticas em todos os aplicativos, o Access Guided Configuration (AGC) do Zero Trust Access for BIG-IP centraliza a autenticação, simplifica a implantação e o gerenciamento do acesso a aplicativos e facilita a experiência administrativa.
“Com uma única interface para controle de políticas em todos os aplicativos, a Configuração Guiada de Acesso do Zero Trust Access para BIG-IP centraliza a autenticação, simplifica a implantação e o gerenciamento do acesso aos aplicativos e facilita a experiência dos administradores.”
O AGC orienta o administrador passo a passo no processo de configuração e implantação do Zero Trust Access para BIG-IP. Essa configuração guiada é significativamente mais rápida do que a abordagem tradicional e tem um impacto relevante na carga de trabalho dos administradores e nos custos de implantação.
O AGC também permite que os administradores do Entra ID integrem e gerenciem rapidamente aplicações tradicionais de missão crítica, como SAP ERP e Oracle PeopleSoft. Como cada uma dessas aplicações tradicionais exige sua própria configuração de acesso, os administradores normalmente precisariam configurar separadamente o acesso às aplicações SAP, às aplicações Oracle e a todas as outras aplicações tradicionais ou personalizadas — muitas vezes, criando até mesmo configurações específicas para cada versão. Todo esse processo é demorado, tedioso e sujeito a erros humanos. Em outras palavras, é ideal para ser automatizado.
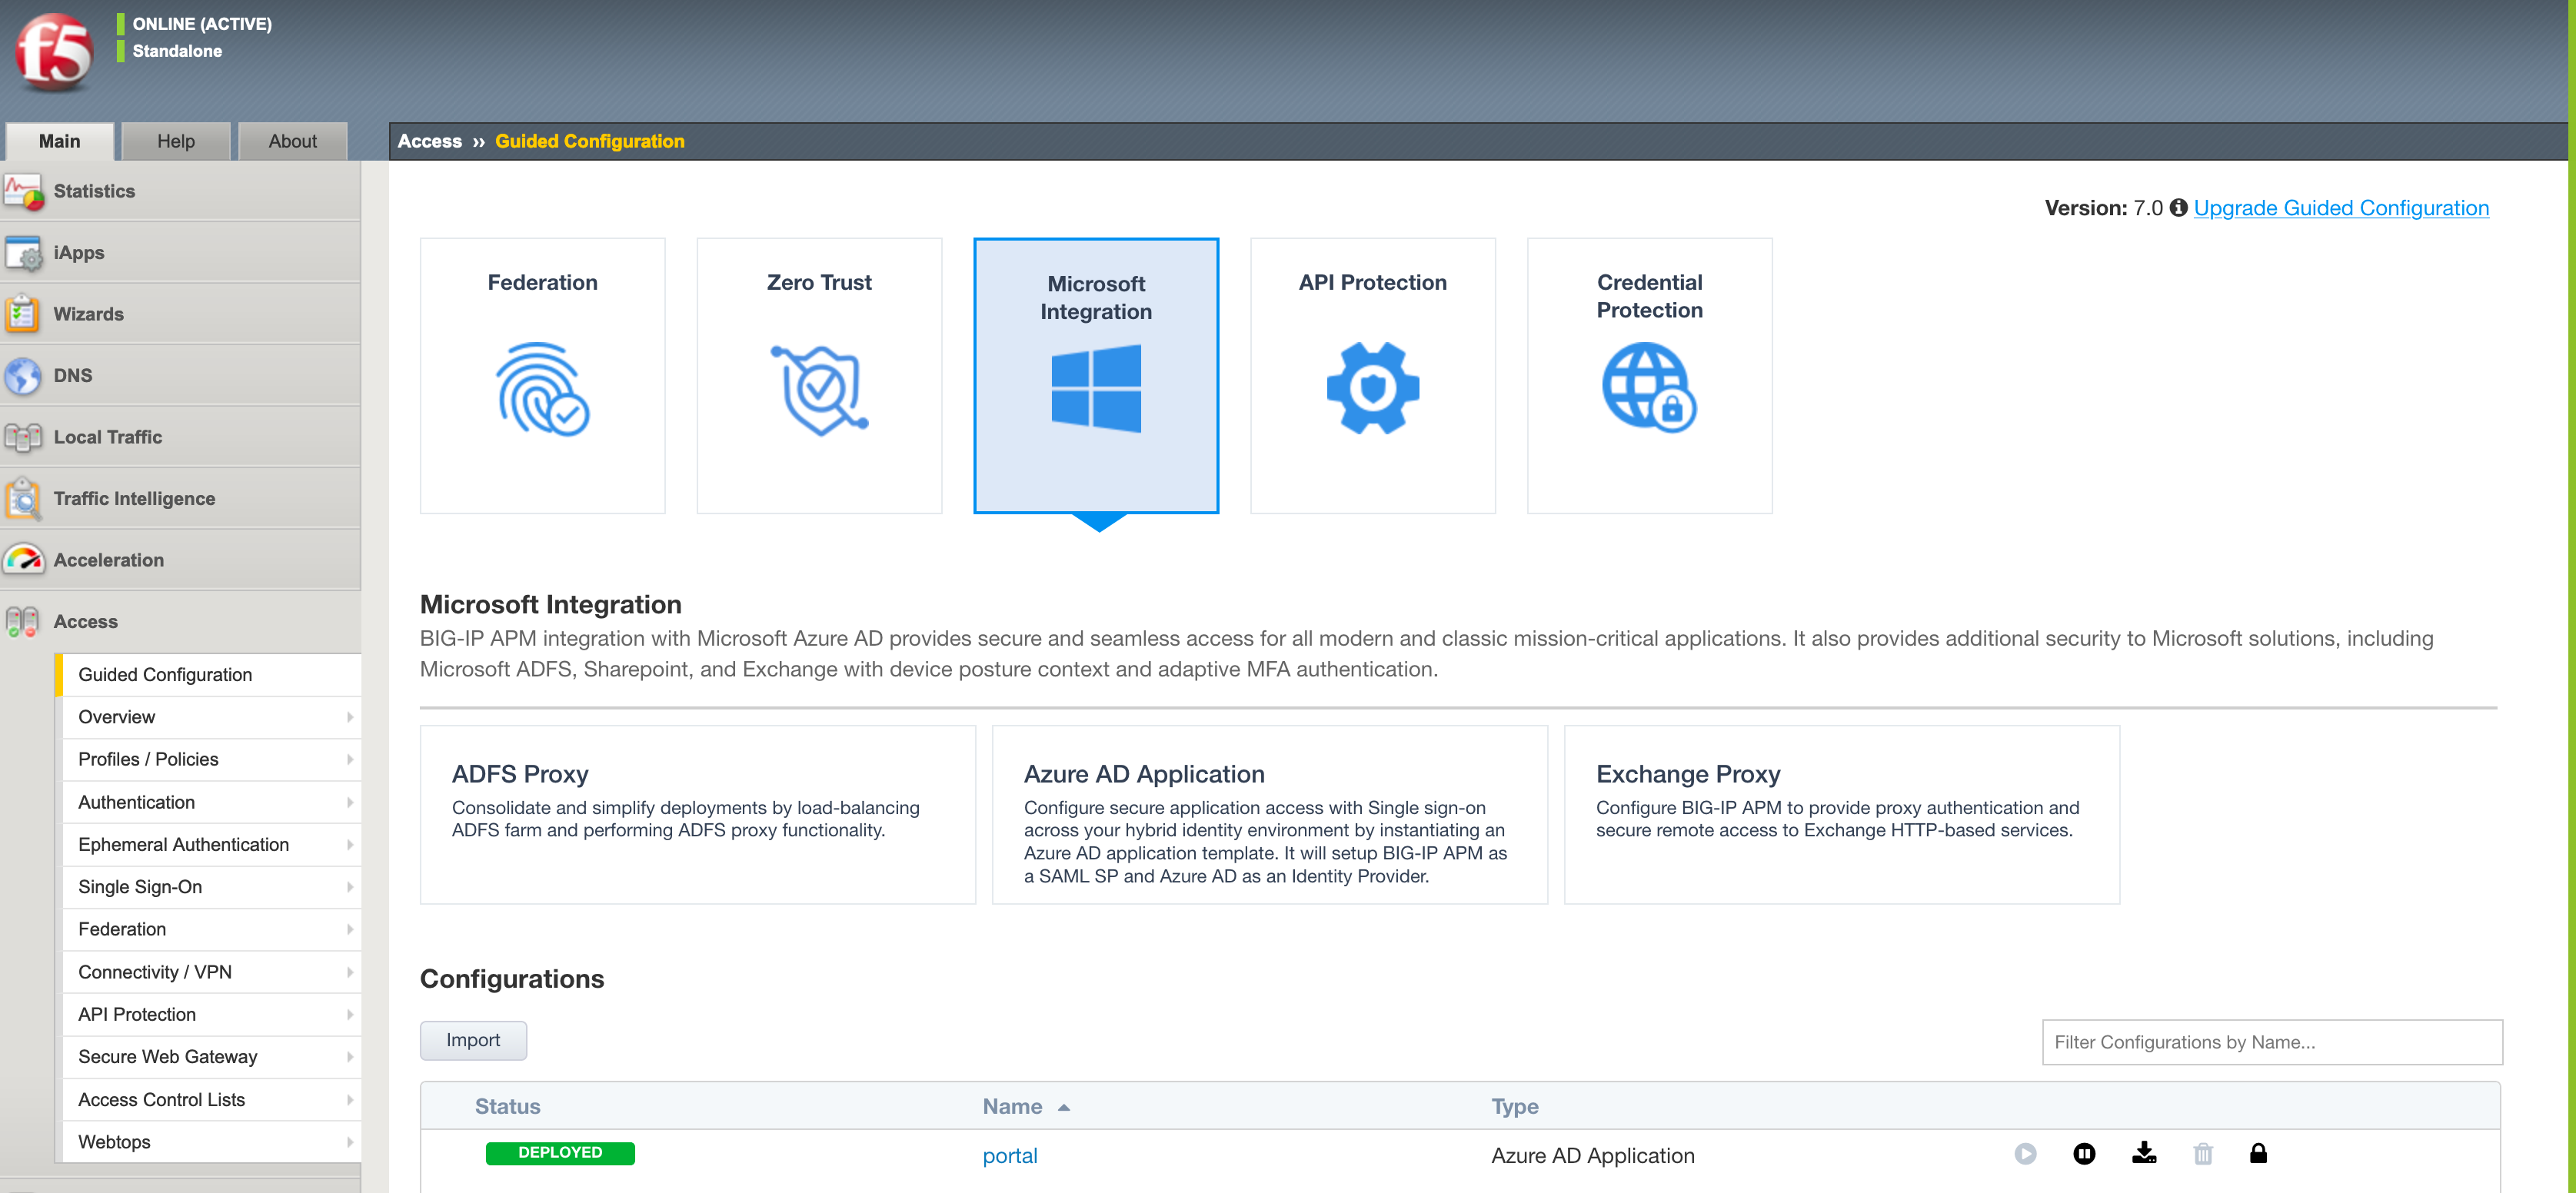
Com o AGC, o administrador pode fornecer informações básicas por meio de uma sequência de campos simples e fácil de navegar. Esse recurso do AGC reduz em 75% a complexidade da configuração em comparação com uma configuração guiada genérica do Zero Trust Access para BIG-IP e Entra ID. Após a conclusão do processo guiado e o clique do administrador no botão “implantar”, a aplicação fica disponível para os usuários autorizados. Com o clique de um botão, o administrador terá dispensado diversas etapas antes necessárias para implantar o Zero Trust Access para BIG-IP e Entra ID e suprir a lacuna de acesso ao Oracle PeopleSoft e ao SAP ERP.
“Com um clique, o administrador terá eliminado diversas etapas antes necessárias para implantar o Zero Trust Access para BIG-IP e Entra ID e suprir a lacuna de acesso.”
A solução integrada federa a identidade do usuário em todos os aplicativos tradicionais e personalizados aprovados, aplicativos de nuvem pública e aplicativos SaaS. Isso inclui aprimorar a experiência do usuário e a segurança das credenciais por meio de SSO e aumentar a segurança dos aplicativos com MFA, especialmente no caso de aplicativos tradicionais e personalizados que antes não podiam ou não ofereciam suporte a nenhum desses recursos.
Centralizar a autenticação dos usuários nos aplicativos reduz a superfície de ameaças de uma organização, melhora a usabilidade e diminui significativamente os custos administrativos. A integração do Zero Trust Access para BIG-IP com o Entra ID proporciona essa centralização, melhorando significativamente a experiência tanto dos usuários quanto dos administradores.
Os usuários têm uma experiência aprimorada com um único login que oferece acesso seguro e integrado a todas as aplicações, independentemente da localização ou do método de autenticação utilizado. Ao mesmo tempo, os administradores podem reduzir a sobrecarga de gerenciamento e os custos ao simplificar significativamente a configuração de aplicações clássicas e personalizadas que não oferecem suporte à autenticação moderna, seja de forma nativa ou por meio de extensões.
Conclusão
Com as aplicações atuais distribuídas entre ambientes locais e nuvens privadas e públicas, as empresas precisam de uma solução que proteja, simplifique e centralize o acesso a todas as suas aplicações — nativas da nuvem, SaaS, tradicionais e personalizadas. Elas também precisam estender o acesso a aplicações que não oferecem suporte aos protocolos atuais de SSO e à autenticação multifator (MFA), ao mesmo tempo que proporcionam acesso às aplicações baseado em Zero Trust e uma experiência de uso sem complicações. Ao usar o Zero Trust Access para BIG-IP em conjunto com o Entra ID, as organizações podem garantir acesso contínuo e confiável a todas as suas aplicações — melhorando significativamente a experiência tanto dos usuários quanto dos administradores.
Para saber mais, acesse a página da F5 no Microsoft Azure.
PUBLICADO EM 12 DE OUTUBRO DE 2020