
Aprimorando a segurança de dispositivos móveis do Exchange com a plataforma F5 BIG-IP
Introdução
À medida que o uso de dispositivos móveis no local de trabalho continua crescendo, também aumentam os riscos para os ativos corporativos e a necessidade de mitigá-los. Para muitas organizações, oferecer acesso remoto por dispositivos móveis a ativos corporativos, como o Microsoft Exchange, não é apenas um luxo, mas também um requisito de negócios. Portanto, os administradores precisam encontrar maneiras de conciliar as necessidades de uma força de trabalho móvel com a necessidade de proteger os ativos corporativos. Felizmente, os controladores de entrega de aplicações (ADCs) F5 BIG-IP podem ajudar.
Este documento fornece orientações sobre como utilizar o BIG-IP Access Policy Manager (APM) e o BIG-IP Application Security Manager (ASM) para aprimorar significativamente a segurança de dispositivos móveis no Exchange 2010.
Isenção de responsabilidade e premissas
Embora estas orientações apresentem soluções funcionais e testadas para proteger dispositivos móveis em um ambiente Exchange 2010, elas não abrangem, de forma alguma, todas as opções disponíveis. Um dos maiores pontos fortes da linha de produtos BIG-IP (incluindo BIG-IP LTM, APM, ASM e outros) é sua flexibilidade. O principal objetivo deste resumo técnico é não apenas fornecer orientações práticas, mas também demonstrar o poder e a flexibilidade dos produtos BIG-IP. Pressupõe-se que o leitor tenha conhecimentos gerais sobre a administração do BIG-IP Local Traffic Manager (LTM) e familiaridade com os módulos BIG-IP APM e ASM.
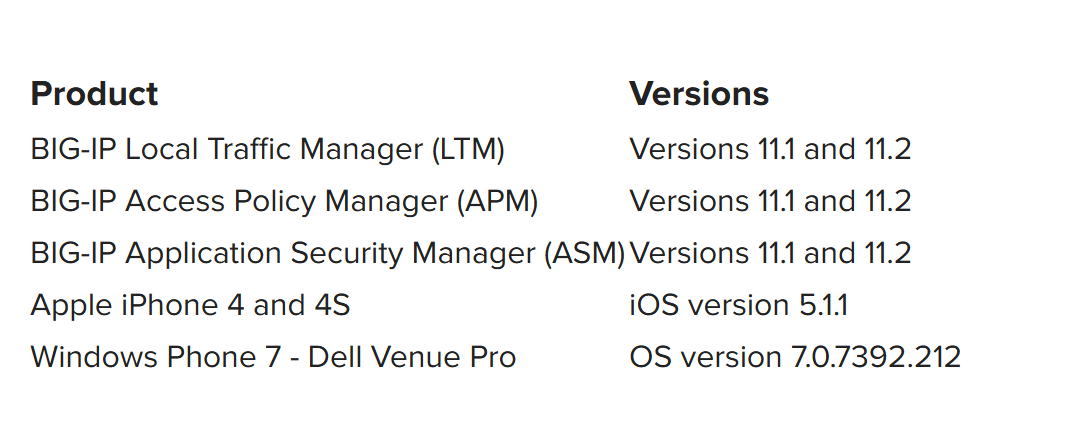
Os seguintes produtos e softwares BIG-IP foram utilizados para configurar e testar as orientações apresentadas neste documento.
Documentação adicional
- Guia de implantação do Microsoft Exchange Server 2010 (BIG-IP v11: LTM, APM, Edge Gateway): http://www.f5.com/pdf/deployment-guides/microsoft-exchange2010-iapp-dg.pdf
- Visão geral da família de produtos BIG-IP: http://www.f5.com/products/big-ip/
BIG-IP Access Policy Manager e ActiveSync
No Exchange 2010, a função de servidor de acesso para cliente (CAS) atua como o ponto de acesso para todo o tráfego de clientes, incluindo dispositivos móveis. Mais especificamente, a maioria dos dispositivos móveis utiliza o Exchange ActiveSync para acessar informações da caixa de correio. Permitir o acesso ao ambiente corporativo por meio de dispositivos móveis que podem ser facilmente comprometidos representa um risco significativo. Portanto, é fundamental implantar uma solução multifator que autentique e autorize não apenas o usuário, mas também o dispositivo.
Trabalhando em conjunto com a funcionalidade de proxy reverso do BIG-IP LTM, o módulo BIG-IP APM reside no sistema BIG-IP e fornece pré-autenticação segura (incluindo inspeção de endpoints) para aplicações essenciais aos negócios. As decisões de gerenciamento de tráfego podem ser tomadas e aplicadas no perímetro da rede por grupo ou individualmente. A seção a seguir utiliza o módulo BIG-IP APM para fornecer acesso com base em nome de usuário e senha, ID do dispositivo e certificados de cliente, sem deixar de permitir o uso de funcionalidades de segurança integradas do Exchange, como políticas do ActiveSync e limpeza remota de dispositivos.
Autenticação por nome de usuário e senha — "Algo que você sabe"
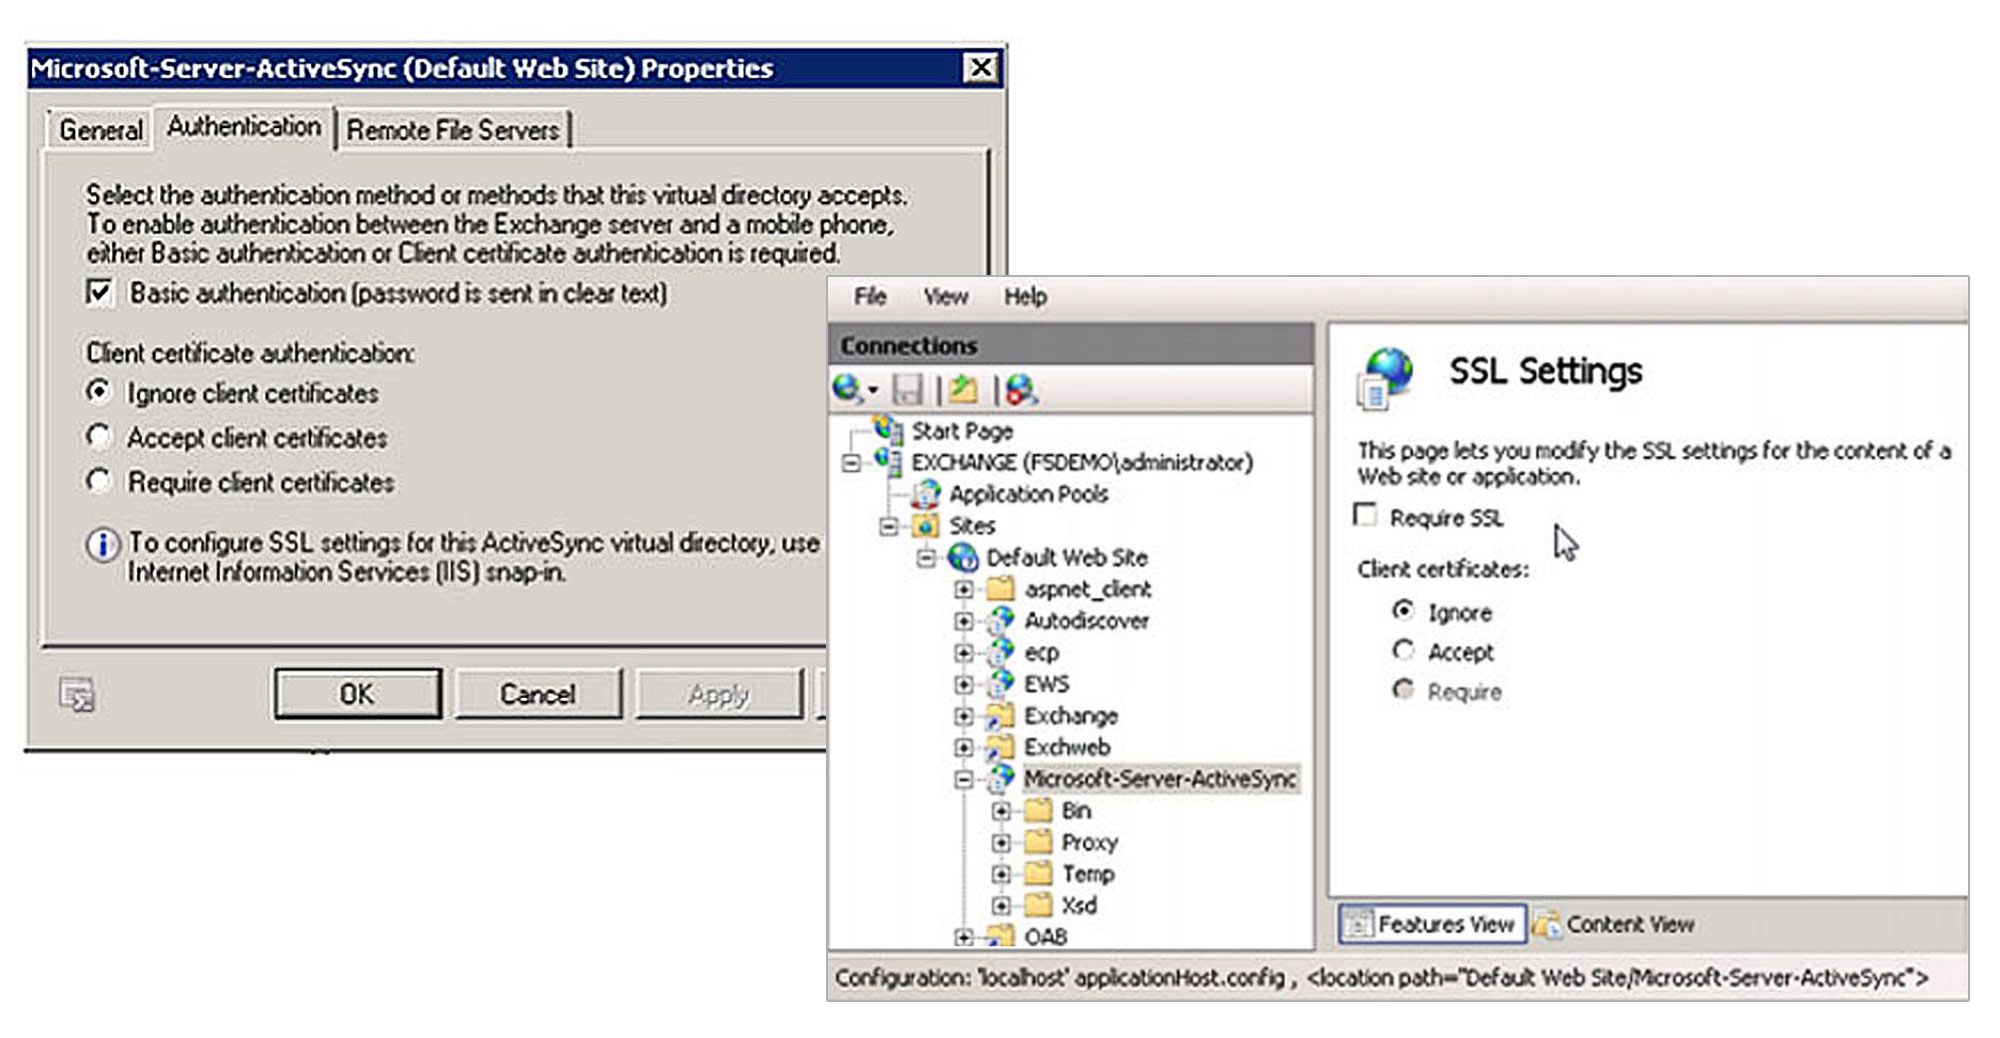
Configuração do CAS do Exchange 2010
Para facilitar o descarregamento de SSL para o sistema BIG-IP (bem como a pré-autenticação), a configuração e a política do Exchange ActiveSync utilizam as configurações padrão.
Configuração inicial do iApps
A configuração e a implantação bem-sucedidas do BIG-IP APM começam com o F5 iApps. Disponibilizados pela primeira vez na versão 11.0, os iApps (F5 iApps: levando a entrega de aplicativos para além da rede) oferecem uma maneira eficiente e fácil de usar para implantar rapidamente na rede aplicativos essenciais aos negócios.
Conforme ilustrado abaixo, como ponto de partida para estas orientações, o ambiente do Exchange será implantado por meio do iApp do Exchange 2010. Usando uma tela de configuração baseada em menus, o iApp básico configura o acesso ao ambiente CAS do Exchange 2010, incluindo o acesso ao Exchange ActiveSync.
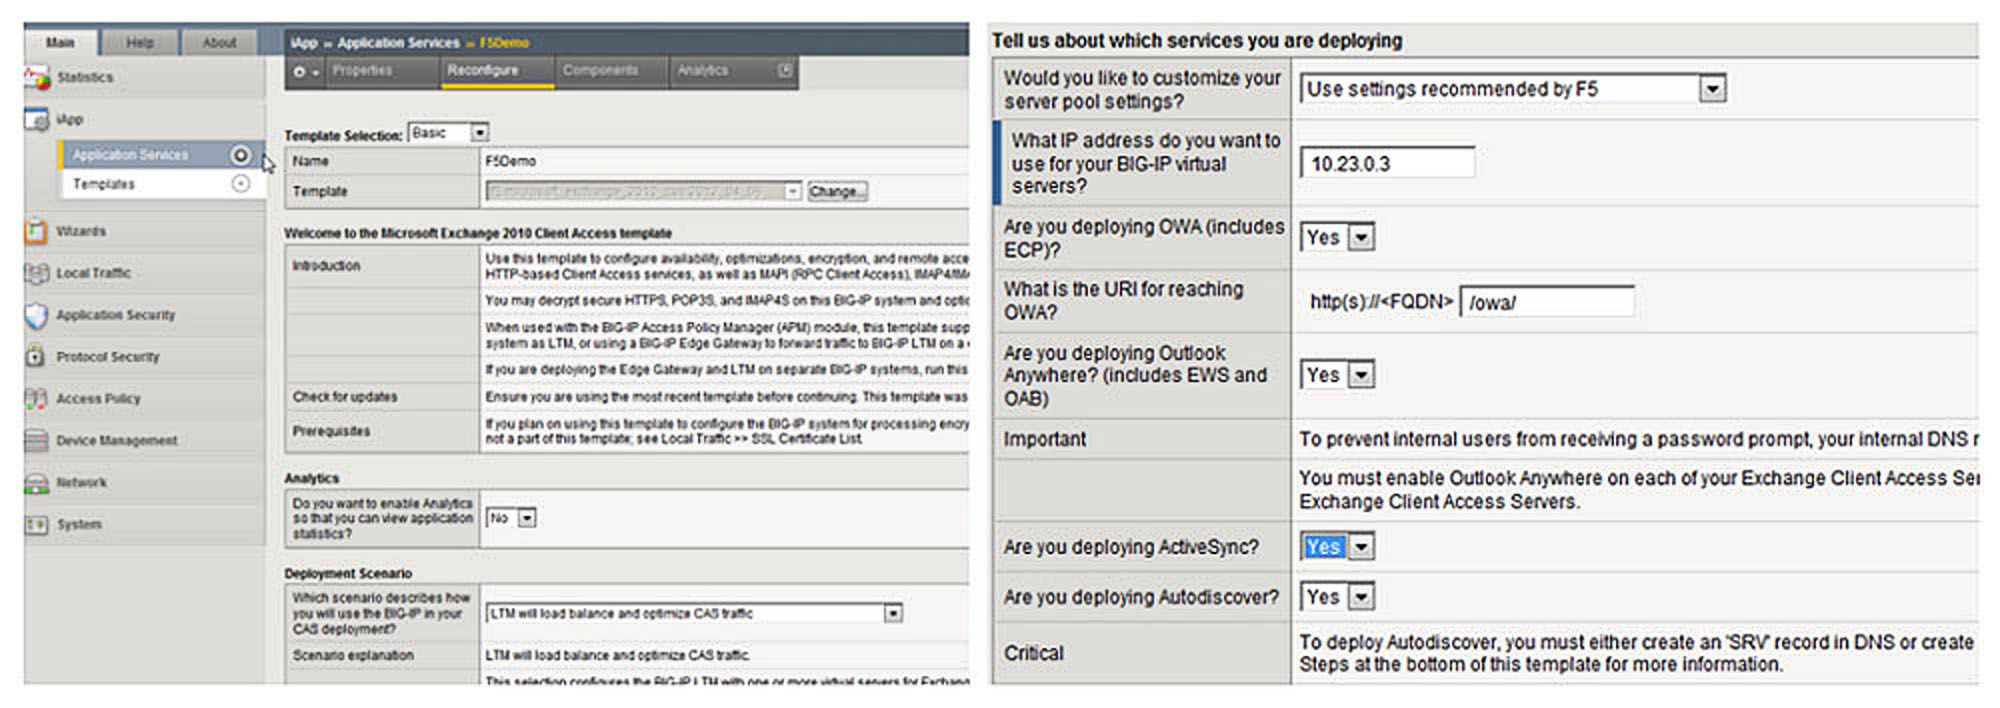
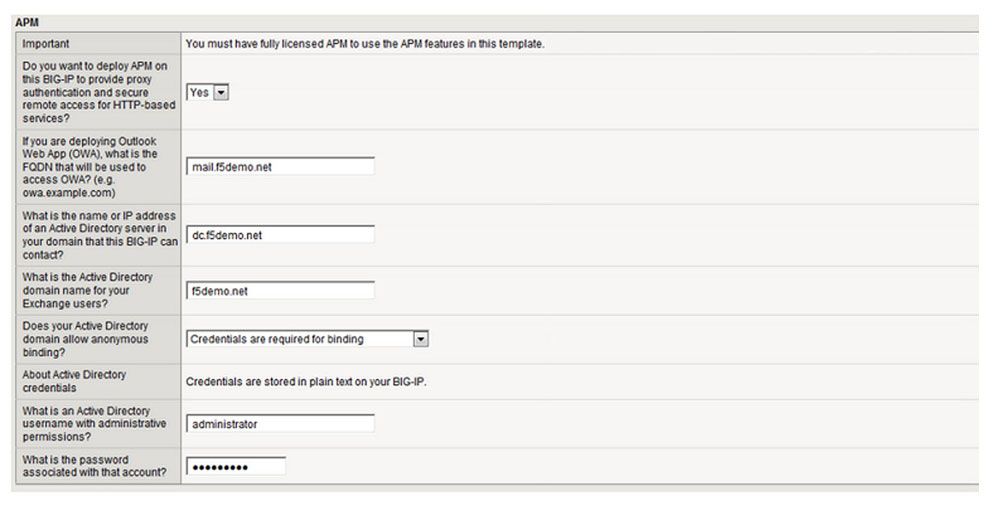
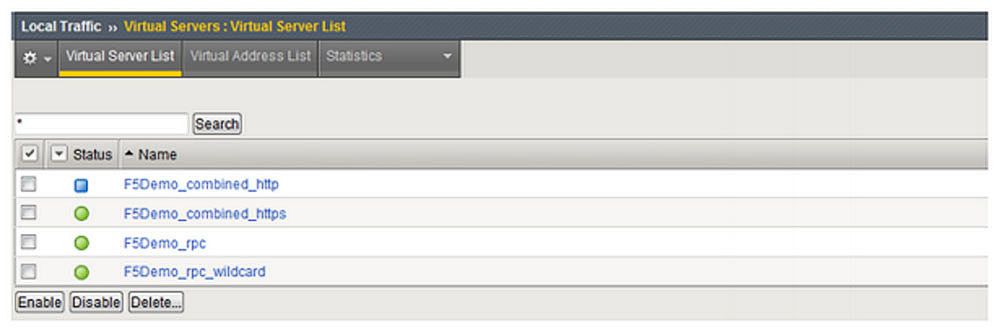
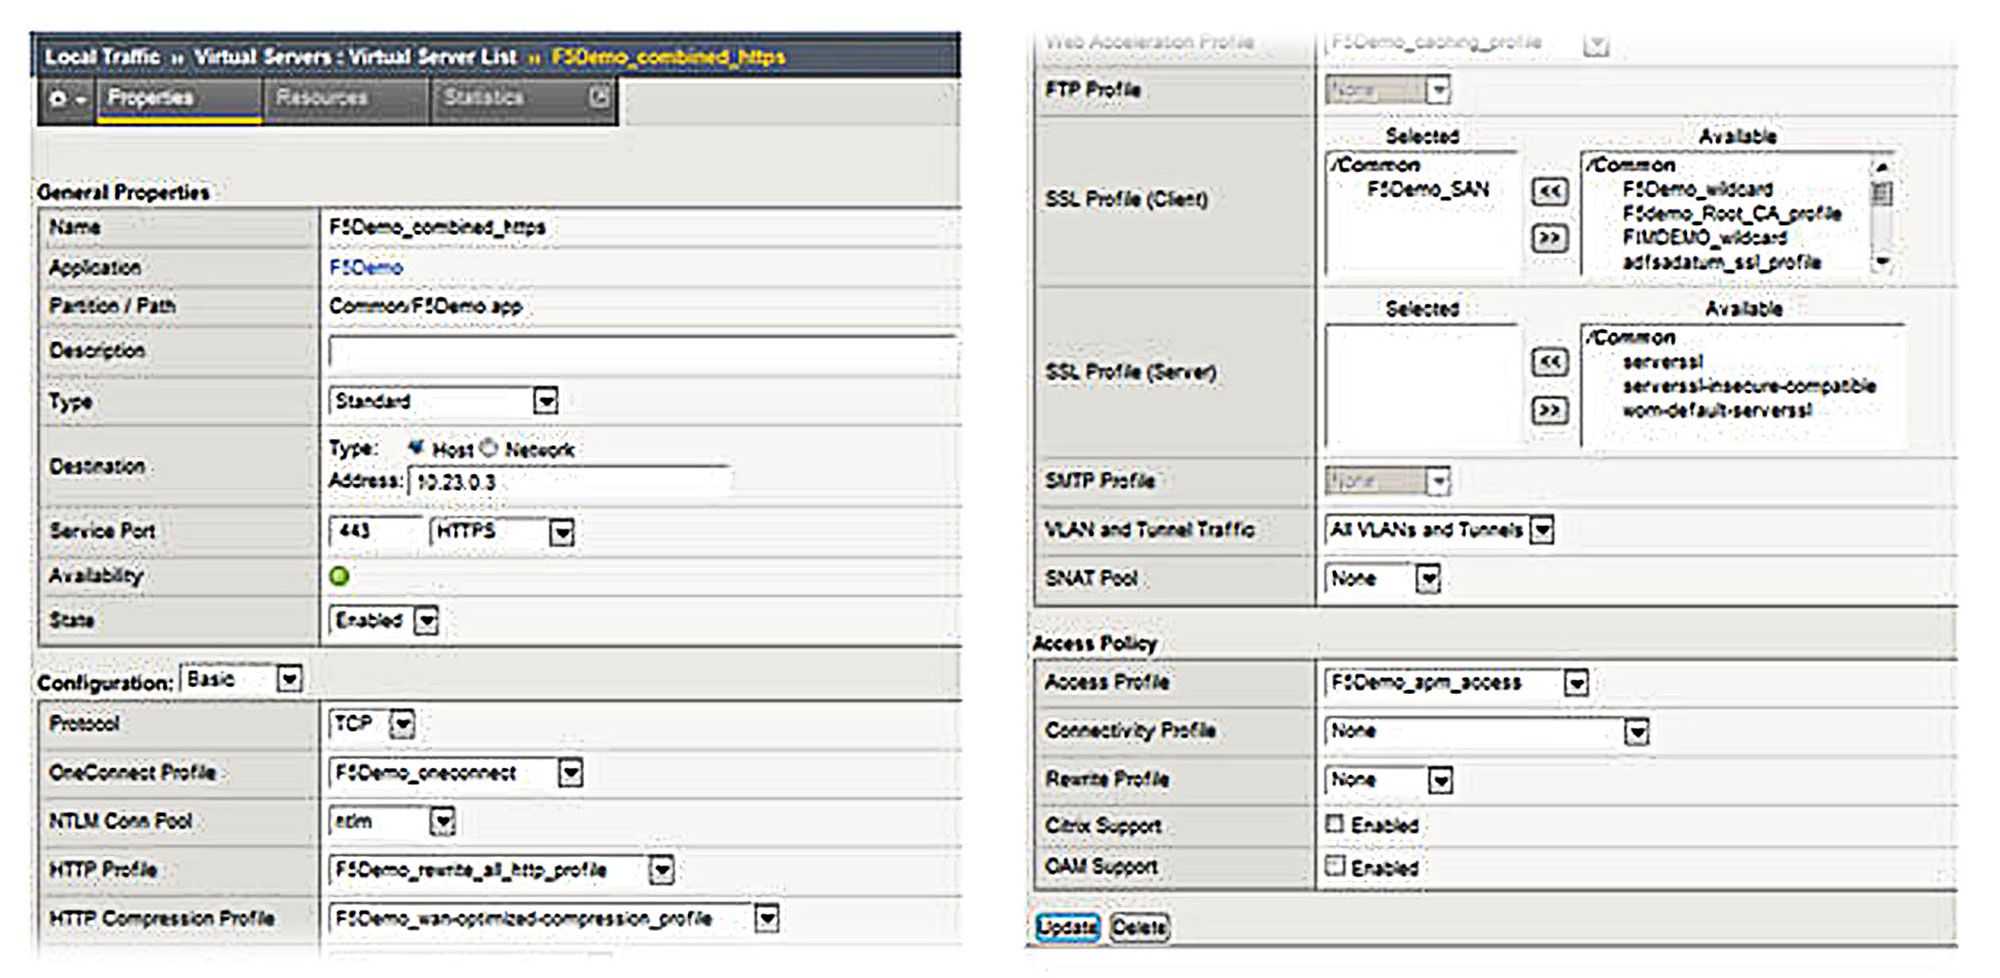
Essa configuração básica do sistema BIG-IP oferece funcionalidades avançadas de gerenciamento e otimização de tráfego, incluindo balanceamento de carga, compactação, armazenamento em cache e persistência de sessão. Além disso, é fornecida pré-autenticação para todo o tráfego baseado na Web, incluindo o tráfego do Outlook Web Access, Outlook Anywhere e Exchange ActiveSync. As credenciais (nome de usuário e senha) são solicitadas pelo sistema BIG-IP e enviadas a ele, que, por sua vez, autentica o usuário no Active Directory. Somente usuários devidamente autenticados têm permissão para acessar o ambiente interno da organização.
Validação do ID do dispositivo — "Algo que você possui"
Para reforçar ainda mais a postura de segurança, muitas organizações desejam restringir o acesso ao e-mail corporativo apenas a dispositivos móveis previamente aprovados. Esses dispositivos aprovados podem ser atribuídos a um usuário específico ou incluídos em um conjunto de dispositivos que podem ser disponibilizados aos usuários conforme a necessidade. Utilizando a flexibilidade do BIG-IP APM e os IDs exclusivos associados aos dispositivos móveis, a implantação do Exchange configurada anteriormente pode ser facilmente modificada para controlar o acesso com base tanto no nome de usuário e na senha quanto no dispositivo físico.
Modificando a implantação criada pelo iApp
Antes de modificar a configuração do BIG-IP, é necessário configurar a implantação criada pelo iApp para permitir atualizações que não sejam feitas pelo iApp. Isso é feito alterando as propriedades do serviço de aplicativo específico (veja abaixo).
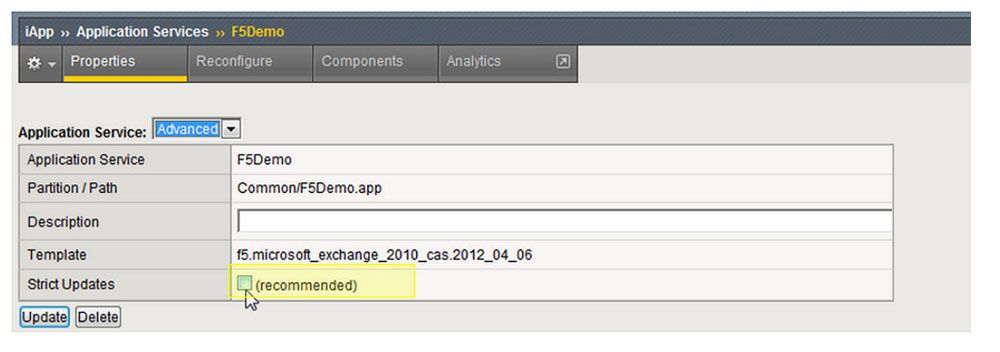
Método de validação de dispositivos 1 — "Pool de dispositivos da organização"
O sistema BIG-IP pode ser configurado para usar um pool de dispositivos aprovados no processo de autenticação. Somente usuários autenticados com dispositivos aprovados (dispositivos incluídos no pool compartilhado) terão acesso móvel ao ambiente do Exchange. Esse método utiliza um pool centralizado de dispositivos aceitáveis e oferece aos administradores a flexibilidade de "atribuir" dispositivos a usuários finais individuais conforme necessário.
As etapas a seguir são executadas na implantação atual do BIG-IP.
As etapas a seguir são executadas na implantação atual do BIG-IP.
1. Crie uma Lista de Grupos de Dados que inclua todos os IDs de dispositivos relevantes.
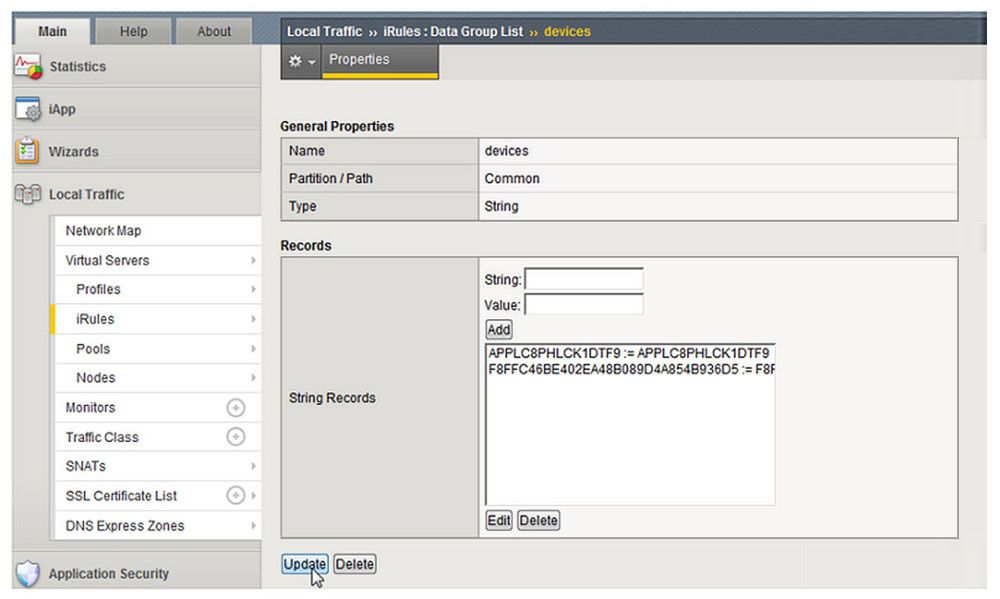
Como alternativa à inserção de IDs de dispositivos na interface web do BIG-IP, faça referência a um arquivo externo usando o recurso iFile do sistema BIG-IP. Mais detalhes estão disponíveis no DevCentral https://community.f5.com/t5/technical-articles/v11-1-ndash-external-file-access-from-irules-via-ifiles/ta-p/287683
2. A política de acesso existente é utilizada
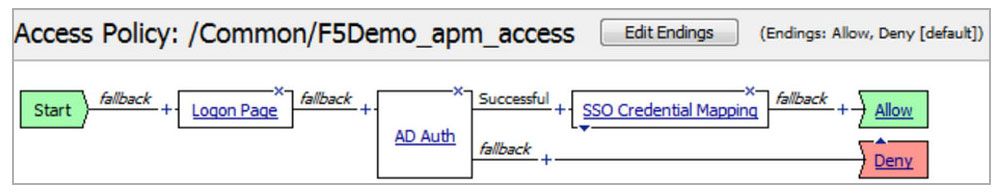
3. Uma iRule do F5 é criada e associada ao servidor virtual HTTPS do Exchange. A iRule compara o ID do dispositivo da conexão do cliente (contido na consulta HTTP) com os IDs de dispositivos armazenados na Data Group List criada anteriormente. Se o ID do dispositivo não estiver na lista de dispositivos permitidos, a sessão será encerrada e o acesso será negado.
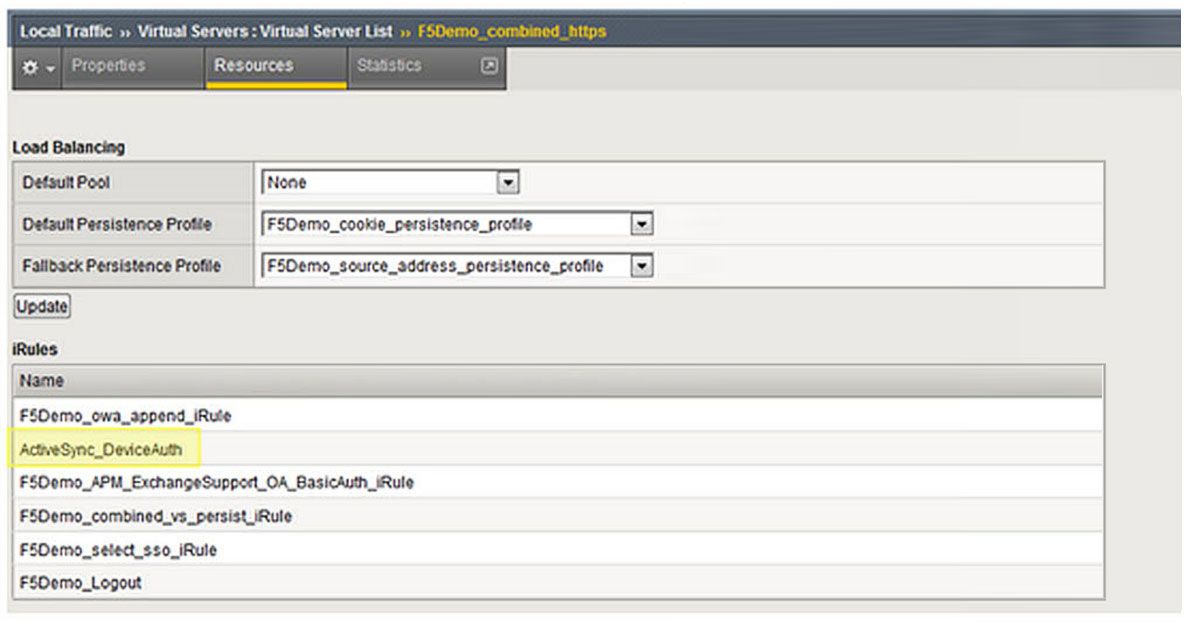
Uma observação sobre a codificação Base64: o método e o nível de acesso ao ActiveSync podem variar entre os diferentes fornecedores de sistemas operacionais móveis (por exemplo, Apple iOS, Android e Windows Phone). Alguns dispositivos, como os que usam o Windows Phone 7, utilizam codificação Base64, que precisa ser decodificada para identificar o ID do dispositivo. A iRule mencionada acima determinará se a consulta HTTP está codificada e a decodificará conforme necessário.
Método de validação de dispositivo 2 — "Validação individual de usuário/dispositivo"
Embora não seja tão simples quanto o exemplo anterior, o BIG-IP APM pode ser usado para consultar atributos de usuários no Active Directory. Para facilitar o mapeamento entre usuários e dispositivos para fins de segurança de acesso, os atributos personalizados do Exchange 2010 podem ser usados para armazenar IDs de dispositivos permitidos para cada usuário. Posteriormente, durante o processo de autenticação, o BIG-IP APM pode consultar esses atributos de usuários para controlar o acesso de dispositivos móveis.
As etapas a seguir são realizadas na implantação existente do Exchange 2010/BIG-IP.
As etapas a seguir são executadas na implantação existente do Exchange 2010/BIG-IP.
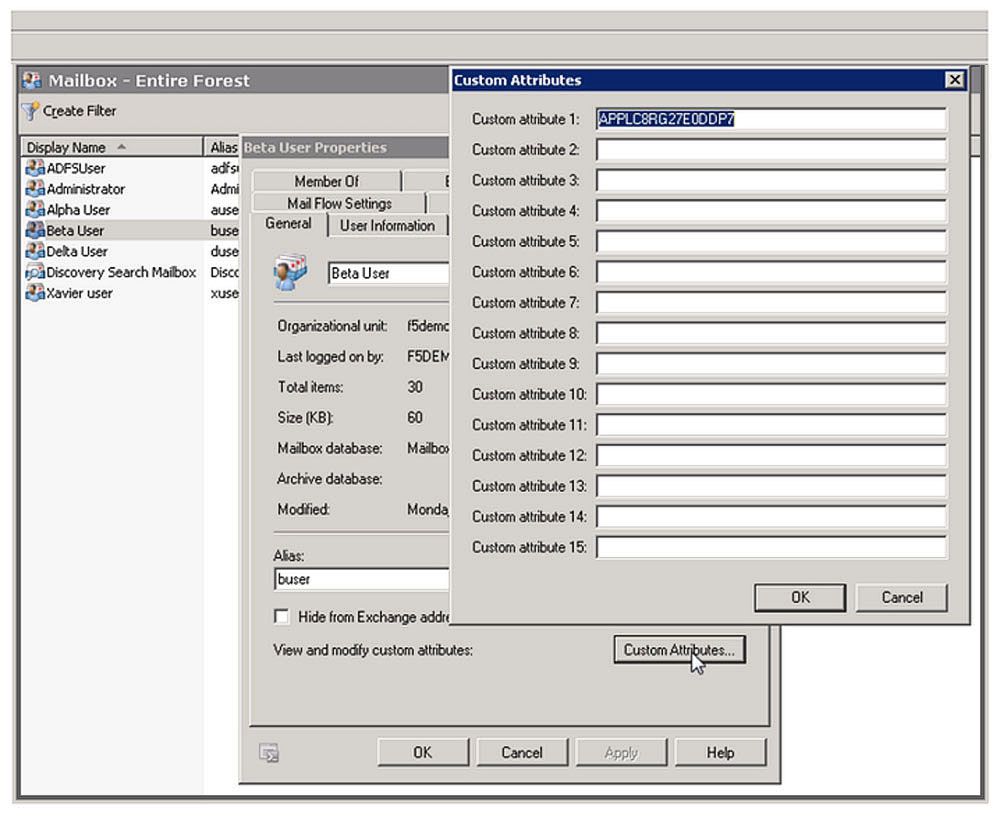
1. Os atributos personalizados da caixa de correio do usuário são preenchidos com as IDs dos dispositivos permitidos para esse usuário específico. Para fins do exemplo a seguir, três dispositivos podem ser atribuídos a uma determinada caixa de correio. As IDs dos dispositivos podem ser armazenadas nos campos "Atributo personalizado" 1, 2 e 3.
2. A política de acesso existente do BIG-IP APM é modificada. Um elemento vazio é configurado para determinar se a sessão atual é do ActiveSync.
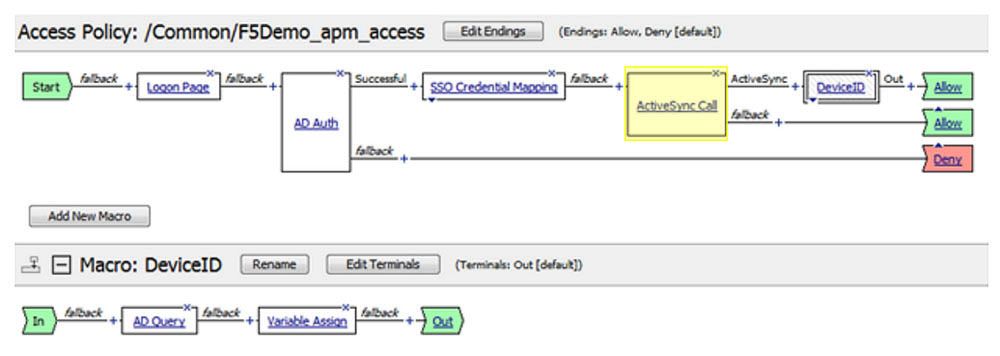
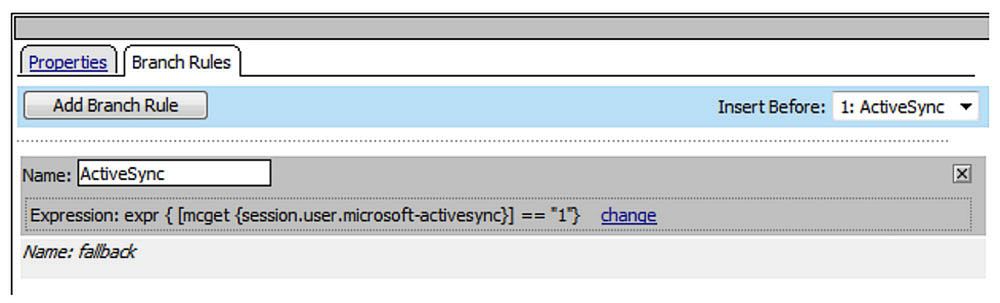
3. Se a sessão for do ActiveSync, será utilizada uma macro que consulta os atributos do usuário no AD e armazena os IDs dos dispositivos como variáveis de sessão.
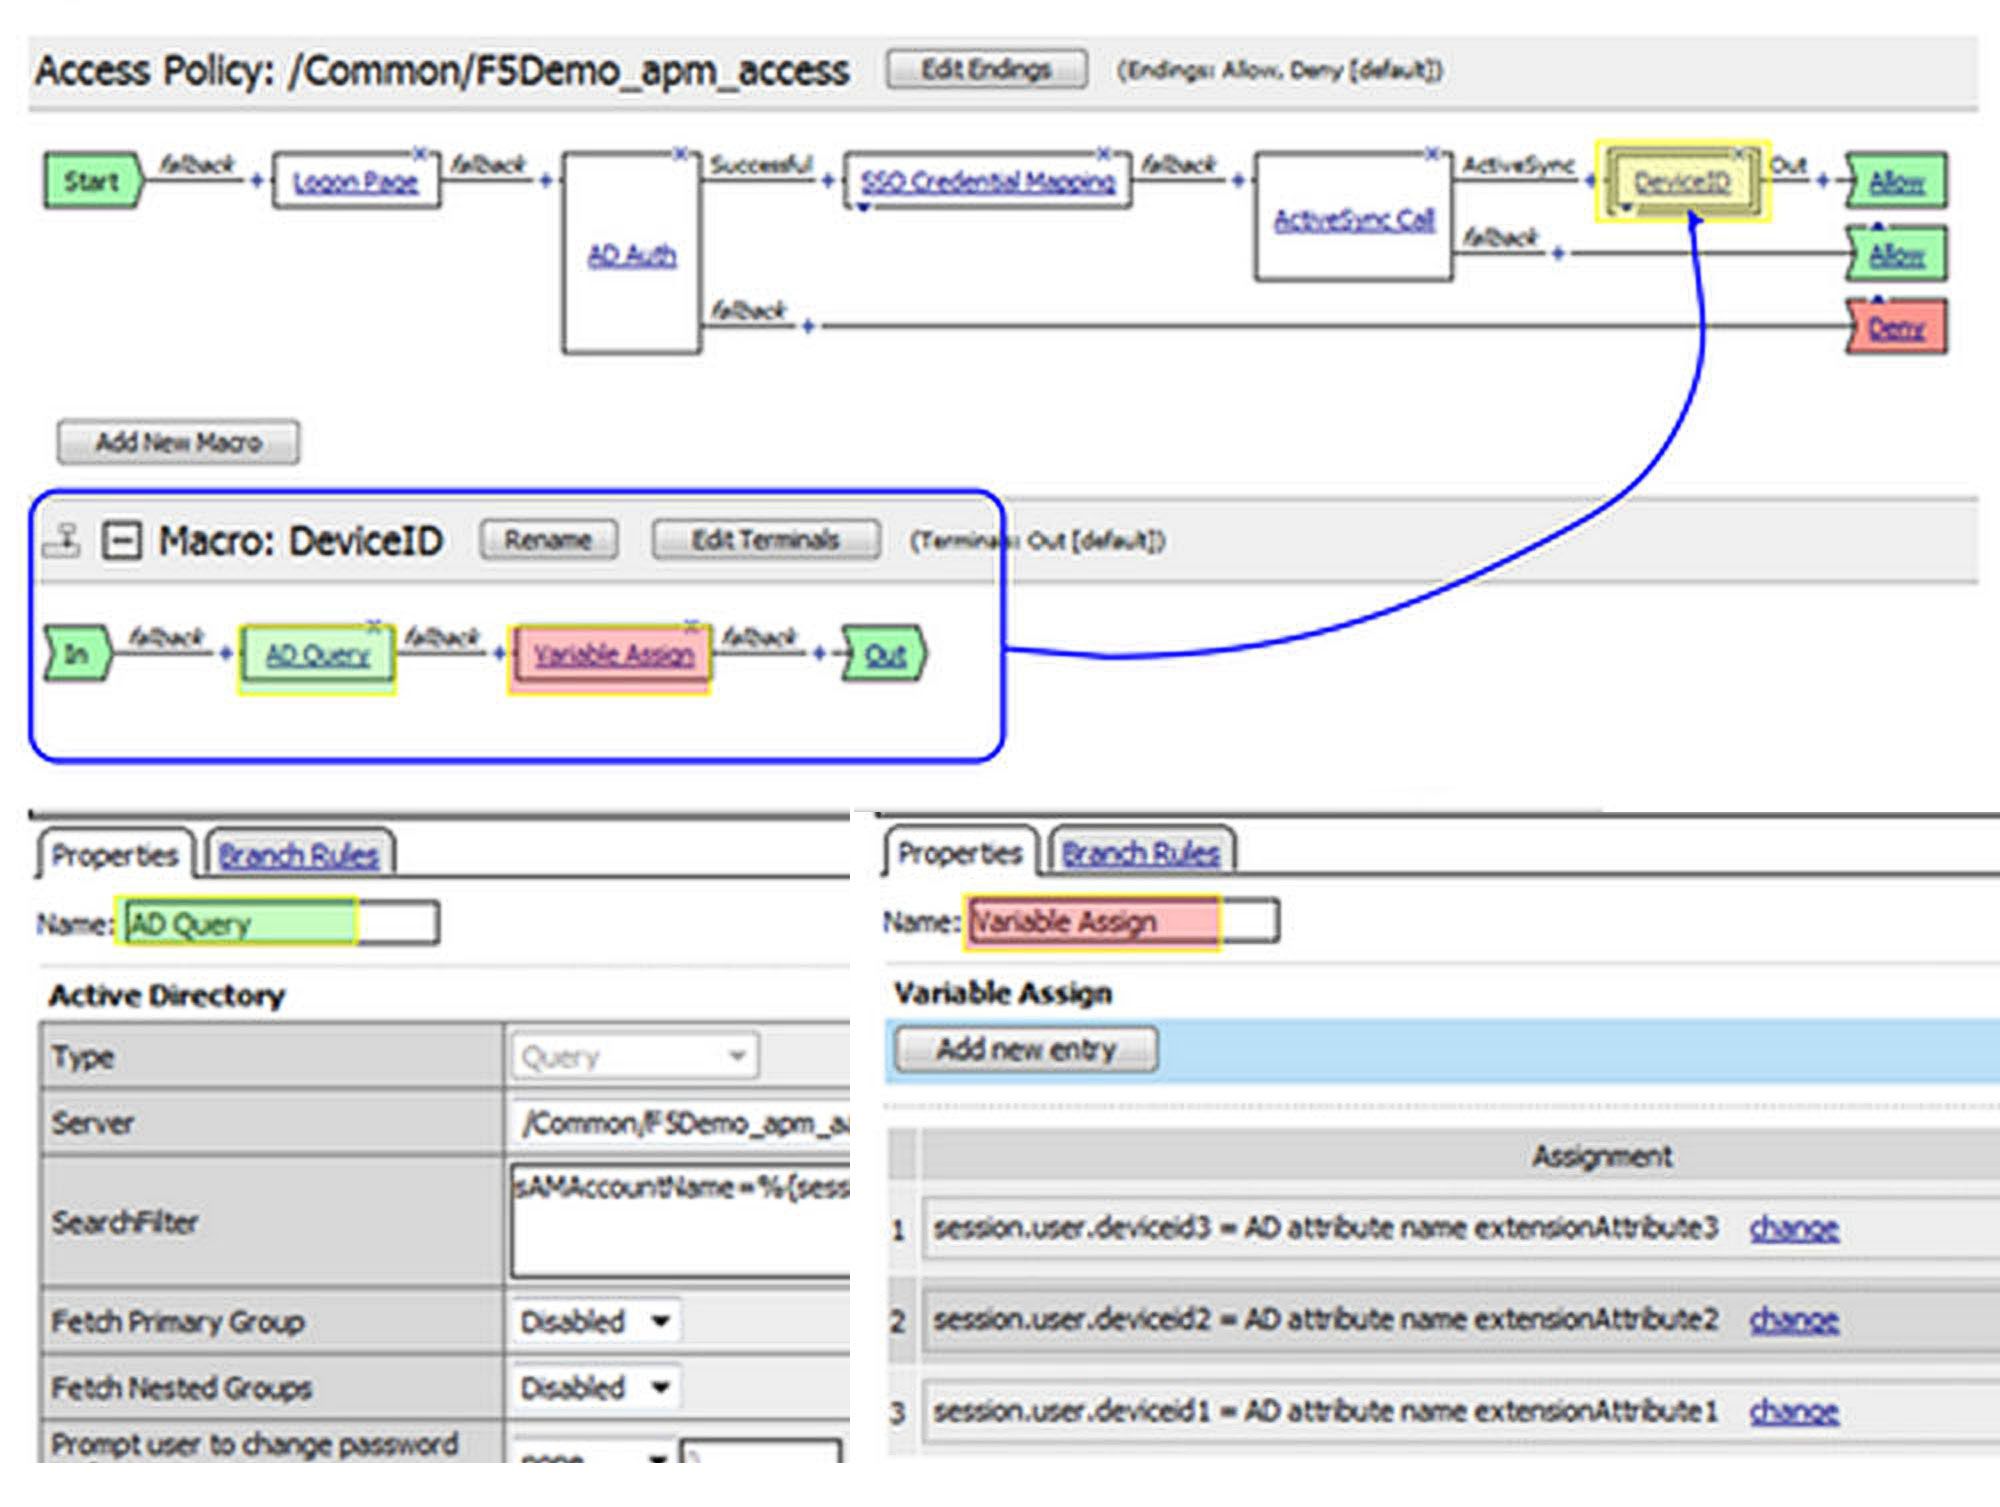
4. Uma iRule é criada e associada ao servidor virtual HTTPS do Exchange. A iRule compara o ID do dispositivo da conexão do cliente (contido na consulta HTTP) com a(s) variável(is) de sessão. Se o ID do dispositivo cliente não corresponder a um dos dispositivos anteriormente atribuídos ao usuário, a sessão será encerrada e o acesso será negado.
Validação do ID do dispositivo — "Algo que você possui"
Talvez um dos métodos mais desafiadores (e, portanto, raramente utilizados) para proteger dispositivos móveis seja o uso de certificados do lado do cliente. Na implementação nativa do Exchange, certificados individuais devem ser criados, armazenados no Active Directory e distribuídos aos dispositivos. Além disso, para habilitar esse tipo de autenticação na matriz CAS, o tráfego que chega ao servidor CAS deve ser criptografado.
O sistema BIG-IP tem a capacidade de criptografar novamente o tráfego destinado ao farm interno de servidores CAS, além de atuar como um proxy SSL para autenticação por certificado do lado do cliente. No entanto, o BIG-IP APM permite exigir e validar certificados do lado do cliente, mantendo o descarregamento do processamento SSL da matriz CAS. O exemplo a seguir demonstra como implementar a validação baseada em certificado juntamente com a autenticação por nome de usuário e senha.
1. O perfil SSL de cliente atual é modificado para incluir uma autoridade certificadora (CA) confiável com um certificado de CA previamente importado para o sistema BIG-IP. Neste exemplo, a CA confiável é "F5DEMO."
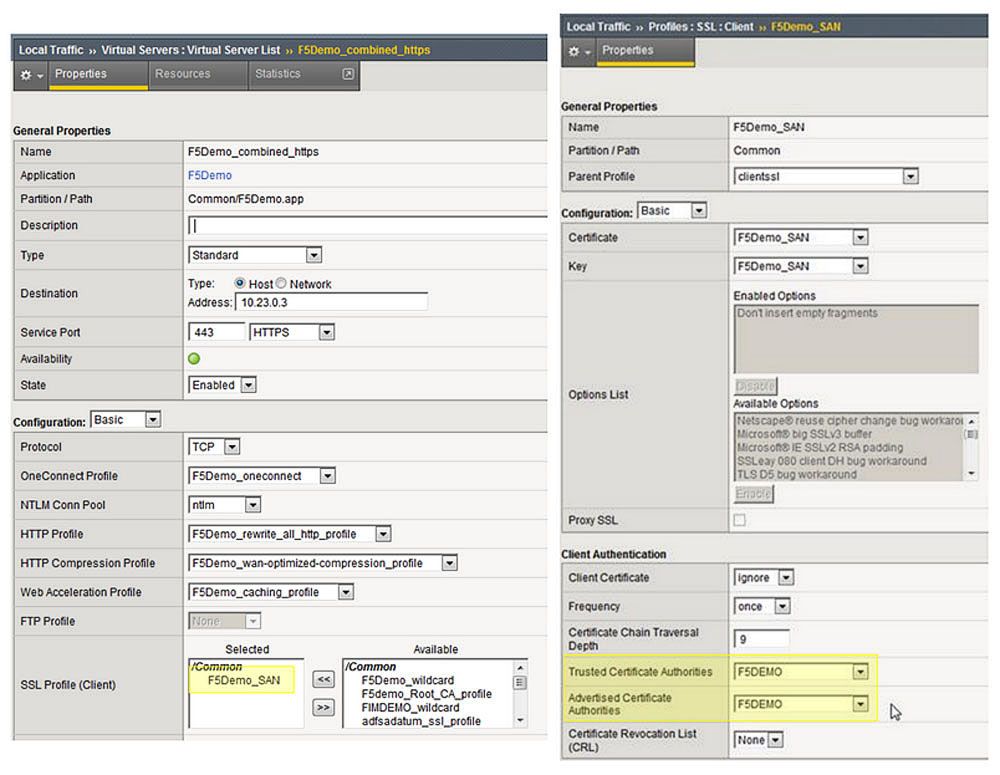
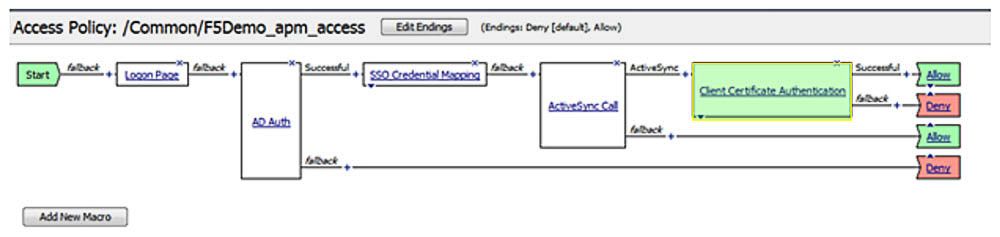
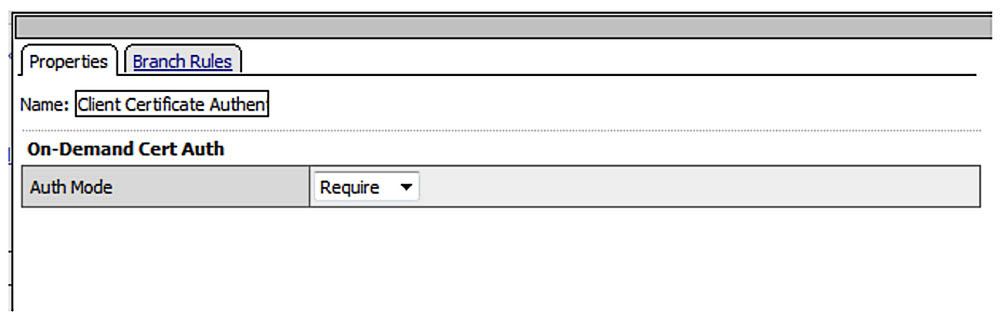
2. A política de acesso existente do BIG-IP APM é modificada. Um elemento "On-Demand Cert Auth" é incluído. Depois que os usuários se autenticarem com sucesso usando suas credenciais (nome de usuário e senha), o BIG-IP APM realizará uma nova negociação SSL e validará o certificado do cliente em relação à CA confiável mencionada acima. Se a validação falhar, a sessão será encerrada e o acesso será negado.
Combinando métodos de autenticação — "Autenticação multifator"
Os exemplos anteriores mostraram como o BIG-IP APM pode autenticar dispositivos móveis por meio de nomes de usuário e senhas, IDs de dispositivos e certificados de cliente. Ao combinar esses diversos métodos em uma única solução de autenticação multifator, o BIG-IP APM pode fornecer acesso seguro e fácil de gerenciar ao Exchange ActiveSync. A ilustração abaixo mostra um fluxo de autenticação típico que combina os métodos discutidos anteriormente, além de uma decisão baseada no tipo de dispositivo.
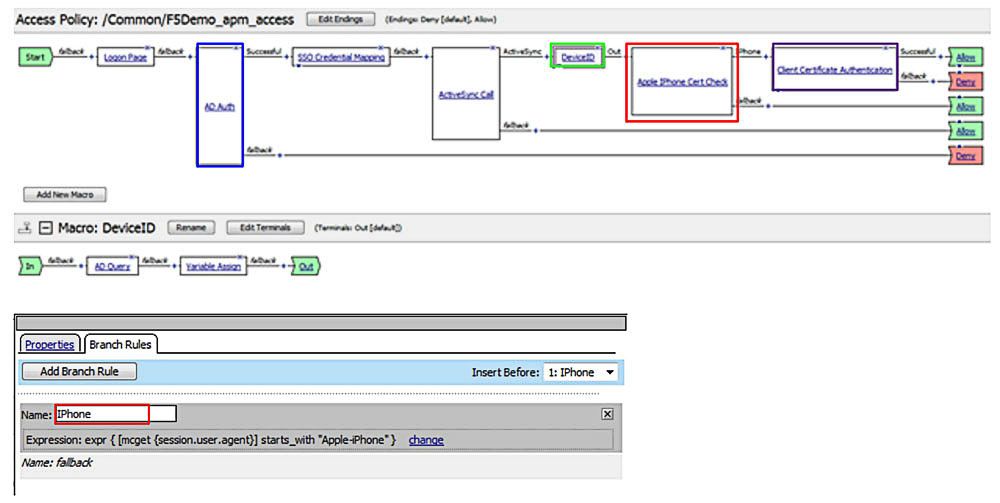
- O usuário é pré-autenticado no Active Directory com nome de usuário e senha.
- Se a sessão estiver utilizando o ActiveSync, o ID do dispositivo será comparado aos atributos do usuário e a uma lista de dispositivos permitidos.
- O tipo de dispositivo é verificado.
- Se o tipo de dispositivo for um iPhone, será necessário um certificado válido.
BIG-IP Application Security Manager e ActiveSync
A implementação de controles de segurança adequados para o acesso de dispositivos móveis ao Exchange não se limita à autenticação e à autorização. Para aprimorar ainda mais a postura de segurança da organização, o fluxo de tráfego (incluindo o tráfego proveniente de fontes autenticadas) precisa ser monitorado e gerenciado de forma eficaz. Como a maior parte do tráfego proveniente de fontes externas passa por firewalls tradicionais de camada 3 antes de entrar na rede corporativa, deve-se implementar um firewall de camada de aplicação ou WAF. Os WAFs, como o BIG-IP Application Security Manager (ASM), operam na camada de aplicação, analisando e processando cargas úteis HTTP para reforçar a proteção dos ativos corporativos.
O módulo ASM do BIG-IP reside no sistema BIG-IP e pode ser usado para proteger o ambiente do Exchange contra diversas ameaças, incluindo, entre outras, ataques DoS e DDoS de camada 7, injeção de SQL e scripts entre sites.
A seção a seguir mostra como configurar os módulos ASM do BIG-IP para uso com o Exchange ActiveSync.
A política de segurança do ActiveSync
O BIG-IP ASM é uma aplicação extremamente robusta e, por isso, sua implantação pode ser bastante demorada. Felizmente, a F5 desenvolveu diversos modelos pré-configurados para reduzir drasticamente o tempo e o esforço necessários. Esse é o caso do Exchange ActiveSync. As etapas a seguir são necessárias para implementar o BIG-IP ASM para o Exchange ActiveSync.
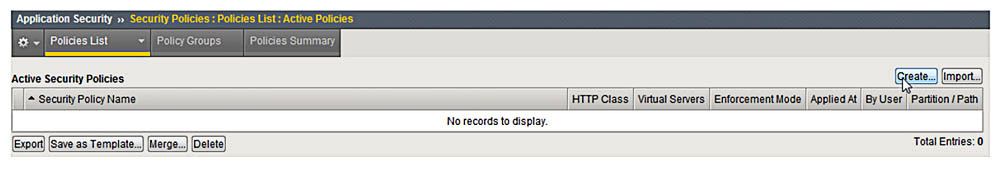
1. No menu Application Security, selecione "Security Policies" e crie uma nova política.
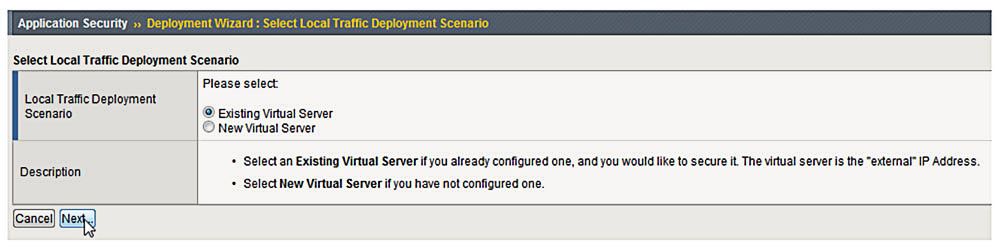
2. Selecione "Servidor virtual existente" e "Avançar".
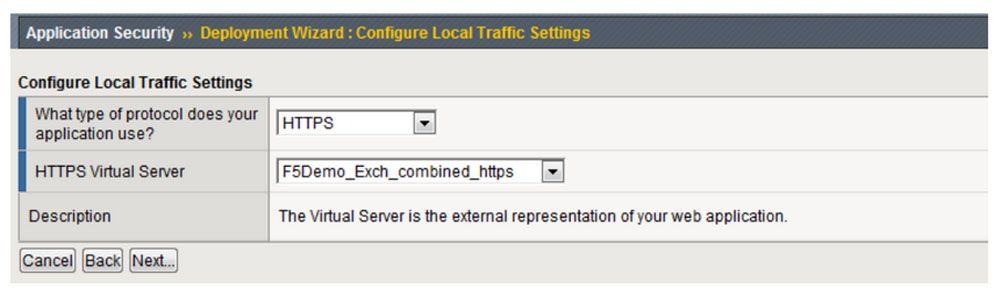
3. Selecione "HTTPS", o serviço virtual existente do Exchange e "Avançar".
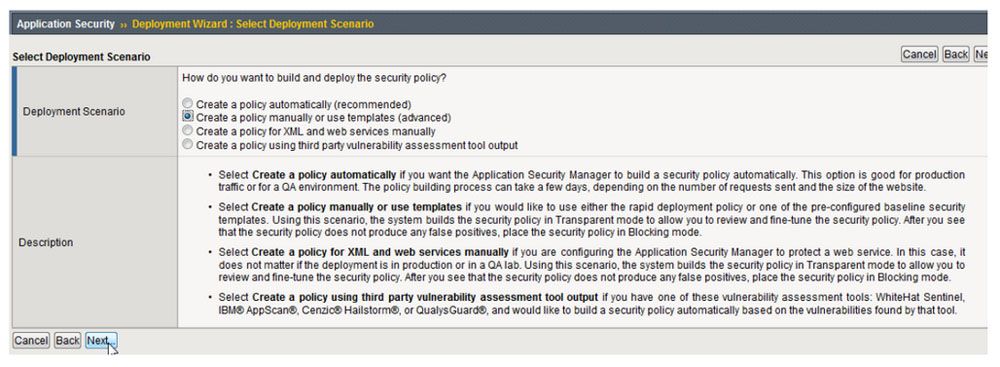
4. Selecione "Criar uma política manualmente ou usar modelos (avançado)" e clique em "Avançar".
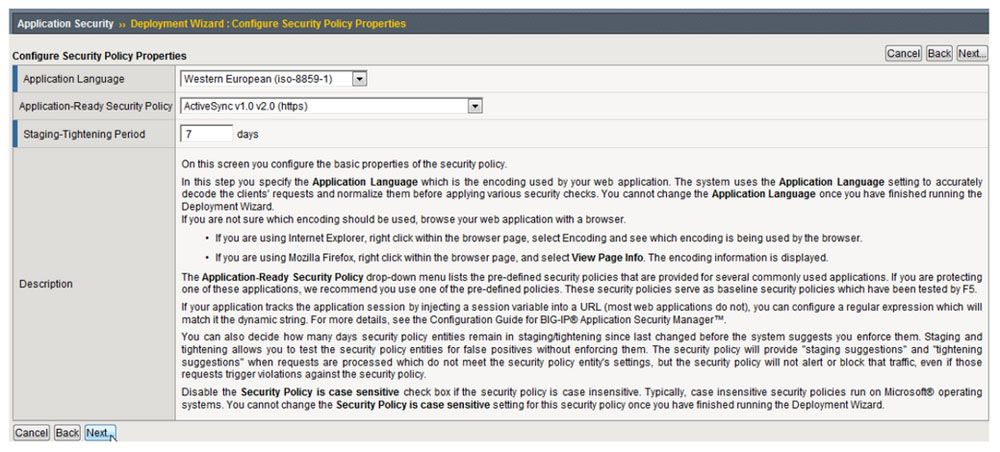
5. Selecione o idioma da política, que normalmente é Europeu Ocidental (iso-8859-1). Em seguida, selecione "ActiveSync v1.0 v2.0 (https)" e "Avançar".
6. Selecione "Concluir".
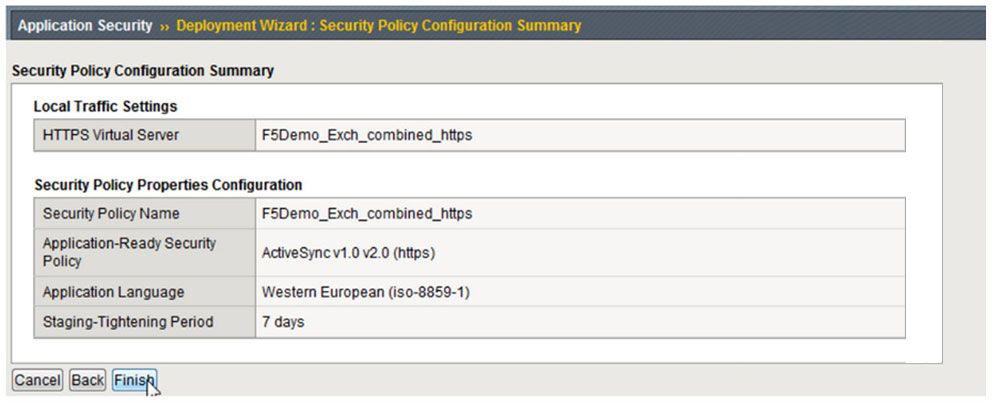
Neste ponto, a política de segurança já foi criada e aplicada ao servidor virtual do Exchange. No entanto, por padrão, a política é implementada no modo de aplicação "Transparente". A política monitora o tráfego (tanto de entrada quanto de saída), mas não executa nenhuma ação. Isso permite que o administrador ajuste a política sem afetar os usuários.
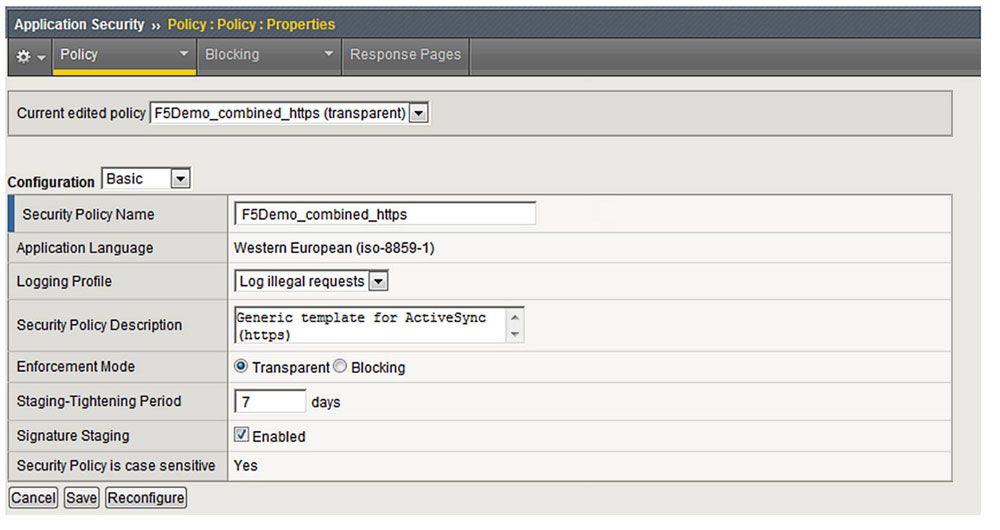
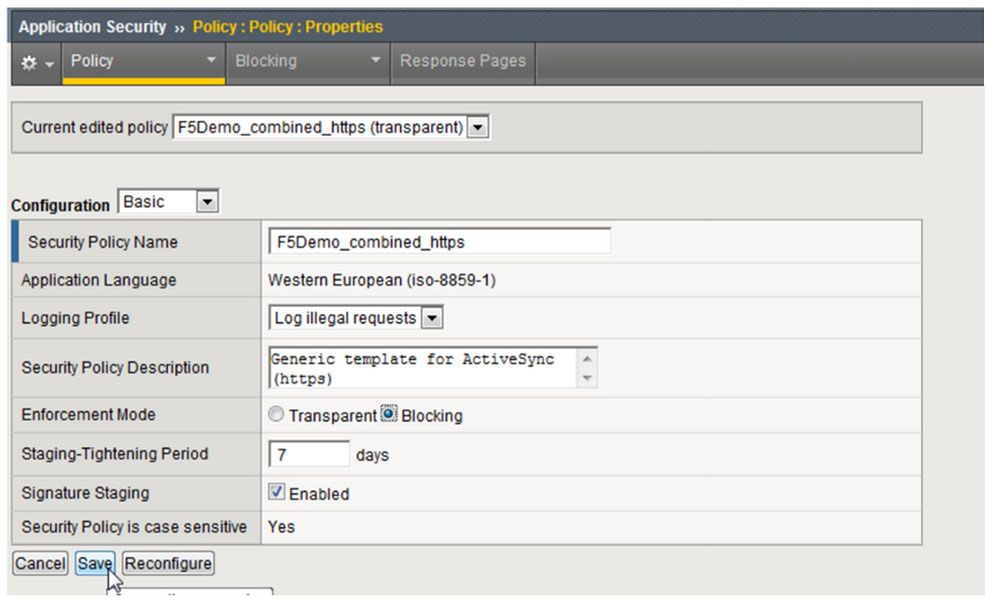
7. Depois que a política tiver sido ajustada a um nível aceitável, altere-a de "Transparente" para "Bloqueio". Selecione a opção "Bloqueio" e clique em "Salvar".
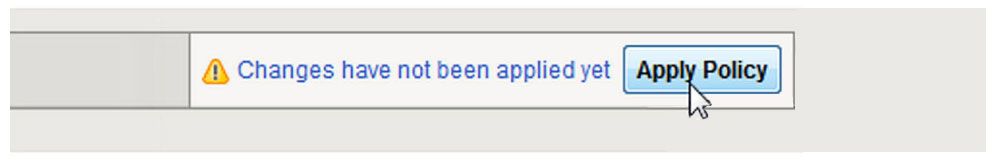
8. Selecione "Aplicar política" para confirmar as alterações.
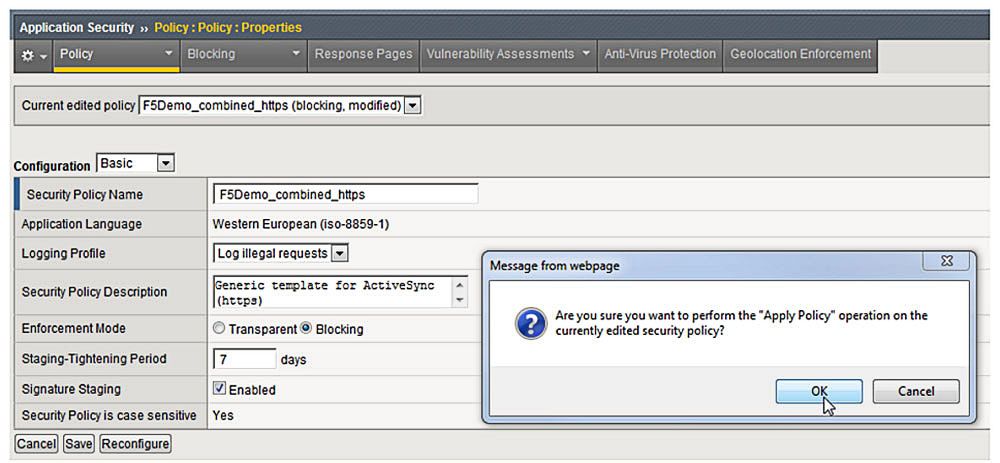
A política do BIG-IP ASM agora está operando no modo "Bloqueio".
Conclusão
Fornecer acesso a aplicações para uma força de trabalho cada vez mais móvel está rapidamente se tornando um requisito de negócios para muitas organizações. Garantir que essas aplicações sejam altamente disponíveis e seguras é absolutamente essencial. Os controladores de entrega de aplicações BIG-IP Access Policy Manager (APM) e Application Security Manager (ASM) foram projetados para proporcionar uma implantação altamente disponível e segura de aplicações essenciais aos negócios. Especificamente, é possível obter uma segurança superior para dispositivos móveis que acessam o Exchange combinando os mecanismos de autenticação multifator do BIG-IP APM com a robusta funcionalidade de firewall de camada 7 do BIG-IP ASM.
PUBLICADO EM 20 DE NOVEMBRO DE 2012