
F5 e AWS: serviços avançados de entrega de aplicações na nuvem
Introdução
A Amazon Web Services (AWS) tornou-se a maior e mais difundida provedora de infraestrutura como serviço (IaaS) de nuvem pública. Agora, as organizações podem criar, testar e implantar pilhas completas de aplicações sem precisar adquirir ou reconfigurar uma infraestrutura local. As aplicações em produção podem se beneficiar de serviços avançados de entrega de aplicações, como firewall de aplicações web (WAF), aceleração SSL, roteamento baseado em conteúdo, balanceamento de carga, mitigação de DDoS, gerenciamento de identidades e acessos e flexibilidade de protocolos, que tornam essas aplicações essenciais mais rápidas, inteligentes e seguras. Para implantações nativas da nuvem AWS, as soluções da F5 permitem disponibilizar esses serviços de aplicações em ambientes de nuvem AWS de forma simples e fácil.
O que é a Amazon Web Services?
Como provedora de IaaS, a Amazon Web Services (AWS) oferece uma infraestrutura computacional alugada suficiente para desenvolver aplicações. Sem nenhum gasto com despesas de capital ou manutenção, é possível desenvolver e implantar um conjunto completo de aplicações. Além de fornecer uma infraestrutura computacional semelhante à encontrada em ambientes locais, a AWS disponibiliza serviços de aplicações, dimensiona automaticamente a infraestrutura e hospeda aplicações em diversos locais. Devido a esses recursos adicionais, as práticas recomendadas para a AWS são diferentes daquelas adotadas em um data center convencional. Para compreender melhor as diferenças entre a AWS e um data center tradicional, é importante entender como a AWS disponibiliza seus serviços.
Serviços de infraestrutura
Para aproveitar ao máximo os benefícios da AWS, vamos analisar vários atributos importantes de sua oferta de IaaS, como distribuição geográfica, instâncias de computação e conceitos de rede e armazenamento.
Geografia
A compreensão da AWS começa com uma descrição física de como os recursos são distribuídos. No nível mais abrangente, a AWS possui várias regiões, cada uma cobrindo uma grande área geográfica, como a parte leste dos EUA. Cada região geográfica contém várias zonas de disponibilidade, assim chamadas porque foram projetadas para que as falhas fiquem isoladas entre elas. Uma falha em uma zona de disponibilidade (AZ) não se propagará para outra AZ dentro de uma região. Embora cada AZ seja isolada, as AZs de uma mesma região são conectadas por links de rede de baixa latência. Para garantir a disponibilidade, existem padrões de projeto que oferecem capacidade redundante em várias AZs dentro de uma região.
Computação
As instâncias de computação começam como uma imagem de disco de software, conhecida como Amazon Machine Image (AMI). Cada AMI é imutável, o que significa que o computador que a utiliza só pode lê-la. Inicializar uma instância de computação com base em uma AMI cria uma máquina virtual em execução na nuvem. As características do hardware virtual da instância de computação podem variar, como o número de CPUs e a quantidade de RAM disponíveis para a instância.
Rede
Cada instância de computação existe em uma Nuvem Privada Virtual (VPC), que equivale aproximadamente a uma LAN no mundo físico. Cada VPC é separada logicamente. Uma VPC pode ser composta por várias sub-redes, com roteamento implícito entre elas. As sub-redes públicas podem ser acessadas pela Internet, enquanto as sub-redes privadas estão disponíveis apenas internamente. Para implantar uma aplicação completa, uma ou mais instâncias de computação são implantadas em uma VPC. A comunicação entre VPCs pode ocorrer quando uma instância de computação ou um balanceador de carga tem uma entrada DNS atribuída.
Armazenamento
Como mencionado acima, cada AMI é imutável para a instância que a utiliza. Para armazenamento persistente, a AWS oferece várias soluções, principalmente o Simple Storage Service (S3) e o Elastic Block Storage (EBS). O S3 é um serviço de armazenamento de objetos no qual um objeto pode ser armazenado e acessado pelo nome. O tamanho do objeto pode variar de zero byte a 5 TB. Na verdade, cada AMI é implicitamente um objeto do S3. Os objetos não podem ser modificados, apenas criados e excluídos, o que os torna ideais para conteúdo relativamente estático, como fotografias ou imagens de máquinas virtuais.
O EBS fornece um armazenamento mais semelhante ao armazenamento tradicional. Uma instância de computação conectada ao EBS o reconhece como um disco rígido tradicional. Apenas uma instância em execução por vez pode se conectar a um volume do EBS; portanto, o EBS não pode ser usado como armazenamento compartilhado.
Serviços de escalabilidade
Além de fornecer os principais componentes de infraestrutura, a AWS oferece serviços adicionais que permitem o escalonamento de aplicações. Como a AWS pode provisionar recursos de infraestrutura rapidamente, a Amazon desenvolveu soluções que possibilitam o escalonamento automático e o balanceamento de carga desses recursos.
Balanceamento de carga
A AWS oferece um serviço de Elastic Load Balancing (ELB). Inicialmente, ELB se referia a um balanceador de carga simples que operava na camada 4 e distribuía o tráfego entre vários nós íntegros em um pool. O pool podia abranger várias zonas de disponibilidade, criando redundância automática em caso de falha em uma delas. Embora esse balanceador de carga ofereça alguns recursos básicos da camada 7 de rede, ele opera principalmente na camada 4, simplesmente encaminhando o tráfego TCP aos nós do pool de forma circular (round-robin). As verificações de integridade determinam quais nós estão disponíveis e, portanto, aptos a receber tráfego. Atualmente, a AWS chama esse balanceador de carga original de Classic Load Balancer para diferenciá-lo do novo Application Load Balancer (ALB).
Escalonamento automático
Como a AWS dispõe de capacidade de reserva, ela pode oferecer a opção de dimensionar os nós de um pool. O serviço AWS CloudWatch monitora as métricas de desempenho de cada nó do pool. Quando limites predefinidos são ultrapassados — por exemplo, quando a utilização da CPU permanece acima de 60% por 5 minutos —, outro nó é provisionado. Por outro lado, quando um limite inferior é ultrapassado, um nó é removido. O projetista pode definir os números máximo e mínimo de nós em um pool, bem como os limites que acionam a criação ou a remoção de nós. O uso do dimensionamento automático por trás de um balanceador de carga permite que o pool de nós seja expandido ou reduzido conforme necessário, de acordo com a carga.
Serviços de entrega de aplicações da F5
Embora os aplicativos processem regras e lógicas de negócios, muitas vezes eles não contam com a robustez necessária para implantação, gerenciamento e operação em produção em larga escala. As soluções da F5 permitem que os aplicativos sejam mais rápidos, inteligentes e seguros, fornecendo os serviços avançados de entrega de aplicativos detalhados na tabela abaixo.
Serviços avançados de entrega de aplicações da F5
Monitoramento em nível de aplicação
- Verificações avançadas da integridade do aplicativo (usando um monitor de várias etapas)
- Verificações de integridade em vários níveis (como verificar se tanto o banco de dados quanto a aplicação estão disponíveis)
- Verificações de integridade não HTTP (como SIP, Microsoft Windows SQL Server e FTP)
- Algoritmos avançados para distribuir melhor o tráfego entre os servidores com melhor desempenho
Disponibilidade global
- Disponibilidade da aplicação em uma combinação heterogênea de diferentes provedores de nuvem ou data centers
- Integração com monitores avançados do BIG-IP
- Suporte a DNSSEC
Mais rápido
Otimização de Rede e Transporte
- Uma pilha TCP configurável que pode ser otimizada para transmissão em redes WAN e celulares
- Um gateway HTTP/2 que oferece as vantagens de compressão adicional e multiplexação de solicitações sem alterar a infraestrutura de back-end
Otimização de aplicações e dados
- Otimização seletiva de imagens em tempo real, de acordo com as características detectadas da rede ou do cliente
- Aceleração de WAN em túneis criptografados por SSL, com compactação adaptativa e otimização de TCP
Mais inteligente
Programabilidade do caminho de dados
- Controle programático completo do tráfego de aplicações, incluindo a capacidade de ler, gravar e inspecionar todos os aspectos dos dados das aplicações
- Linguagem abrangente e orientada a eventos
Programabilidade do plano de controle
- A capacidade de modificar a configuração em resposta a eventos, como alterações na carga do servidor, no comportamento da aplicação ou na infraestrutura
- Acionadores totalmente autônomos ou controlados por API externa
Mais seguro
Serviços avançados de firewall de rede
- Decisões sobre o controle de tráfego com base em critérios que vão além de simplesmente IP:porta:protocolo, como localização geográfica ou reputação do endpoint
- Validação do protocolo HTTP
- Agendamentos por dia e horário
Serviços de Firewall de Aplicações Web
- Ferramentas abrangentes para identificar ameaças a aplicações web e bloquear tráfego malicioso
- Serviços de prevenção contra perda de dados (DLP) de saída
Serviços de Acesso e Identidade
- Serviços avançados de autenticação, como tokens de autenticação de dois fatores, CAPTCHA ou restrições geográficas
- Verificação de certificados de cliente e inspeção de endpoints
- Serviços de provedor de serviços (SP) e provedor de identidade (IdP) SAML
Mitigação de negação de serviço (DoS)
- Defesa proativa contra bots
- Detecção e mitigação de ataques DoS na camada 7
SSL e criptografia
- Descriptografia SSL, inspeção de tráfego e nova criptografia
- Descarregamento das cargas de trabalho SSL dos recursos do nó de computação
Os serviços avançados de entrega de aplicações permitem que elas tenham um desempenho superior, além de oferecerem maior disponibilidade e segurança. Esses serviços podem existir em um ponto estratégico de controle, independentemente de cada aplicação. Desvincular os serviços da lógica de negócios das aplicações permite que elas atendam às necessidades da empresa sem sobrecarregar as equipes de desenvolvimento com questões de infraestrutura, gerenciamento e desempenho. Um ponto estratégico de controle também permite que questões de governança sejam tratadas de maneira uniforme e independente de cada aplicação.
Juntando tudo: F5 e AWS
Ao oferecer integração nativa da nuvem com a infraestrutura da AWS, a F5 permite que as organizações aproveitem ao máximo suas implantações na AWS, proporcionando às suas aplicações melhor desempenho, maior disponibilidade e segurança mais robusta. Na próxima seção, veremos como a AWS e a F5 trabalham juntas.
Inicialização
Quando uma instância de servidor é inicializada a partir de uma imagem genérica, geralmente é recomendável alterar parâmetros ou definir configurações, como o nome do host e o endereço IP. Nas máquinas clientes, esses parâmetros são definidos via DHCP, mas definir parâmetros de servidor via DHCP muitas vezes pode causar problemas. Além das configurações de rede, às vezes uma determinada instância requer pacotes de software específicos ou certas configurações de software.
No caso de uma implantação do BIG-IP, um administrador pode querer automatizar a configuração de cada um dos módulos, como os servidores virtuais e as configurações de pools do BIG-IP Local Traffic Manager (LTM), configurações específicas de WAF do BIG-IP Application Security Manager ou, talvez, configurações de firewall do BIG-IP Advanced Firewall Manager. Qualquer pessoa que instale uma instância de servidor enfrenta os mesmos problemas: a imagem base precisa de configuração adicional para funcionar corretamente.
A AWS oferece duas abordagens principais para configurar uma instância: criar uma nova AMI ou usar o cloud-init para modificar um servidor durante o processo de inicialização. A criação de uma nova AMI é mais adequada para alterações comuns a várias instâncias e que provavelmente não serão atualizadas com frequência. Por outro lado, o cloud-init é mais adequado para alterações que afetam menos instâncias e têm uma vida útil mais curta.
AMI
Para alterações que devem persistir por um período mais longo — e para alterações comuns a várias instâncias —, uma boa abordagem é criar uma nova AMI inicializando uma máquina a partir de uma AMI semelhante à configuração desejada. Depois que o administrador fizer as alterações necessárias na instância em execução, a instância será interrompida, e uma nova AMI será gerada e registrada na AWS. Todas as instâncias futuras inicializadas a partir dessa AMI já terão as alterações aplicadas. Como essa abordagem torna as alterações efetivamente permanentes — e como a geração da nova AMI pode levar algum tempo —, as alterações incorporadas à AMI geralmente são aquelas que permanecerão por um longo período e poderão ser usadas em várias instâncias. Outro motivo para usar uma AMI é que ela permite tempos de inicialização mais rápidos, pois alguns processos do cloud-init podem ser demorados.
Cloud-init
As alterações necessárias que não são adequadas para incorporação em uma nova AMI são boas candidatas ao cloud-init, que basicamente permite executar um script de inicialização sempre que a instância é iniciada. O uso do cloud-init permite incorporar à instância alterações simples e específicas para ela.
Entre as desvantagens do cloud-init está o fato de que as alterações de configuração, como instalações de pacotes, precisam ser executadas durante a inicialização, fazendo com que ela demore mais. Um tempo de inicialização longo tem um impacto real em cenários de escalabilidade automática, nos quais essa demora pode tornar a escalabilidade automática ineficaz. Por esses motivos, alterações demoradas devem ser incluídas em uma nova AMI, em vez de serem feitas por meio do cloud-init.
O gerenciamento da configuração também pode ser trabalhoso quando uma alteração pode ser usada em várias instâncias, mas não em todas. Por exemplo, suponha que uma determinada implantação do BIG-IP seja usada em um grupo de escalabilidade automática com uma configuração específica de servidor virtual. Uma única AMI poderia atender a essas máquinas, enquanto outra AMI poderia atender a outras máquinas BIG-IP em outro grupo de escalabilidade automática. O uso de uma única AMI para cada grupo de escalabilidade automática garante que apenas as alterações específicas de cada host sejam necessárias no processo do cloud-init. Todas as alterações comuns ao grupo podem ser incorporadas à AMI. A desvantagem dessa abordagem é que ela exige uma atualização da AMI para cada alteração comum a todas as máquinas.
Escalonamento automático
Os aplicativos oferecem uma funcionalidade, geralmente a vários usuários simultaneamente. À medida que um aplicativo se torna mais bem-sucedido, ele pode exceder a capacidade do computador em que é executado. Quando as necessidades do aplicativo ultrapassam a capacidade desse computador, é preciso avaliar as opções para aumentá-la. Há três abordagens genéricas de escalabilidade: escalabilidade vertical, processamento em pipeline e escalabilidade horizontal.
Escalabilidade vertical
O escalonamento vertical é a abordagem mais simples para aumentar a capacidade, pois consiste apenas em substituir o computador existente por um mais rápido. Ao instalar um computador mais rápido, todos os aspectos da aplicação e quaisquer outros serviços executados no computador ficam mais rápidos, sem que seja necessário alterar a aplicação ou a infraestrutura. A desvantagem do escalonamento vertical é que os custos tendem a aumentar exponencialmente à medida que o desempenho aumenta, até chegar a um ponto de retornos decrescentes. Depois que determinado limite é ultrapassado, o escalonamento vertical se torna proibitivo em termos de custo.
Pipeline
O pipelining resulta da decomposição da carga de trabalho em etapas sequenciais, de forma semelhante a uma linha de montagem. Quando computadores diferentes podem trabalhar de maneira independente em cada etapa, a vazão geral pode ser aumentada. No entanto, o pipelining aumenta apenas a vazão e, muitas vezes, faz isso às custas da latência. Em outras palavras, o pipelining pode aumentar o desempenho geral, mas reduzir o desempenho para um único usuário ou uma única solicitação. Outra desvantagem do pipelining é que ele exige um conhecimento profundo do fluxo de trabalho que pode ser decomposto, além de uma infraestrutura compatível com esse conhecimento. Isso vincula estreitamente as decisões de infraestrutura à lógica de negócios, o que é exatamente o oposto do que muitas organizações estão tentando fazer.
Escalabilidade horizontal
A escalabilidade horizontal consiste em manter o aplicativo e o computador inalterados e, em vez disso, distribuir as solicitações uniformemente entre um conjunto de servidores. Como os aplicativos geralmente processam várias solicitações independentes ao mesmo tempo, elas podem ser distribuídas com segurança entre um conjunto de servidores de aplicativos idênticos. A escalabilidade horizontal também oferece o benefício da redundância, pois a falha de qualquer servidor do conjunto não causará a indisponibilidade de todo o aplicativo. A desvantagem da escalabilidade horizontal é que ela exige uma orquestração externa complexa para garantir que as solicitações sejam balanceadas entre os nós do conjunto.
Escalabilidade automática da AWS
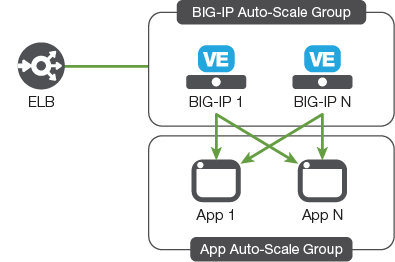
O AWS Auto Scaling usa uma abordagem de expansão horizontal para aumentar a capacidade das aplicações que precisam dela. O serviço CloudWatch monitora os nós de um pool. Quando os nós ultrapassam limites predefinidos, o CloudWatch inicia automaticamente novos nós ou desativa nós do pool, conforme apropriado. Com a plataforma BIG-IP, esse processo pode ocorrer de duas maneiras: alterando o número de instâncias do BIG-IP ou alterando o número de nós em um pool por trás de uma única instância do BIG-IP. A diferença entre as duas abordagens depende do que é dimensionado: a instância do BIG-IP ou um pool.
No primeiro cenário, um pool de BIG-IP fica entre dois dispositivos ELB. O primeiro dispositivo ELB controla a criação e o encerramento de membros BIG-IP, enquanto o segundo dispositivo ELB é a única entrada em um pool de servidores para cada uma das instâncias BIG-IP. Essa abordagem faz sentido quando a instância BIG-IP fornece serviços avançados de entrega de aplicações, como terminação SSL ou atuação como firewall de aplicações Web. O primeiro dispositivo ELB realiza o balanceamento de carga e, ao mesmo tempo, aumenta ou reduz o pool conforme necessário.
No segundo cenário, o número de membros do pool de back-end aumenta e diminui por meio do CloudWatch, mas a instância do BIG-IP realiza o balanceamento de carga. A instância do BIG-IP se comunica com a AWS para detectar os nós que estão sendo adicionados ou removidos do pool. Essa abordagem faz sentido ao usar recursos avançados de balanceamento de carga, como a linguagem de script iRules, ou ao direcionar solicitações com base na URL ou no conteúdo. Nesses casos, uma única instância do BIG-IP é suficiente para gerenciar a carga dos servidores no pool de back-end.
Segurança e IAM
A instância do BIG-IP deve interagir com a infraestrutura da AWS em pelo menos dois cenários. Primeiro, uma implantação da AWS em várias zonas exige a alteração do endereço IP associado a um IP elástico da AWS. Segundo, uma instância do BIG-IP precisa ter visibilidade dos membros do pool adicionados e removidos pelo serviço AWS CloudWatch, que aumenta ou reduz a quantidade de servidores em um pool. Cada interação com a infraestrutura ocorre por meio de chamadas de API e, assim como qualquer outro software que faz chamadas de API, a instância do BIG-IP deve se autenticar na AWS. Em geral, há duas formas de autenticação na AWS: por meio de credenciais ou de funções do IAM.
Credenciais
A abordagem mais simples para a autenticação é incluir as credenciais apropriadas na chamada à API. As credenciais da AWS consistem em uma chave de acesso e uma chave secreta, que correspondem, de modo geral, a um nome de usuário e uma senha. O administrador gera as credenciais, que são então incorporadas ao aplicativo pelo desenvolvedor. Isso permite que o aplicativo acesse as chamadas de API apropriadas.
Embora seja simples, incorporar credenciais a uma aplicação traz riscos de segurança. Se o desenvolvedor não proteger as credenciais na aplicação, outras pessoas ou softwares poderão recuperá-las e usá-las de forma mal-intencionada. Essa abordagem também dificulta a alteração das credenciais sem que seja necessário modificar o software. Embora o uso de credenciais seja uma abordagem razoável para testes rápidos, uma solução de produção deve adotar outra forma de autenticação. É por isso que as práticas recomendadas da AWS desaconselham o uso de credenciais armazenadas em uma aplicação.
Gerenciamento de acesso e identidade
Uma abordagem mais segura para autenticar chamadas de API é usar funções do IAM. O AWS Identity and Access Management (IAM) permite que os usuários gerenciem o acesso à infraestrutura da AWS. Qualquer instância de computação, como uma máquina BIG-IP, pode receber uma função do IAM que autoriza um conjunto específico de recursos. Quando a instância é iniciada, o IAM gera um conjunto temporário de credenciais para ela. Essas credenciais permanecem válidas enquanto a instância estiver em funcionamento e habilitam apenas os recursos de API especificados. Quando configurada com uma função do IAM, a instância BIG-IP não armazena credenciais; em vez disso, ela tem acesso somente às APIs de infraestrutura necessárias, proporcionando, assim, mais segurança do que a autenticação baseada em credenciais.
Disponibilidade em várias zonas
Como mencionado anteriormente, os data centers da AWS estão localizados em regiões geográficas, cada uma das quais pode conter uma zona de disponibilidade (AZ). Cada AZ de uma região não compartilha nenhum recurso com as demais AZs: nem energia elétrica, nem rede, nem edifícios. Na verdade, cada AZ é geograficamente separada das outras dentro de uma região. Devido a essa separação entre as zonas, os assinantes da AWS podem ter a certeza de que um evento que afete uma AZ não afetará outra. Em outras palavras, como regra geral, no máximo uma AZ de uma região deve ficar indisponível em um dado momento. Isso significa que qualquer serviço implantado em duas ou mais zonas de disponibilidade deve permanecer continuamente disponível.
A plataforma BIG-IP oferece suporte à alta disponibilidade entre as AZs da AWS usando um IP elástico da AWS, que é um endereço IP não associado intrinsecamente a uma instância de computação. Em vez disso, o endereço IP pode ser encaminhado dinamicamente para um endereço IP privado de uma instância de computação em execução. Para habilitar a alta disponibilidade em várias zonas, conjuntos idênticos de instâncias BIG-IP e servidores de aplicativos são colocados, cada um, em sua própria AZ. Inicialmente, o IP elástico é atribuído a uma das instâncias BIG-IP. As conexões são estabelecidas de cada cliente para o IP elástico, que, por sua vez, as encaminha para o endereço IP privado de uma das instâncias BIG-IP. Caso ocorra uma falha, a outra instância BIG-IP assumirá as responsabilidades fazendo uma chamada de API para a AWS e solicitando que o endereço IP elástico seja encaminhado para ela.
Balanceador de Carga Elástico
Ao se integrar ao ELB, a plataforma BIG-IP pode fornecer serviços de aplicações que se integram perfeitamente aos recursos da AWS, como várias Zonas de Disponibilidade (AZs) e o dimensionamento automático de nós BIG-IP.
Posicionar o ELB na frente de uma instância do BIG-IP simplifica a implantação em várias AZs, pois o ELB pode balancear o tráfego de forma transparente entre as pilhas de aplicações individuais em cada AZ na qual uma instância do BIG-IP fornece serviços de aplicação. Essa abordagem simplifica o balanceamento de carga entre várias AZs.
Quando é necessária a elasticidade das instâncias do BIG-IP, um ELB com escalabilidade automática pode aumentar ou reduzir automaticamente um pool de dispositivos virtuais BIG-IP, fornecendo serviços de aplicativos, como firewall de aplicações Web, gerenciamento de identidades ou terminação SSL. Com uma arquitetura de ELB em sanduíche, o tráfego é encaminhado para o primeiro ELB, que o balanceia e dimensiona automaticamente para um pool de instâncias do BIG-IP. Para simplificar a configuração do pool do BIG-IP, cada instância do BIG-IP tem um único endereço de ELB no pool de servidores. Em seguida, o segundo ELB encaminha o tráfego para o pool de servidores downstream.
Várias combinações de topologias de ELB e BIG-IP oferecem escalabilidade automática, disponibilidade e serviços de aplicativos que não estão disponíveis em nenhuma das duas soluções isoladamente. Ao aproveitar as vantagens tanto do ELB quanto da plataforma BIG-IP, o arquiteto pode fornecer o nível de serviços necessário para uma implantação específica.
Modelos do CloudFormation
Para viabilizar implantações repetíveis e automatizadas por scripts, a AWS fornece Cloud Formation Templates (CFTs), que simplificam tanto a implantação quanto o gerenciamento contínuo. Após a criação de um CFT para a arquitetura de serviço ou aplicação desejada, a AWS pode usá-lo para provisionar uma aplicação de forma rápida e confiável. Os CFTs são particularmente úteis em ambientes de DevOps, permitindo que as equipes criem facilmente processos repetíveis para testes e implantação em produção.
A F5 não apenas oferece suporte ao uso de CFTs para implantar instâncias do BIG-IP, como também disponibiliza vários arquivos CFT de referência para implantações típicas do BIG-IP.
O ajuste dos parâmetros nos arquivos CFT de referência permite implantações automatizadas por scripts de soluções BIG-IP para diferentes cenários, incluindo o dimensionamento automático de instâncias BIG-IP ou de servidores de back-end por trás de instâncias BIG-IP, além de cenários mais complexos. Ao automatizar implantações repetíveis na AWS usando CFTs e soluções da F5, ambientes de aplicativos complexos podem ser implantados rapidamente e com pouco esforço.
Documentação
É claro que a tecnologia é de pouca utilidade se não puder ser aproveitada ao máximo. Para isso, a F5 fornece uma ampla documentação. Há documentação disponível sobre a plataforma BIG-IP em geral e sobre as particularidades de uma instância do BIG-IP na AWS. Um bom ponto de partida para qualquer dúvida é o Ask F5.
A guia de documentação fornece informações sobre módulos específicos do BIG-IP, além de uma seção completa sobre a integração com a AWS. O portal da AWS oferece uma interface de pesquisa para documentação, artigos, comunidade e recursos, desde os primeiros passos até cenários complexos de implantação.
Para as dúvidas que não forem esclarecidas pela documentação, a comunidade F5 DevCentral está pronta para fornecer respostas e assistência.
Conclusão
A adoção da nuvem pública não é mais uma moda passageira, mas uma tendência duradoura na área de TI. A Amazon Web Services, maior e mais abrangente provedora de serviços de nuvem pública do mundo, permite que as organizações criem, testem e implantem aplicações sem a necessidade de qualquer equipamento local. A F5 disponibilizou seus serviços avançados de entrega de aplicações como parte do ecossistema da AWS e os configurou para ajudar as aplicações a operar com mais rapidez, inteligência e segurança em ambientes de nuvem da AWS.
PUBLICADO EM 14 DE MARÇO DE 2017