
F5 iApps: levando a entrega de aplicações para além da rede
Introdução
As empresas atuais exigem um nível mais elevado de visibilidade e gerenciamento de aplicações na rede. Os data centers são projetados para fornecer aplicações e serviços, mas ainda são gerenciados como grandes redes — e cada componente de rede é gerenciado como um dispositivo isolado e independente. Por exemplo, um roteador tradicional é gerenciado como se sua única função fosse rotear o tráfego IP de forma isolada. No entanto, as aplicações dependem totalmente desse roteador para funcionar conforme o esperado. Atualmente, a maioria das empresas considera as redes corporativas e de data centers como uma série de objetos individuais, gerenciados por grupos distintos, mas não há uma visão abrangente de como esses componentes se relacionam entre si e com o restante da infraestrutura, nem de como todos eles funcionam em conjunto para disponibilizar aplicações aos usuários.
Gerenciar toda a infraestrutura como componentes individuais prejudica a TI, pois exige a coordenação de muitas partes móveis entre diferentes grupos para gerenciar e controlar adequadamente a entrega de aplicações aos usuários e a outros serviços no data center. Como resultado, os departamentos de TI muitas vezes mantêm planilhas complexas que detalham o que cada componente faz no nível da rede, mas não contêm informações sobre como esses componentes estão vinculados às aplicações. Essa visão complexa e isolada da infraestrutura torna-se um desafio para o gerenciamento do data center, a solução de problemas e os modelos ágeis, como o provisionamento por autoatendimento, pois não há uma compreensão de como os componentes da infraestrutura trabalham em conjunto para disponibilizar uma aplicação.
Mudança de foco para aplicações
Embora essa visão ultrapassada do data center ainda influencie a gestão em muitas organizações, as aplicações estão evoluindo e assumindo um papel central. Essa mudança obrigou os departamentos de TI corporativos a adotar uma gestão centrada nas aplicações, em vez de partir de dispositivos e objetos e combinar componentes para disponibilizar a aplicação. Essa transformação é impulsionada, em grande parte, pelo movimento de adoção da computação em nuvem e do software como serviço (SaaS), em que a aplicação se torna o componente mais importante e a infraestrutura passa a ser tratada como uma commodity.
No entanto, gerenciar aplicações é muito mais complexo hoje do que há apenas cinco anos. No back-end, as aplicações agora podem estar hospedadas em qualquer lugar, dentro ou fora do data center corporativo. Os administradores podem implantar aplicações em diferentes provedores de nuvem, executá-las como aplicações SaaS e até distribuí-las geograficamente entre data centers localizados em diferentes continentes. E, com a virtualização, os data centers estão abandonando o modelo individualizado de um servidor para cada aplicação; os recursos estão diminuindo, enquanto os serviços continuam crescendo. As próprias aplicações também estão migrando para um modelo com um volume de dados muito maior e dependendo da comunicação entre aplicações por meio de APIs, o que aumenta os requisitos de recursos do sistema e da rede. Ainda assim, apesar dessa rápida consumerização da TI corporativa, na qual a aplicação é o elemento central, a infraestrutura fundamental não se adaptou. Gerenciar a entrega de aplicações não envolve apenas componentes de rede — envolve também o contexto e a compreensão de como os usuários interagem com as aplicações em tempo real.
iApps: A Era dos Aplicativos
O F5 iApps é um novo e poderoso conjunto de recursos do sistema BIG-IP que oferece uma maneira melhor de estruturar a entrega de aplicações no data center. O iApps se baseia em uma abordagem holística e centrada nas aplicações para gerenciar e entregar aplicações dentro, fora e além do data center. A tecnologia iApps fornece uma estrutura no sistema BIG-IP que oferece uma visão contextual e estatísticas avançadas sobre os serviços de aplicações que dão suporte aos negócios. Com ela, as equipes de aplicações, segurança, redes, sistemas e operações podem unificar, simplificar e controlar os serviços de entrega de aplicações com mais eficiência.
O iApps abstrai os diversos componentes individuais necessários para disponibilizar uma aplicação, agrupando esses recursos em modelos associados a aplicações específicas. Isso elimina a necessidade de os administradores gerenciarem componentes distintos na rede.
A maioria dos departamentos de TI corporativos delega a diferentes grupos as responsabilidades pelo gerenciamento de várias partes da rede: endereços IP, roteamento e DNS são gerenciados pela equipe de rede; servidores físicos e virtuais, compilações de sistemas operacionais e gerenciamento de antivírus ficam sob a responsabilidade da equipe de servidores; a interação com APIs, os padrões de aplicativos e os direitos de acesso ficam sob a responsabilidade das equipes de aplicativos e segurança. Como resultado, normalmente não há um único grupo de TI capaz de responder à pergunta: "Quais componentes são necessários para disponibilizar o serviço de e-mail em sua organização e como cada um deles está configurado?" Simplesmente há componentes demais operando sem coordenação.
O iApps muda esse cenário ao gerenciar tudo sob uma perspectiva centrada na aplicação. Nós, monitores de aplicações e pools — com o iApps, esses componentes de serviços de entrega de aplicações podem ser agrupados e gerenciados como parte de um fluxo de trabalho da aplicação. Isso permite que os administradores de aplicações e de rede definam facilmente os componentes de infraestrutura necessários para disponibilizar aplicações com sucesso, automatizando as principais tarefas de gerenciamento.
Além de configurar e gerenciar serviços de entrega de aplicações, o iApps pode definir tarefas de automação, como a implantação de recursos adicionais de entrega de aplicações. O iApps utiliza diversos componentes do sistema BIG-IP para gerenciar todos os aspectos da entrega de aplicações, desde a aplicação de regras de balanceamento de carga à infraestrutura de segurança AAA por meio do mecanismo iRules da F5 até a disponibilização de dados de diagnóstico e visibilidade das aplicações no iHealth, o portal de suporte da F5 voltado para clientes.
Com o iApps, todos os componentes dos serviços de entrega de aplicações são agrupados e tratados como extensões da aplicação. Por exemplo, uma nova aplicação do SharePoint precisará de monitores de integridade específicos que verifiquem o status do front-end web e dos componentes de pesquisa e banco de dados do SharePoint. Tradicionalmente, esses componentes precisariam ser atribuídos e gerenciados individualmente, o que aumentaria a possibilidade de erros e prolongaria drasticamente o tempo de implantação. Com um iApp para SharePoint, todos esses elementos passam a ser componentes da própria aplicação e podem ser implantados e gerenciados em um único local centralizado.
Componentes unificados do iApps
Nos bastidores, o iApps é composto por vários componentes distintos, cada um responsável por gerenciar uma parte da infraestrutura de entrega de aplicações. Integrados, esses componentes fazem parte do controlador unificado de entrega de aplicações (ADC) BIG-IP.
Serviços de Aplicativos iApps
O iApps agrupa componentes de aplicativos para entrega por meio da criação de iApps Application Services, que podem ser aplicados a qualquer parte do aplicativo durante a entrega. Por exemplo, um iApps Application Service para SharePoint poderia ser inicialmente associado a uma política do BIG-IP Local Traffic Manager (LTM) e a um conjunto de iRules relacionados a SSL. Posteriormente, os administradores poderiam associar uma política de acesso do BIG-IP Access Policy Manager (APM) a esse mesmo iApps Application Service para SharePoint marcando uma única caixa do iApps e, em seguida, redistribuí-lo por toda a rede. Os iApps Application Services reduzem os custos operacionais ao proporcionar visibilidade de toda a infraestrutura de entrega de aplicativos, vinculando as dependências de aplicativos e de rede em um único sistema unificado.
Assim como a programação orientada a objetos mudou a forma como os aplicativos eram desenvolvidos, os Serviços de Aplicativos iApps mudam o paradigma de como os serviços típicos de entrega de aplicativos são posicionados "à frente" do aplicativo. Os Serviços de Aplicativos iApps podem ser aplicados a qualquer parte da cadeia de entrega do aplicativo, em qualquer momento durante a entrega, permitindo que a organização escolha quais partes do aplicativo serão afetadas por quais componentes de serviço e em que momento — tudo com base no contexto. As políticas do iApps não se limitam apenas à criação de configurações de balanceamento de carga. Como parte de toda a plataforma ADC unificada BIG-IP, as políticas do iApps também podem incluir definições de configuração para módulos e recursos avançados do sistema BIG-IP, como a atribuição de uma política de acesso de usuários ao aplicativo usando o BIG-IP APM.
Modelos do iApps
O acesso a modelos é um dos benefícios mais atraentes do iApps. Embora os modelos de aplicativos estejam disponíveis no BIG-IP LTM desde a versão 10, eles se limitavam à fase inicial de implantação de novos aplicativos. Além disso, não podiam ser usados posteriormente para modificar a configuração em execução.
Os modelos do iApps são flexíveis e fáceis de usar para implantar e gerenciar serviços de aplicativos — eles funcionam como uma interface centralizada para criar, gerenciar e monitorar aplicativos em todos os módulos do sistema BIG-IP. Quando um administrador cria uma nova configuração do iApps usando um modelo existente, a configuração resultante é usada em todos os dispositivos BIG-IP de um cluster de serviços de dispositivos e fornece as informações necessárias para o F5 Analytics.
Além da configuração e do gerenciamento do sistema BIG-IP, os modelos do iApps também permitem que vários grupos de TI definam todas as configurações necessárias para disponibilizar e gerenciar uma aplicação. Uma equipe multidisciplinar de arquitetos pode definir os parâmetros da aplicação — desde a equipe de rede, que fornece informações de endereço IP, passando pela equipe de aplicações, que configura uma política de cache e compactação, até a equipe de segurança, que define políticas de acesso para usuários e regiões — e estabelecer procedimentos em um modelo do iApps. Em seguida, o modelo pode ser entregue às operações de TI para implantação em dispositivos BIG-IP de teste ou produção. Depois de estabelecidos, os modelos do iApps podem ser modificados pelo grupo responsável e reutilizados em toda a organização à medida que as necessidades de negócios e de TI evoluem.
Outro benefício importante do iApps é eliminar a barreira do “especialista no assunto” para a implantação de um novo aplicativo no ADC e em toda a infraestrutura. Os responsáveis pelos aplicativos não precisam mais se preocupar com a implantação de dispositivos BIG-IP LTM individuais para garantir a disponibilidade ou de dispositivos BIG-IP ASM para garantir a segurança. Com o iApps, os responsáveis pelos aplicativos simplesmente adicionarão esses serviços como parte da configuração do aplicativo no iApps, e a plataforma BIG-IP implantará o serviço adequado e todos os componentes associados a ele. Normalmente, os responsáveis pelos aplicativos dedicam muito tempo à configuração de aplicativos para que sejam disponibilizados por meio de appliances do sistema BIG-IP. Com os modelos do iApps, esse trabalho inicial pode ser reutilizado em toda a organização. Os modelos personalizáveis do iApps ajudam as organizações a reduzir as despesas operacionais, permitindo ajustar as políticas dos aplicativos uma única vez, testá-las uma única vez e, depois, reutilizar esse trabalho exportando as configurações e compartilhando-as com outros dispositivos BIG-IP e outras organizações de TI.
Ecossistema iApps
As políticas de configuração do iApps foram projetadas para serem portáveis entre sistemas BIG-IP e entre usuários. Os modelos do iApps podem ser exportados individualmente para cada aplicativo e reutilizados em toda a rede de aplicativos. Além disso, eles podem ser exportados e compartilhados por meio do ecossistema do iApps no DevCentral, o site da comunidade da F5, onde administradores e desenvolvedores de sistemas BIG-IP podem criar, modificar e compartilhar seus próprios modelos do iApps para outros aplicativos ou ajustar modelos existentes do iApps.
A F5 lança regularmente modelos oficiais do iApps para novos aplicativos por meio do ecossistema iApps no DevCentral. Isso permite aproveitar o trabalho de engenharia realizado para novos aplicativos por parceiros da F5, como Microsoft, IBM e Oracle, bem como modelos de aplicativos específicos para setores verticais, como finanças, governo e saúde.
Análises da F5
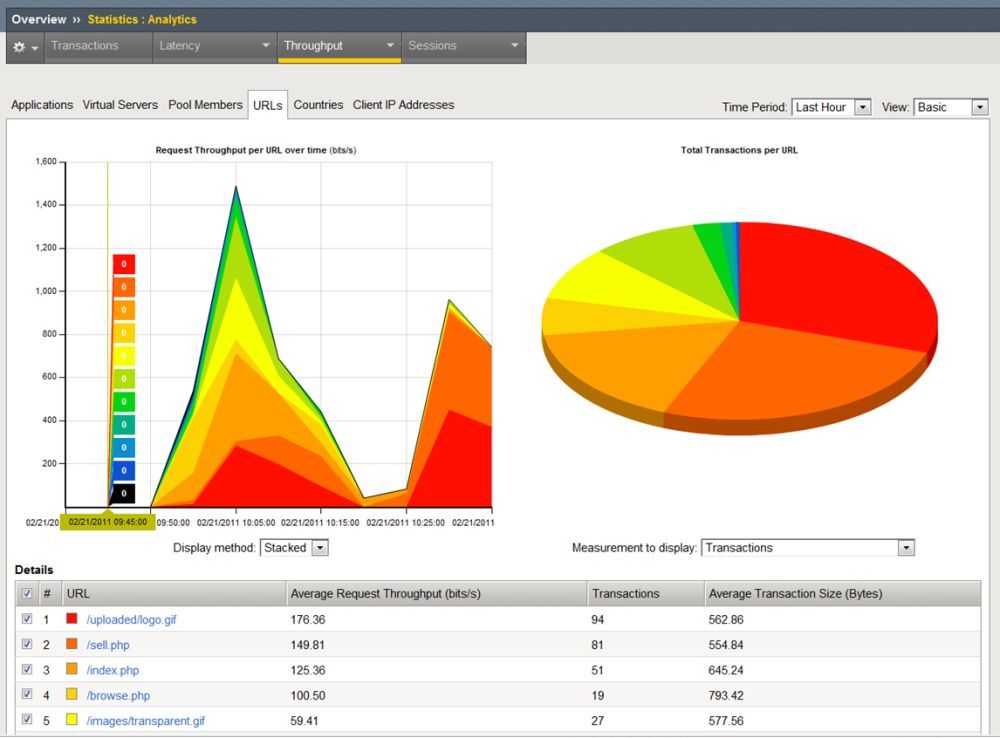
A maior parte de uma política do iApps é voltada à configuração dos componentes de gerenciamento de tráfego necessários para disponibilizar aplicações. No entanto, a plataforma BIG-IP também inclui ferramentas para monitorar aplicações e fornece estatísticas de desempenho das aplicações em tempo real. Ela também fornece informações de diagnóstico e solução de problemas, como tempo de resposta da aplicação, latência da rede e estatísticas de conexão para toda a aplicação, servidores virtuais, pools e nós.
Diferentemente das ferramentas de monitoramento tradicionais, o F5 Analytics coleta dados de desempenho no nível da aplicação, vinculando as informações à própria aplicação, em vez de associá-las a componentes individuais da infraestrutura. Os responsáveis pelas aplicações podem monitorar o desempenho desde a aplicação, passando pelos servidores de aplicações, até a rede. Isso permite que as organizações monitorem com precisão o desempenho da aplicação em tempo real, com base na resposta da aplicação, nas condições da rede e no contexto do usuário.
O F5 Analytics utiliza dados estatísticos e de registro do sistema BIG-IP. Esses dados são formatados como um objeto JSON, que é então exportado para uso por consumidores de dados, como o F5 BIG-IQ, ou por aplicativos, como o Splunk.
Com o F5 Analytics, você pode configurar várias categorias de dados para exportação. Para consumidores de dados como o Splunk, ele permite configurar o endpoint de rede para o qual os dados são enviados.
Clusters de serviços de dispositivos
Os dispositivos de hardware de data centers normalmente operam em pares redundantes, seja no modo Ativo/Em espera (um sistema gerencia 100% das tarefas, enquanto outro aguarda o primeiro ficar offline para assumir essas tarefas) ou Ativo/Ativo (ambos os sistemas distribuem a carga de trabalho entre os dispositivos). As duas configurações redundantes são uma prática recomendada para qualquer implantação de hardware de missão crítica, mas apresentam uma grande falha de projeto: essa arquitetura redundante pressupõe a falha completa do dispositivo.
Uma abordagem melhor é criar uma arquitetura tolerante a falhas com base no que o dispositivo está fazendo em cada momento durante a entrega de aplicações, em vez de considerar se o dispositivo inteiro está online ou inativo. Os dispositivos BIG-IP permitem uma arquitetura escalável e tolerante a falhas no nível da aplicação, oferecendo proteção por failover para as configurações de aplicações entre dispositivos. Os clusters de serviços de dispositivos BIG-IP operam com duas opções de configuração diferentes: modos Sync-Only e Sync-Failover.
Somente sincronização
O modo Sync-Only dos clusters de serviços de dispositivos BIG-IP permite que vários appliances de hardware e software BIG-IP compartilhem dinamicamente entre si configurações e modelos de entrega específicos de aplicações. Isso elimina a necessidade de um administrador atualizar manualmente as configurações completas dos dispositivos sempre que algo muda. Como as políticas de aplicações BIG-IP são separadas das configurações de hardware, os administradores podem sincronizar informações de aplicações e de rede entre os dispositivos, em vez de duplicar um arquivo de configuração BIG-IP inteiro. Isso permite que a equipe de TI opere diferentes dispositivos BIG-IP com configurações distintas e, ainda assim, sincronize configurações e políticas específicas de aplicações entre esses dispositivos. Por exemplo, as políticas do BIG-IP Application Security Manager (ASM) podem ser sincronizadas entre dispositivos BIG-IP sem afetar outras políticas de aplicações em cada dispositivo nem exigir que a equipe de segurança instale manualmente políticas individuais do BIG-IP ASM em cada dispositivo.
Sincronização e failover
Além da sincronização entre dispositivos, as configurações de aplicativos podem realizar o failover do tráfego ativo e em tempo real entre dispositivos, levando o conceito de Ativo/Ativo para a camada de aplicativos. O modo Sync-Failover dos clusters de serviços de dispositivos BIG-IP amplia o conceito 1:1 de Ativo/Ativo para N:1, permitindo que quantos dispositivos ativos forem necessários compartilhem a carga dos aplicativos, dependendo das restrições e da disponibilidade de recursos. Isso é muito semelhante ao conceito de distribuição de dados do RAID 5, em que o número de discos pode ser definido de acordo com a necessidade e a redundância.
À medida que mais recursos de entrega de aplicações são necessários, os administradores podem adicionar dispositivos BIG-IP ativos a um cluster de serviços de dispositivos. O cluster assume parte da carga geral de entrega de aplicações sem a necessidade de adicionar um segundo dispositivo dedicado em espera para o caso de o novo dispositivo ficar offline. Com os clusters de serviços de dispositivos BIG-IP, cada novo dispositivo do grupo oferece algum nível de redundância, ficando disponível para assumir a carga adicional das aplicações caso um dos dispositivos fique offline. Quanto mais dispositivos BIG-IP fizerem parte de um cluster de serviços de dispositivos, mais eficientemente a carga das aplicações poderá ser distribuída entre todos os dispositivos disponíveis.
Ponto Estratégico de Controle
Dois princípios fundamentais do iApps são a visibilidade e o controle. O iApps oferece níveis sem precedentes de ambos em toda a infraestrutura; no entanto, o grau de visibilidade e controle que ele proporciona depende de seu posicionamento em um ponto estratégico, no qual toda a lógica de entrega de aplicações possa ser aplicada dinamicamente a todo o tráfego bidirecional das aplicações, com uma camada coordenada de mediação entre os usuários, as aplicações e os dados. Essa camada oferece uma interface consistente e um conjunto de serviços que podem ser usados por todas as aplicações e todos os dados, independentemente de sua localização atual. Com base em uma compreensão inteligente do contexto — quem está acessando o quê, de onde e por quê —, essa camada determina a conexão ideal entre usuários, aplicações e dados. Além disso, ela proporciona uma compreensão aprofundada do contexto para informar aos elementos subjacentes das aplicações e dos dados os requisitos atuais de recursos e orientar a infraestrutura a se adaptar em tempo real, garantindo o acesso otimizado às aplicações e aos dados.
Esse fluxo estratégico de informações do aplicativo passa a fazer parte de uma configuração do iApps. A configuração inicial com um modelo do iApps se baseia em como o aplicativo deve ser entregue em uma arquitetura ideal; o aplicativo é gerenciado durante todo o ciclo de vida da entrega por meio de modelos do iApps e clusters de serviços de dispositivos BIG-IP, fornecendo o quê e onde. O F5 Analytics acrescenta o porquê, enviando essas informações de volta à equipe de TI para análise. O iApps está em pontos estratégicos de controle — o único lugar que permite um gerenciamento da entrega de aplicativos tão granular e abrangente.
Conclusão
À medida que as organizações migraram para modelos de nuvem e SaaS mais modulares, o gerenciamento de aplicações tornou-se mais importante do que a criação de infraestrutura. Muitos dos benefícios decorrentes da adoção de um modelo mais ágil não estão associados ao gerenciamento da infraestrutura; no entanto, gerenciar implantações, desempenho e disponibilidade de aplicações em ambientes de nuvem e SaaS costuma ser difícil, pois a aplicação ainda está vinculada à infraestrutura. O iApps vincula o controle, a visibilidade e o gerenciamento das aplicações à infraestrutura necessária para disponibilizar essas aplicações e serviços além do data center.
O iApps oferece suporte à arquitetura que transforma uma rede, antes um recurso estático composto por componentes isolados, em um conjunto unificado, flexível e resiliente de recursos diretamente associados a uma aplicação ou serviço. Essa transformação permite rápida implantação, integração, gestão e visibilidade da rede na camada de aplicação. O iApps proporciona controle total sobre toda a infraestrutura de entrega de aplicações, adaptando a rede à aplicação. A rapidez da implantação e os recursos centralizados resultantes reduzem os custos operacionais. Com o F5 iApps, as organizações podem criar um catálogo comum e altamente reutilizável de serviços de segurança, aceleração e disponibilidade em um ponto estratégico de controle, aumentando significativamente a agilidade organizacional e a eficiência dos dispositivos F5 BIG-IP.
PUBLICADO EM 14 DE DEZEMBRO DE 2017