
Migração de cargas de trabalho de aplicações de nível 1 para a AWS com a F5
Introdução
As empresas que estão considerando migrar ou implantar cargas de trabalho de produção na nuvem pública provavelmente considerarão a Amazon Web Services (AWS) como sua plataforma preferencial. Atualmente, a AWS tem mais de 1 milhão de clientes ativos distribuídos por 190 países, incluindo 2.000 órgãos governamentais e 5.000 instituições de ensino.1 (https://www.f5.com/resources/white-papers/migrating-tier-1-application-workloads-to-aws-with-f5#footnote01) Segundo o Gartner, a AWS continua sendo a líder absoluta em participação de mercado, tanto em termos de receita (47%)2 quanto de participação nas cargas de trabalho de aplicações (41,5%)2 implantadas em uma infraestrutura como serviço (IaaS) de nuvem pública. Este artigo analisa muitos dos fatores que têm impedido uma adoção mais ampla da nuvem pública para aplicações empresariais e mostra como os serviços de entrega de aplicações da F5 desempenham um papel fundamental para ajudar a acelerar a adoção da AWS.
A necessidade de implantar rapidamente infraestrutura e serviços
Para a maioria das empresas, os aplicativos não são recursos estáticos com parâmetros de desempenho claramente definidos; eles precisam se adaptar com frequência a picos inesperados de demanda para garantir que a experiência do usuário não seja afetada. Devido à inflexibilidade dos serviços internos de TI e à necessidade de investir em ativos fixos, as organizações de TI tradicionalmente respondem às oscilações da demanda provisionando recursos de infraestrutura e de aplicativos para atender à demanda de pico, em vez da demanda média. No entanto, adquirir e implantar uma nova infraestrutura, recursos de rede e os recursos de aplicativos associados é um processo complexo e demorado que exige um investimento considerável em despesas de capital (CapEx).
A AWS resolve parcialmente esse desafio por já ter realizado os investimentos necessários em infraestrutura e ativos de software, permitindo que as empresas aproveitem os benefícios de uma capacidade ilimitada sem provisionar recursos em excesso. As vantagens de usar um provedor de IaaS de nuvem pública como a AWS incluem a agilidade para implantar rapidamente novos aplicativos, a flexibilidade para alocar recursos sob demanda e os benefícios econômicos de um modelo de OpEx em vez de CapEx.
Preocupações das empresas com a migração de aplicações para a nuvem pública
Não é de surpreender que a segurança e o desempenho das aplicações, bem como o controle de gerenciamento, estejam entre as principais preocupações das equipes de TI ao considerar a migração de aplicações para a nuvem. Embora a AWS ofereça diversas ferramentas e serviços nativos para lidar com alguns desses fatores relacionados à entrega de aplicações, essas ferramentas apresentam diferentes recursos e funcionalidades que podem não atender aos requisitos das aplicações.
Segurança
Diante do atual cenário de ameaças, a maioria das organizações considera a segurança sua principal preocupação em relação a aplicações hospedadas na nuvem. Ao migrar cargas de trabalho para qualquer infraestrutura de nuvem pública, é fundamental protegê-las contra malwares sofisticados e ameaças combinadas à segurança das camadas 4 a 7, como ataques DDoS volumétricos combinados com ataques à camada de aplicação (OWASP Top 10, cross-site scripting, injeção de SQL etc.). A AWS adota um modelo de responsabilidade compartilhada em relação à segurança, dividido em dois segmentos: segurança da nuvem e segurança na nuvem. A segurança da nuvem diz respeito à proteção da infraestrutura de IaaS subjacente (computação, armazenamento, hardware físico etc.) — essa é uma responsabilidade da AWS. A segurança na nuvem consiste em proteger tudo o que está acima da camada do hipervisor (sistema operacional, aplicações, dados etc.) — essa é uma responsabilidade do cliente.
O acesso consistente às aplicações também é um requisito. Como as organizações podem garantir um acesso uniforme para todos os usuários, independentemente do dispositivo ou da localização, e, ao mesmo tempo, manter a conformidade com as políticas internas? A fadiga de senhas pode comprometer a segurança quando os usuários precisam memorizar várias combinações de nome de usuário e senha, o que pode reduzir a eficiência. É provável que a maioria das empresas esteja implantando cargas de trabalho na nuvem pública além das cargas de trabalho implantadas em seus próprios data centers ou ambientes de nuvem privada. Portanto, é essencial que esses usuários possam replicar e aplicar práticas e políticas de segurança consistentes e comprovadas em seus ambientes de nuvem híbrida.
Desempenho
A experiência do usuário e a produtividade continuam sendo aspectos importantes, e ambas dependem do desempenho das aplicações na nuvem. Em alguns casos, o data center do provedor de nuvem estará mais distante dos usuários, o que significa que haverá maior latência entre o usuário e a aplicação, afetando o desempenho. Além disso, alguns dos métodos normalmente usados para lidar com a latência, como armazenamento em cache, compactação e otimizações de TCP, não estão disponíveis na AWS.
Gerenciamento avançado de tráfego e visibilidade
A maioria das empresas precisa de gerenciamento avançado de tráfego (além do balanceamento de carga básico) em seus data centers para aplicações essenciais aos negócios. Embora a AWS ofereça serviços básicos de balanceamento de carga por meio do Elastic Load Balancing (ELB) e do Application Load Balancer (ALB), as organizações devem avaliar quais protocolos, além de HTTP/HTTPS e TCP, precisam ser compatíveis. As verificações básicas de integridade e os algoritmos de balanceamento de carga serão suficientes? Muitas vezes, os clientes precisam manipular dados das aplicações, o que exige recursos completos de proxy de aplicações de camada 7 (L7), como inspeção e reescrita de URLs. A capacidade de visualizar o tráfego de entrada dos clientes com informações contextuais é fundamental para tomar decisões granulares de direcionamento de tráfego.
Como a F5 viabiliza a adoção da AWS
Para lidar com as preocupações acima, são necessários serviços avançados e programáveis de entrega e segurança de aplicações, fornecidos por meio de uma plataforma unificada como a solução BIG-IP da F5. Essa plataforma garante a segurança, o desempenho e a disponibilidade de todas as aplicações, independentemente de onde estejam. Ela também permite fornecer e gerenciar serviços de aplicações e suas respectivas políticas de maneira consistente em todos os ambientes híbridos, tanto para novas aplicações baseadas em nuvem quanto para aplicações existentes.
As edições virtuais (VEs) do F5 BIG-IP são appliances virtuais BIG-IP que oferecem o mesmo conjunto consistente de serviços disponível em todos os hardwares BIG-IP, incluindo serviços de aplicações e de rede — desde gerenciamento inteligente de tráfego (local e global), aceleração e otimização até DNS, acesso avançado a aplicações e segurança sofisticada de aplicações. Esses serviços podem ser totalmente integrados à pilha de aplicações e configurados automaticamente. Como líder de mercado em Controladores de Entrega de Aplicações (ADC) tanto físicos quanto virtuais, e com 48 das empresas da Fortune 50 utilizando atualmente os serviços de aplicações da F5, é bastante provável que a F5 já seja utilizada em uma determinada empresa para atender e proteger aplicações.
Serviços de segurança da F5
As VEs do BIG-IP fornecem serviços abrangentes de segurança de L4 a L7 que protegem aplicações na nuvem sem exigir que você abra mão de controle, flexibilidade ou visibilidade. Esses serviços complementam as ofertas da AWS e, por meio de um WAF (Web Application Firewall) sofisticado, podem impedir ataques DDoS complexos, extração de dados da web, ataques em várias camadas contra aplicações web, roubo e vazamento de dados. Com inteligência e análise comportamental avançada para reconhecer padrões anômalos de tráfego, as soluções da F5 podem detectar e mitigar ataques automatizados de botnets. Aproveitando o poder dos scripts de caminho de dados do F5 iRules®, as soluções da F5 podem responder rapidamente à exploração de vulnerabilidades de aplicações e a ataques de dia zero. Com a F5, o esforço e a experiência investidos no ajuste e na configuração de regras e políticas de firewall para cada aplicação interna podem ser aproveitados e reutilizados pelas VEs em aplicações hospedadas na nuvem.
As arquiteturas de gerenciamento de identidade e acesso da F5 baseiam-se em uma compreensão contextual completa do usuário, do dispositivo, do ambiente, da aplicação e da rede. Isso significa que as soluções da F5 permitem a federação de identidades e o logon único para acesso a aplicações tanto no data center quanto na nuvem. Ao mesmo tempo, garantem a segurança das aplicações e a integridade dos dados por meio de acesso seguro e baseado em contexto, proteção contra malware baseado na Web e ameaças persistentes, além de inspeções abrangentes dos dispositivos de endpoint.
Disponibilidade e desempenho
Os serviços avançados de gerenciamento de tráfego local do BIG-IP oferecem suporte a uma ampla variedade de protocolos além de HTTP/TCP (por exemplo, HTTP 2.0, SPDY e UDP), bem como profundo conhecimento das aplicações. Com uma arquitetura de proxy completo, a plataforma BIG-IP proporciona visibilidade total do tráfego das aplicações, descriptografando e criptografando novamente o tráfego SSL durante o processo. Ela também monitora dinamicamente os níveis de desempenho dos servidores de um grupo e oferece monitoramento aprofundado da integridade e gerenciamento do estado das conexões. Os serviços de otimização da entrega de aplicações do BIG-IP podem acelerar o tempo de resposta das aplicações, minimizar a latência e os atrasos e reduzir o número de viagens de ida e volta dos dados necessárias para concluir solicitações web feitas por dispositivos móveis.
Os serviços BIG-IP DNS e de balanceamento de carga global de servidores direcionam os usuários ao data center em nuvem mais próximo capaz de oferecer a melhor experiência ao usuário, recuperação de desastres e políticas de failover. A proximidade do usuário, a geolocalização, as condições da rede e a disponibilidade da aplicação são fatores considerados nas decisões de roteamento. A plataforma utiliza diversos métodos de balanceamento de carga global e monitoramento inteligente específicos para cada aplicação e usuário. A F5 também oferece proteção contra ataques DDoS ao DNS, bloqueia o acesso a endereços IP maliciosos e protege as respostas com DNSSEC. E o melhor de tudo: as consultas DNS e as verificações de integridade não são cobradas por uso, evitando o alto custo de cobranças por consultas legítimas e ilegítimas durante um ataque DDoS ao DNS.
Escalabilidade para atender aos requisitos de desempenho das aplicações
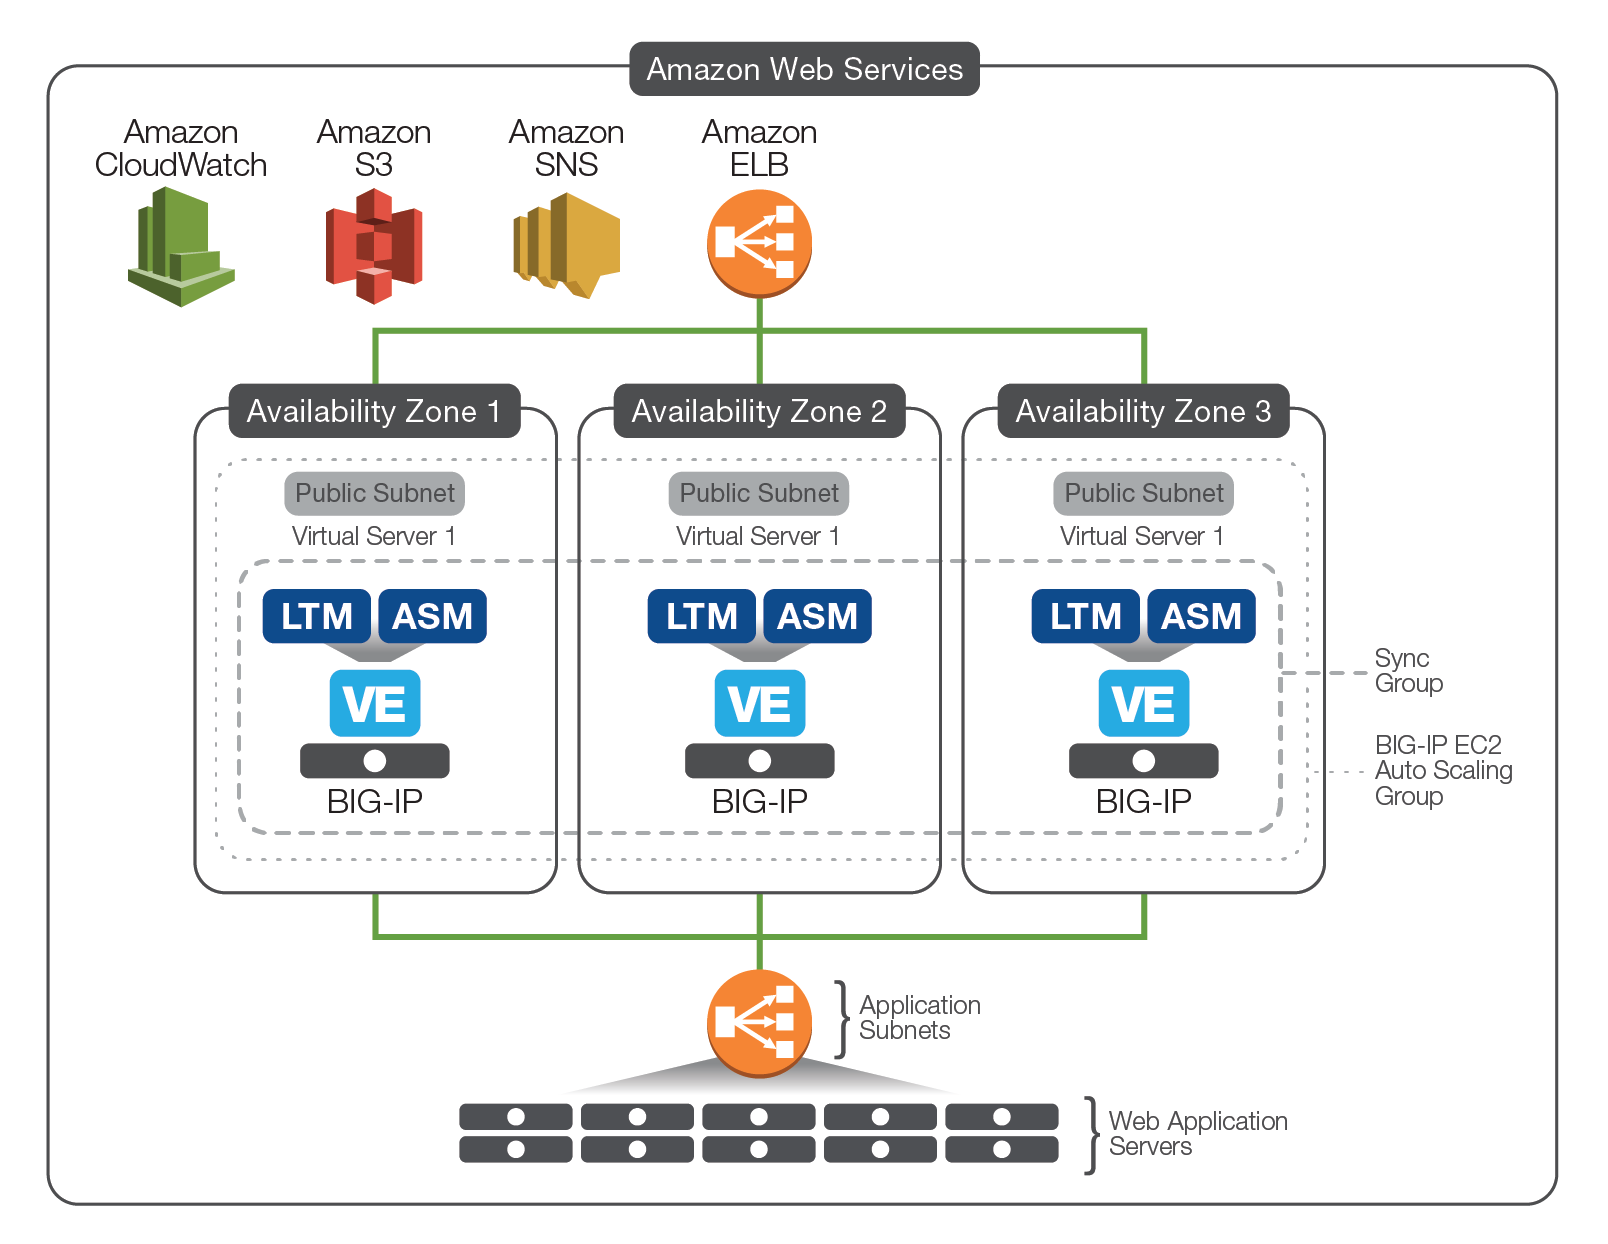
Um dos principais benefícios de migrar cargas de trabalho de aplicações para plataformas de nuvem pública é a capacidade de dimensionar uma aplicação além da capacidade básica provisionada no data center. Com o AWS Auto Scaling, as aplicações permanecem disponíveis enquanto a capacidade do Amazon EC2 é dimensionada automaticamente para mais ou para menos, de acordo com limites predefinidos. As soluções BIG-IP integram-se ao AWS Auto Scaling para permitir o dimensionamento dinâmico dos serviços de aplicações e segurança do BIG-IP. E, como as VEs do BIG-IP gerenciam nativamente a adição ou remoção de membros do pool, não há necessidade de orquestração e gerenciamento de configuração fora de banda. Além do dimensionamento automático do BIG-IP LTM (consulte a Figura 1), a F5 lançou soluções que permitem o dimensionamento automático da segurança de aplicações, nas quais tanto o BIG-IP LTM quanto o BIG-IP ASM são provisionados na VE do BIG-IP.
Implantações simplificadas e automatizadas
Os AWS Cloud Formation Templates (CFTs) oferecem um método baseado em scripts para automatizar a implantação de recursos de infraestrutura (servidores, armazenamento, redes e computação). Eles permitem implantar rapidamente e de forma repetível a mesma imagem e configuração do BIG-IP várias vezes na AWS, possibilitando que horas valiosas de trabalho sejam redirecionadas para questões empresariais mais urgentes. Como foram desenvolvidos e amplamente testados por engenheiros da F5, os CFTs eliminam as preocupações relacionadas à implantação ou configuração do BIG-IP VE, garantindo que os appliances virtuais da F5 sejam provisionados com a segurança proporcionada pela experiência de um especialista da F5. Além disso, graças à integração perfeita com ferramentas de automação de terceiros, como Ansible, Chef e Puppet, esses CFTs simplificam o processo de automação e orquestração dos VEs do BIG-IP. Todos os CFTs da F5 são de código aberto e estão disponíveis gratuitamente no GitHub, permitindo que outros entusiastas da F5 modifiquem os modelos para melhor atender a requisitos empresariais específicos.
Além disso, a F5 ampliou sua integração com o marketplace da AWS ao disponibilizar uma seleção de seus CFTs diretamente no AWS Marketplace, permitindo uma implementação mais rápida e fácil. Por exemplo, diversas soluções de escalabilidade automática (escalabilidade automática do BIG-IP LTM, escalabilidade automática de WAF etc.) podem ser selecionadas para implantação no marketplace e entrar em operação em ambientes de produção em menos de uma hora, eliminando a necessidade de os usuários da F5 configurarem essas soluções complexas por conta própria — o que economiza dias, ou até semanas, de trabalho.
O site da comunidade DevCentral™ oferece exemplos de configurações de recursos de VPC, como sub-redes, interfaces de rede e tabelas de roteamento, para implantações de VEs do BIG-IP. Esses exemplos também mostram como usar scripts de dados do usuário do CloudInit para implantar modelos iApps® do BIG-IP para aplicações específicas prontas para uso (Microsoft SharePoint, Exchange, entre outras) e aplicações personalizadas. Com funcionalidade semelhante à dos CFTs da AWS, os iApps da F5 foram criados para ajudar a implantar rapidamente os serviços específicos de que cada aplicação precisa. Os iApps também definem a configuração e as políticas de serviços como gerenciamento de tráfego, criptografia, firewall e otimização de desempenho para cada aplicação.
Implantações federadas públicas e privadas
Ao integrar recursos de nuvem pública a um data center privado existente, as organizações podem migrar cargas de trabalho de aplicações de acordo com cronogramas priorizados, sem deixar de aproveitar os investimentos existentes. As VEs do BIG-IP, os iApps da F5 e os CFTs da AWS trabalham em conjunto para criar uma configuração de nuvem integrada que permite a implantação rápida e transparente de recursos adicionais de aplicações. As principais vantagens dessa configuração de nuvem federada incluem o redirecionamento contínuo dos usuários das aplicações, tecnologias de geolocalização e aceleração e conexões seguras por meio do AWS Direct Connect. A experiência do usuário permanece inalterada, independentemente de os recursos das aplicações serem fornecidos por um data center privado ou pela nuvem pública. O uso transparente e contínuo de recursos de nuvem privada e pública pode se basear na demanda, no fato de um projeto ser novo ou já estar em andamento ou na localização específica do solicitante.
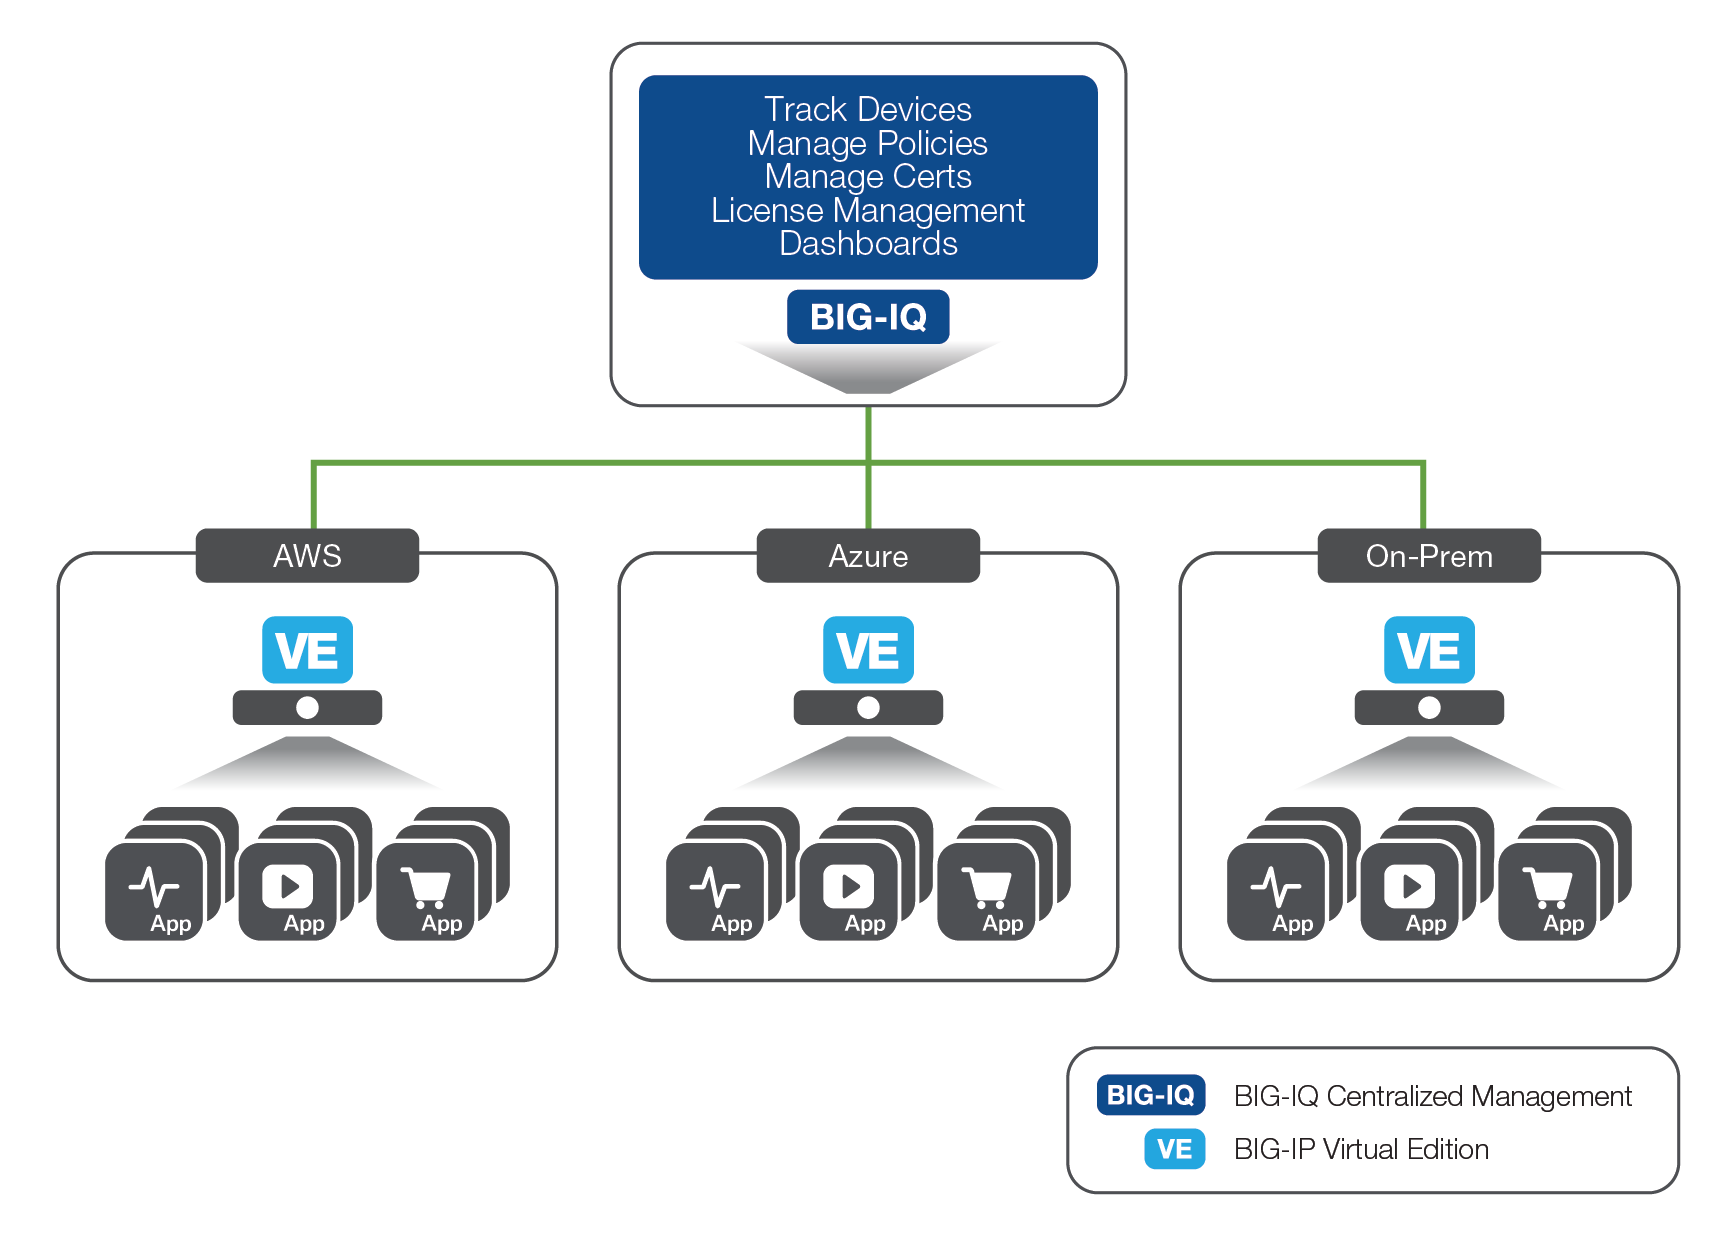
O BIG-IQ Centralized Management da F5® fornece um ponto central de controle para dispositivos físicos e virtuais da F5, tanto na nuvem quanto no ambiente local. O BIG-IQ Centralized Management simplifica o gerenciamento de aplicações, ajuda a garantir a conformidade e fornece ferramentas para gerenciar dispositivos e serviços da F5 de forma consistente e segura, onde quer que estejam. O BIG-IQ Centralized Management gerencia políticas, licenças, certificados SSL, imagens e configurações de dispositivos da F5 e dos seguintes módulos da F5:
- BIG-IP® Gerenciador de Tráfego Local™ (LTM)
- BIG-IP® Application Security Manager™ (ASM)
- BIG-IP® Advanced Firewall Manager™ (AFM)
- BIG-IP® Access Policy Manager® (APM)
- BIG-IP DNS (somente monitoramento)
- Painéis para as soluções WebSafe e MobileSafe do F5 Fraud Protection
O BIG-IQ Centralized Management está disponível como um appliance físico ou virtual, ou pode ser executado diretamente no AWS Marketplace.
Modelos de licenciamento flexíveis
As edições virtuais do BIG-IP estão disponíveis principalmente em pacotes Good-Better-Best e em três modelos de compra distintos:
- Cobrança por uso. Para cargas de trabalho de pré-produção de teste e desenvolvimento ou casos de uso temporários de expansão para a nuvem e escalabilidade, a F5 oferece licenciamento por hora, proporcionando flexibilidade e uso sob demanda com pagamento posterior. O suporte premium e as atualizações de software estão incluídos em todas as ofertas de cobrança por uso.
- Traga sua própria licença (BYOL). Essa opção é ideal para ambientes de nuvem híbrida nos quais as licenças existentes do BIG-IP VE são migradas de um data center privado diretamente para a AWS.
- Assinatura anual. Além das licenças perpétuas do VE, a F5 também oferece licenças BYOL do VE por assinatura anual. Elas podem ser usadas em qualquer ambiente de nuvem híbrida compatível, proporcionando maior portabilidade e flexibilidade. As assinaturas anuais são ideais para cargas de trabalho de produção com tráfego constante e estão disponíveis no AWS Marketplace.
- Contrato de Licença Empresarial (ELA). Para ambientes empresariais de grande porte que buscam o máximo de flexibilidade e agilidade, o ELA permite a aquisição de várias VEs por meio de contratos de 3 anos, com suporte premium e atualizações de software incluídos.
Além disso, o Gerenciador de Licenças do BIG-IQ Centralized Management está disponível sem custo para gerenciar as licenças dos produtos BIG-IP em todos os ambientes híbridos.
Conclusão
A adoção de serviços de nuvem pública cresceu exponencialmente nos últimos anos, e a AWS tem se mantido como líder de mercado nesses serviços. Muitas startups de TI, assim como empresas maiores e mais conhecidas, implantaram toda a sua infraestrutura na nuvem da AWS com grande sucesso. À medida que as empresas planejam migrar aplicações para a nuvem, os serviços de entrega e segurança de aplicações da F5 podem ser facilmente transferidos para cargas de trabalho de aplicações na nuvem usando edições virtuais do F5 BIG-IP. Isso soluciona muitas das principais preocupações dos clientes corporativos em relação à segurança, ao desempenho e ao controle na nuvem pública. Com modelos flexíveis de licenciamento disponíveis para as soluções BIG-IP no AWS Marketplace, as empresas podem planejar, preparar e implantar aplicações na AWS com exposição financeira mínima e começar a aproveitar a agilidade e a eficiência da nuvem da AWS.
1 Fundamentos da nuvem da Amazon: 5 fatos que você precisa saber
2 Participação de mercado da AWS, Azure e Google Cloud em 2017
PUBLICADO EM 16 DE OUTUBRO DE 2017