
Cargas de trabalho modernas no Dell EMC VxRail
Levando serviços de disponibilidade e segurança a um ambiente de infraestrutura como serviço
Visão geral do white paper
O Dell EMC VxRail oferece um ambiente virtualizado comprovado para empresas que desejam consolidar cargas de trabalho em uma plataforma de alto desempenho. À medida que mais cargas de trabalho, incluindo aplicações de microsserviços voltadas para a Web, migram para a plataforma, os gerentes de infraestrutura precisam ir além da Infraestrutura como Serviço. Para dar suporte à crescente variedade de cargas de trabalho, eles precisarão considerar serviços que garantam desempenho, segurança e disponibilidade para manter as operações de negócios ininterruptas. Sob a perspectiva do ecossistema, nosso white paper aborda os serviços de aplicações de rede da F5 que oferecem disponibilidade e segurança às cargas de trabalho voltadas para a Web no VxRail. Esses serviços de aplicações utilizam o software da F5, que se integra perfeitamente ao ambiente VMware do VxRail, facilitando o provisionamento, a configuração e o suporte aos serviços da F5 por meio do VxRail vCenter.
No ambiente VxRail, os gerentes de infraestrutura podem consolidar aplicações de plataformas legadas e de nuvem para criar um ambiente único e integrado, disposto sobre a infraestrutura para garantir uma operação ideal. Esses recursos podem ser oferecidos às partes interessadas internas como um ambiente integrado “como serviço”, garantindo desempenho e eficiência de custos, além de permitir uma expansão contínua para a nuvem pública por meio do VMware Cloud.
Principais tópicos abordados no white paper:
- Seção 1: Implantação dos serviços do F5® Advanced Web Application Firewall™ no VxRail
- Seção 2: Personalização da política de segurança
- Seção 3: Configuração do suporte à alta disponibilidade para cargas de trabalho e aplicações
- Seção 4: Como manter os ativos voltados para a web protegidos e seguros
- Seção 5: Preparação para o futuro: aproveitando o vCenter para obter visibilidade dos serviços de aplicativos e planejar a capacidade
- Seção 6: Resumo
Seção 1 – Implantação dos serviços do F5 Advanced Web Application Firewall no VxRail
Esta seção aborda o uso da interface de gerenciamento do vCenter para provisionar e implantar o software F5 Advanced Web Application Firewall (Advanced WAF) no VxRail. Neste exemplo, criamos dois servidores web que hospedam uma carga de trabalho de amostra e implantamos o Advanced WAF à frente desses servidores. O exemplo foi desenvolvido com o objetivo de otimizar e proteger a carga de trabalho voltada para a web que reside nos servidores web.
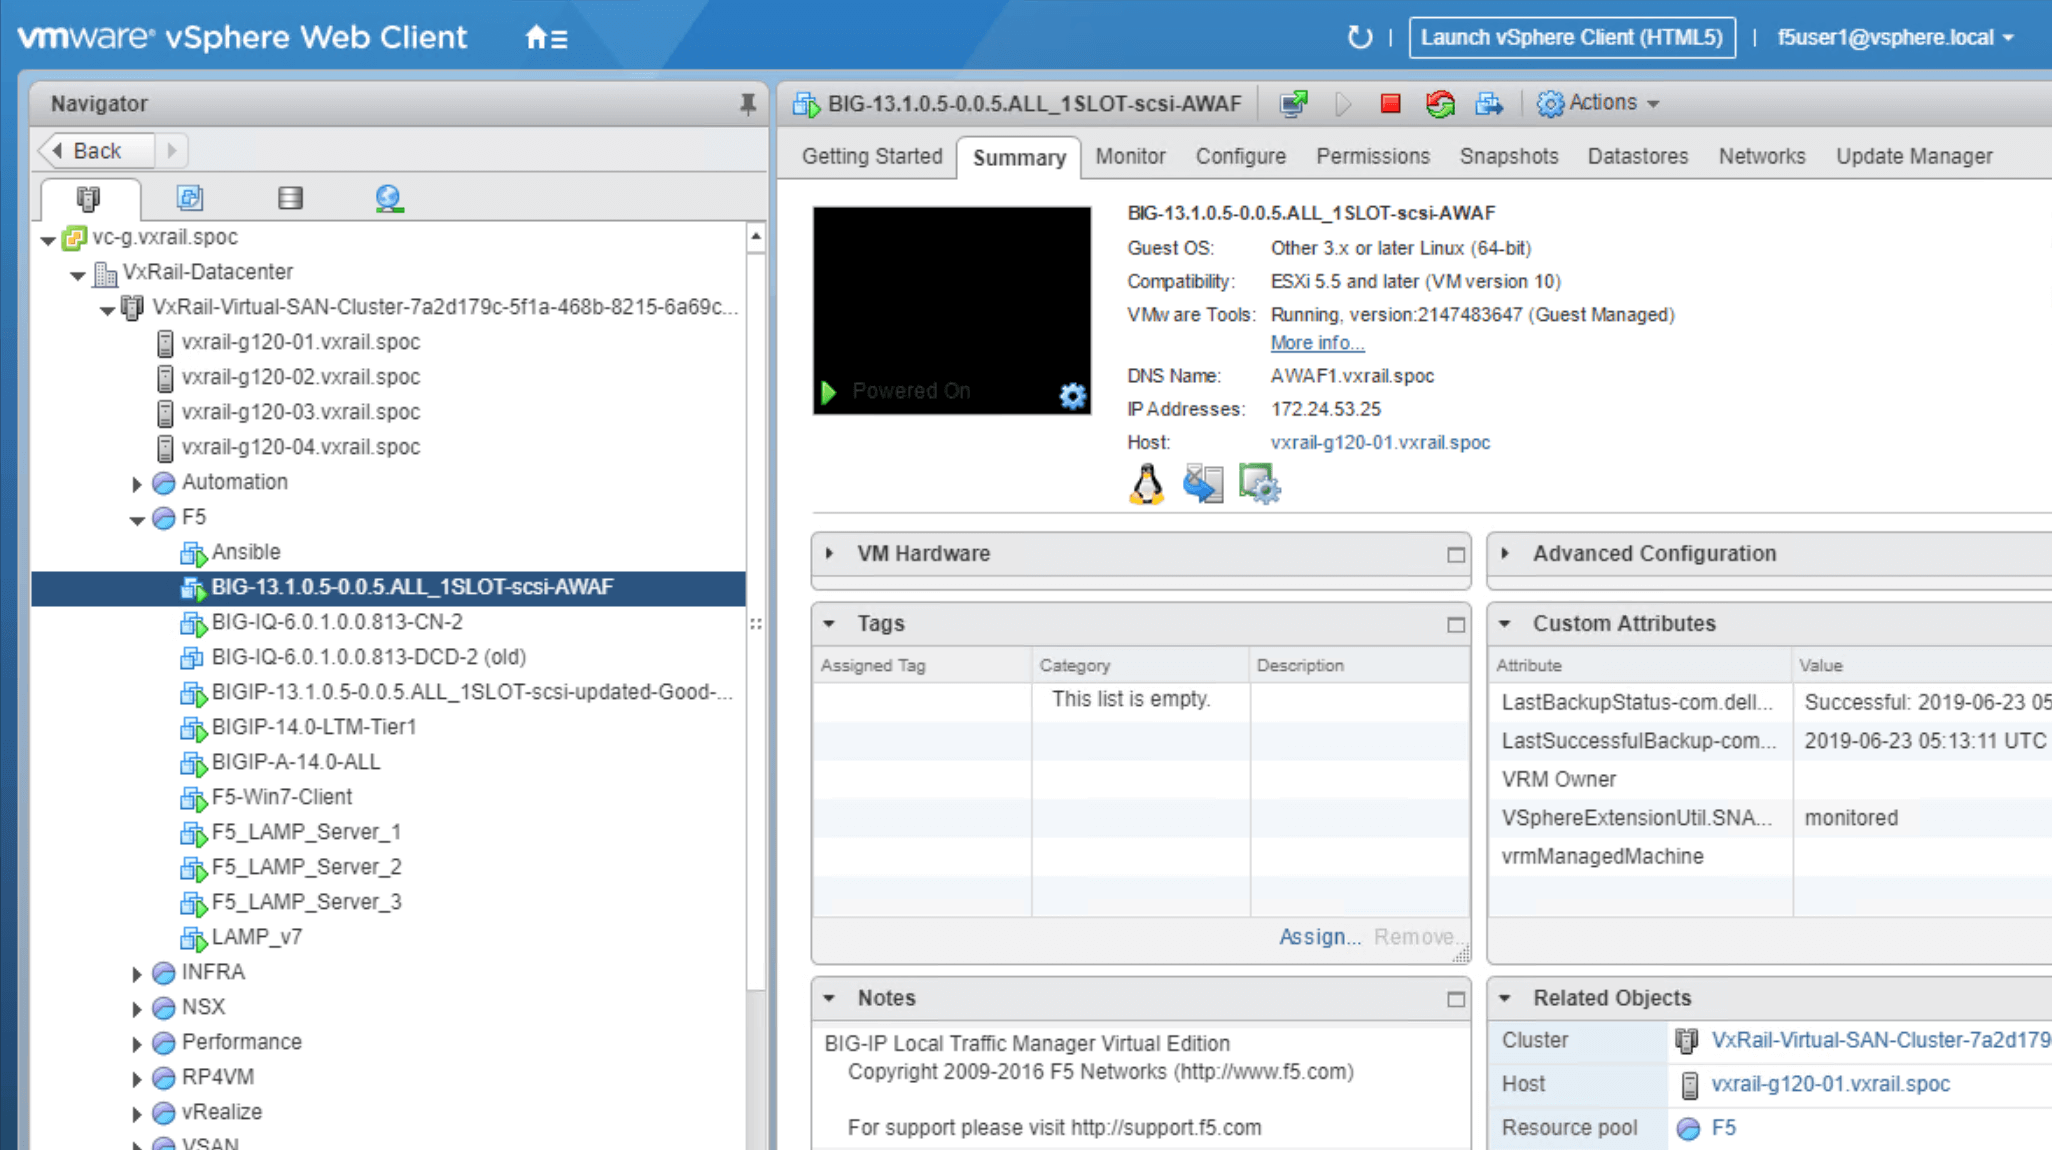
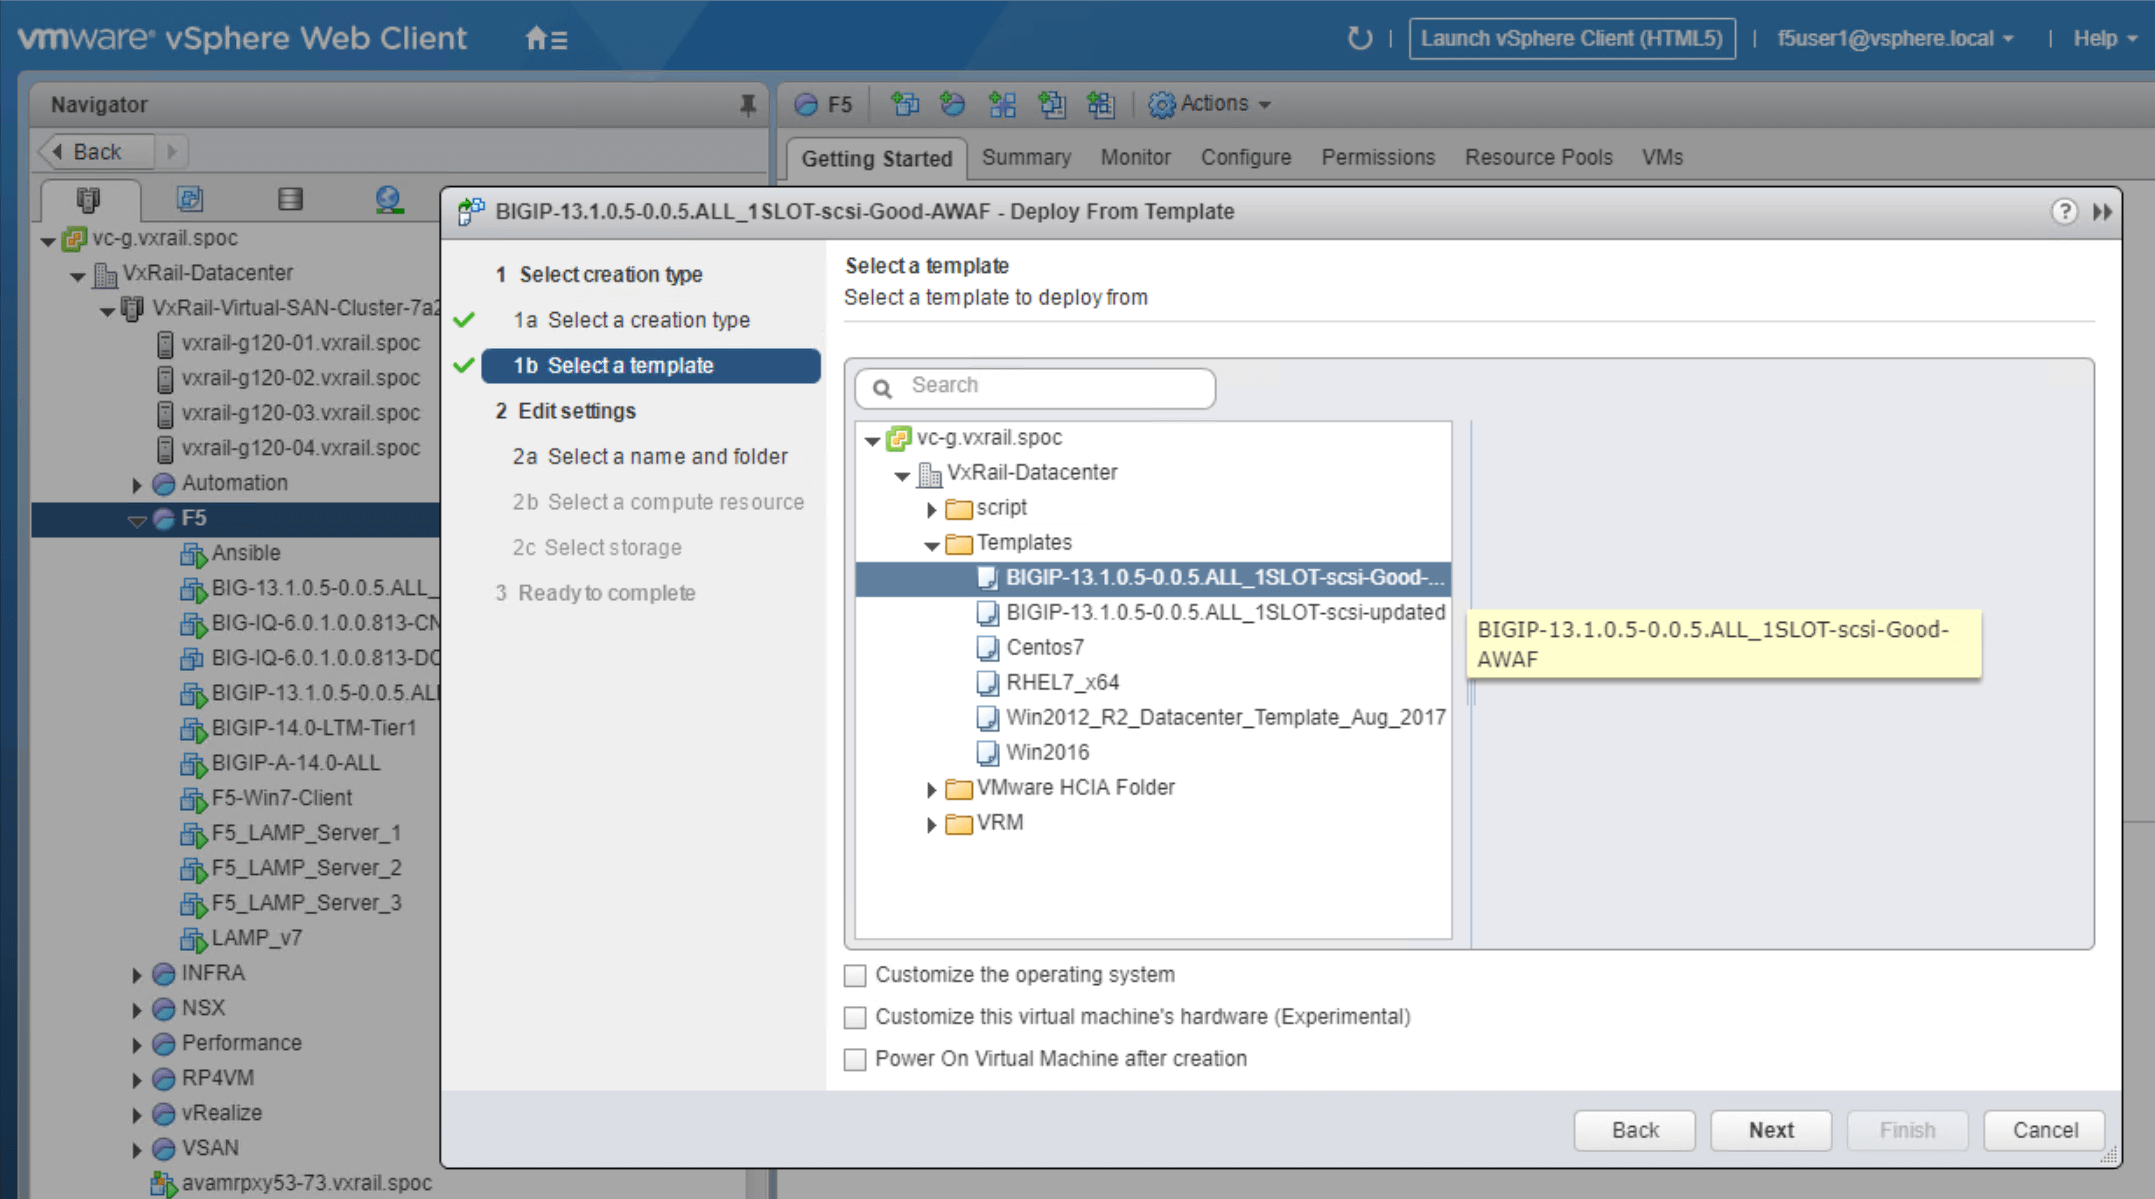
Comece criando um modelo do Advanced WAF no VxRail vCenter, conforme mostrado na Figura 1. O modelo do Advanced WAF deve estar listado na pasta de modelos no VxRail-Datacenter. O modelo armazena a imagem do Advanced WAF e pode ser usado para iniciar o serviço de aplicação futuramente, facilitando a criação do serviço.
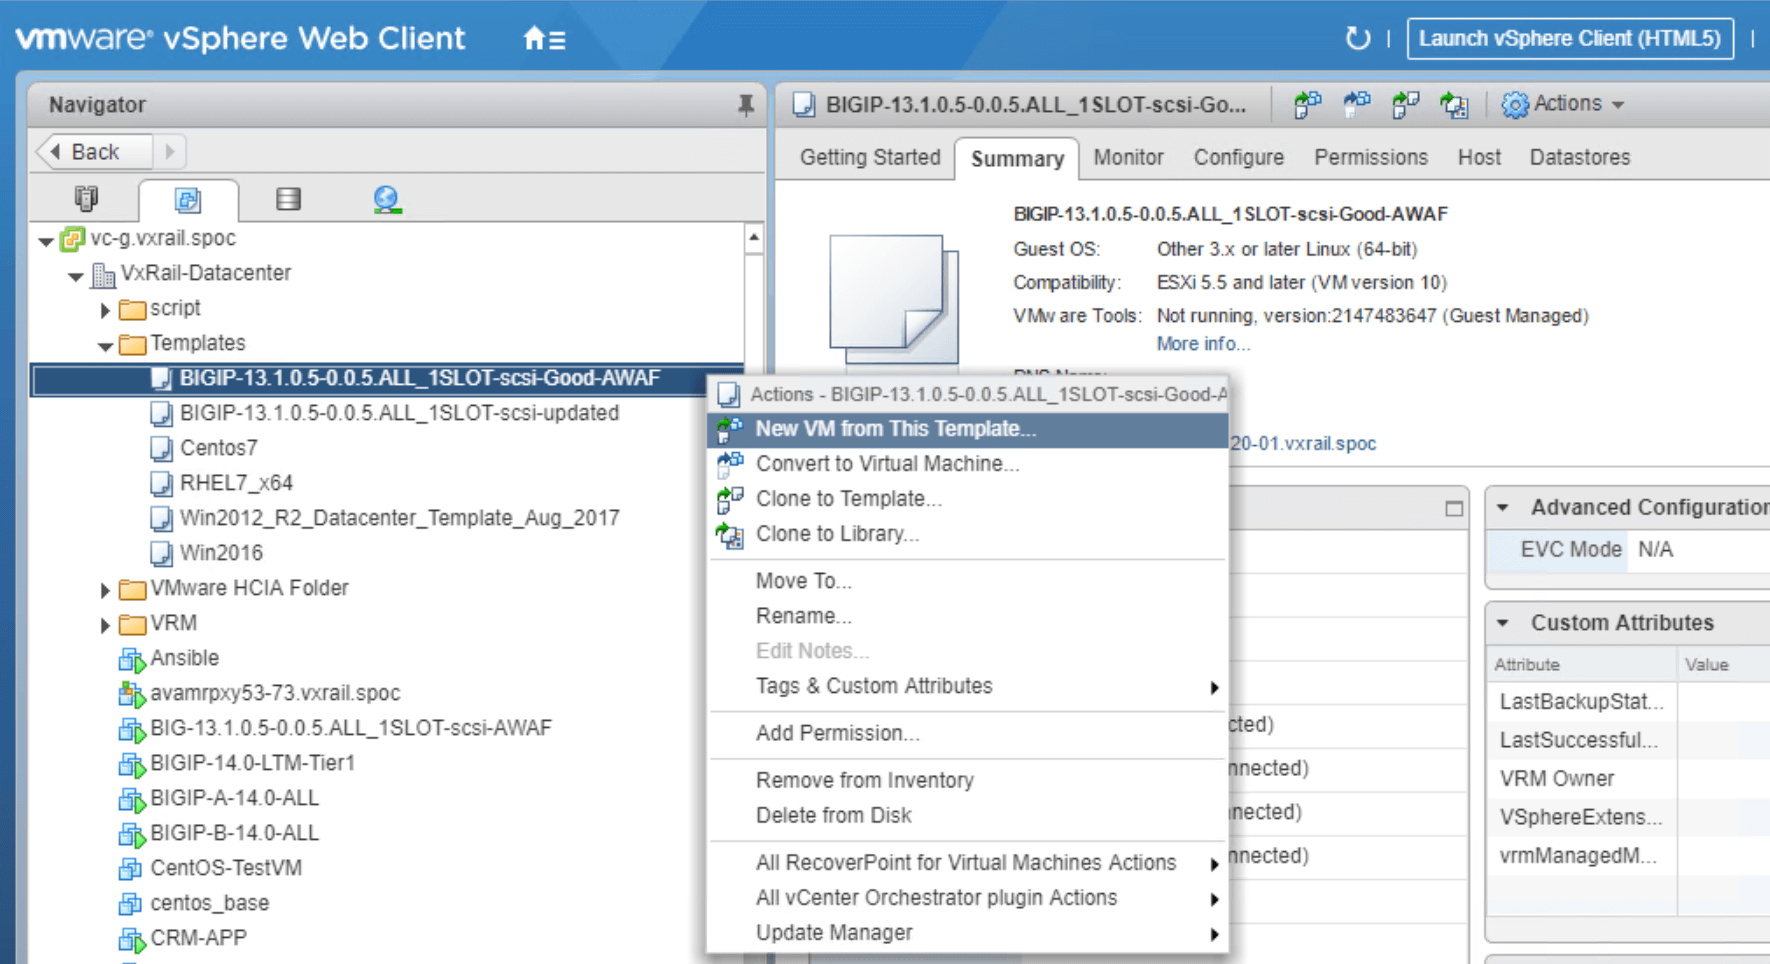
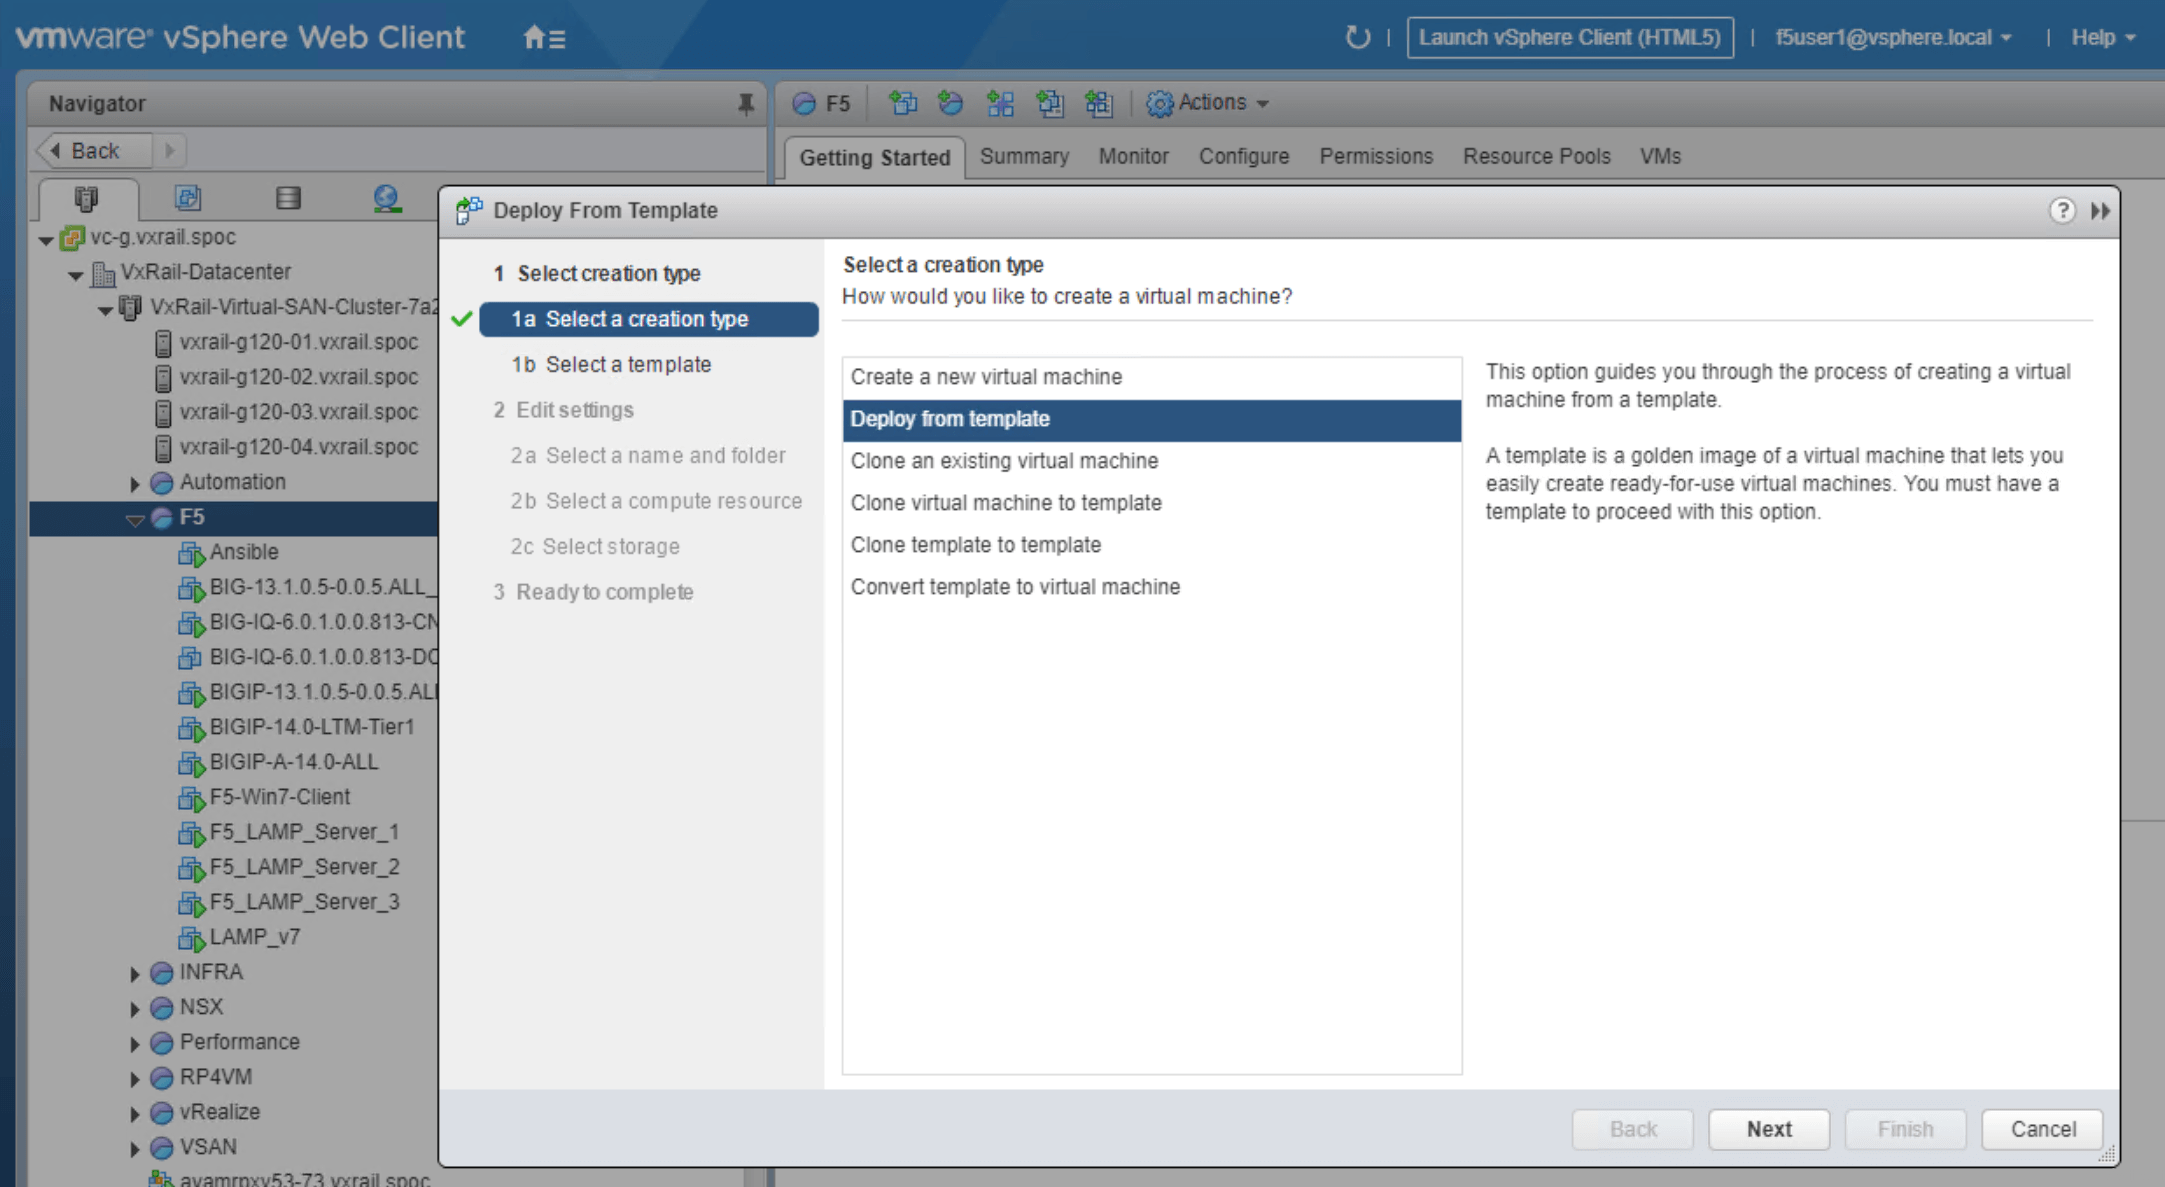
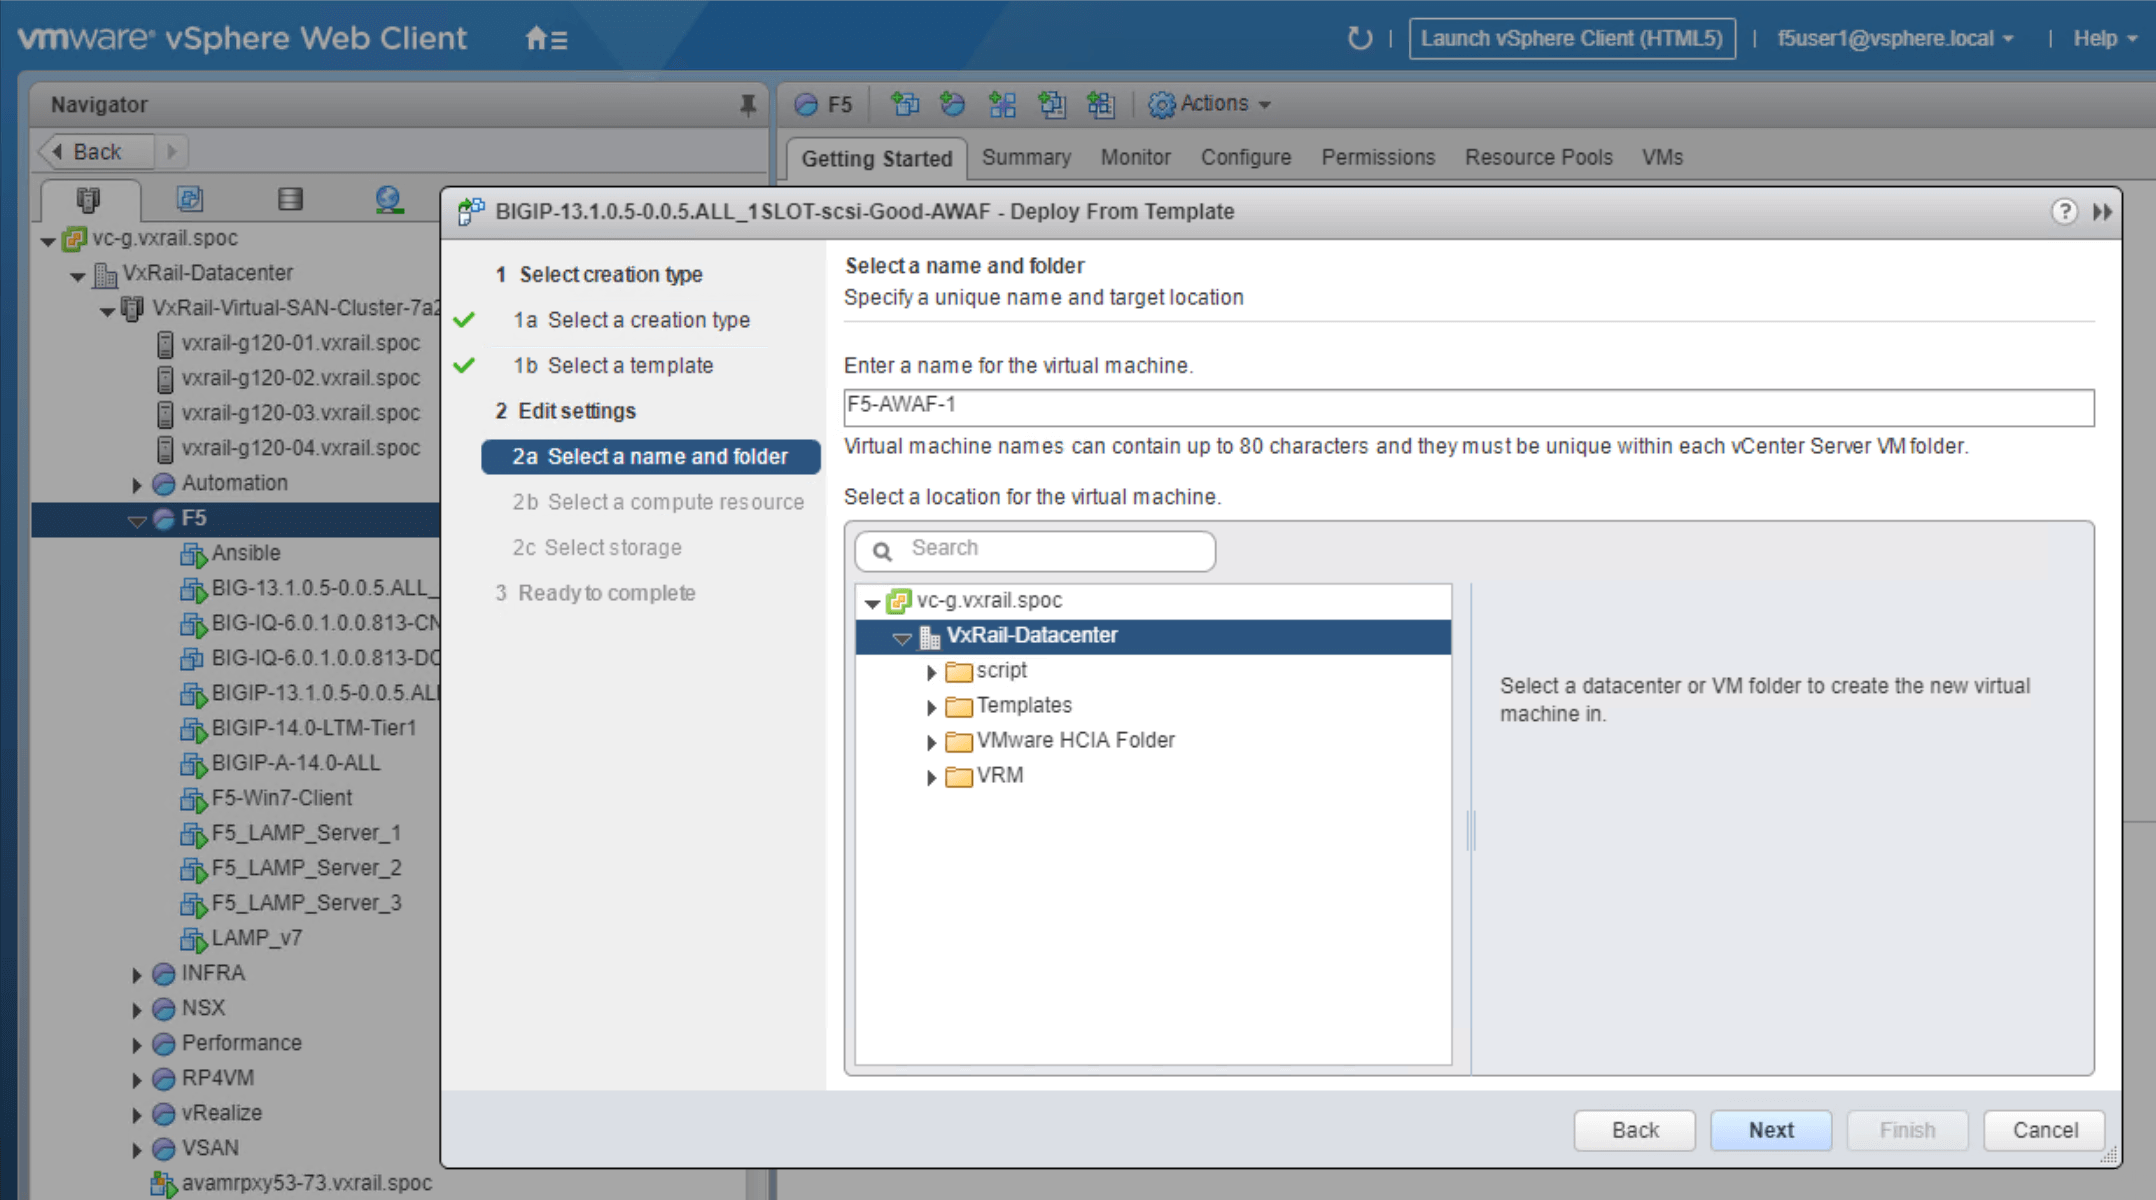
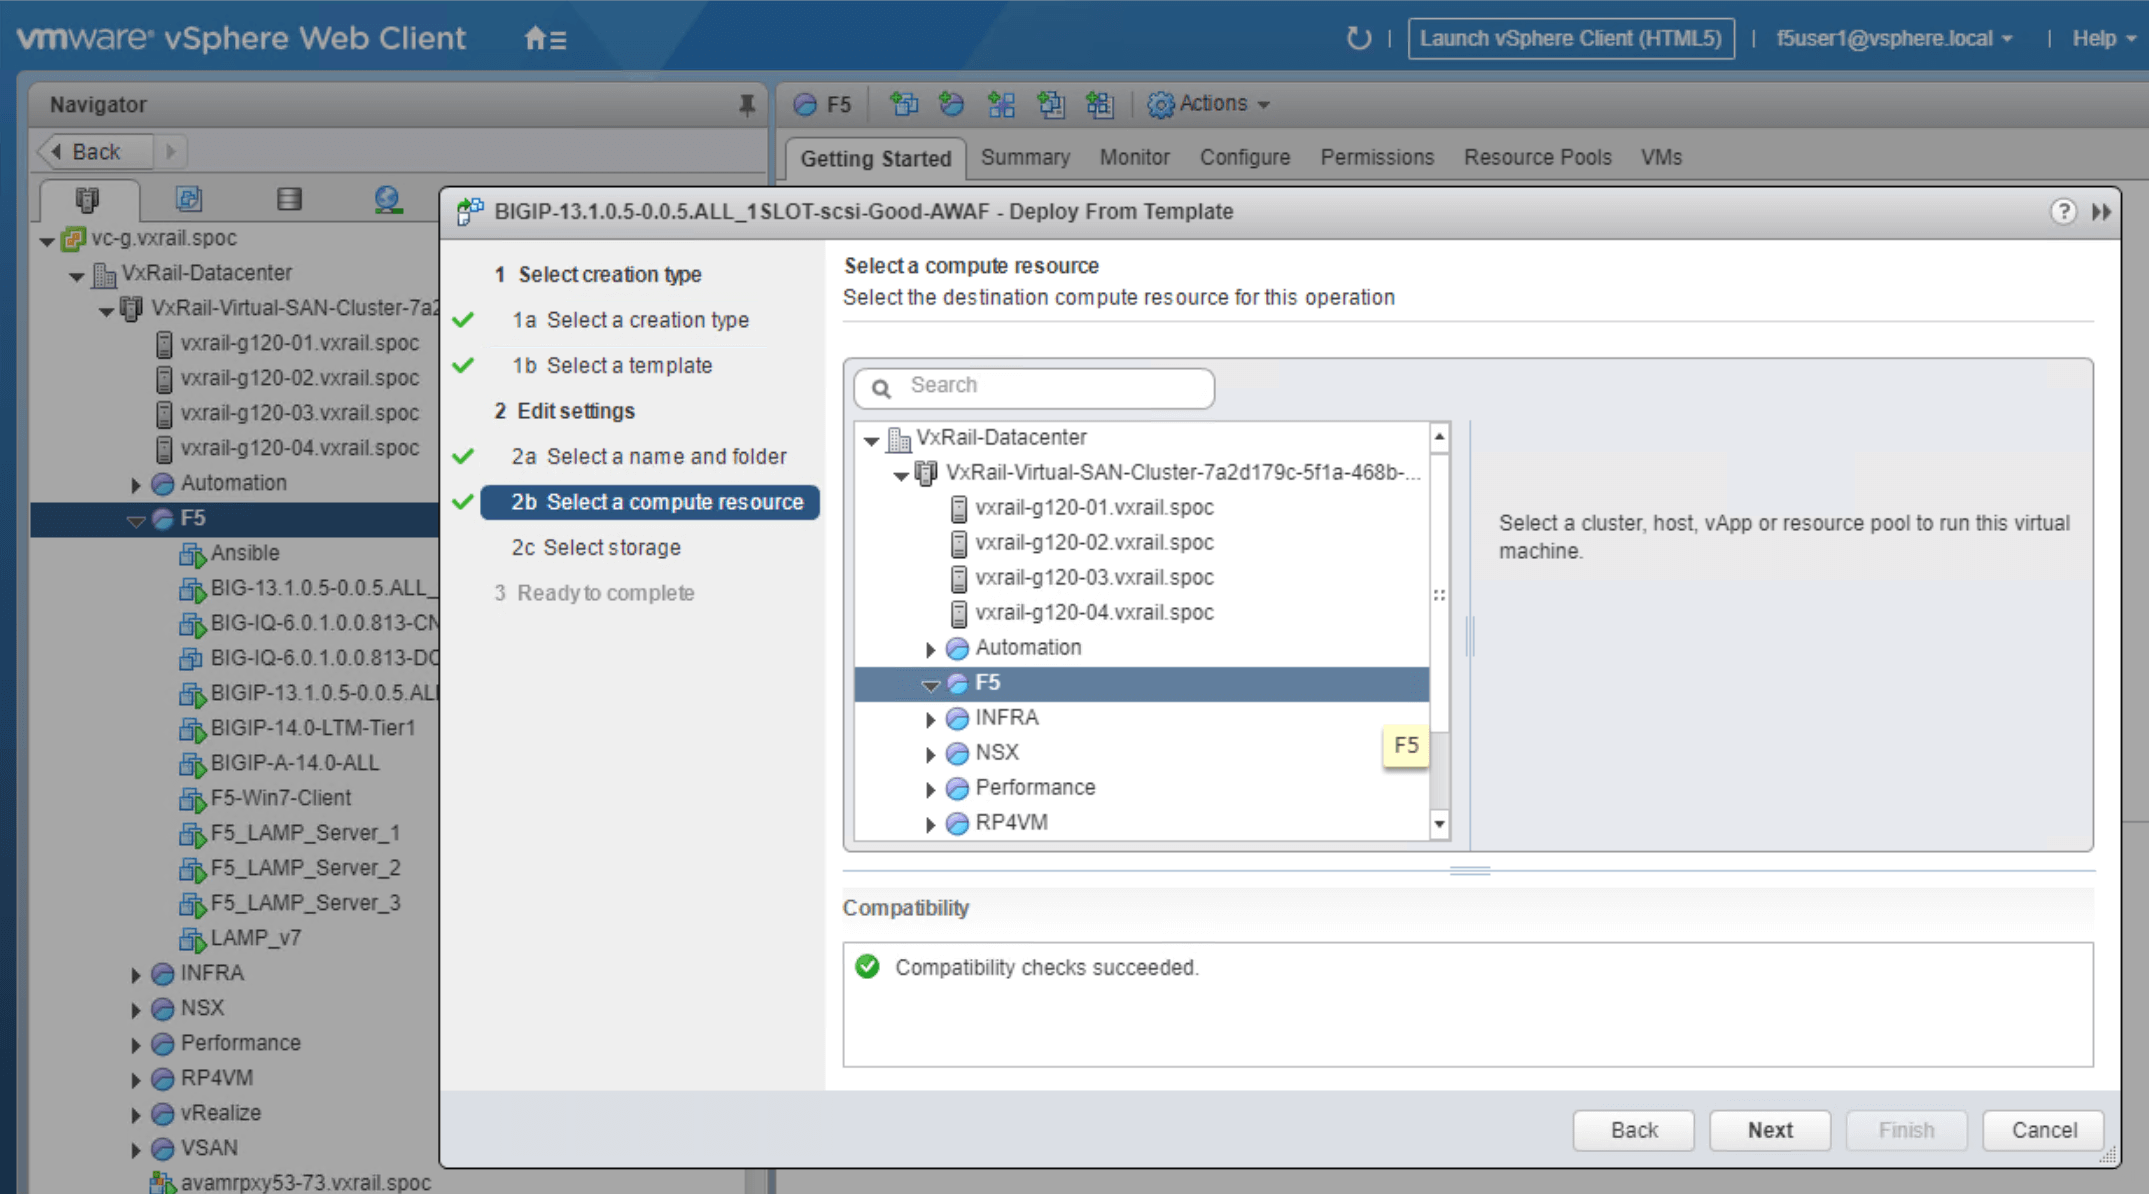
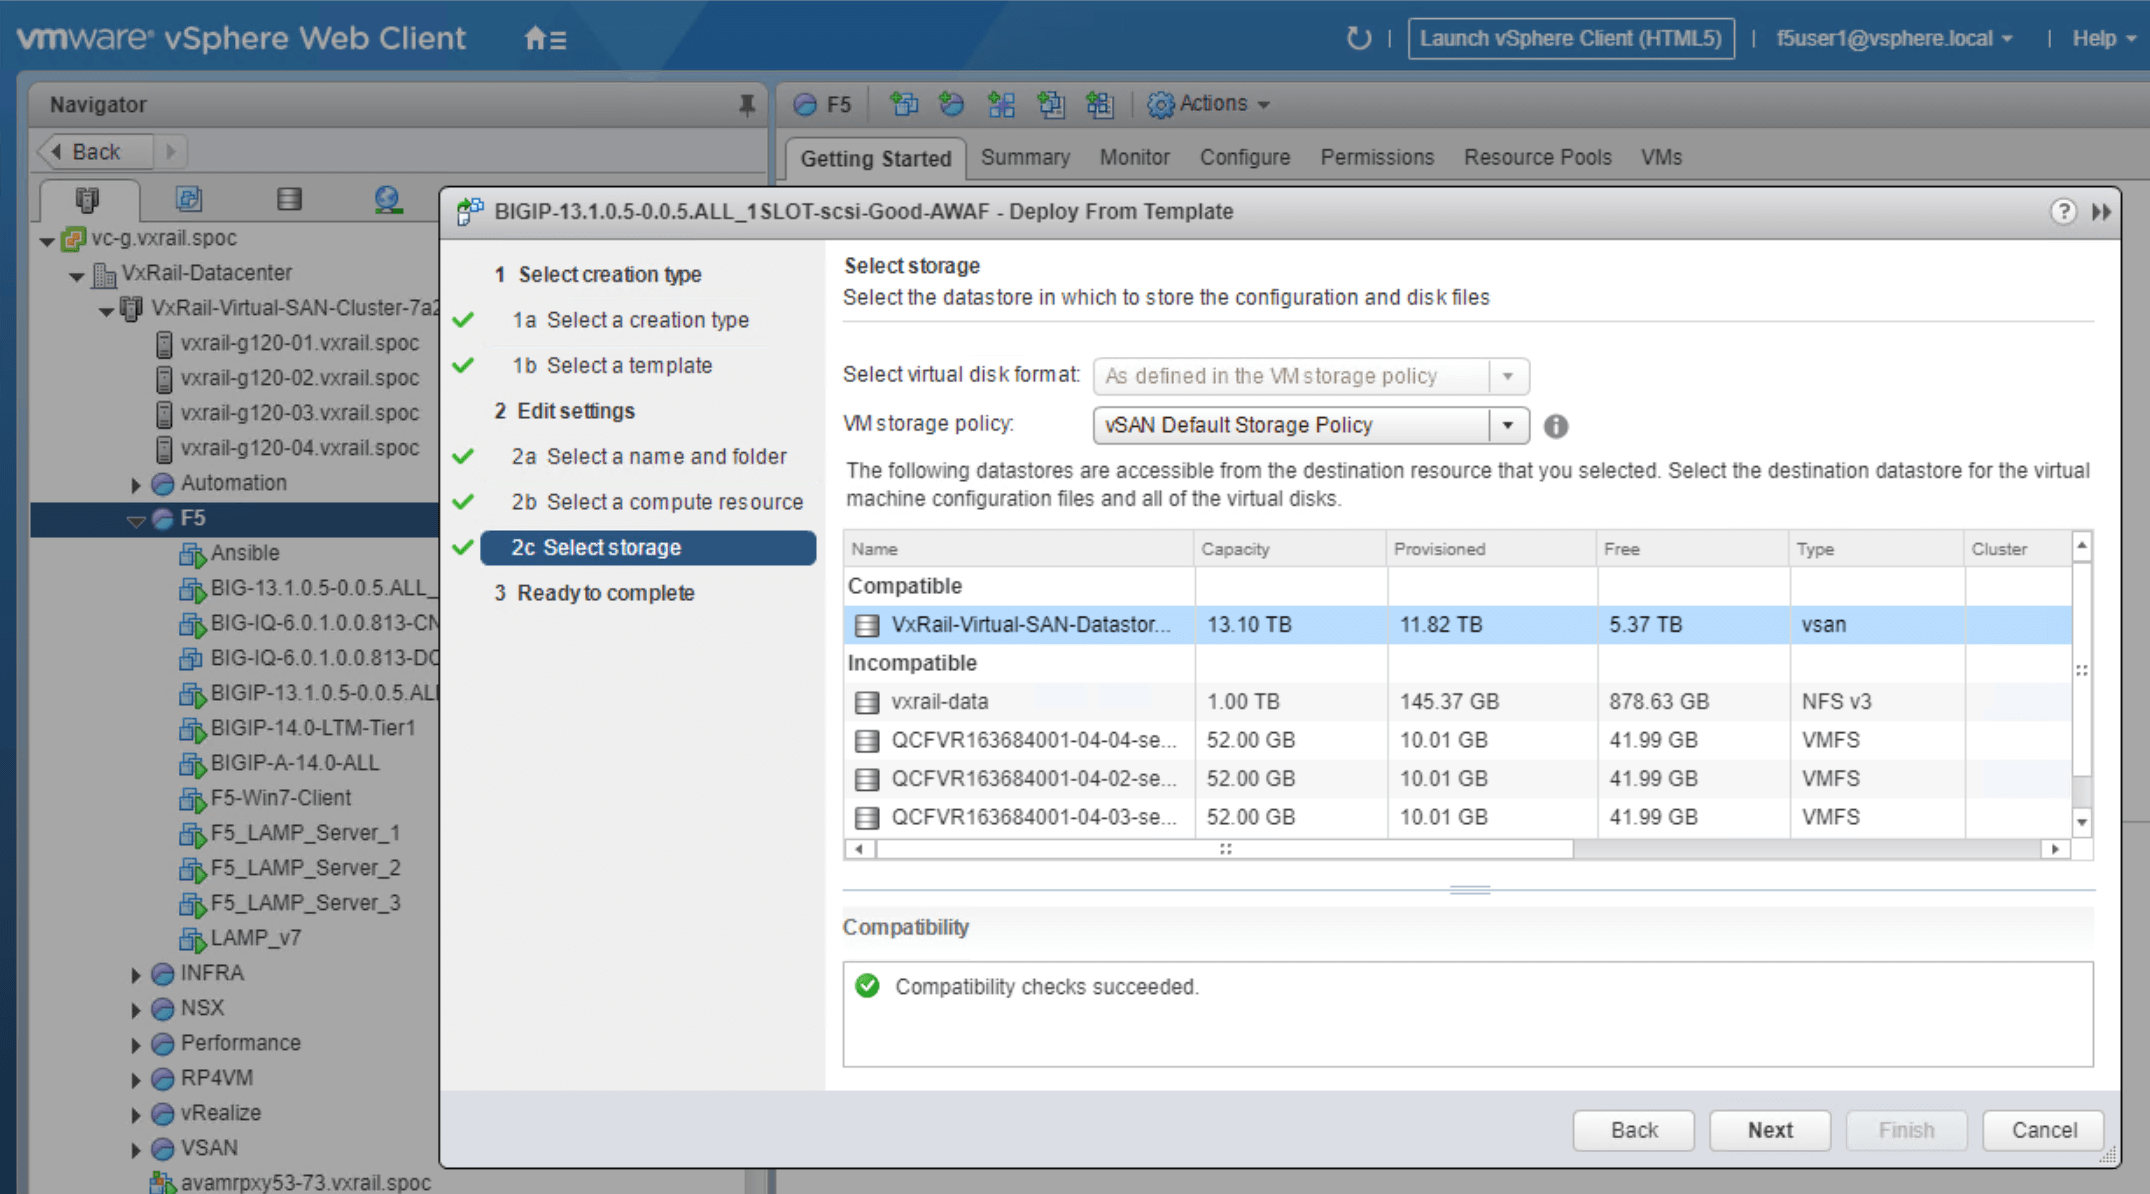
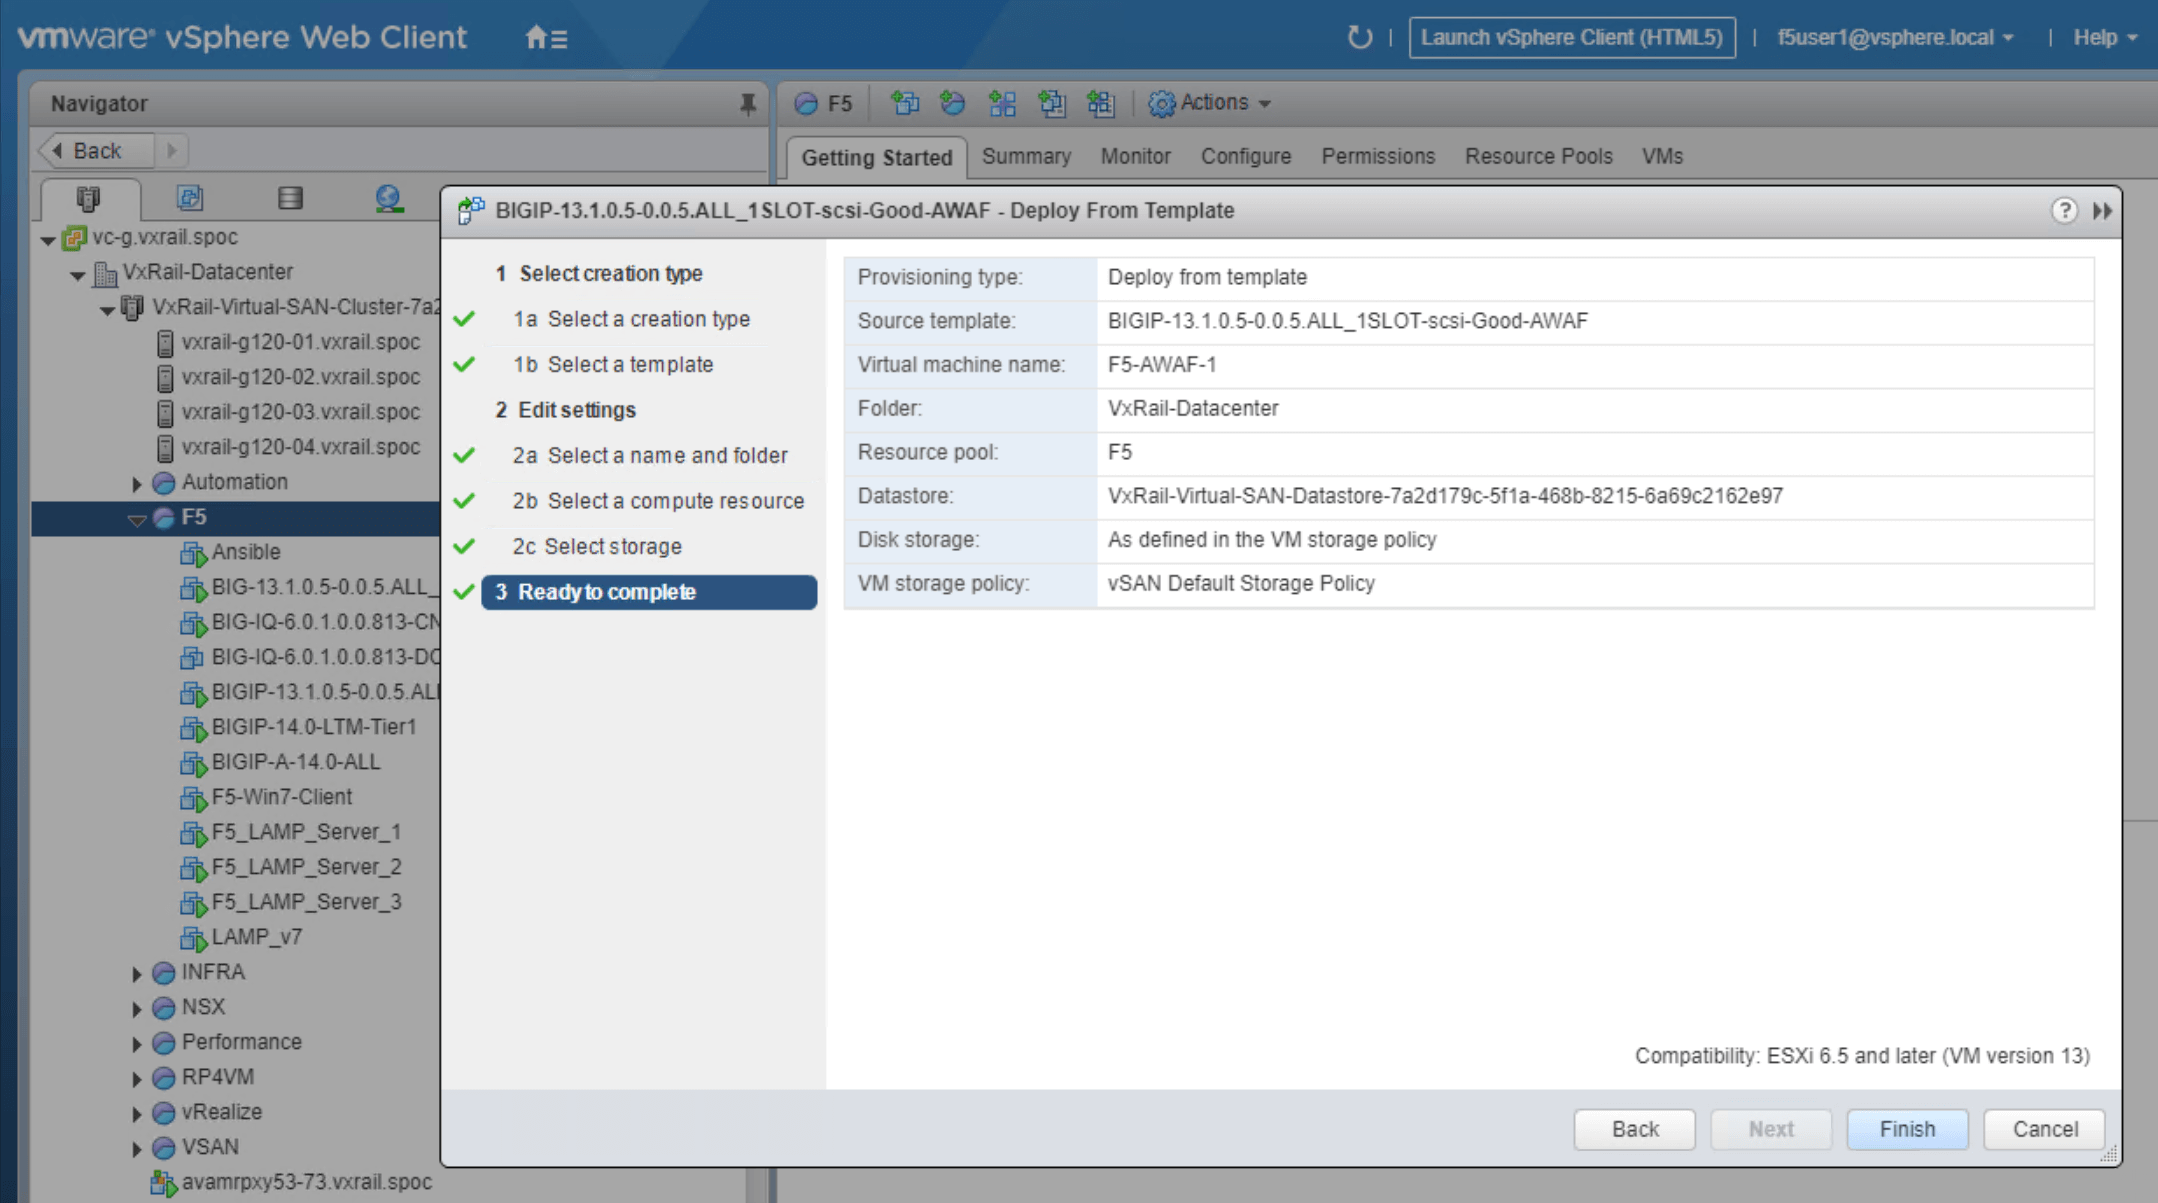
Clique no modelo do Advanced WAF, conforme indicado na Figura 2. Nesse menu, você pode iniciar uma nova VM e, em seguida, preparar os serviços que serão usados, consultando, conforme necessário, as etapas apresentadas nas capturas de tela abaixo. Incluímos capturas de tela individuais de cada etapa para simplificar o processo de implantação.
Para garantir uma implantação tranquila, siga estas diretrizes:
- Crie um nome exclusivo para a VM do Advanced WAF (neste exemplo, usamos F5-AWAF-A).
- Selecione o local da VM (selecionamos VxRail Datacenter como o local padrão).
- Selecione o cluster de computação de destino (nós o denominamos F5 Resource Pool dentro do cluster).
- Selecione o armazenamento (Escolhemos VxRail-Virtual-SAN-DataStore).
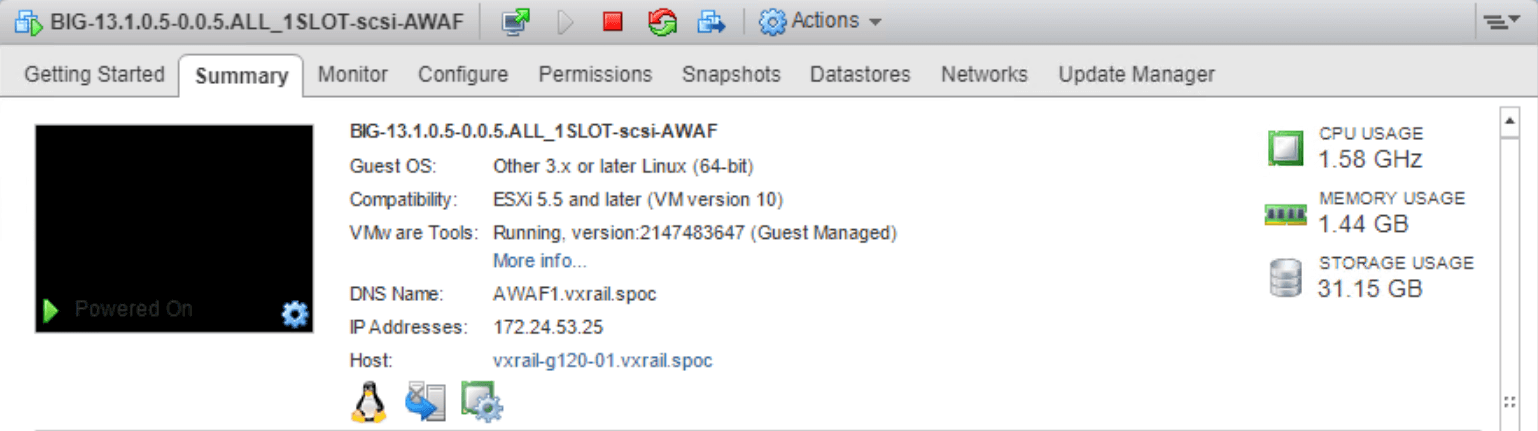
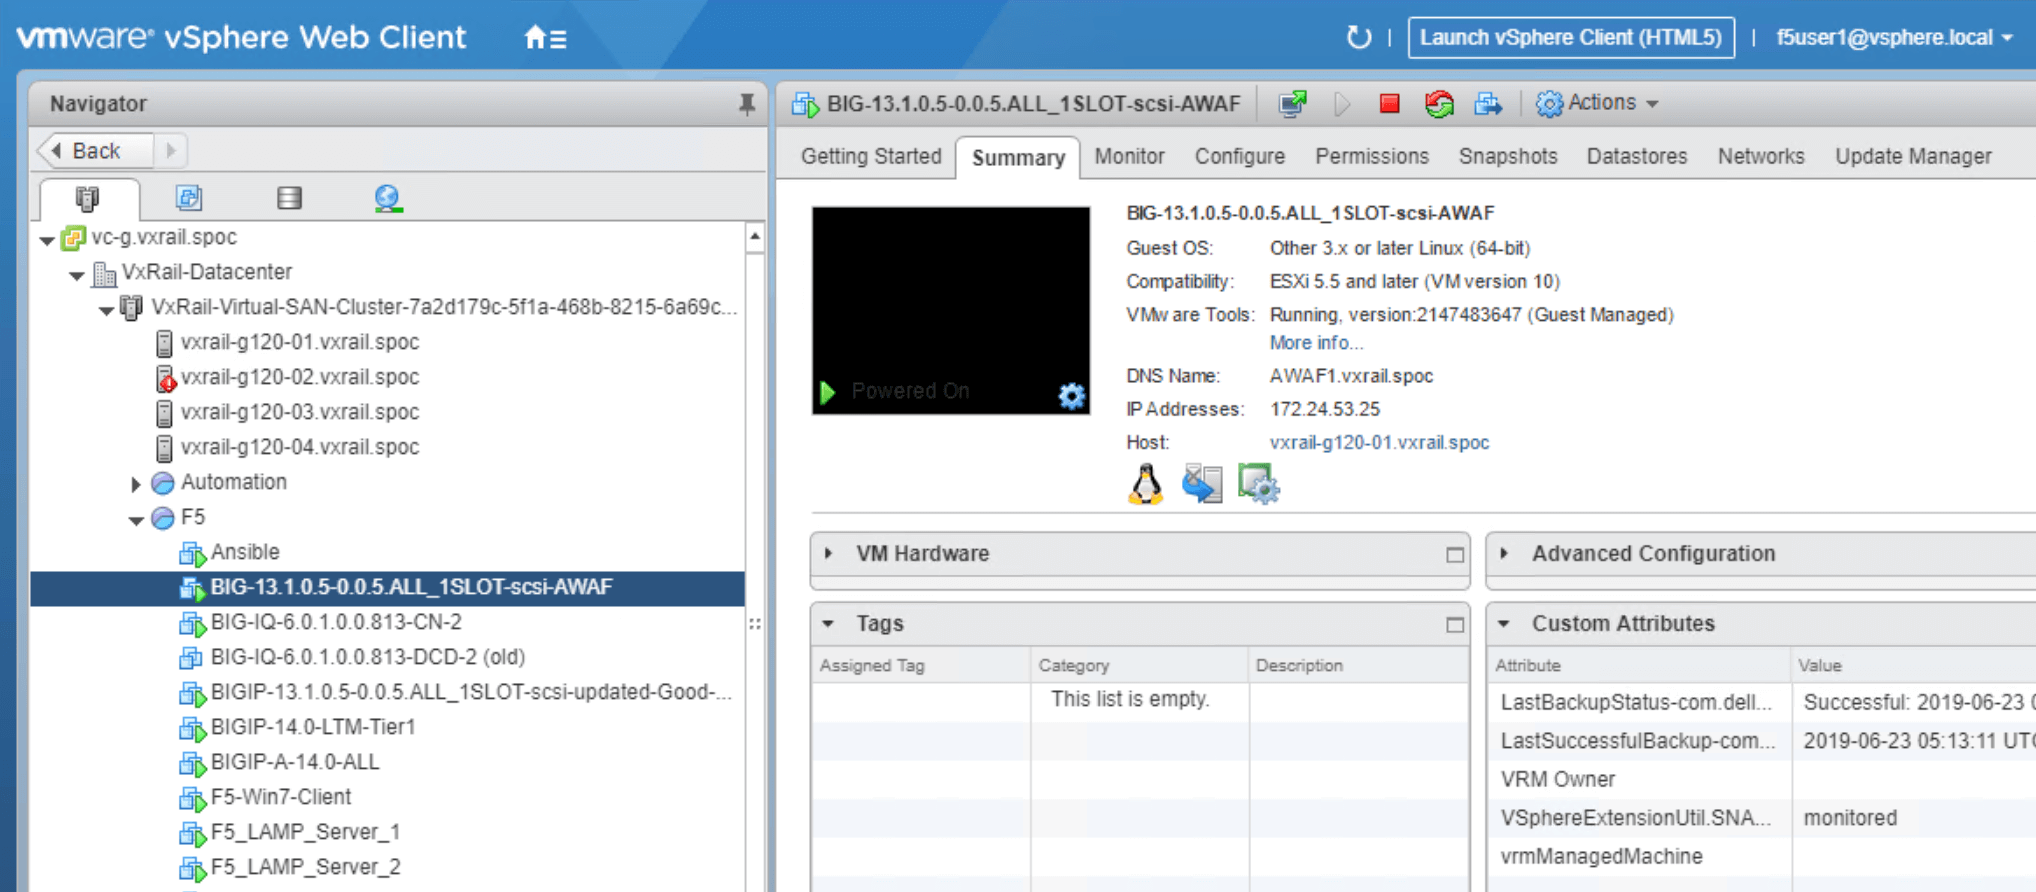
Após concluir o processo de configuração, você deverá ver o Advanced WAF implantado no cluster VxRail com o endereço IP especificado na página de resumo, incluindo os recursos de computação e armazenamento pré-alocados. Consulte a Figura 3 para ver um exemplo de implantação configurada com êxito.
Um guia visual passo a passo para implantar o Advanced WAF no VxRail
Seção 2 – Personalização da política de segurança
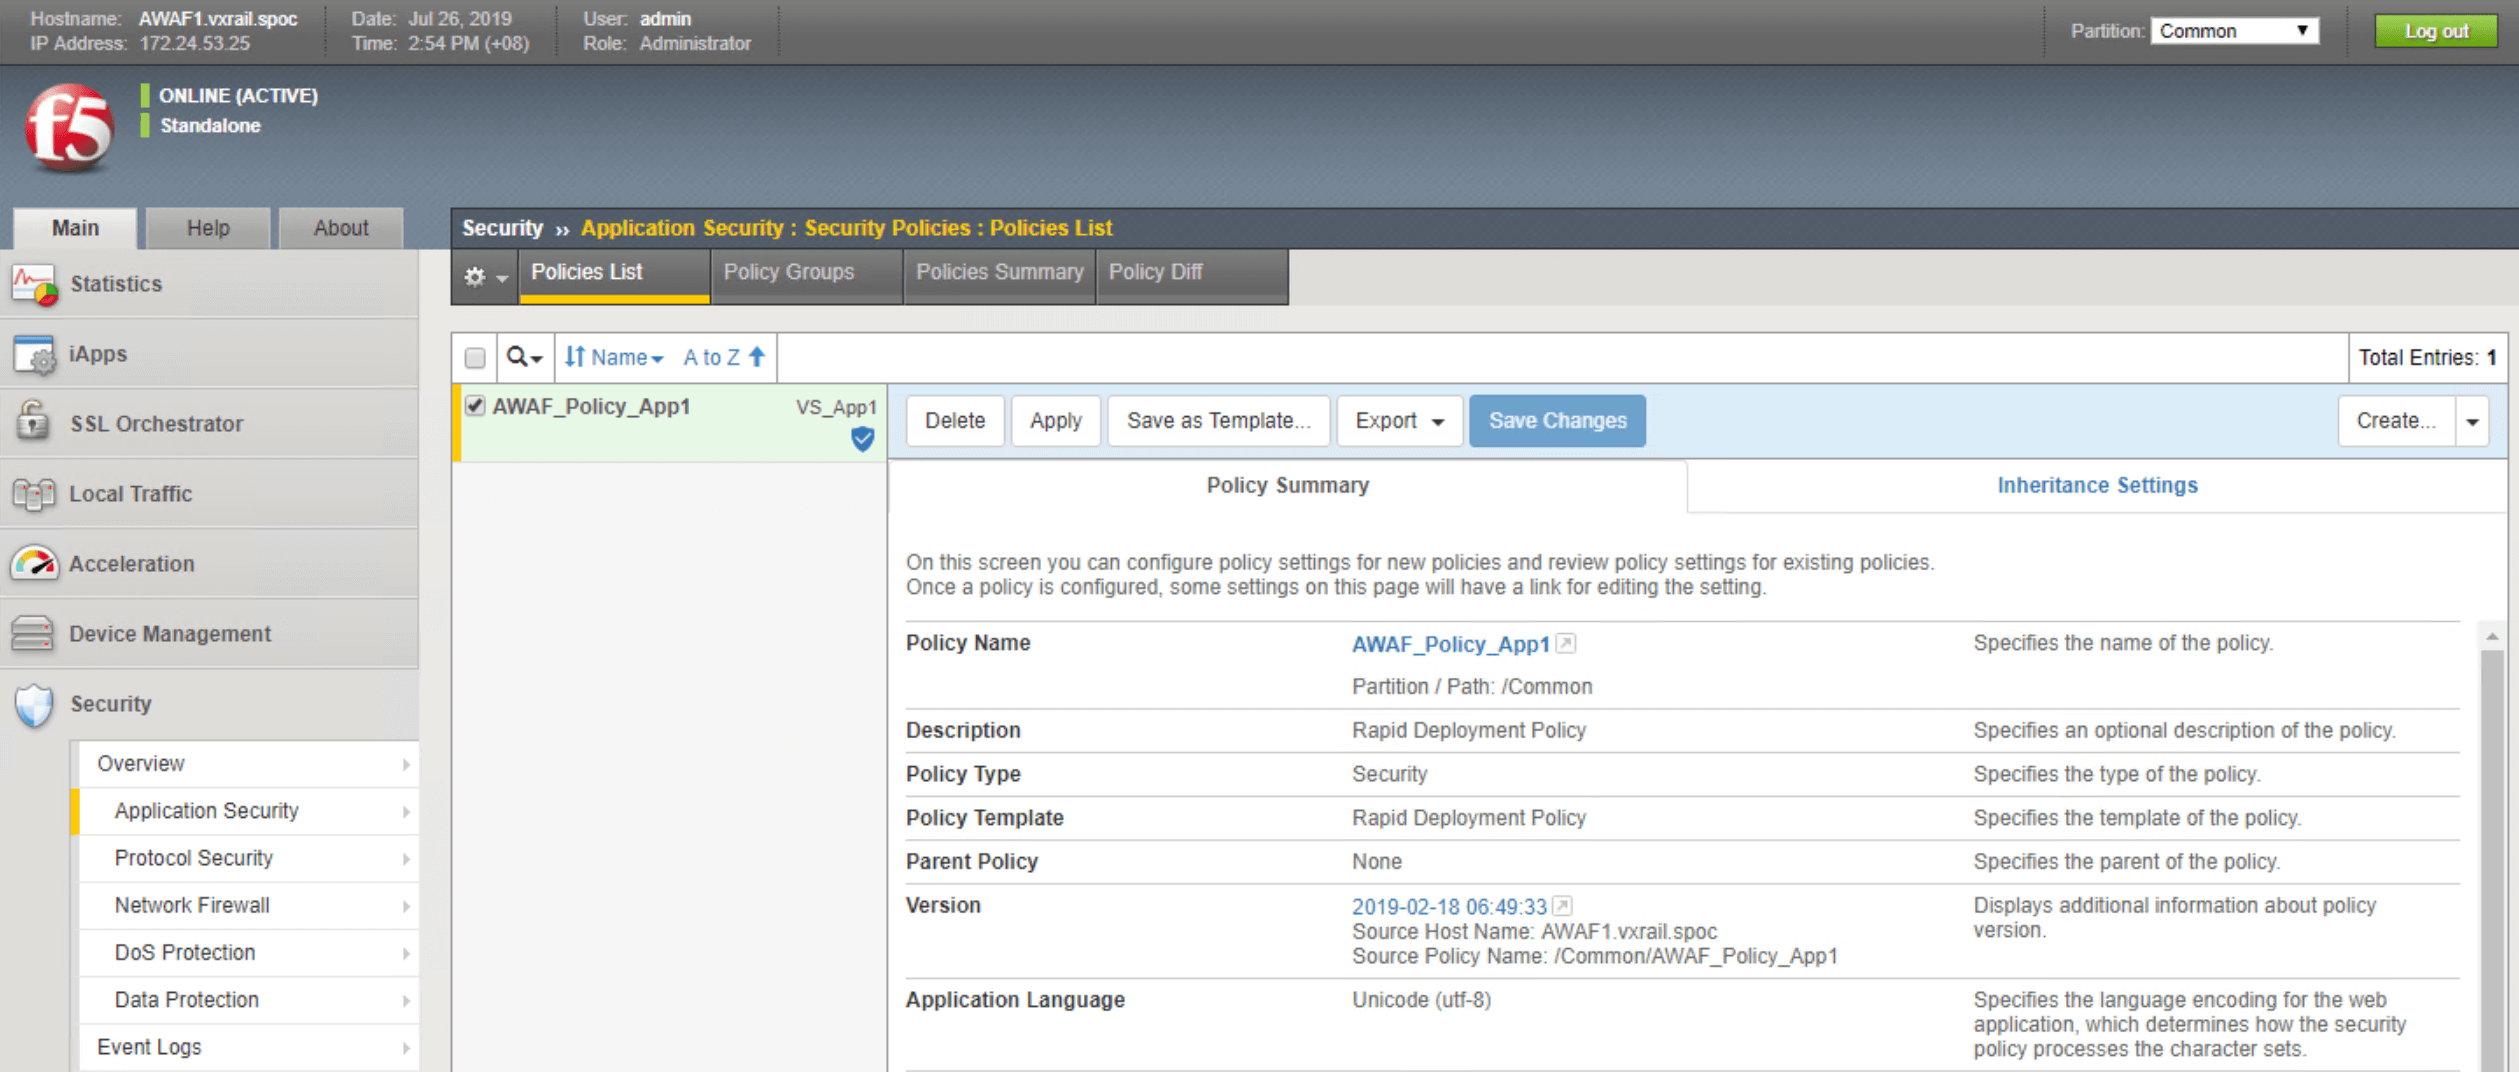
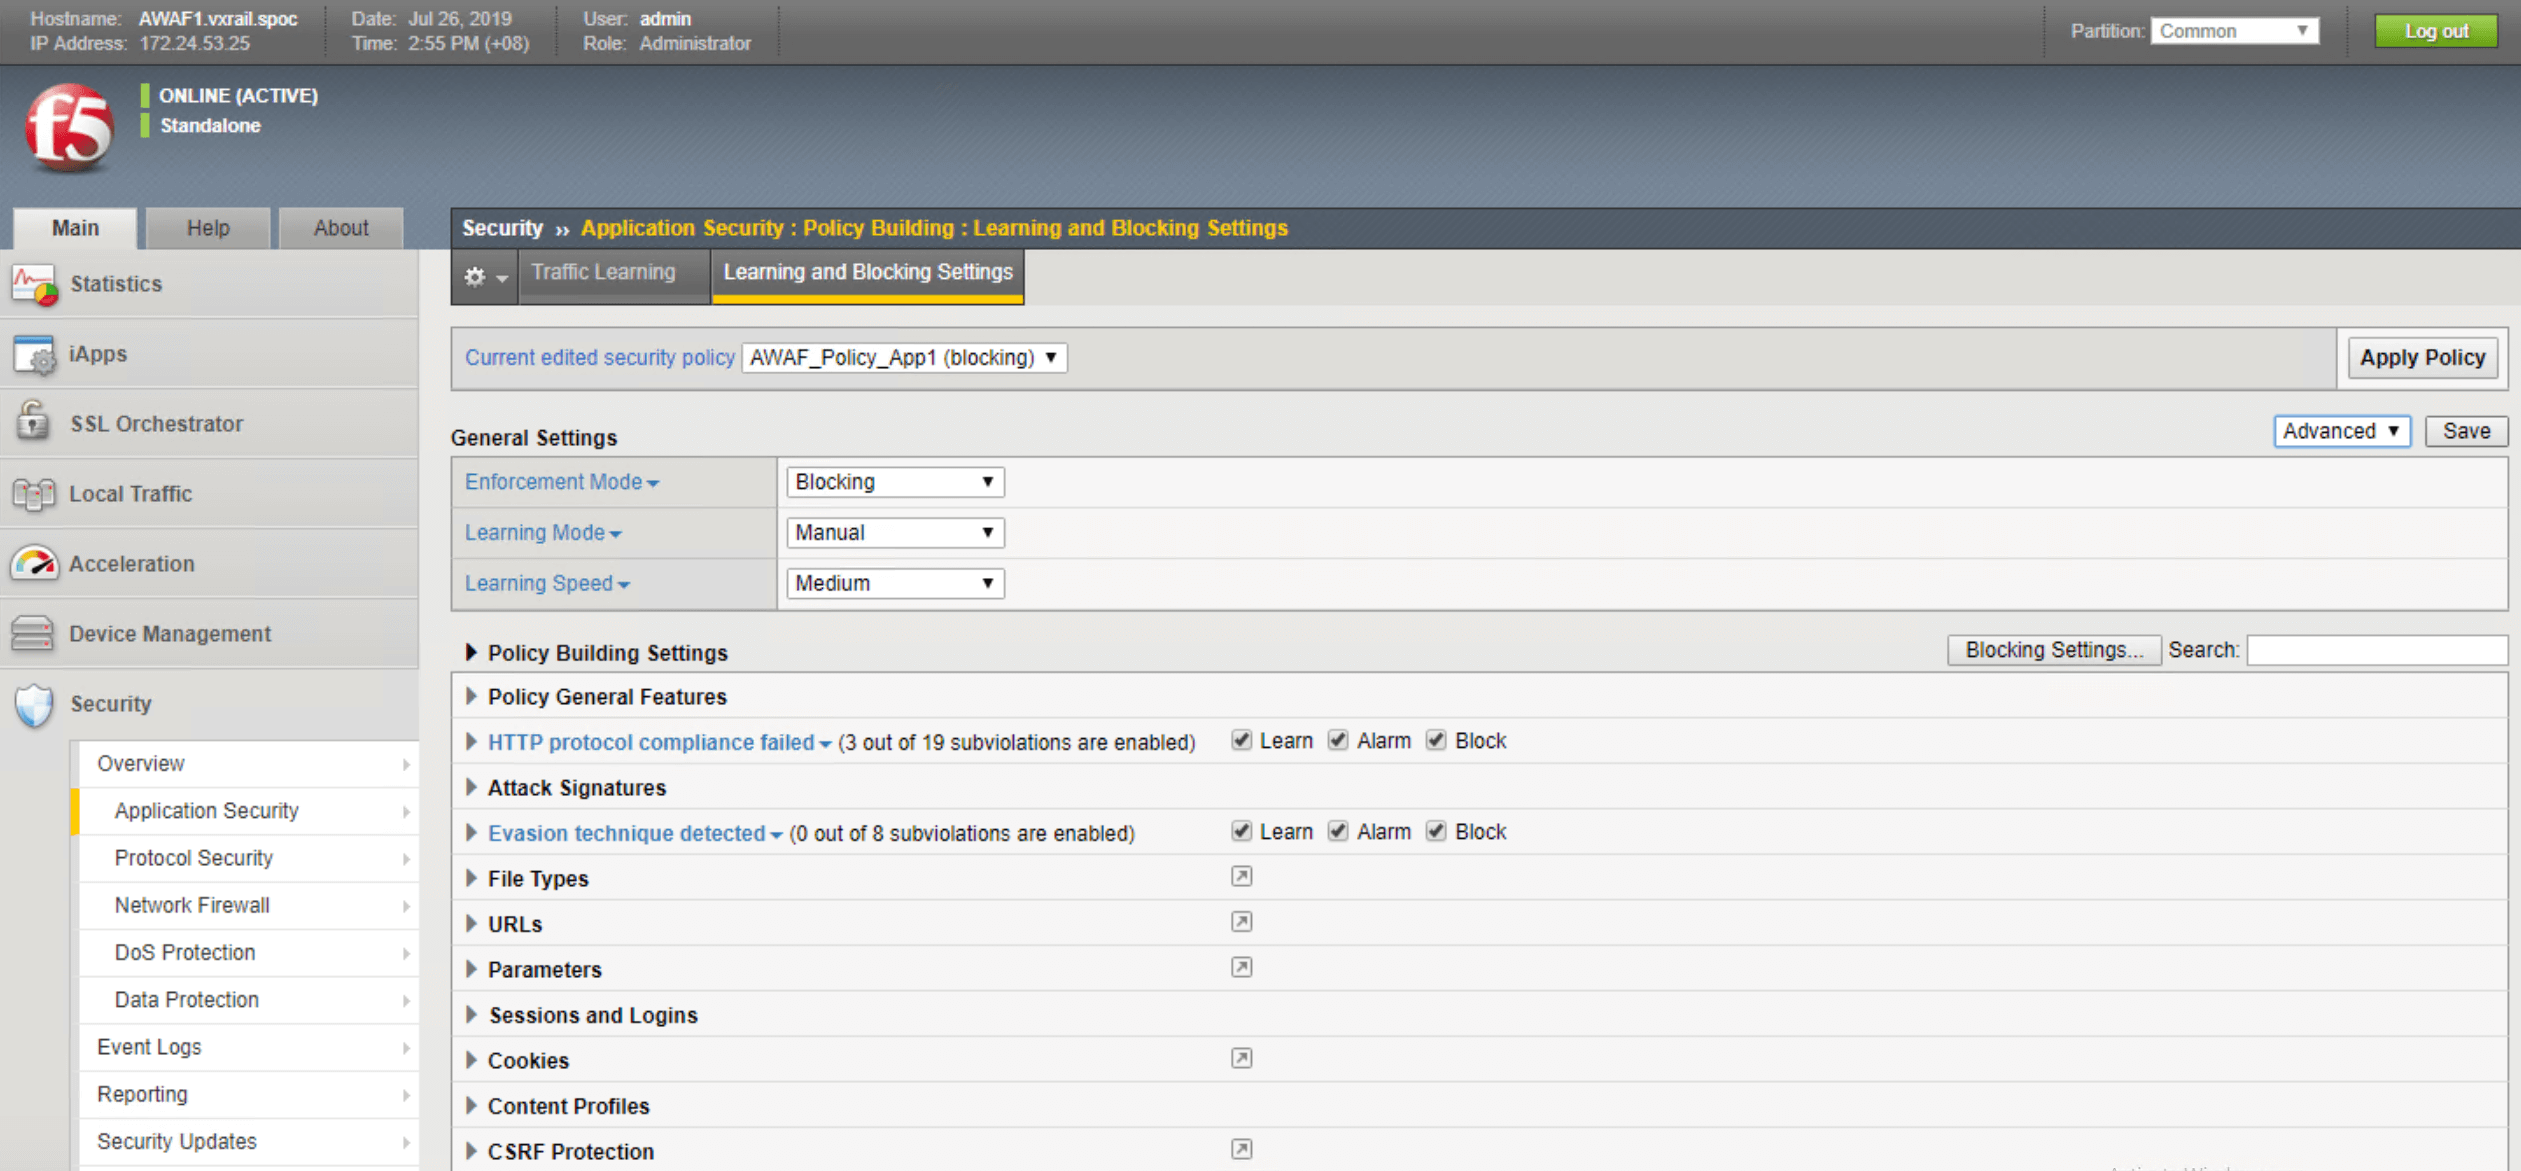
Após a implantação do software Advanced WAF, podemos definir a política de segurança que será usada para inspecionar o tráfego de entrada antes que ele seja encaminhado aos servidores web. O Advanced WAF permite que os usuários criem suas próprias políticas de segurança granulares e também inclui amplas bibliotecas de inteligência contra ameaças e assinaturas. Essas bibliotecas são atualizadas com frequência para incorporar as informações de segurança mais recentes. Isso permite que os usuários criem perfis de segurança centrados nas cargas de trabalho, respaldados pela inteligência contra ameaças mais atualizada. Os usuários também podem optar por ativar o modo de “escuta”. Esse modo usa aprendizado de máquina para estabelecer uma política de segurança de referência específica para o ambiente, reduzindo assim alertas desnecessários causados por falsos positivos.
Seção 3 – Configuração do suporte à alta disponibilidade para cargas de trabalho e aplicações
A alta disponibilidade do BIG-IP é compatível com o TMOS, permitindo que a metodologia e os recursos de resiliência sejam consistentes em todos os módulos do produto.
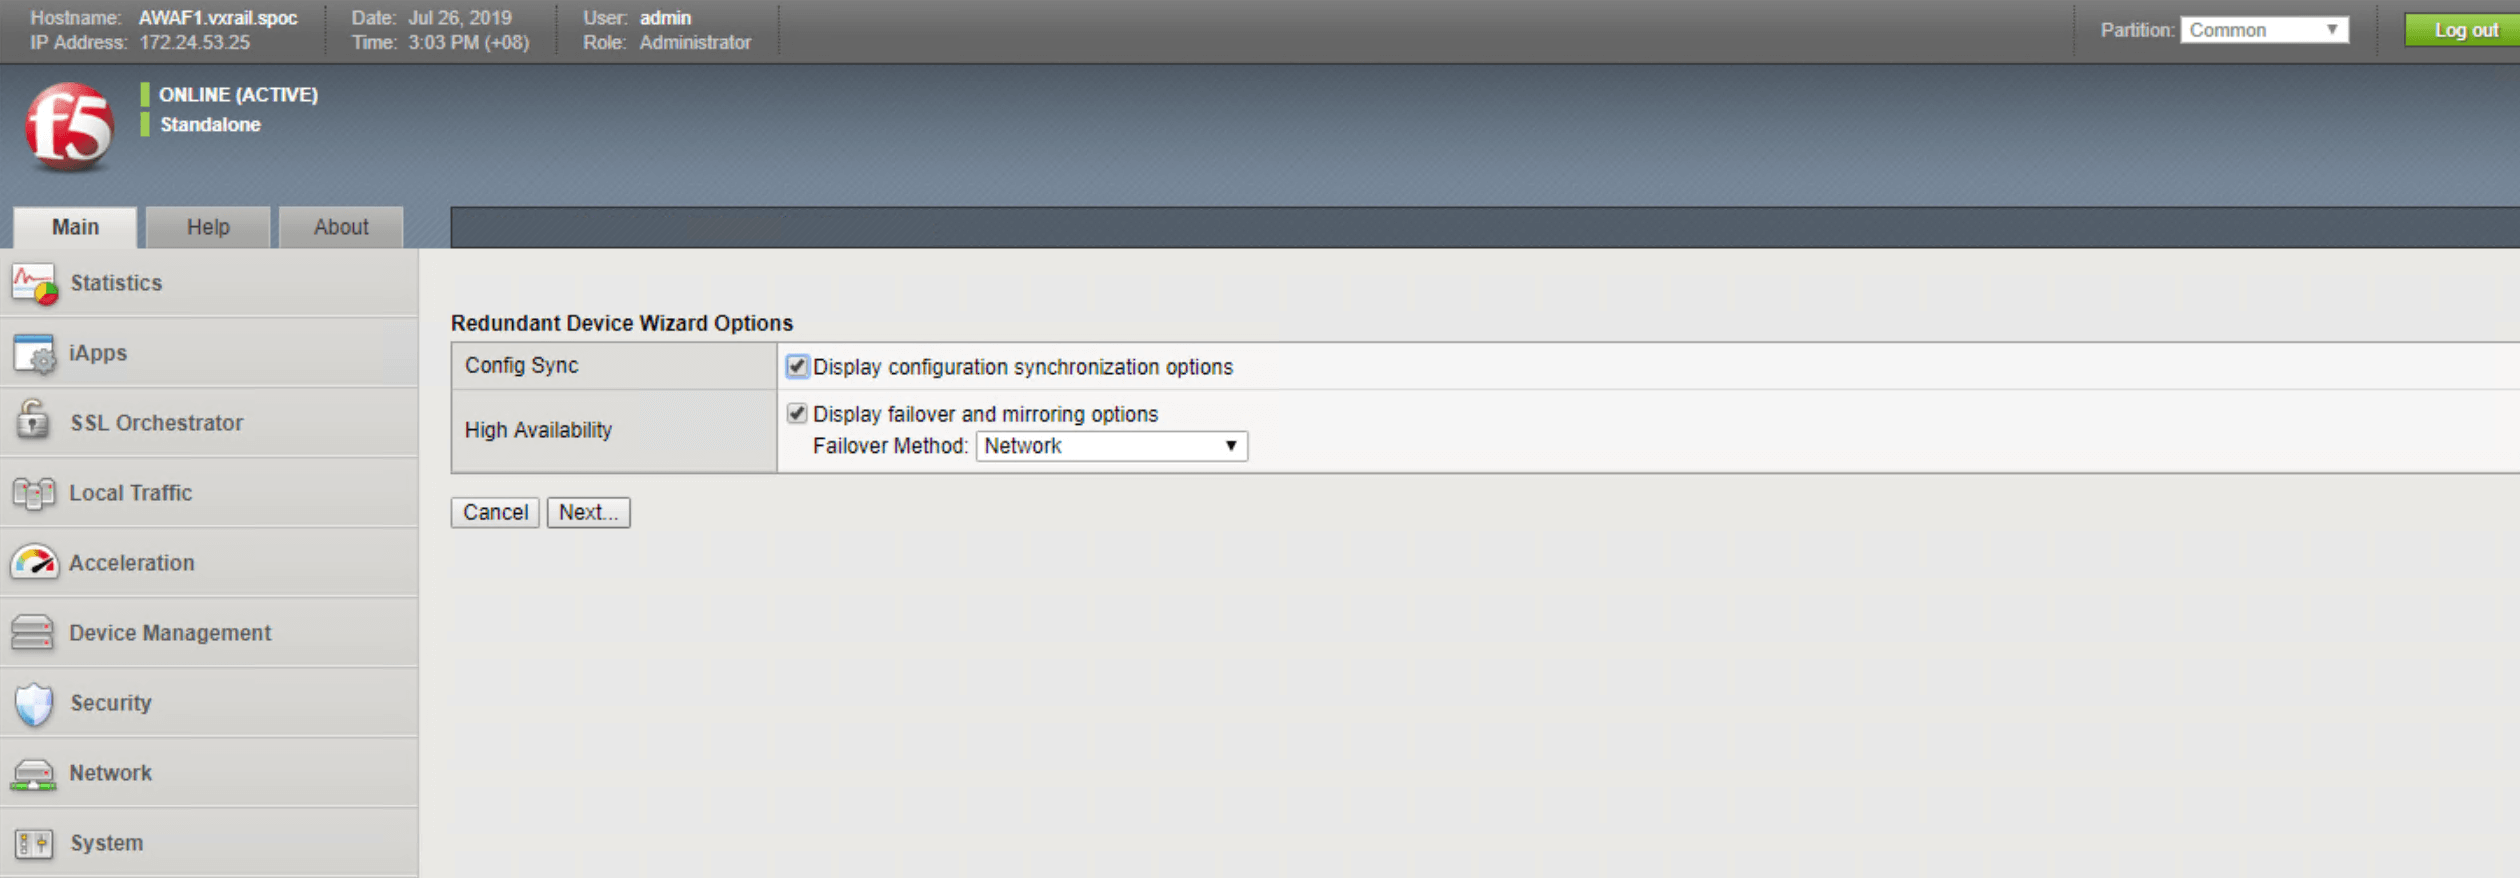
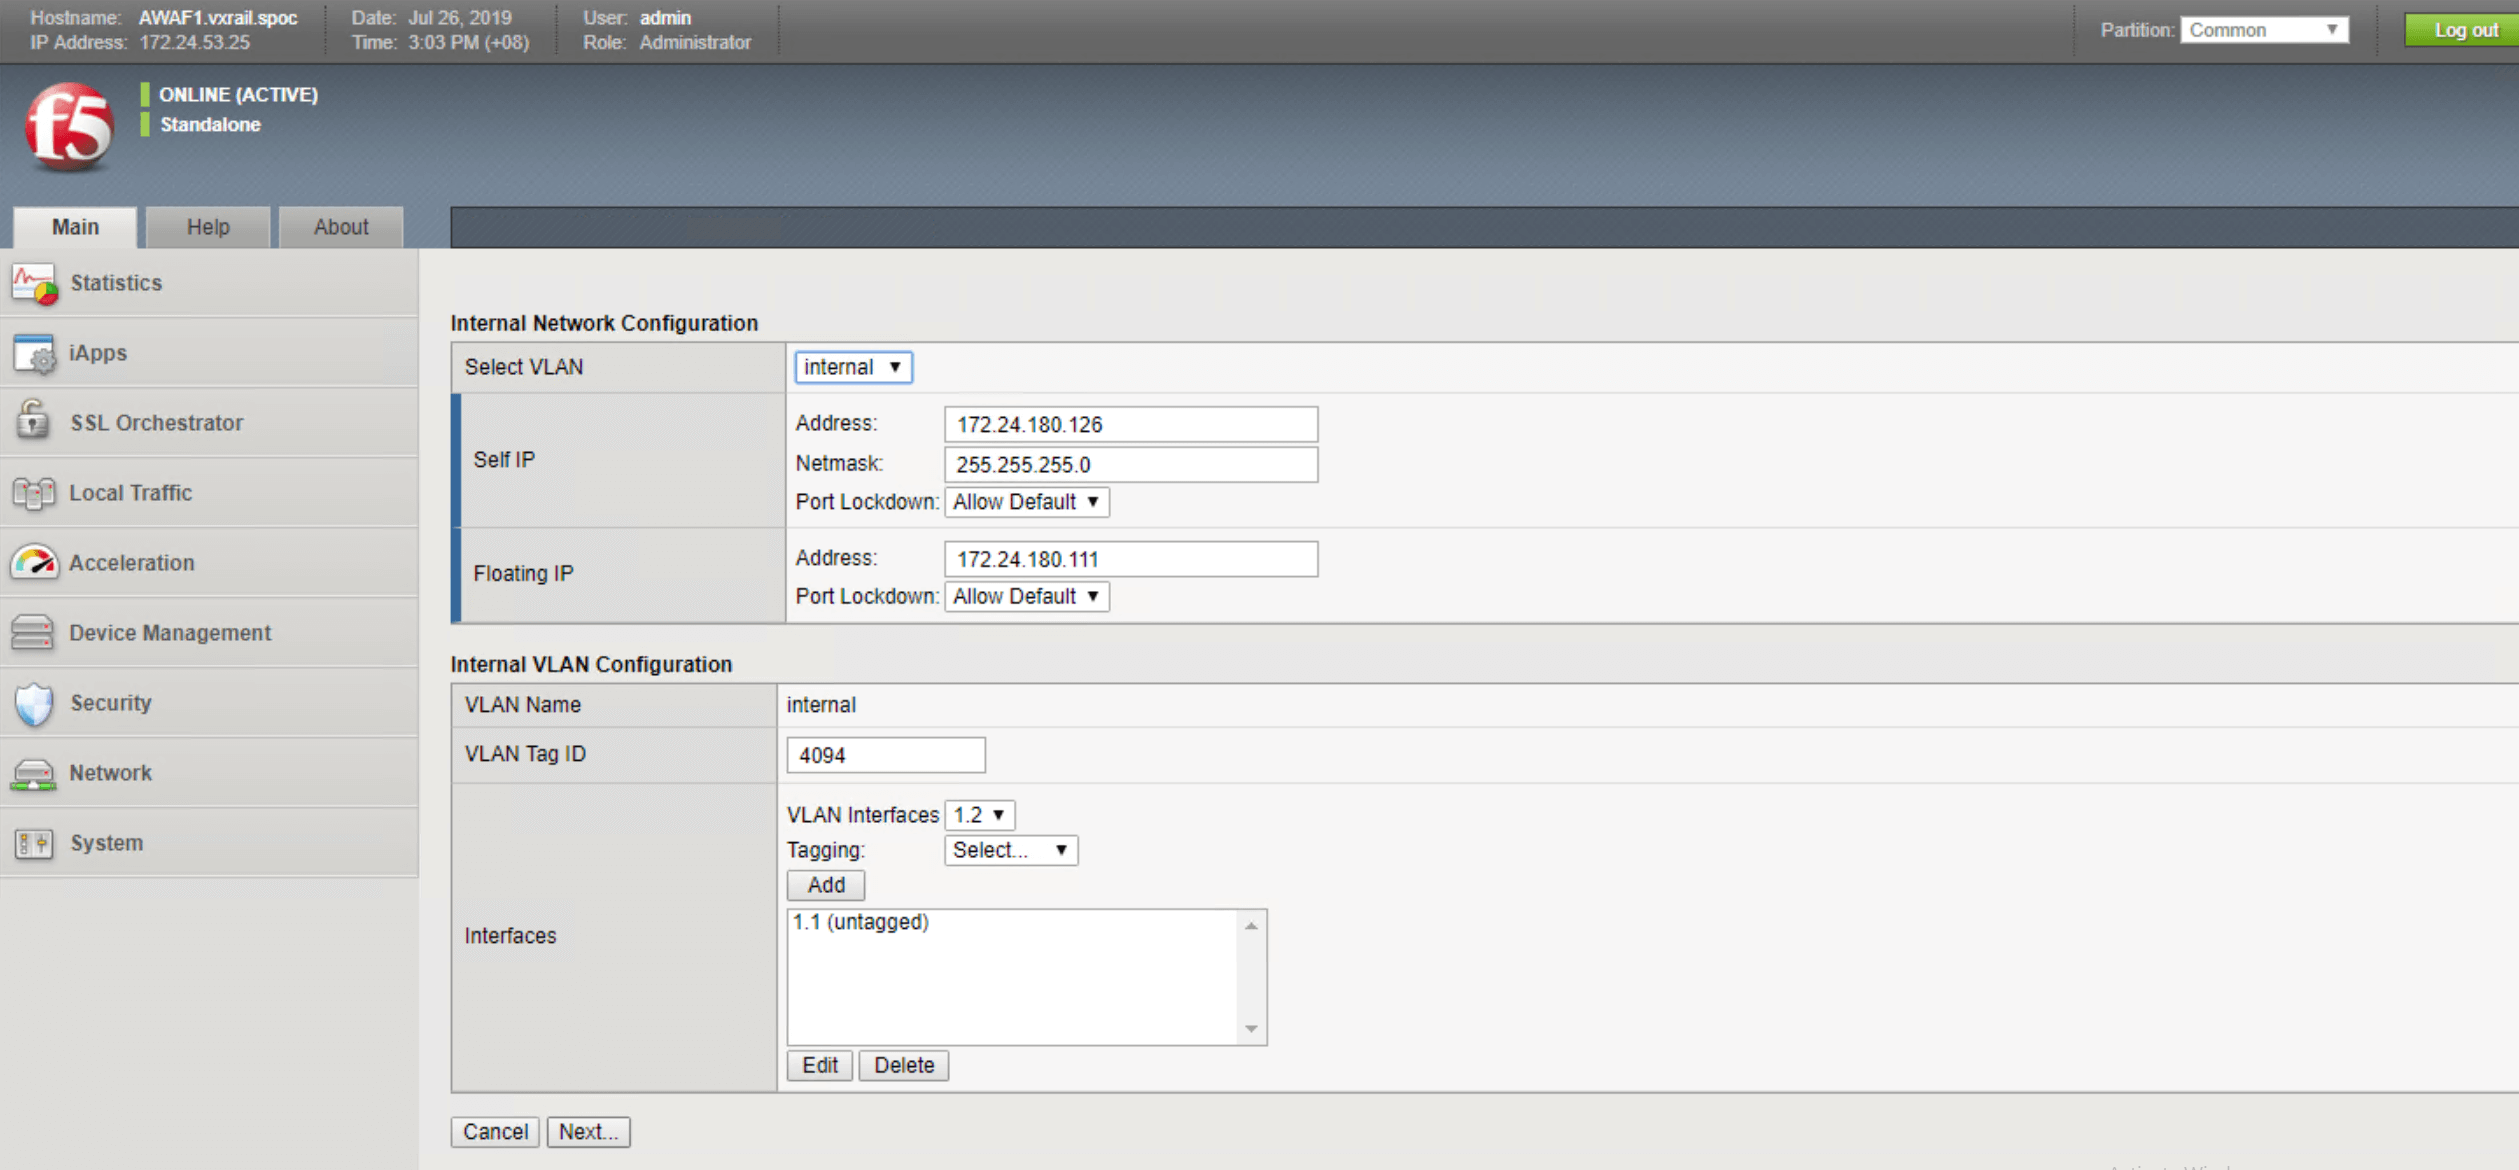
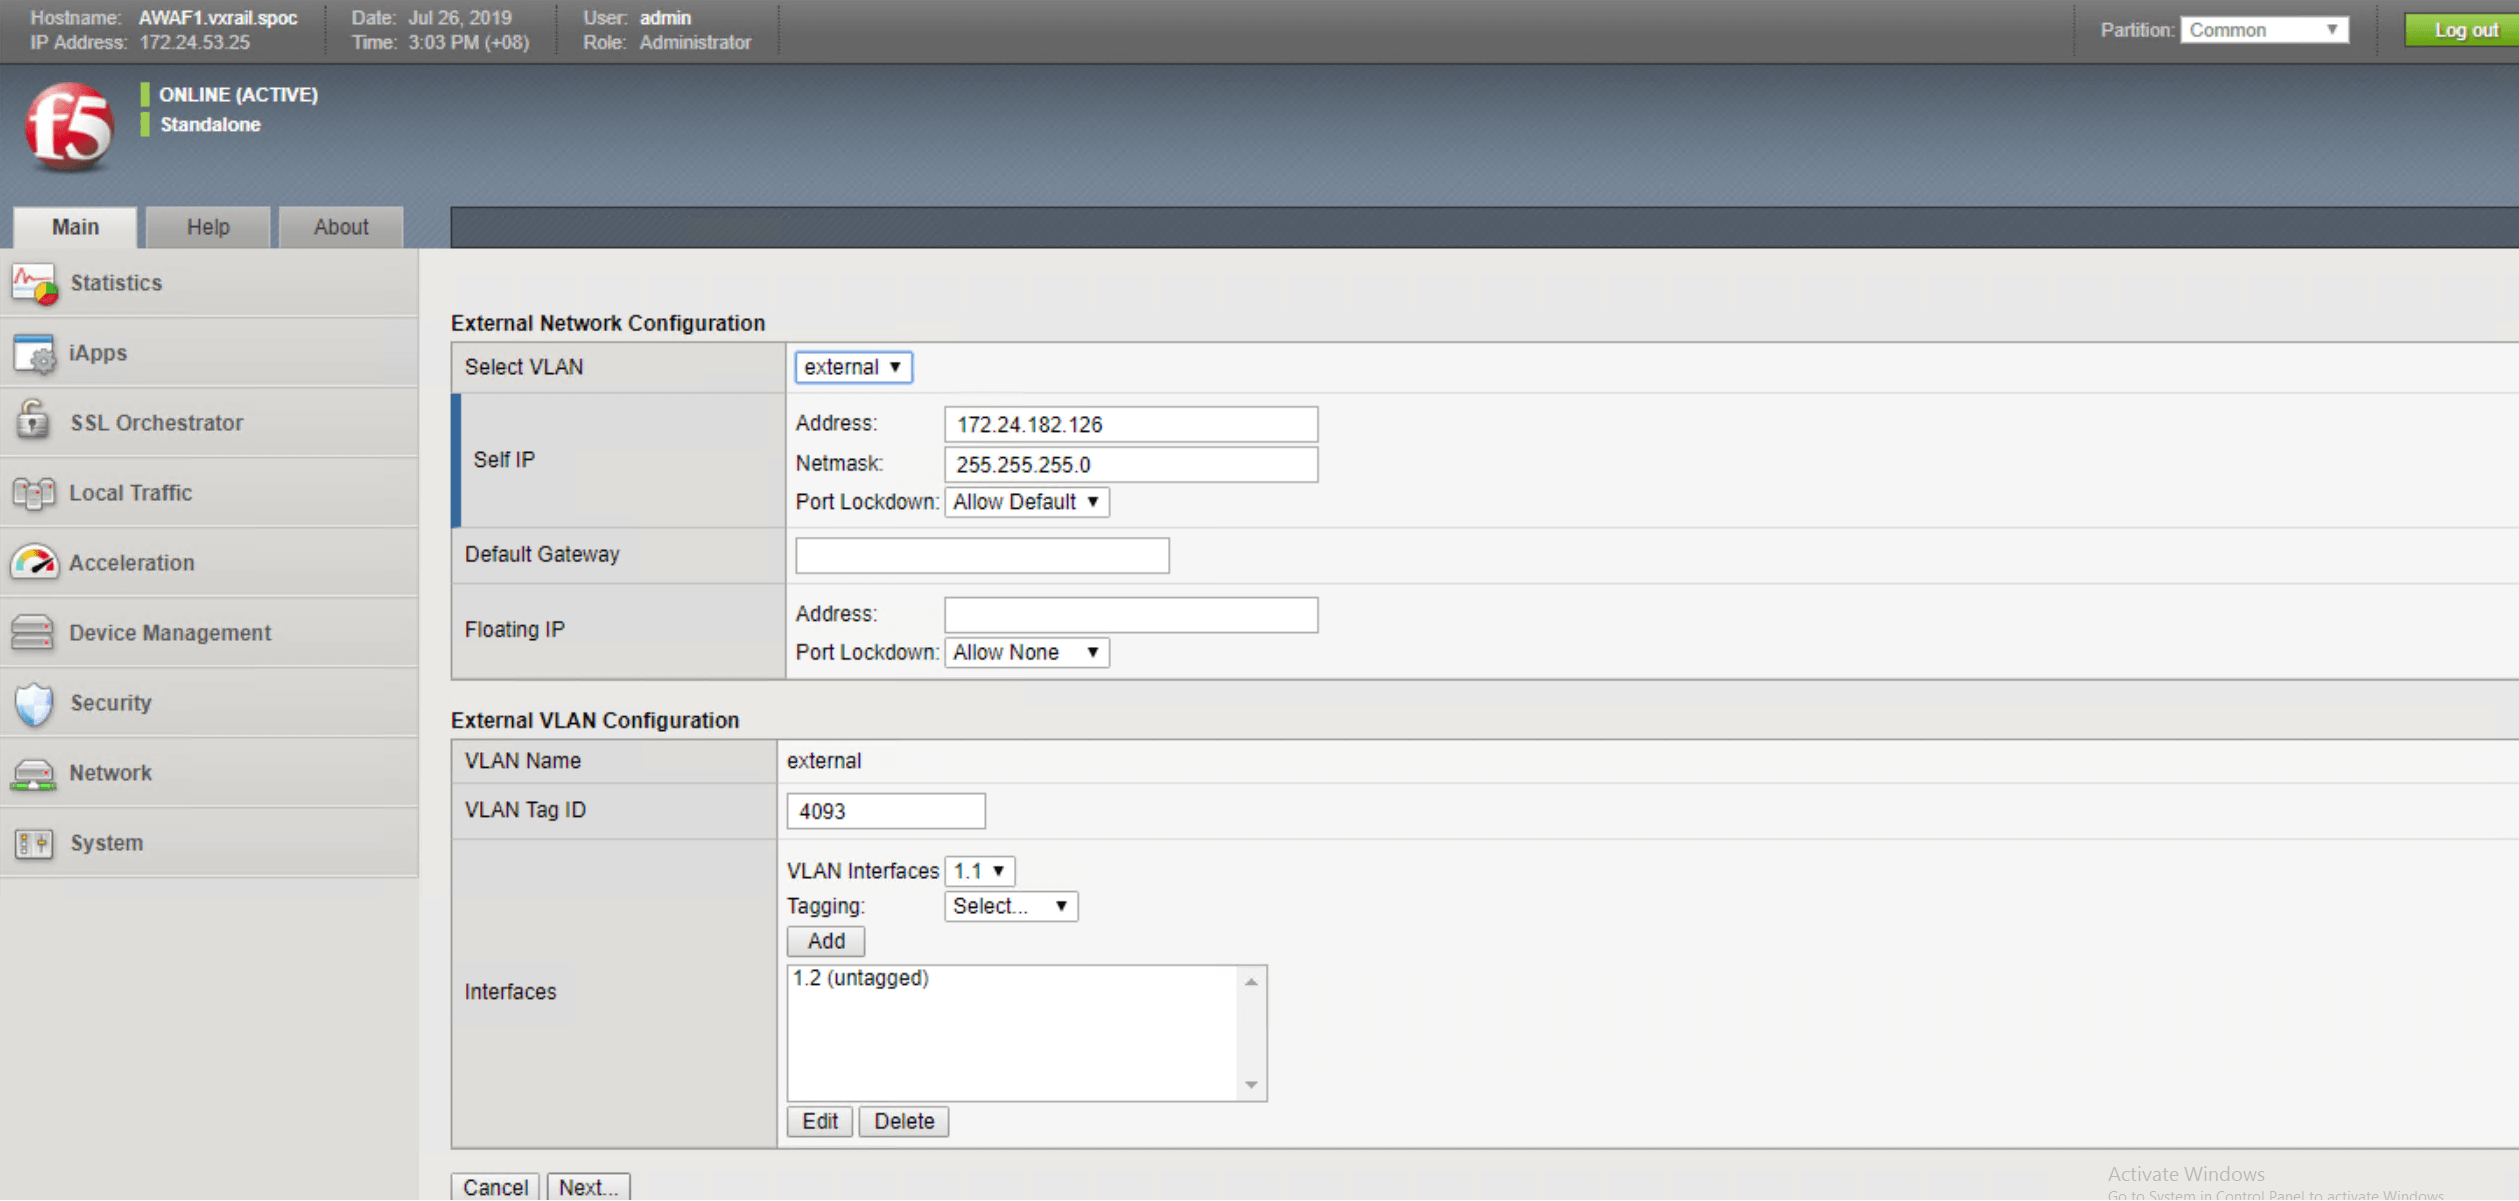
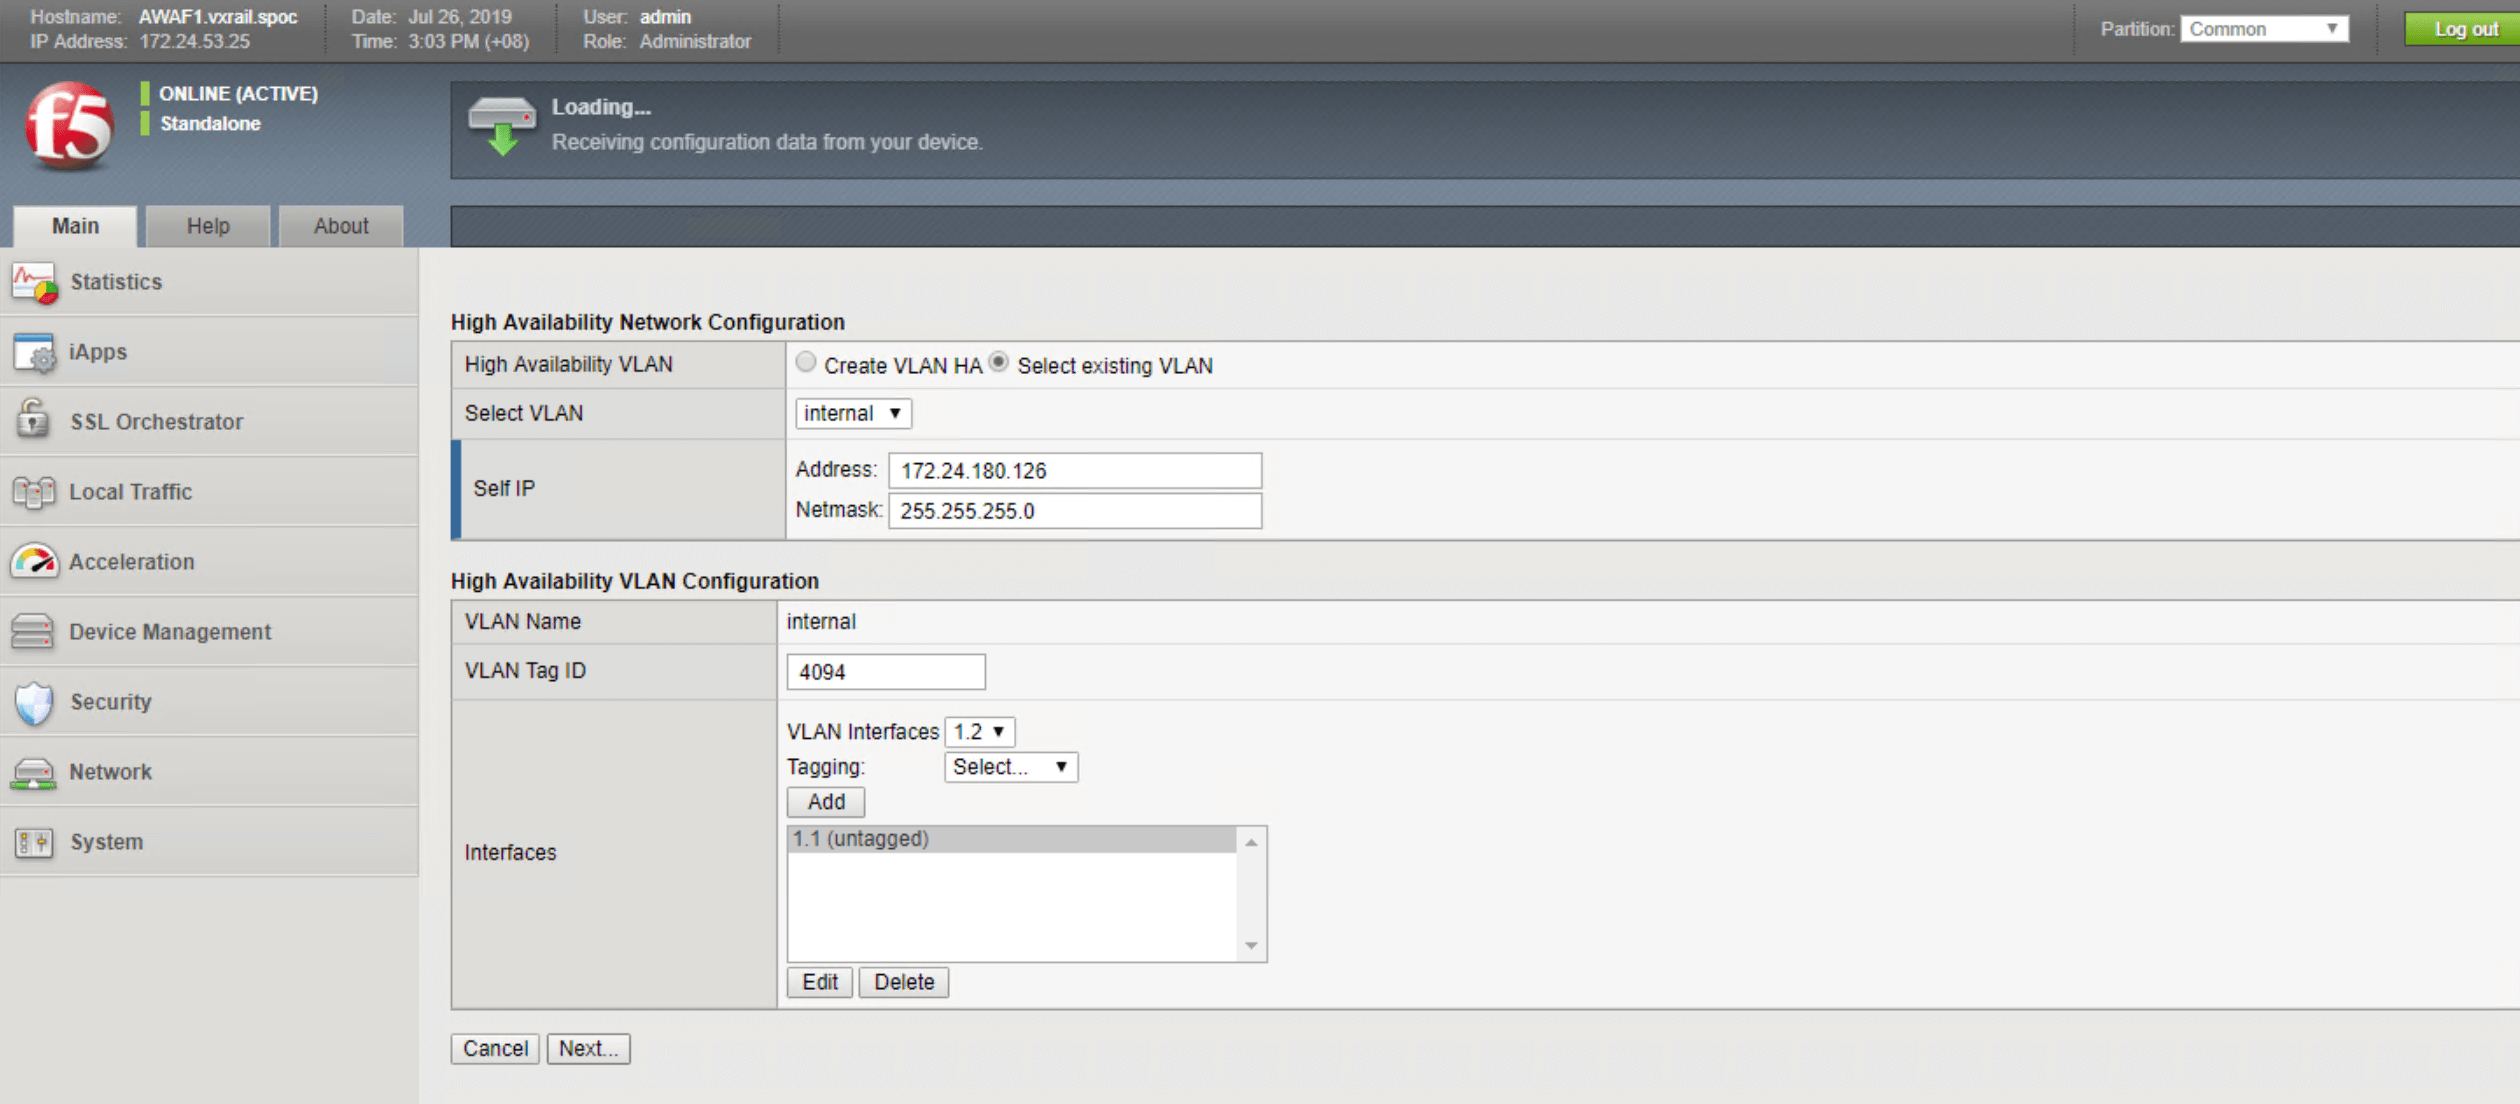
As figuras abaixo orientarão você pelas etapas necessárias para configurar seu sistema para alta disponibilidade. Essas etapas incluem:
- Definir as configurações da rede interna (por exemplo, informações de VLAN)
- Definição das configurações de rede externa
- Como escolher a configuração de rede de alta disponibilidade
- Revisão e confirmação dos detalhes da configuração
Seção 4 – Mantendo os ativos expostos à web protegidos e seguros
Nesta seção, usamos dois recursos de segurança — a proteção de credenciais de usuários e o bloqueio de injeção de SQL — para demonstrar como implementar a proteção de cargas de trabalho expostas à web. Em vez de um guia passo a passo, criamos uma demonstração que mostra como esses recursos de segurança bloqueiam automaticamente invasões e ameaças, mantendo as cargas de trabalho e a infraestrutura de back-end protegidas.
Proteção de credenciais do usuário
O Data Safe permite que as credenciais do usuário e os nomes dos parâmetros (por exemplo, ID e senha) sejam criptografados e ofuscados na camada da aplicação em tempo real. Não são necessárias alterações de programação nem ajustes no código-fonte da aplicação para implementar esse serviço de segurança.
Para ativos ou aplicações voltados para a web com tráfego HTTP/HTTPS, a criptografia de dados com SSL é o primeiro passo para proteger os dados contra uma possível exposição a terceiros não autorizados. A criptografia SSL durante a transferência não é suficiente para garantir a segurança dos dados. O roubo de credenciais também pode ocorrer no lado do cliente; por exemplo, os usuários finais podem ter comprometido seus navegadores ao clicar em arquivos maliciosos ou acessar sites infectados por malware.
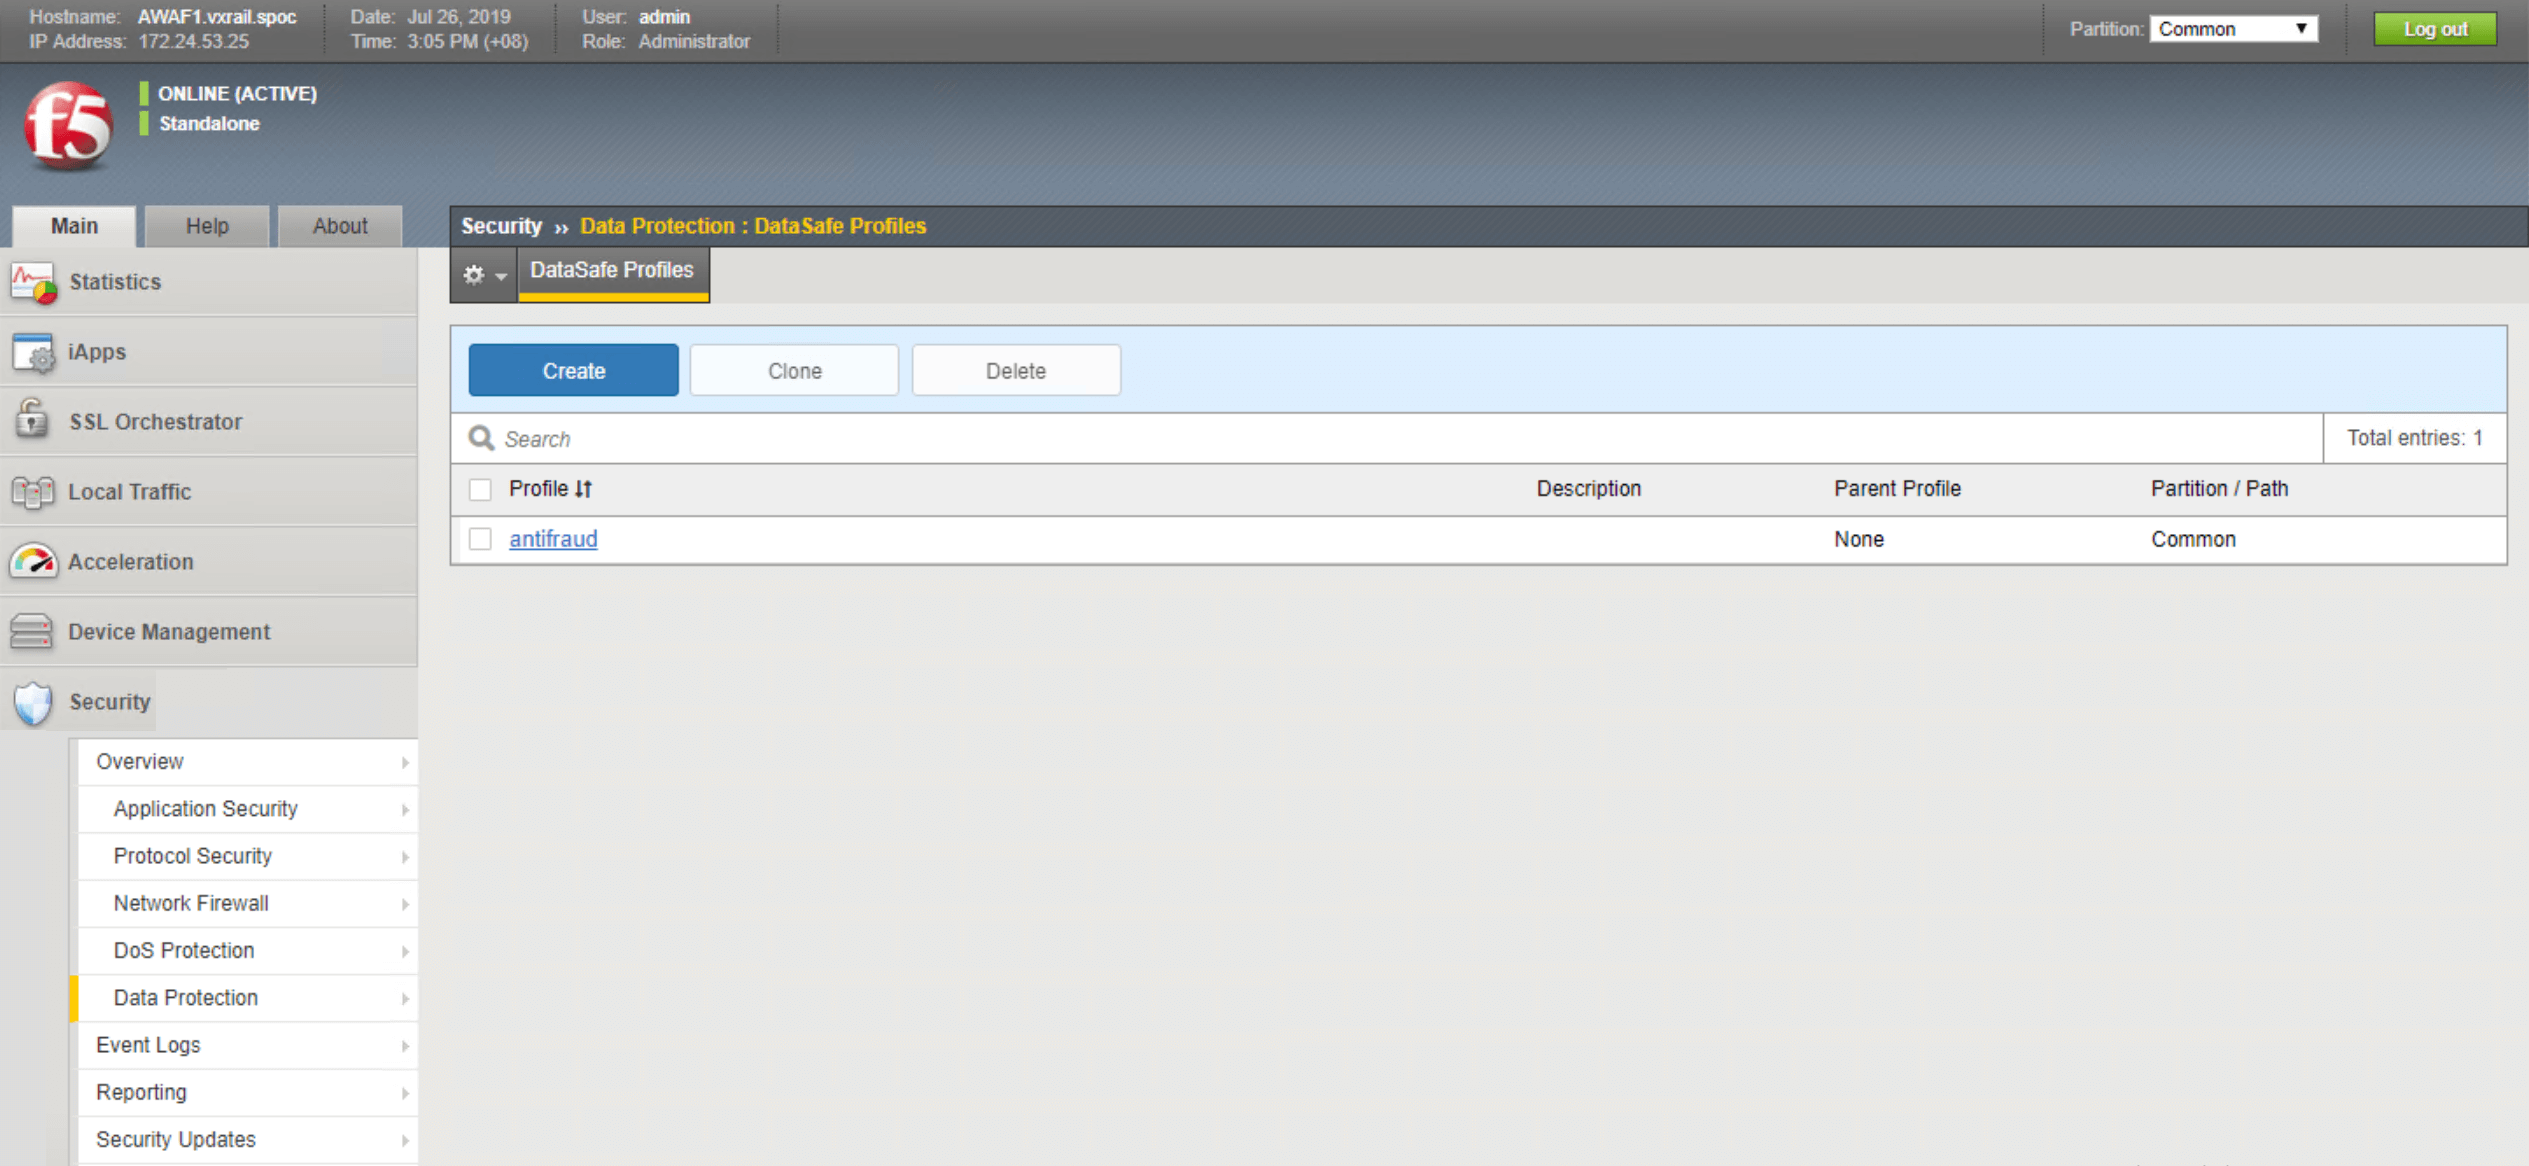
O recurso Data Safe pode ser habilitado na seção Segurança do console do Advanced WAF. Selecione Proteção de dados e, em seguida, acesse os perfis do Data Safe:
- Crie um novo perfil
- Defina o nome do perfil como Anti-Fraud
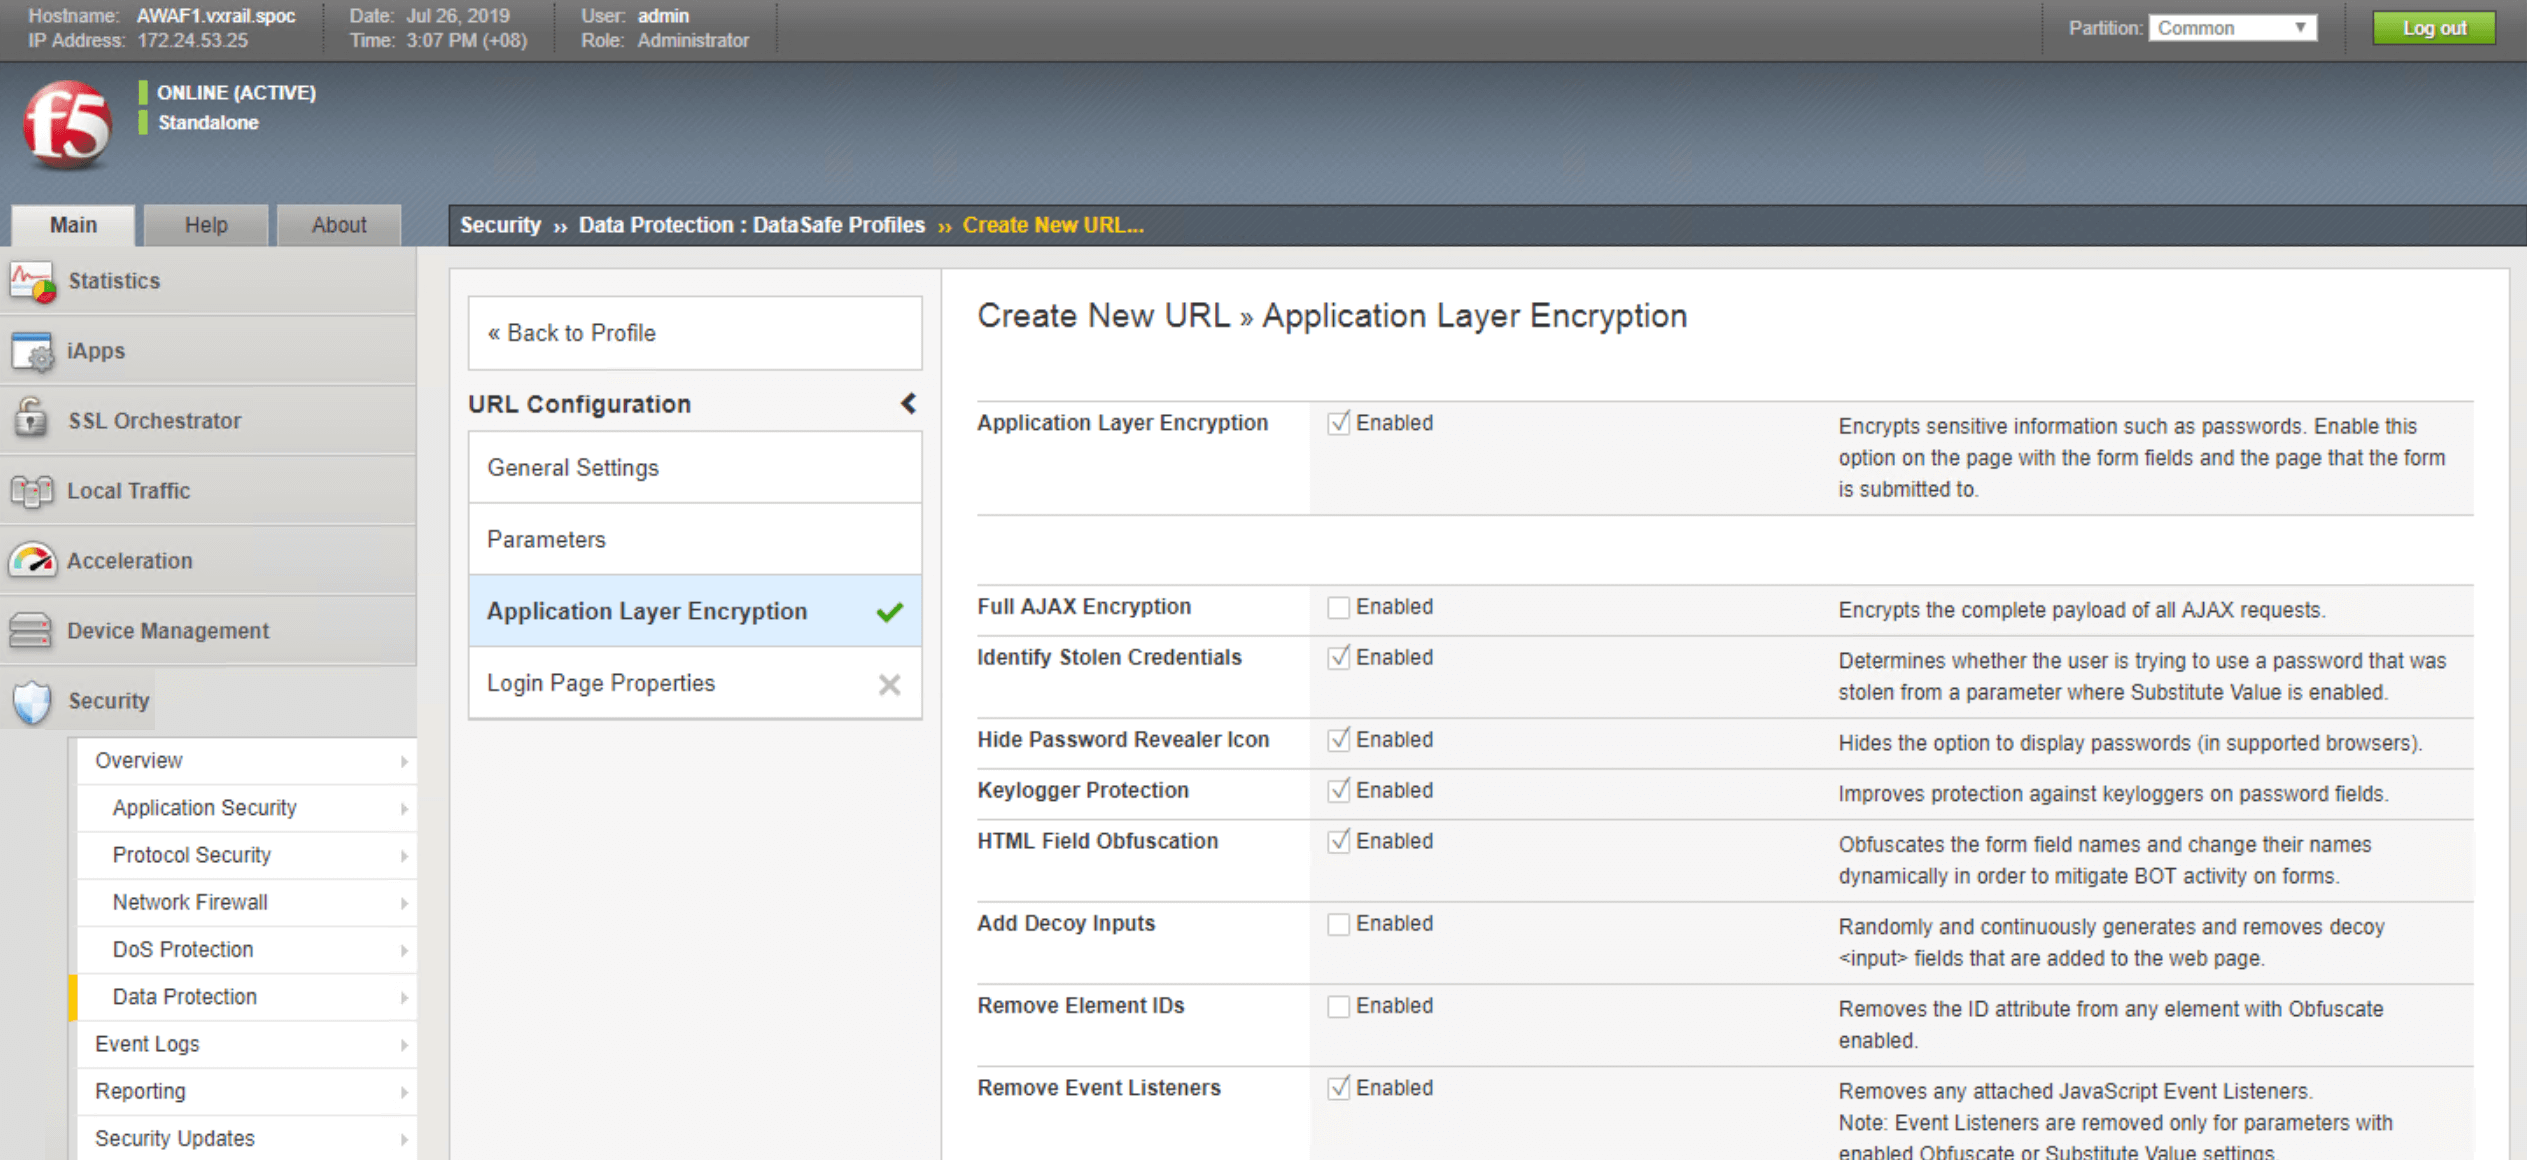
- Habilite a criptografia da camada de aplicação no perfil Anti-Fraud
- Habilite outros critérios para proteger as credenciais dos usuários
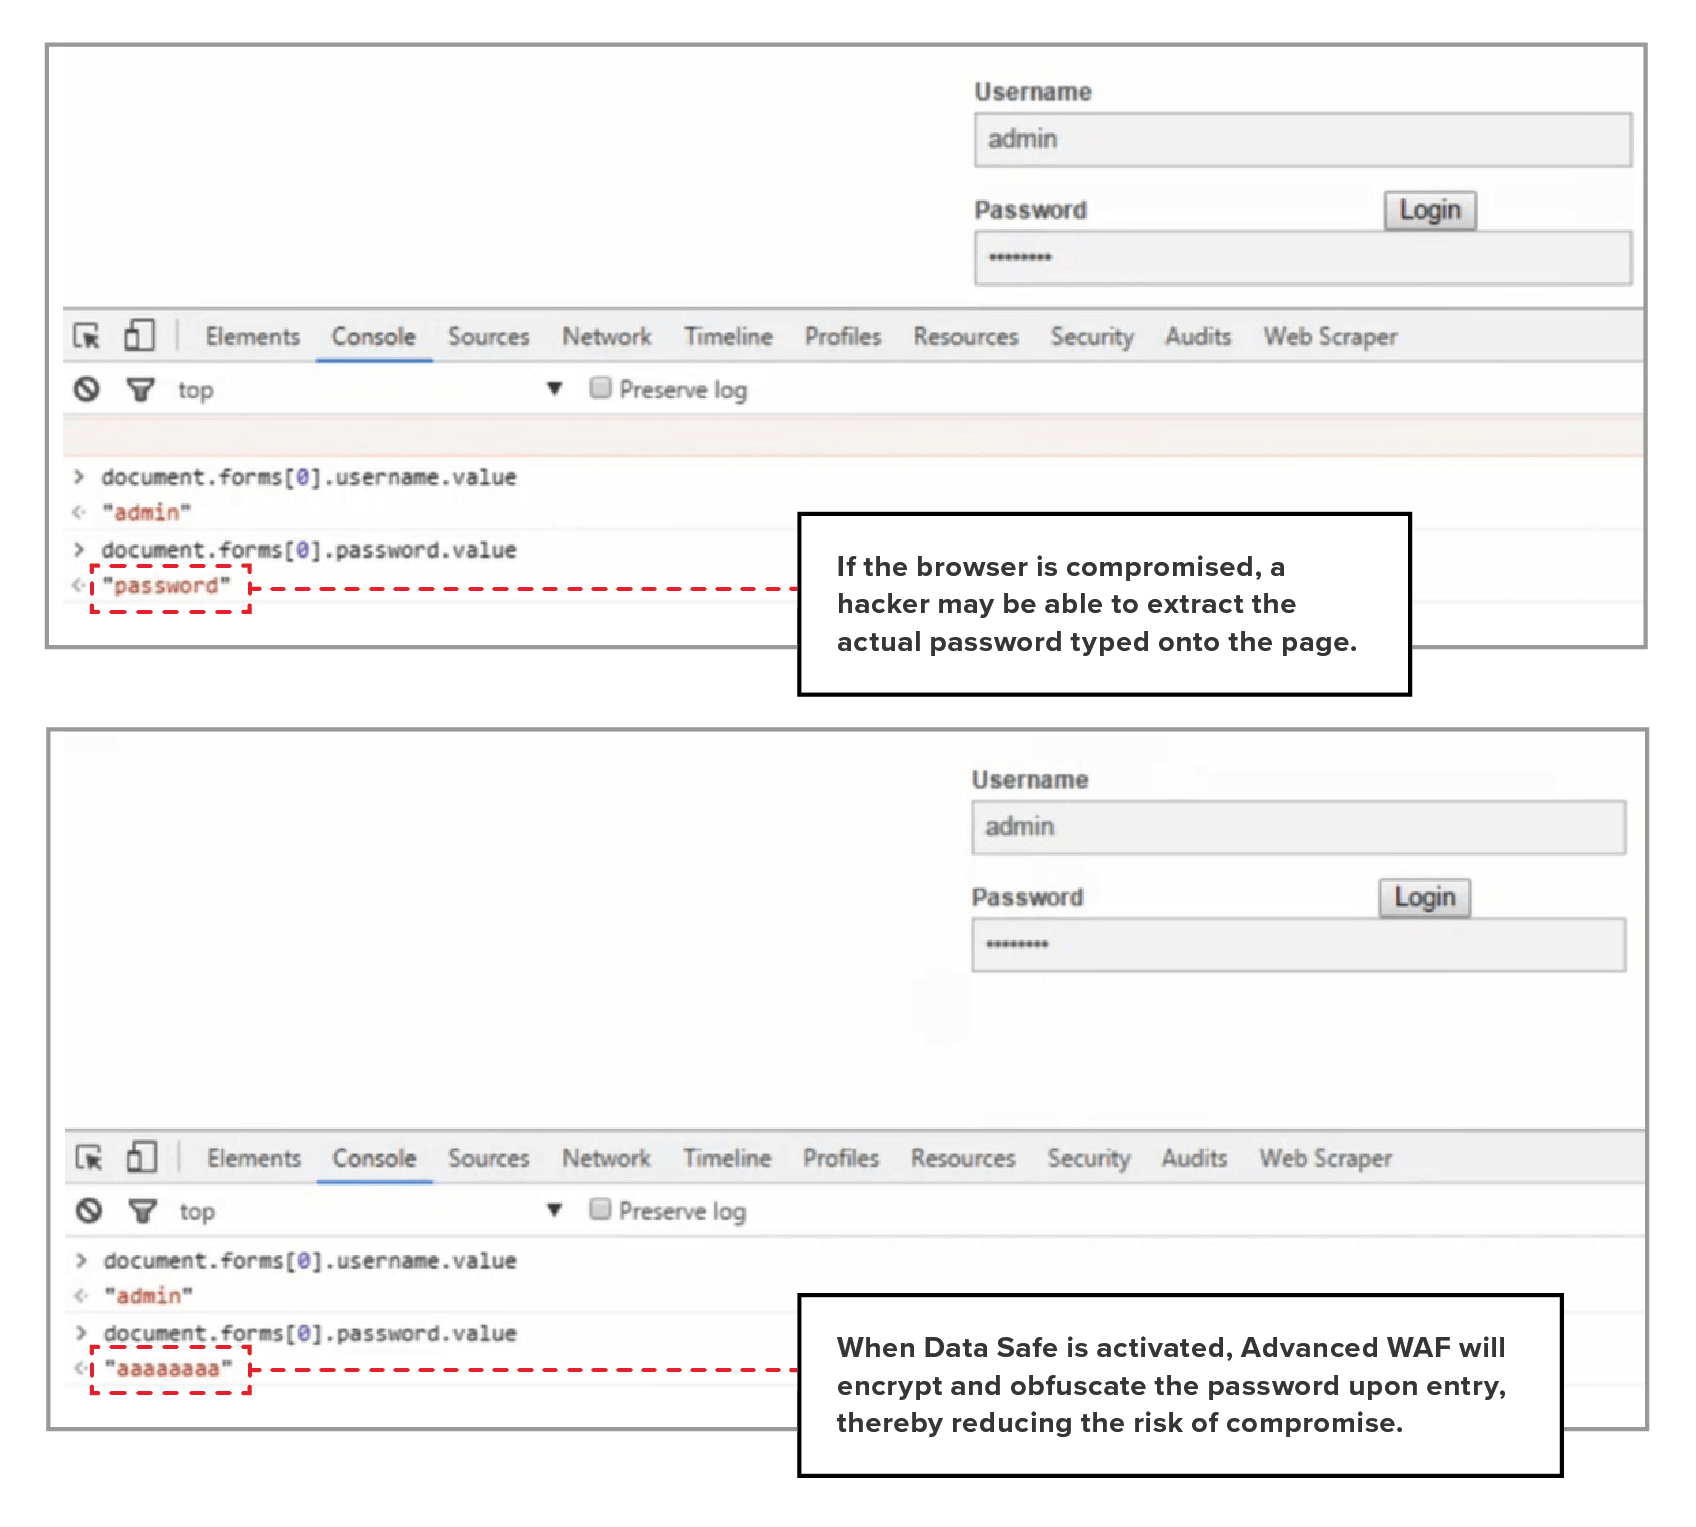
Com o Data Safe habilitado, você pode definir os critérios para criptografar o ID e a senha no lado do cliente para ativos ou serviços voltados para a Web. Isso reduz o risco de uma violação de segurança causada por navegadores infectados por malware. Os aplicativos protegidos pelo Data Safe apresentam páginas da Web por meio do Advanced WAF. Os caracteres do ID e da senha são criptografados à medida que o usuário os digita. Mesmo que um navegador seja comprometido, o malware só conseguirá extrair os dados criptografados, que não podem ser descriptografados sem a chave privada, em vez da senha real (consulte a ilustração abaixo para obter mais detalhes). Além da proteção de credenciais na camada Web do lado do cliente, o Advanced WAF pode ser atualizado para incluir proteção na camada móvel para cargas de trabalho de aplicativos móveis.
Demonstração da solução: comparação do serviço com e sem o Advanced WAF
Parte A: Proteção das credenciais do usuário
Parte B: Sobre injeção de SQL
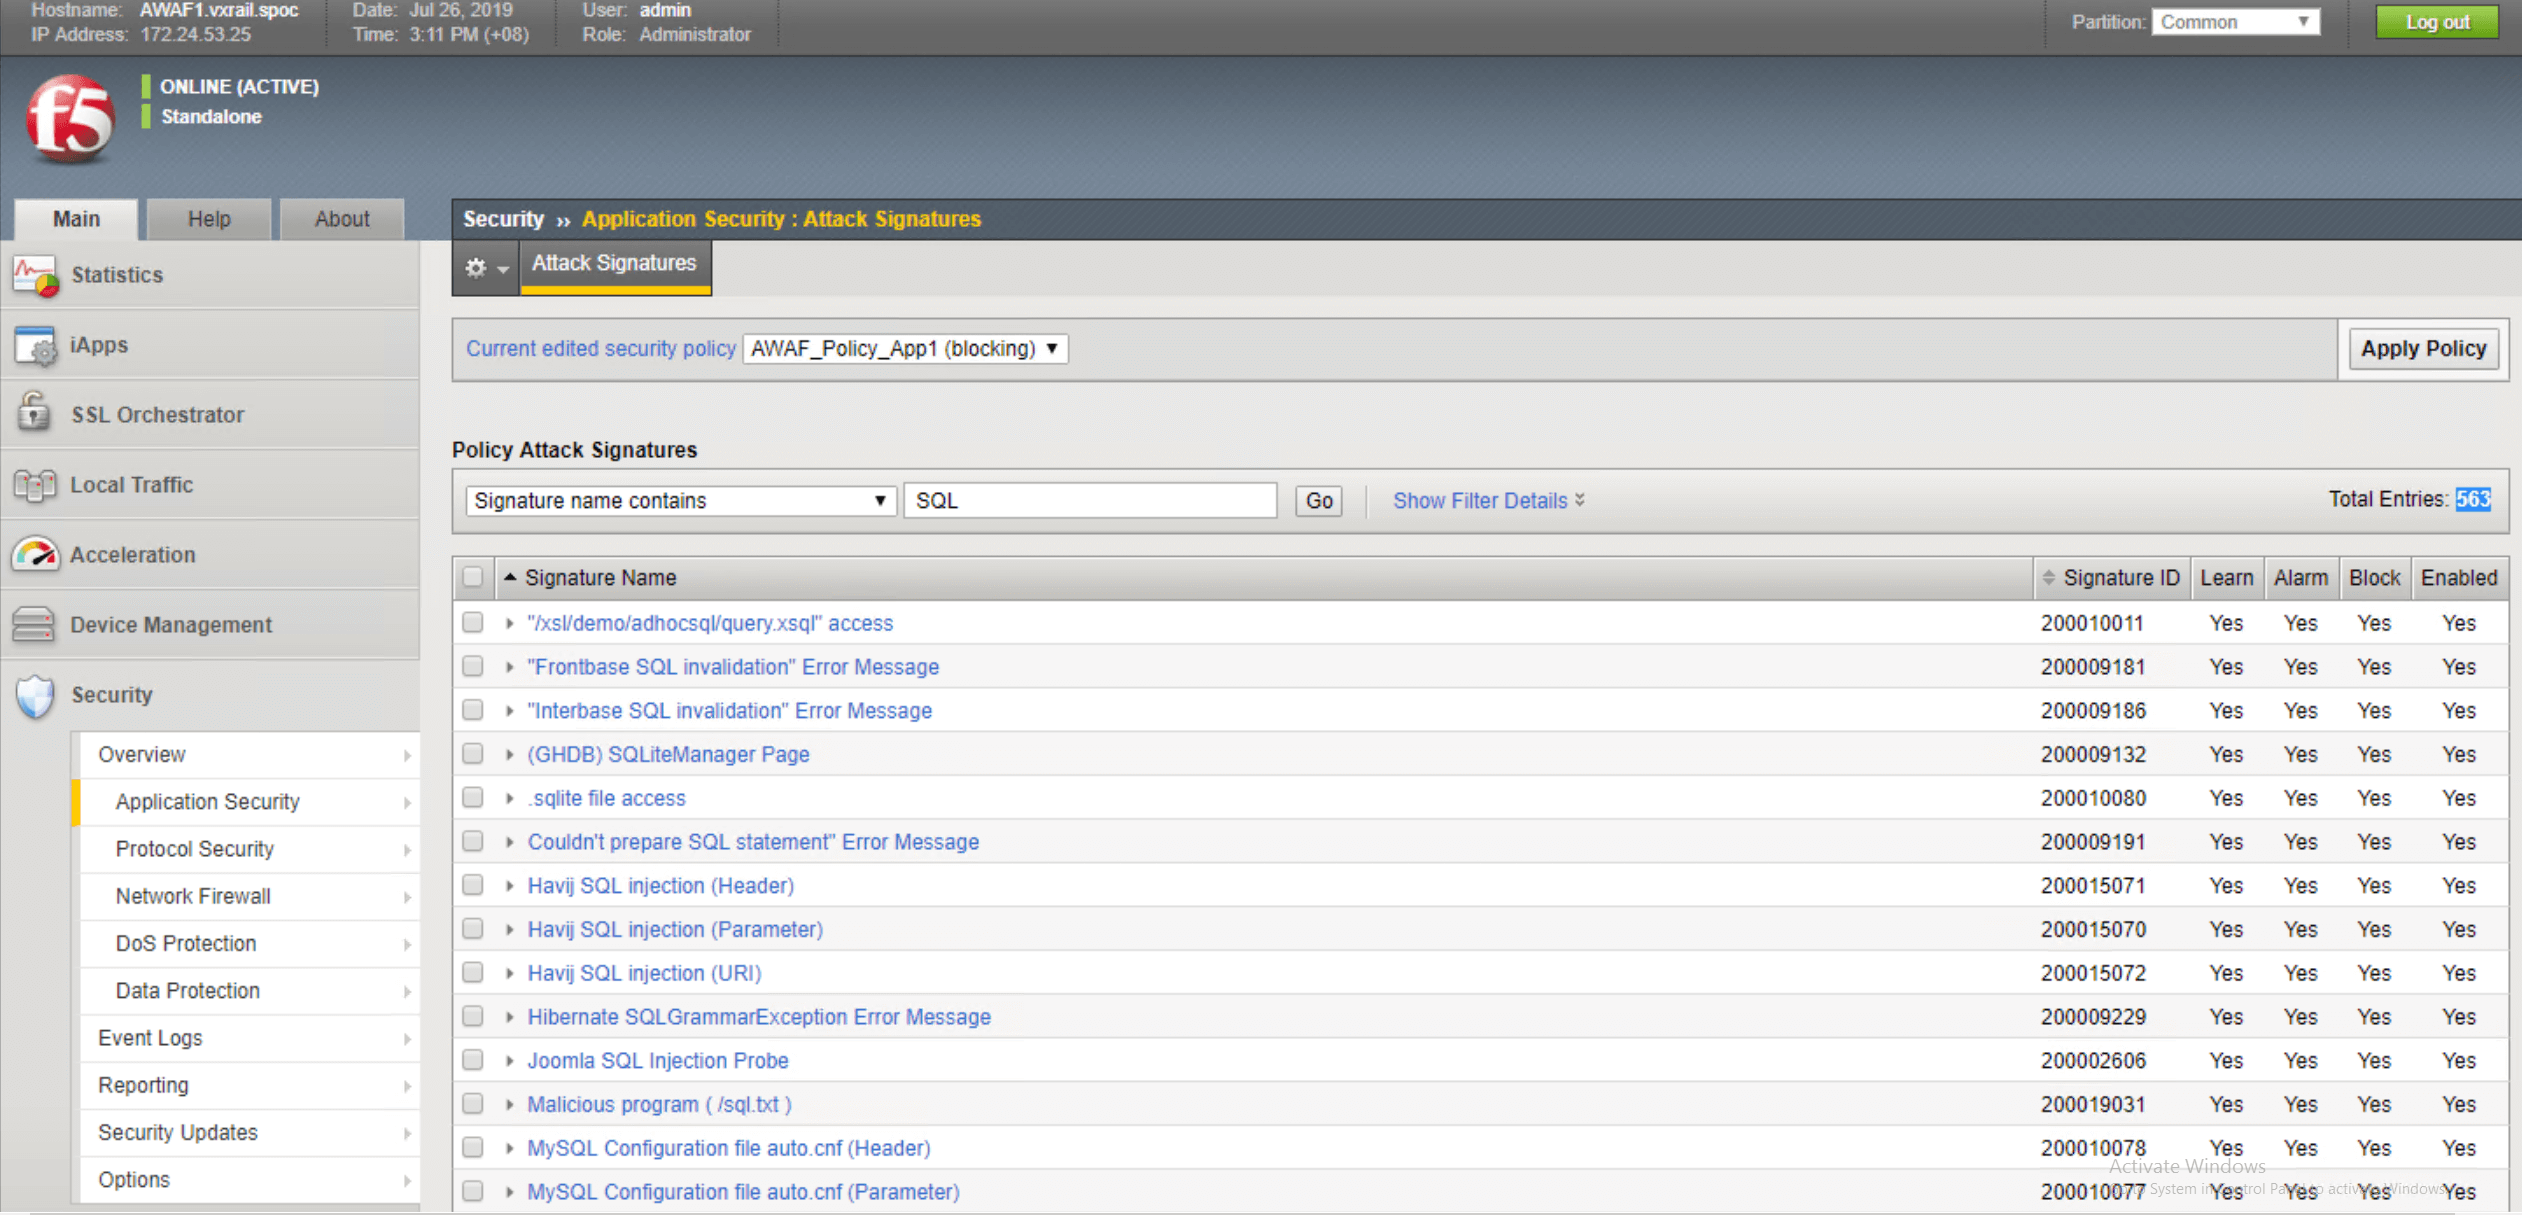
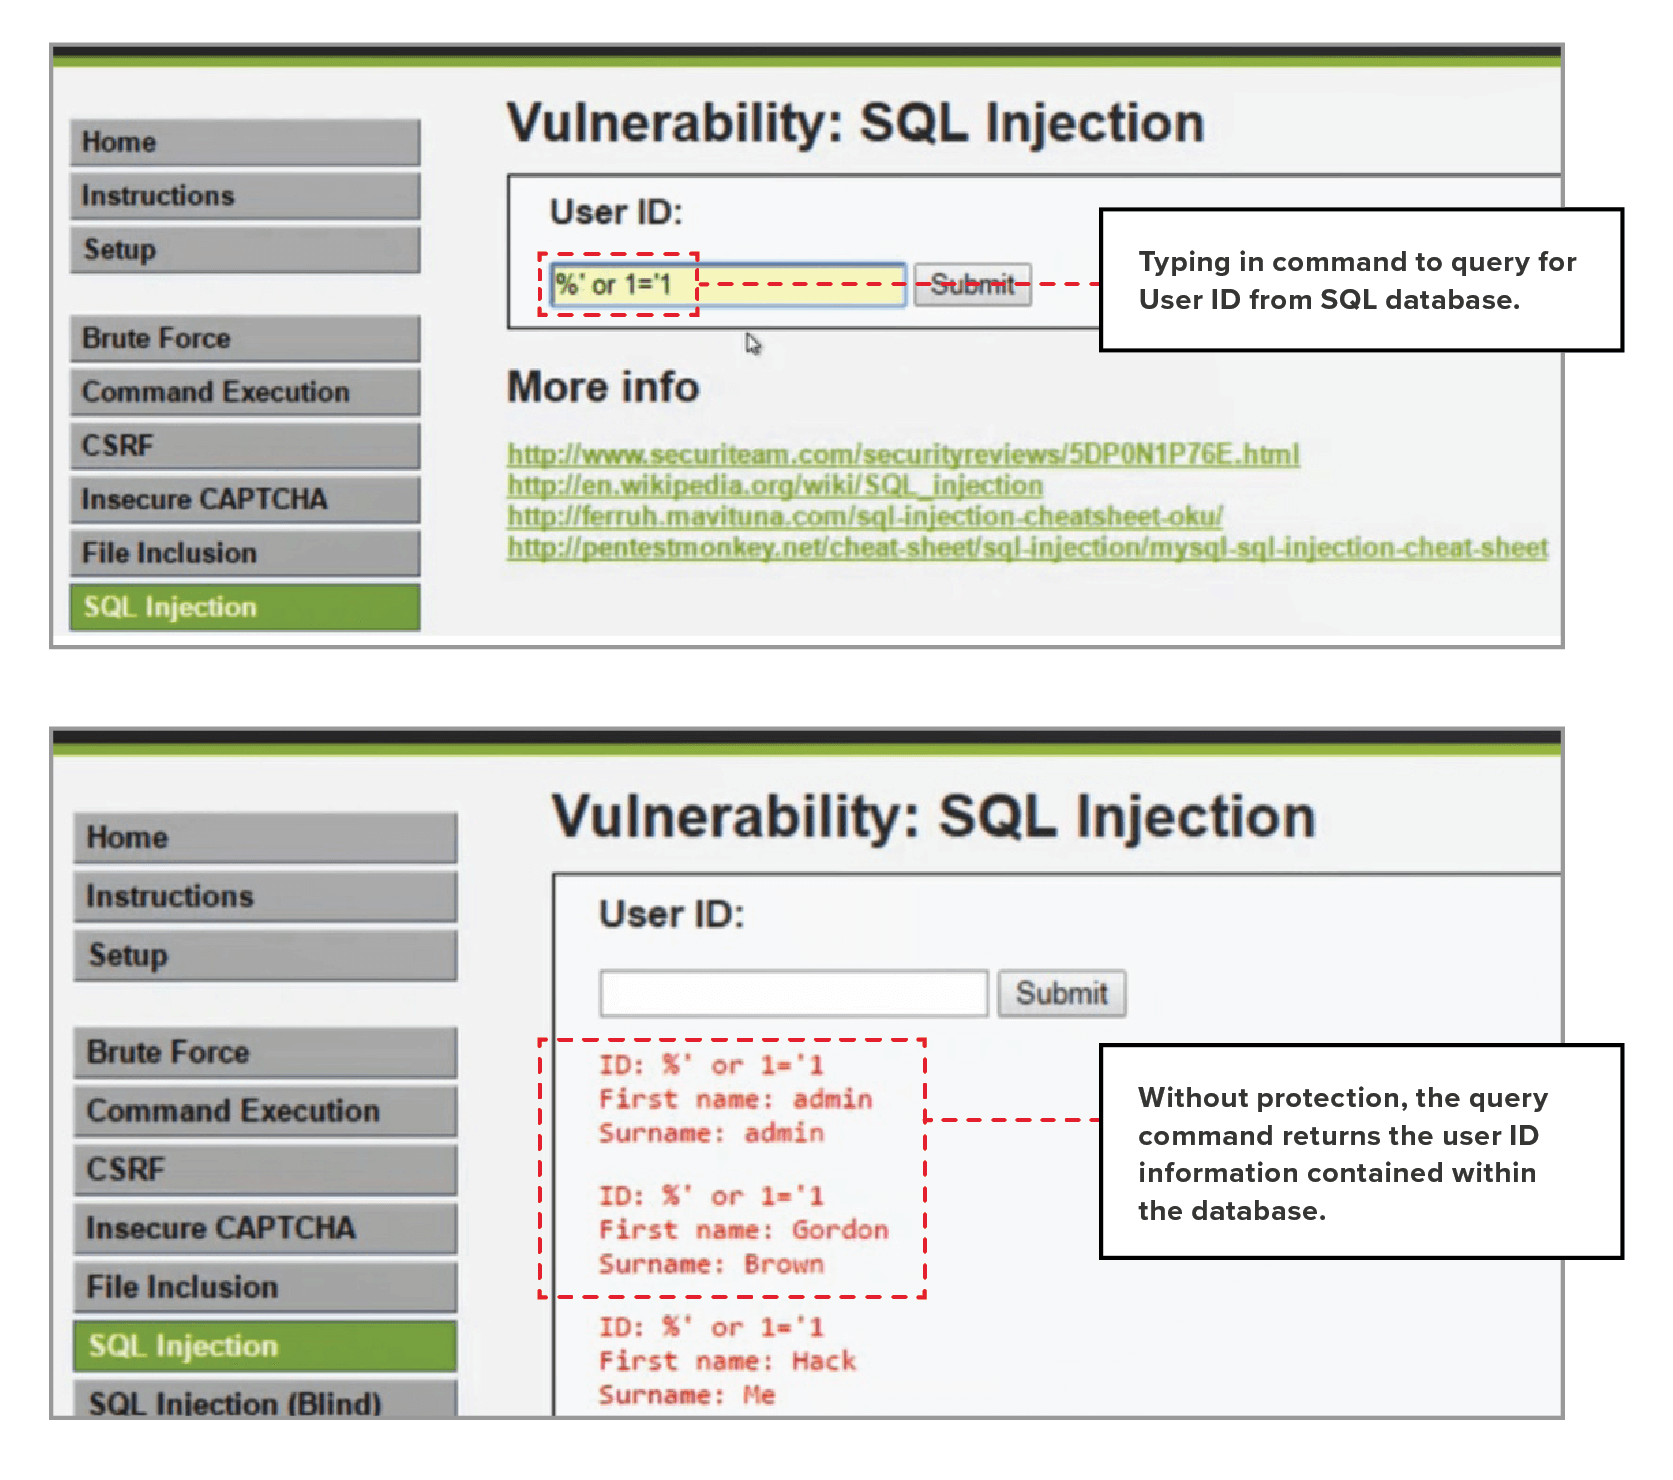
A injeção de SQL sempre ocupa uma posição de destaque na lista das 10 principais ameaças da OWASP. Os hackers procuram vulnerabilidades no código das aplicações para encontrar oportunidades de extrair dados essenciais do banco de dados de back-end. O primeiro passo para reduzir o risco de comprometimento por injeção de SQL é promover as melhores práticas de programação para garantir um código seguro. Também é possível aplicar uma camada adicional de proteção à sua infraestrutura. O Advanced WAF incorpora ampla inteligência contra ameaças e inclui uma biblioteca de assinaturas de ameaças, que pode ser implantada para proteger contra injeção de SQL as cargas de trabalho voltadas para a Web.
Para habilitar a proteção contra injeção de SQL, acesse a seção Assinaturas de Ataque no menu Segurança de Aplicações e use SQL como palavra-chave de filtro. Você verá uma lista de assinaturas relacionadas à injeção de SQL no banco de dados de assinaturas de ameaças. Quando esta demonstração foi concluída, havia 563 assinaturas relacionadas disponíveis para proteção contra ataques envolvendo SQL. Selecione todas as assinaturas de ameaças relevantes e adicione-as à sua política de segurança de aplicações.
Para ilustrar a diferença, as figuras a seguir mostram os resultados com e sem o bloqueio de injeção de SQL.
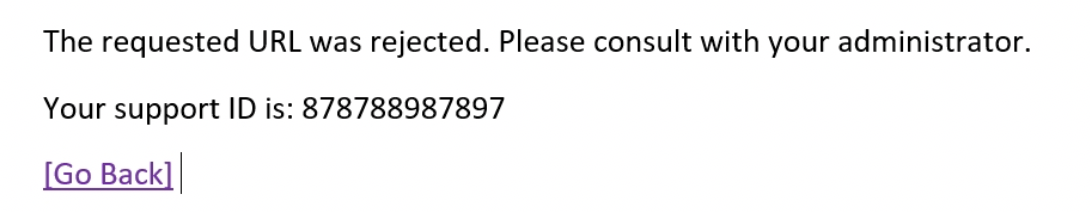
Com a proteção, a consulta é bloqueada e, em vez disso, uma mensagem de erro como esta é retornada.
Com a proteção contra injeção de SQL ativada, as consultas SQL são bloqueadas antes de chegarem ao banco de dados. Em vez disso, o possível invasor recebe uma mensagem de erro.
Seção 5 – Preparado para o futuro: aproveitando o vCenter para obter visibilidade dos serviços de aplicativos e planejar a capacidade
O VxRail oferece um ambiente escalável e fácil de gerenciar, que permite aos usuários implantar, testar e integrar facilmente os serviços da F5. Nesta seção, abordamos os detalhes de uso do Advanced WAF, demonstrando como acessar um relatório completo de seu estado atual (por exemplo, utilização de CPU e memória) e mostrando como essas informações podem ser usadas para planejar expansões futuras. Nosso objetivo é garantir que o software da F5 seja desenvolvido para oferecer suporte ao modelo “como serviço” do VxRail.
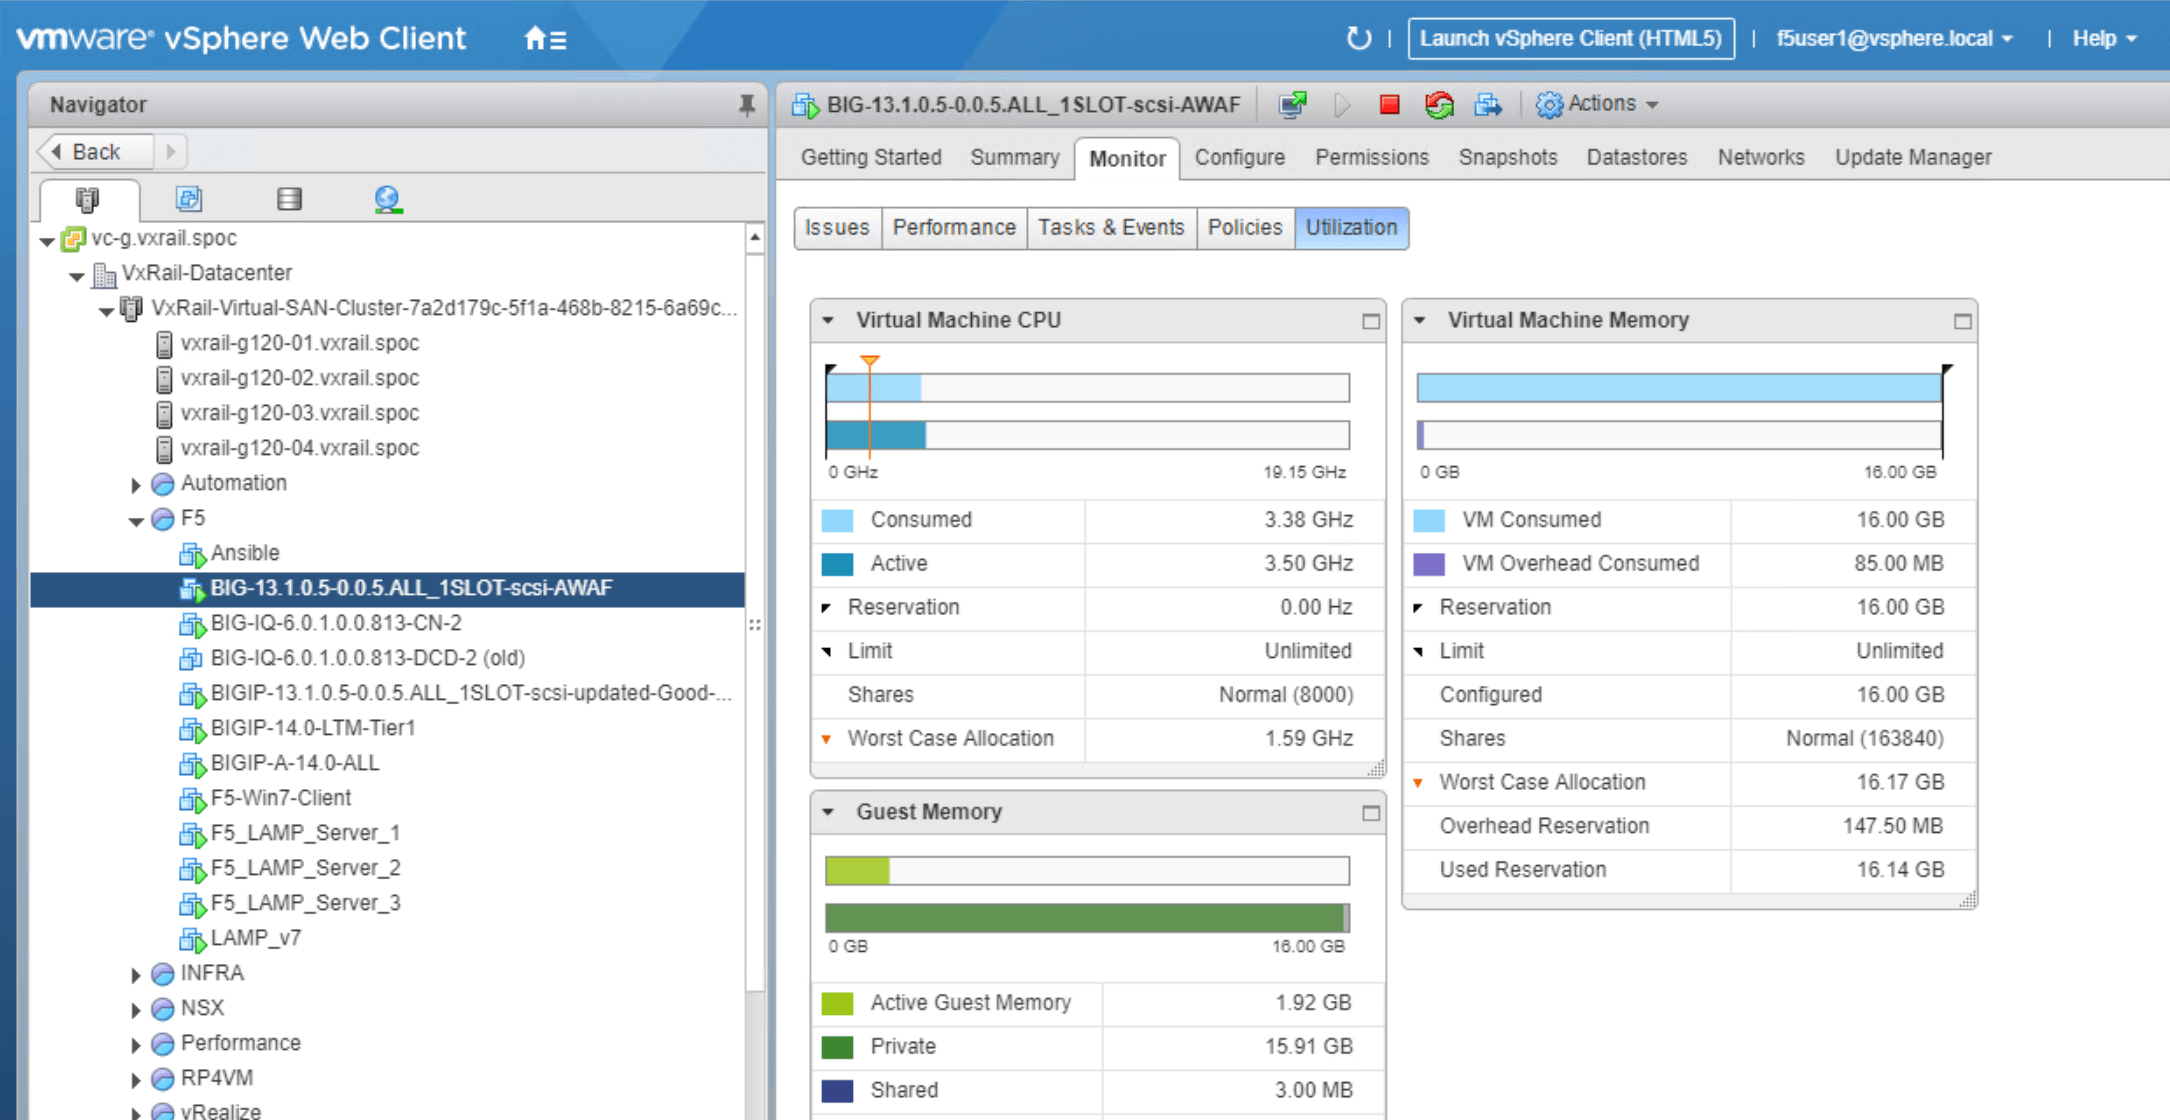
Conforme mostrado na Figura 22, no VxRail vCenter, podemos visualizar detalhadamente o nível de utilização do dispositivo virtual do Advanced WAF. A partir daí, os usuários podem acessar detalhes da VM do Advanced WAF, incluindo:
- Informações gerais sobre o Advanced WAF (endereço IP, nome DNS, uso da CPU etc.)
- Configuração (incluindo as configurações da VM)
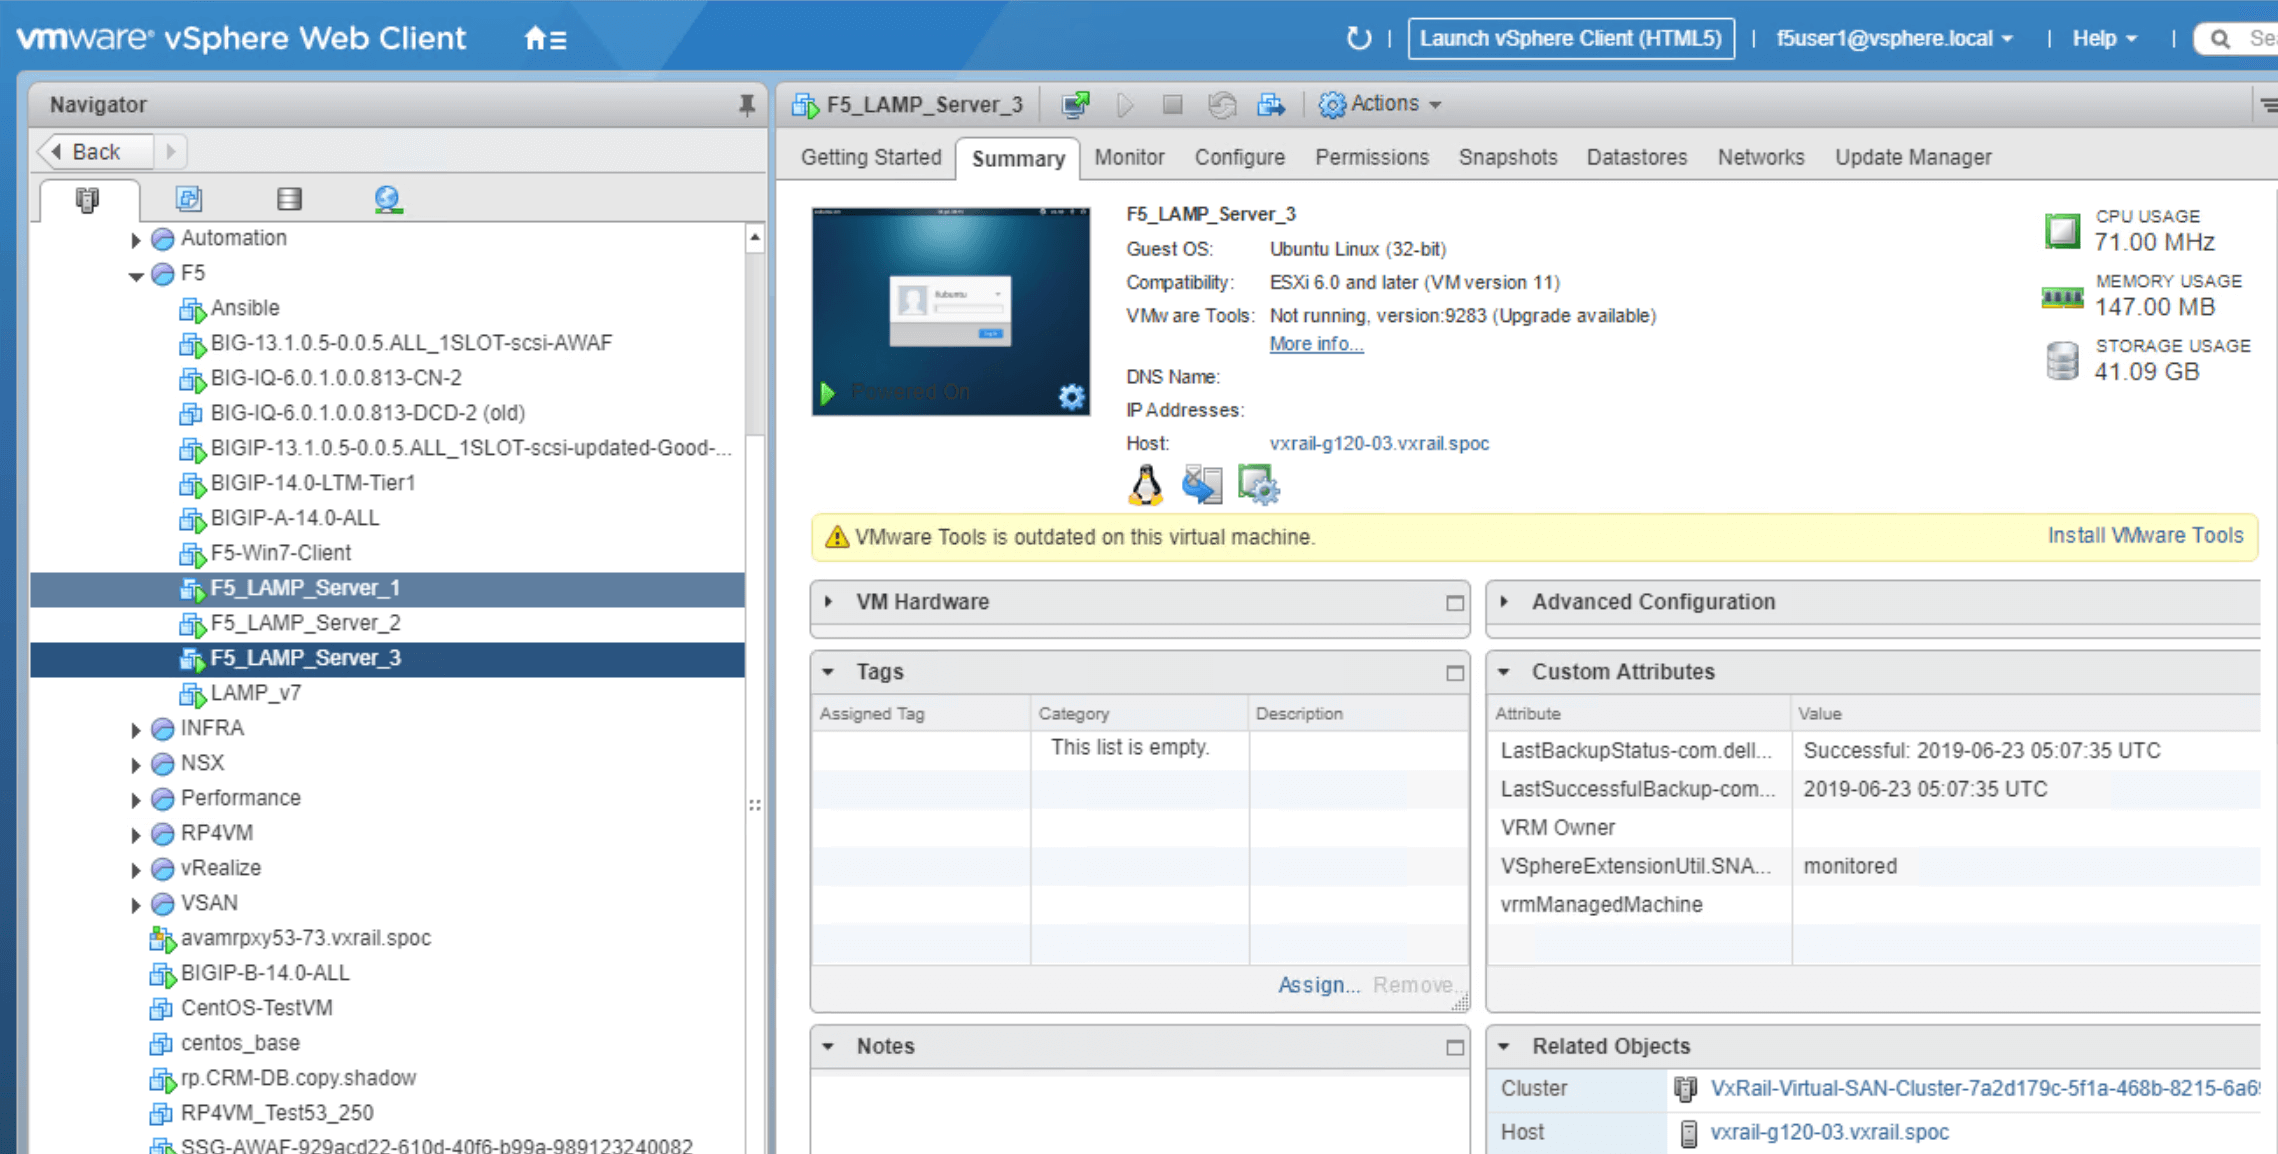
Para esta demonstração do Advanced WAF, criamos dois servidores Web (LAMP Server 1 e LAMP Server 2), usados para ilustrar cenários de uso nos quais o Advanced WAF otimiza e protege os ativos voltados para a Web hospedados no VxRail.
Visão geral do uso de recursos do F5 Advanced WAF no VxRail
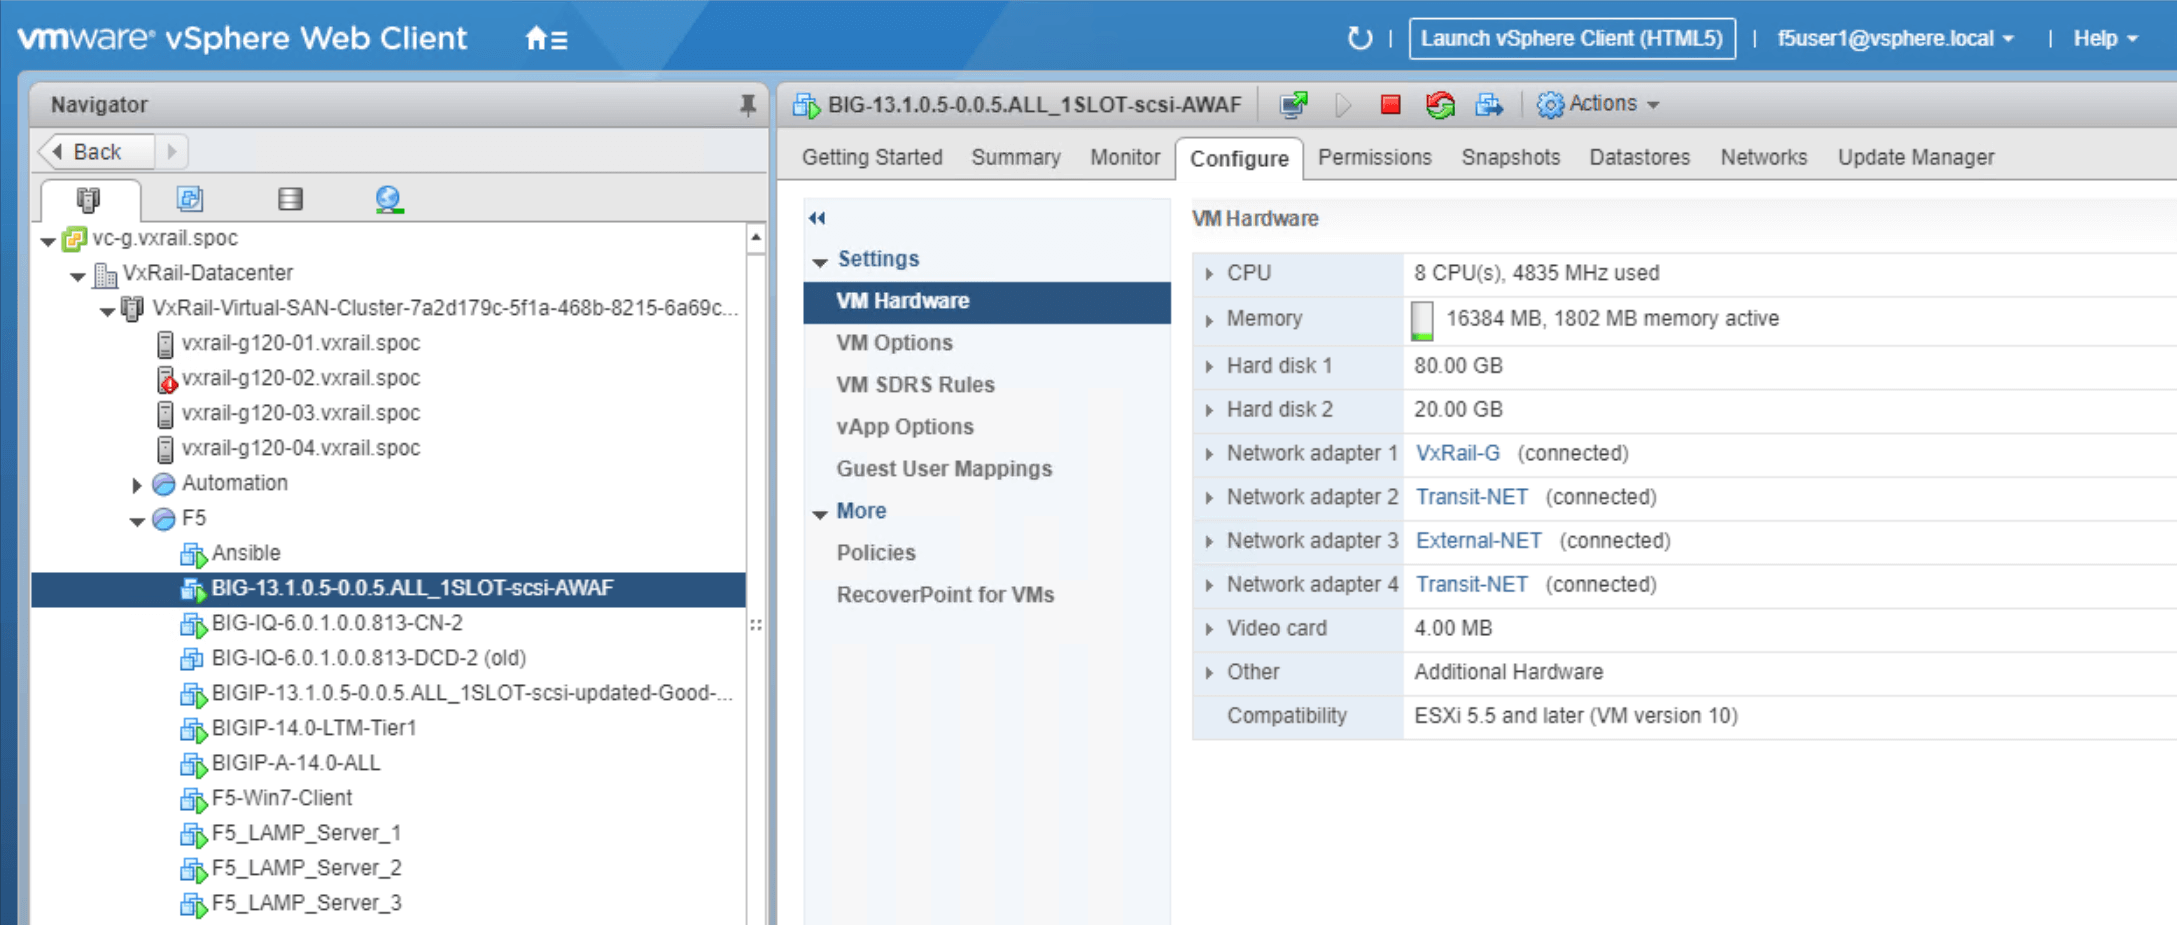
As figuras abaixo mostram os recursos alocados aos nossos serviços, oferecendo aos leitores uma visão dos recursos utilizados na demonstração. Isso permite que os gerentes de infraestrutura estimem a capacidade necessária para ampliar esses serviços em um ambiente de produção. Essas informações podem ser particularmente úteis caso essas ferramentas sejam usadas em um ambiente escalável como serviço.
Seção 6 – Resumo
Neste white paper, mostramos como configurar o F5 Advanced Web Application Firewall (Advanced WAF) no ambiente VxRail. Apresentamos um guia de implantação passo a passo, ilustrando os recursos de segurança do Advanced WAF por meio de comparações entre o antes e o depois.
Este documento demonstra como implantar software de terceiros no ambiente VxRail, configurando-o como um serviço que os gerentes de infraestrutura podem integrar e disponibilizar em um ambiente com ampla oferta de serviços. Mostramos como configurar o Advanced WAF no ambiente VxRail para fornecer serviços de segurança de aplicações voltados a aplicações baseadas em microsserviços acessíveis pela Web.
O VxRail é uma plataforma de alto desempenho, escalável e fácil de gerenciar, que pode ser usada por gerentes de infraestrutura para impulsionar as operações de negócios. A implantação de serviços de terceiros que garantam uma boa experiência do usuário é fundamental para o sucesso dos negócios. O F5 Advanced WAF oferece suporte integrado ao ambiente VxRail, que pode ser estendido ao VMware Cloud.
PUBLICADO EM 03 DE AGOSTO DE 2020