
O mito da tradução de endereços de rede como medida de segurança
Introdução
Nas redes de provedores de serviços, o maior uso da tradução de endereços de rede (NAT) tende a ocorrer na borda da Internet voltada para os assinantes. Infelizmente, esse ponto também representa a maior superfície de ataque e concentra as maiores ameaças dentro da rede do provedor de serviços. Nas redes móveis, essa área é conhecida por vários termos, incluindo Gi LAN, SGi LAN e borda móvel. Em termos mais gerais, é o local onde a conectividade direta com a Internet encontra um gateway que gerencia uma tecnologia de acesso específica (como rede sem fio, cabo ou fibra). Os gateways são excelentes para gerenciar a conectividade dos assinantes em uma rede de acesso específica, mas não são adequados para aplicar controles de segurança ou realizar a tradução de endereços devido à funcionalidade de segurança limitada ou ao custo excessivo.
No passado, os provedores de serviços partiram da premissa equivocada de que a NAT poderia fornecer tanto tradução de endereços quanto segurança na borda de Internet dos assinantes. A comunidade de segurança tem tentado desfazer esse mito, mas ele persiste, e os provedores de serviços móveis e fixos, diante do atual cenário de ataques cada vez mais frequentes, precisam entender por que a NAT é insuficiente. Essa compreensão começa pelo reconhecimento de que, no ponto de agregação de assinantes, há muitos tipos diferentes de serviços de segurança além do bloqueio do tráfego de entrada.
Segurança da agregação de assinantes
Uma solução arquitetural comum consiste em um sistema com estado entre o gateway e a Internet, capaz de fornecer diversos serviços aos assinantes e à rede. Os tipos comuns de serviços de segurança incluem:
- Proteção contra DDoS. Geralmente voltada à proteção contra ataques de grande escala provenientes da Internet, a mitigação de ataques distribuídos de negação de serviço (DDoS) consiste em eliminar pacotes que não têm finalidade legítima e limitar aqueles que se desviam dos padrões típicos de comportamento.
- Limitação de portas e protocolos. Há mais de uma década, os provedores de serviços ofereciam acesso totalmente aberto de e para todos os assinantes. Embora isso facilitasse a conectividade de muitos aplicativos, também criava um ambiente propício à disseminação de vírus e worms, que consumiam recursos de rede em excesso. Hoje, a maioria dos provedores de serviços bloqueia alguns protocolos em suas redes e limita o uso de outros, em um esforço para reduzir o risco de proliferação de malware.
- Proteção da infraestrutura. A grande vantagem da conectividade IP é permitir que qualquer pessoa com um endereço IP possa se comunicar com qualquer outro endereço IP do planeta. No entanto, isso também permite que os assinantes se conectem a sistemas na rede do provedor de serviços sem nenhum motivo legítimo. É muito importante implementar controles para proteger a infraestrutura no ponto de agregação de assinantes.
- Mitigação de botnets. A qualquer momento, muitos assinantes têm sistemas infectados por vírus e malware que se comunicam com sistemas de comando e controle (C&C) em algum lugar da Internet. Restringir essa comunicação traz benefícios tanto para o assinante quanto para a rede, pois reduz o uso dos dispositivos dos assinantes em ataques de botnets.
- Tipos de aplicação de políticas de serviço. Muitos provedores oferecem diversos planos de serviço que permitem aos assinantes utilizar diferentes tipos de conectividade. Por exemplo, clientes corporativos podem precisar de endereços IP estáticos, uso irrestrito de protocolos e capacidade de hospedar servidores. No entanto, um plano de serviço de nível inferior para consumidores pode restringir a execução de servidores em dispositivos móveis. Outra possibilidade seria usar uma classe especializada de endereços IP para conectividade administrativa, a fim de atualizar o firmware e o software do CPE. Quando as operadoras de serviços móveis implantam voz sobre LTE (VoLTE), elas usam um APN dedicado que deve ter conectividade limitada — caso contrário, o risco de perda de receita aumenta significativamente.
Esses cinco exemplos de controles de segurança não são exaustivos, mas representam um conjunto básico de funcionalidades necessárias nas redes modernas no ponto de agregação de assinantes. Diante disso, as soluções de NAT não oferecem funcionalidades suficientes para proteger as redes modernas. (Observe que, se uma empresa oferece uma solução de NAT de nível de operadora (CGNAT) que executa qualquer uma das funções acima, isso equivale a admitir que o NAT, por si só, é insuficiente para proteger o produto mais valioso de um provedor de serviços: a capacidade de conectar pessoas e dispositivos.) A solução adequada para proteger a borda de Internet dos assinantes por meio de serviços como os mencionados acima não é o NAT, mas sim um firewall de rede de nível de operadora, como o F5® BIG-IP® Advanced Firewall Manager™ (AFM).
Argumentos técnicos
Tendo estabelecido que há muitas outras ameaças à segurança contra as quais o NAT não oferece nenhuma proteção, vamos desfazer os mitos técnicos e comerciais sobre o uso do NAT como um serviço de segurança, mesmo que seja apenas para bloquear minimamente o tráfego não solicitado.
Entrada e saída com e sem estado: IPv6
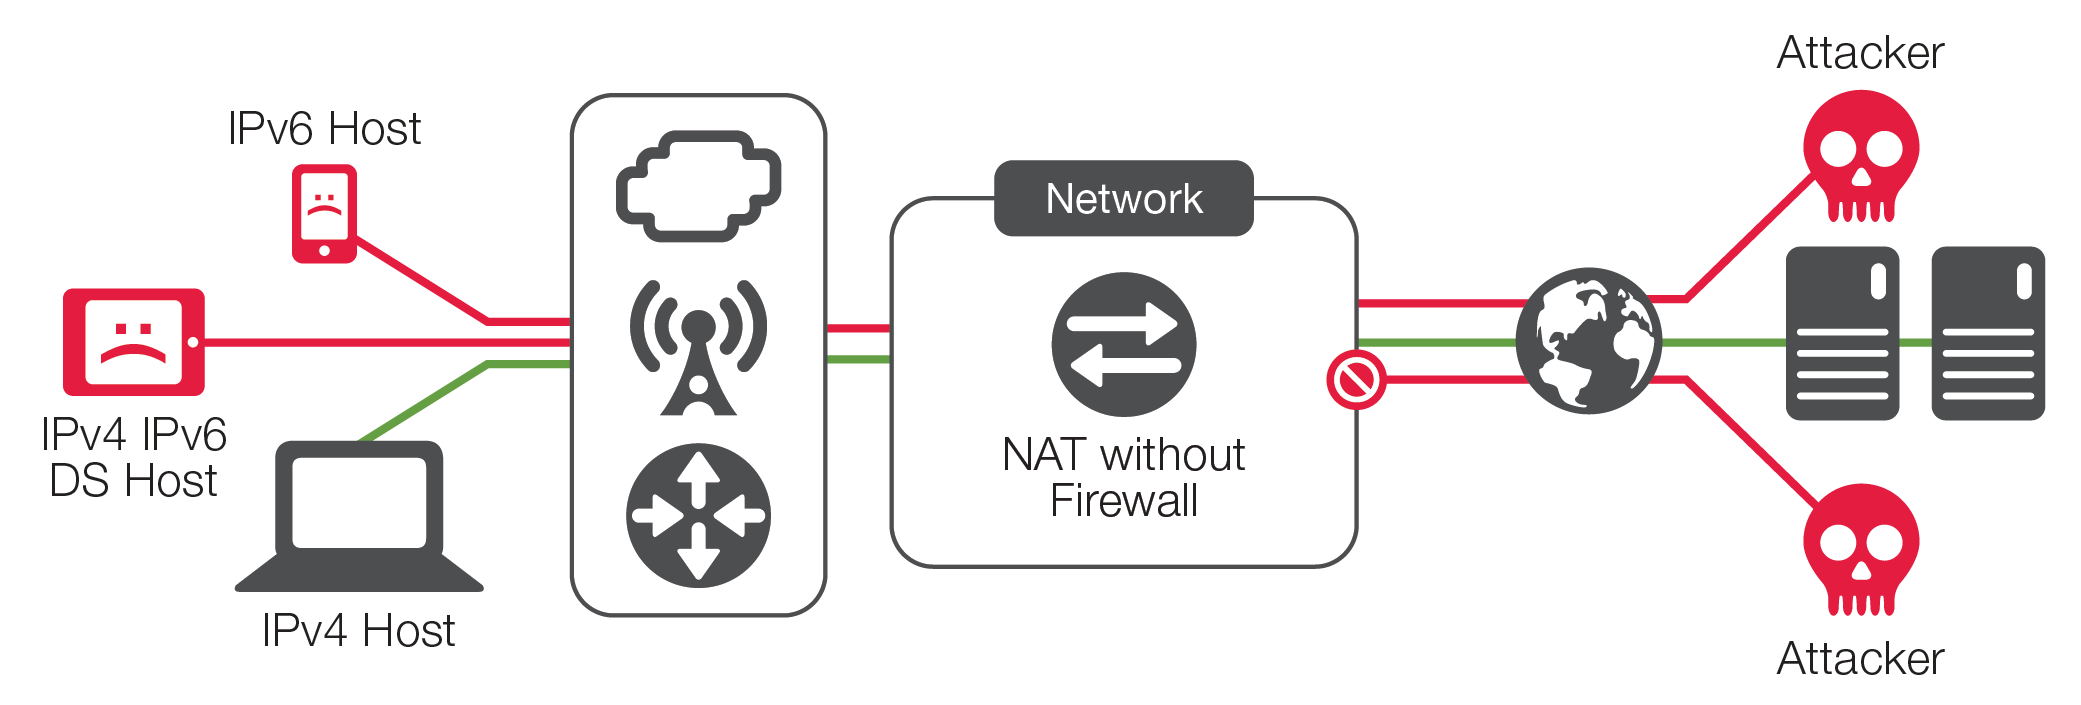
Embora tenha sido criada para facilitar a comunicação entre hosts em espaços de endereços privados sobrepostos, a NAT passou a ser amplamente utilizada principalmente para fornecer conectividade a um número de hosts em uma rede superior ao de endereços IP individuais disponíveis. Os problemas de segurança associados à NAT estão documentados há muito tempo. (Consulte as seções Considerações de Segurança dos documentos da Internet Engineering Task Force (IETF) RFC2663 e RFC2993). Essas preocupações foram um dos principais fatores que impulsionaram a criação do IPv6. Agora que o mundo vem migrando para o IPv6 há algum tempo, a NAT não será mais necessária para hosts que usam IPv6. Portanto, ela não poderá oferecer nenhuma proteção aos hosts IPv6.
Pode-se argumentar que um gateway NAT46 ou NAT64 com estado talvez ofereça alguma segurança. No entanto, essa segurança seria apenas parcial e temporária. O CGNAT foi projetado principalmente para traduzir o tráfego entre hosts quando um dos lados ainda não migrou para o IPv6, o que significa que o objetivo final é remover o dispositivo CGNAT e permitir o tráfego IPv6 nativo sem tradução. Sem um firewall de rede de nível de operadora, o dispositivo NAT torna-se um obstáculo à migração completa da operadora para o IPv6.
Além disso, muitas redes de provedores de serviços agora oferecem configurações de pilha dupla IPv4/IPv6. Nesse caso, mesmo que o provedor de serviços tenha o NAT44 habilitado, a interface IPv6 não o utiliza, o que significa que a organização decidiu que o NAT é suficiente para garantir a segurança nas interfaces IPv4, mas o mesmo host permanece completamente exposto na interface IPv6 — o que é logicamente incoerente. Por que um arquiteto de redes acreditaria que a proteção é necessária no IPv4, mas não no IPv6, se exatamente as mesmas ameaças se aplicam a ambos?
Os firewalls de rede de classe de operadora devem ser adotados hoje como soluções, pois as operadoras não aceitarão a falta de segurança como obstáculo à migração para o IPv6. A implantação hoje de um produto pontual de CGNAT obrigará a operadora, no futuro, a adquirir novamente equipamentos e softwares, além de reformular a arquitetura da rede, resultando em custos muito mais elevados, já que realizar mudanças na rede de um provedor de serviços é um processo difícil. Em contrapartida, a implementação da funcionalidade de CGNAT em um firewall de rede de classe de operadora garantirá uma transição tranquila para o IPv6 em termos de equivalência de recursos de segurança e capacidade.
Entrada e saída sem estado: IPv4
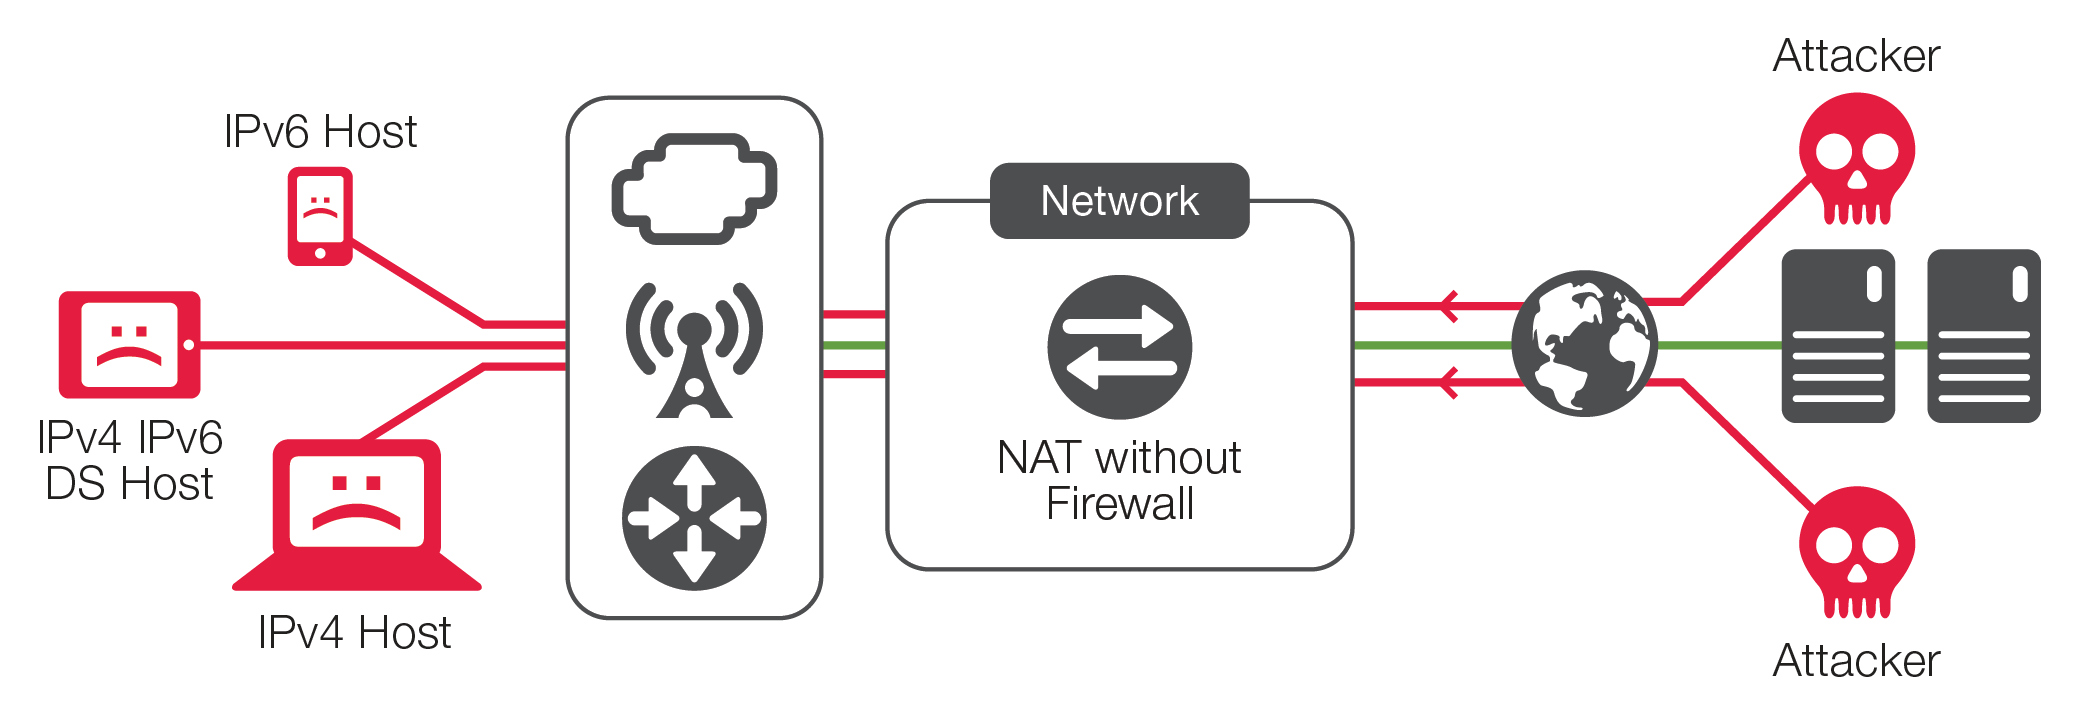
Em geral, a NAT sem estado é um caso de uso raro, mas pode ser empregada em algumas situações específicas. Dispositivos sem estado permitem todo o tráfego destinado às portas autorizadas para NAT reversa, independentemente da solicitação do dispositivo do assinante. Como não mantêm estado, eles não sabem qual tráfego foi enviado pelo host que exigiu NAT; portanto, precisam permitir todo o tráfego de retorno. Fica claro que a NAT sem estado pode não ser adequada nem mesmo para a maioria dos casos de uso de NAT e é totalmente inadequada para qualquer caso de uso relacionado à segurança.
Saída com estado: IPv4
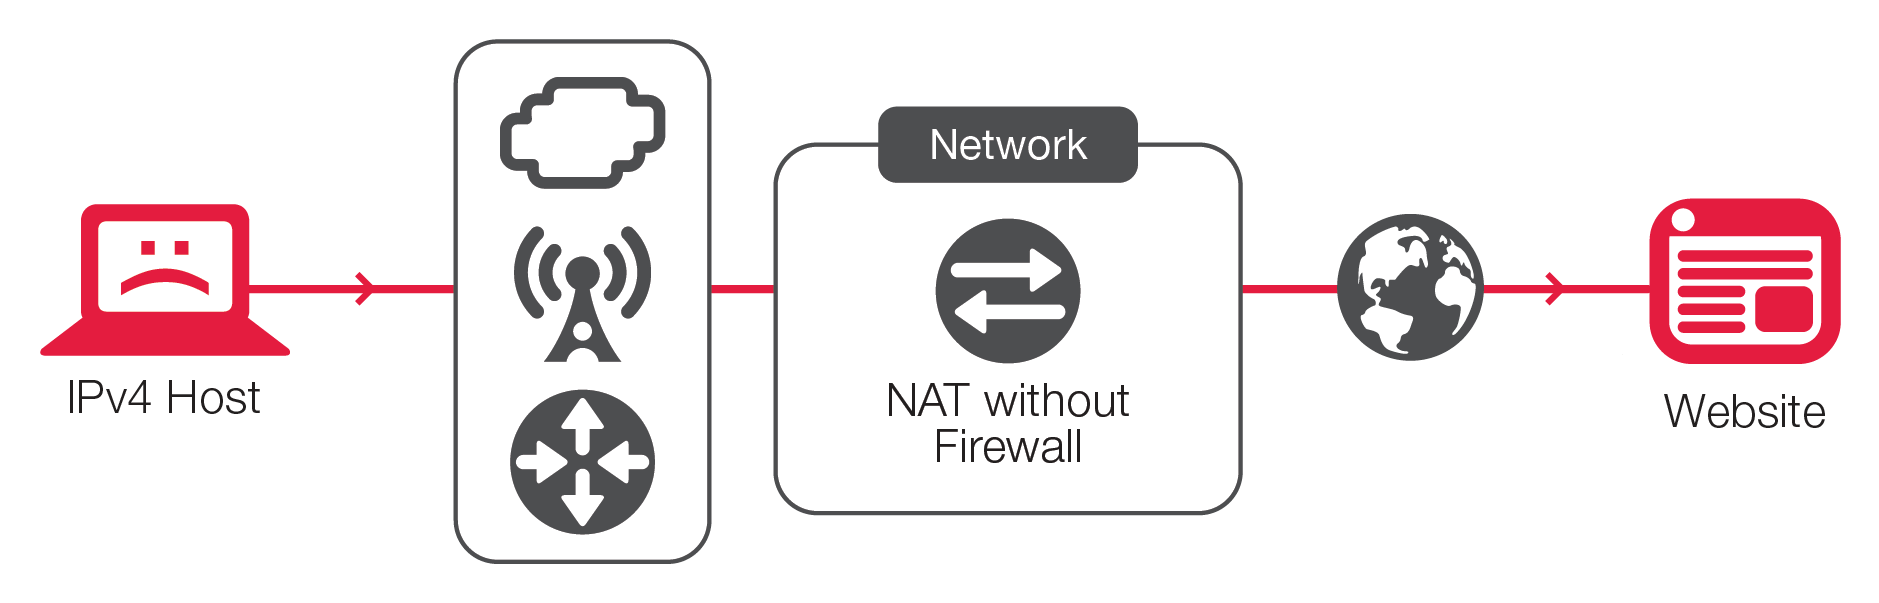
Na maioria dos casos, o NAT IPv4 de saída com estado permite que uma operadora proteja parcialmente os hosts internos contra tráfego iniciado externamente. No entanto, ele não protege os hosts internos nem possibilita responder a ataques originados nesses hosts contra outros recursos de rede conectados ao dispositivo NAT. Em muitos casos, diversos hosts internos comprometidos podem acessar a Internet para se comunicar com a infraestrutura de comando e controle de botnets. Em casos raros, porém mais graves, esses hosts comprometidos são usados como pontos de partida para ataques avançados à rede interna da prestadora de serviços ou para ataques externos direcionados a alvos corporativos ou governamentais de alto escalão, o que pode gerar publicidade indesejada. Os custos associados à recuperação após esses tipos de incidentes superam em muito o custo da solução.
Entrada com estado: IPv4
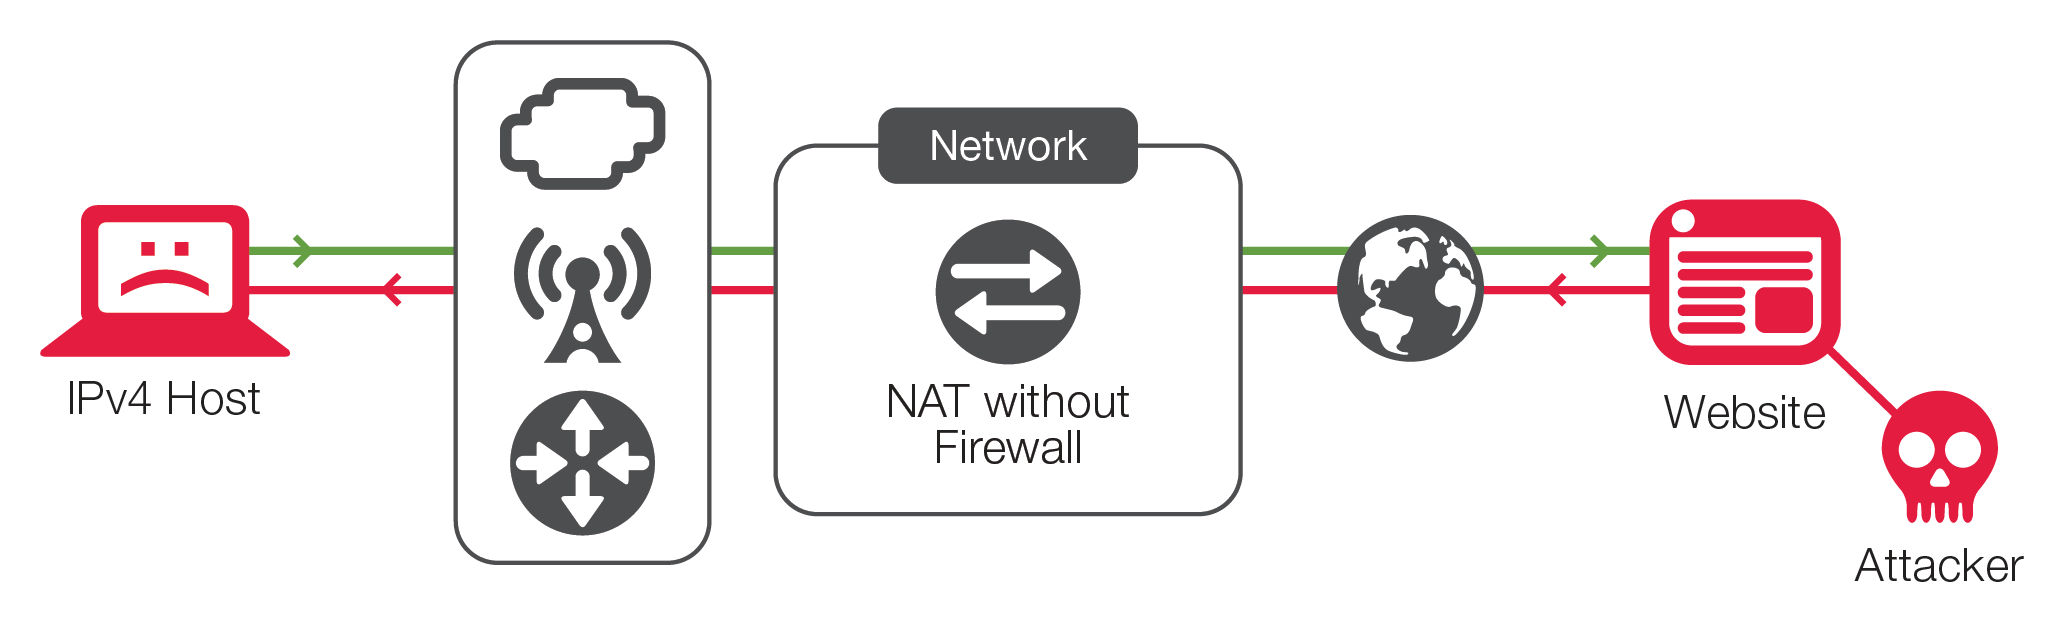
O tráfego IPv4 de entrada com estado é o único tipo de tráfego para o qual seria razoável argumentar que a NAT oferece proteção de segurança — e, ainda assim, somente sob determinadas condições. Esse mito persiste, mas, como deixam claro as explicações acima, esse tráfego IPv4 representa apenas uma fração da superfície de ataque dos hosts em rede. Além disso, a NAT com estado oferece pouca proteção até mesmo para o tráfego IPv4 de entrada, pois as técnicas modernas de ataque partem do pressuposto de que haverá um dispositivo NAT no caminho e que ele deverá ser comprometido. A tradução estática e a tradução de destino de hosts não oferecem nenhuma segurança.
Parte da suposta segurança do NAT depende de ofuscação, que não é considerada uma solução real pela comunidade de segurança. A ofuscação apenas dificulta a descoberta de informações que podem ser obtidas de outras formas, portanto não impede nada. Outro componente do mito da segurança do NAT de entrada com estado é a ideia de que ele oferece uma “via de mão única” — mas, na realidade, isso não acontece. Embora seja verdade que o NAT IPv4 de entrada com estado rejeite tráfego TCP iniciado externamente, isso não significa que, em determinadas situações, um host externo não possa enviar tráfego para hosts internos ou usar outros métodos para contornar o NAT. Na verdade, a maioria dos ataques baseados em rede pressupõe isso como um requisito para o comprometimento.
Há várias maneiras de contornar a NAT, e todas elas podem ser impedidas por um firewall. Primeiro, um invasor pode usar um ataque direcionado ou de varredura para enviar tráfego a portas abertas na tabela de estados do dispositivo NAT. O objetivo desse ataque pode ser provocar uma negação de serviço (DoS), invalidando uma sessão existente no host ou na tabela de estados da NAT; mapear uma rede interna; ou injetar uma carga maliciosa na sessão existente de terceiros, na tentativa de comprometer o host interno. Há implicações graves para o tráfego UDP, que, por definição, não mantém estado; no entanto, o mesmo pode ser feito (caso o host seja vulnerável) com TCP ou outros protocolos. Além disso, a NAT pode não oferecer verificação de conformidade com protocolos, verificação de números de sequência nem quaisquer outras medidas de segurança contra DoS nas camadas 2 ou 3, fornecidas nativamente por firewalls ou dispositivos de segurança avançados. A NAT também não oferece ferramentas para responder a eventuais violações de segurança.
Argumentos comerciais
Os argumentos comerciais para a implementação de um firewall de rede de nível de operadora são simples: em primeiro lugar, nenhum provedor de serviços pode se dar ao luxo de sofrer as violações de segurança prejudiciais e, às vezes, de grande repercussão que ocorrem atualmente. É por isso que os serviços de firewall e de tradução de endereços de rede costumam ser oferecidos em conjunto. Os prejuízos financeiros que podem ocorrer em uma rede móvel moderna podem facilmente ultrapassar milhões de dólares, e alguns ataques podem até mesmo comprometer marcas inteiras.
Em segundo lugar, quando há apenas um dispositivo NAT, o provedor de serviços não dispõe de ferramentas para responder ao ataque e precisa suportá-lo sem poder agir até que sejam encontradas soluções improvisadas.
Por fim, provedores de serviços experientes que utilizam um dispositivo de firewall avançado podem adicionar serviços de segurança complementares às ofertas destinadas a seus clientes. Tradicionalmente, esses serviços adicionais atraem clientes empresariais que têm uma necessidade clara de proteger seus ativos corporativos. Sem um dispositivo de firewall com esses recursos, o provedor de serviços jamais terá a oportunidade de obter essa receita. Na verdade, ao não apresentar uma solução integrada de NAT e firewall com recursos avançados de segurança, o provedor de serviços leva seus clientes a presumir que há uma lacuna em seu portfólio de produtos ou em sua expertise.
Conclusão
É preciso acabar com o mito de que a NAT oferece algum nível significativo de segurança diante dos ataques sofisticados atuais. Na verdade, do ponto de vista técnico, a NAT oferece:
- Nenhuma segurança para hosts IPv6, pois o NAT é desnecessário para eles.
- Nenhuma segurança para hosts com NAT sem estado.
- Sem proteção contra ataques de saída de hosts com NAT stateful.
- Proteção mínima contra ataques de entrada ao host com NAT stateful, pois os ataques modernos pressupõem a presença de um dispositivo NAT e conseguem facilmente comprometê-lo ou contorná-lo.
- Nenhuma ferramenta para responder a ataques de segurança que ocorrem rotineiramente.
Em termos comerciais, deixar de implantar um firewall de rede de nível de operadora, como o BIG-IP AFM, como parte de uma solução de NAT de borda e segurança, acarreta o risco de perdas de receita graves e insidiosas e demonstra falta de inovação por parte do provedor de serviços.
Em contrapartida, os provedores de serviços que implantam um firewall de nível de operadora adequado e repleto de recursos, como os disponibilizados pela F5, passam a ter uma confiança realista na segurança de suas redes, reduzem os riscos financeiros e reputacionais associados a ataques e podem aproveitar a oportunidade para oferecer aos clientes serviços de segurança de ponta e com valor agregado, aumentando suas receitas.
PUBLICADO EM 10 DE FEVEREIRO DE 2016