Entendendo as métricas de desempenho de ADC
Introdução
Os serviços de entrega de aplicações são essenciais para o sucesso das aplicações. Seja para oferecer escalabilidade, confiabilidade ou segurança, a maioria das aplicações depende de um ou mais desses serviços. Por isso, os controladores de entrega de aplicações (ADCs) desempenham um papel fundamental na maioria das arquiteturas de aplicações, nuvem e data centers.
Para muitos ambientes, incluindo instalações de nuvem privada, o hardware ADC dedicado ainda é a plataforma preferida para fornecer serviços de entrega de aplicações. Isso ocorre porque uma plataforma dedicada incorpora recursos controlados, estáveis e consistentes. Um appliance dedicado e desenvolvido para essa finalidade pode fornecer de forma consistente o desempenho e a confiabilidade exigidos até mesmo pelas cargas de trabalho de aplicações mais rigorosas, pois não apresenta variações no hipervisor, no software ou na plataforma de computação subjacente — além de contar com as vantagens de componentes de hardware especializados que aliviam a carga de tarefas da CPU.
Mas o que "desempenho" realmente significa? Em geral, os fornecedores de ADC publicam quatro tipos principais de métricas para demonstrar o desempenho:
- Requisições por segundo (RPS)
- Conexões por segundo (CPS)
- Transações por segundo (TPS)
- Taxa de transferência (geralmente medida em gigabits por segundo, Gbps)
Os fabricantes fornecem fichas técnicas completas que apresentam essas e outras características da plataforma, incluindo tabelas de taxa de transferência, número de transações SSL ou conexões simultâneas. Interpretar esses números e sua relevância para a carga de trabalho de uma aplicação, além de compreender os prováveis limites e gargalos de um sistema, é essencial para selecionar a plataforma adequada. Aprender a interpretar as fichas técnicas dos fornecedores e compreender as métricas relevantes para suas aplicações pode ajudar você a escolher com mais sucesso as plataformas certas para o seu negócio.
O que um ADC faz?
Um controlador de entrega de aplicações (ADC) é um componente de infraestrutura que atua como proxy de aplicações, fornecendo serviços de entrega de aplicações, como gerenciamento de tráfego, balanceamento de carga, descriptografia SSL, segurança na camada de aplicação e controle de acesso às aplicações. Os dispositivos e serviços clientes se conectam ao ADC, que cria uma conexão separada com a aplicação (ou reutiliza uma conexão existente). Nesse espaço lógico entre as conexões, o ADC insere os serviços de entrega de aplicações.
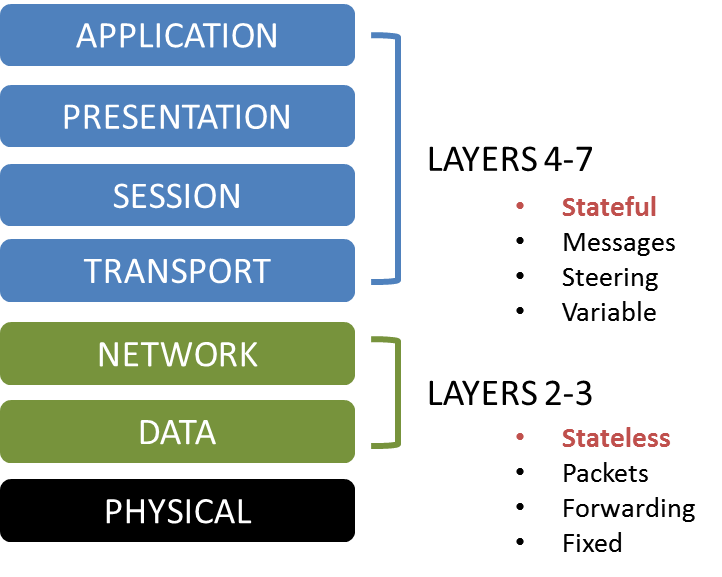
Para entender a carga de trabalho de um ADC, é útil analisar uma conexão TCP e uma solicitação na camada de aplicação. O ADC precisa executar tarefas em várias camadas da pilha TCP e realizar uma série de atividades para fornecer serviços de aplicação ao tráfego das aplicações. (Veja a Figura 1.) Isso pode dificultar a interpretação das métricas de desempenho fornecidas pelos fabricantes de ADCs. Um pré-requisito fundamental para entender quais métricas são relevantes é identificar o tipo de carga de trabalho.
Existem muitos tipos de aplicações e, portanto, muitas cargas de trabalho diferentes para um ADC. Embora a maioria das implantações em produção contenha uma combinação de cargas de trabalho, o impacto e as necessidades de cada uma influenciam quais componentes de um ADC serão mais utilizados. Mesmo dentro dos componentes, as necessidades das cargas de trabalho variam. Algumas cargas de trabalho podem ser mais sensíveis à latência, outras à variação de latência (jitter); algumas são sensíveis aos limites de taxa de transferência, enquanto outras dependem mais da disponibilidade.
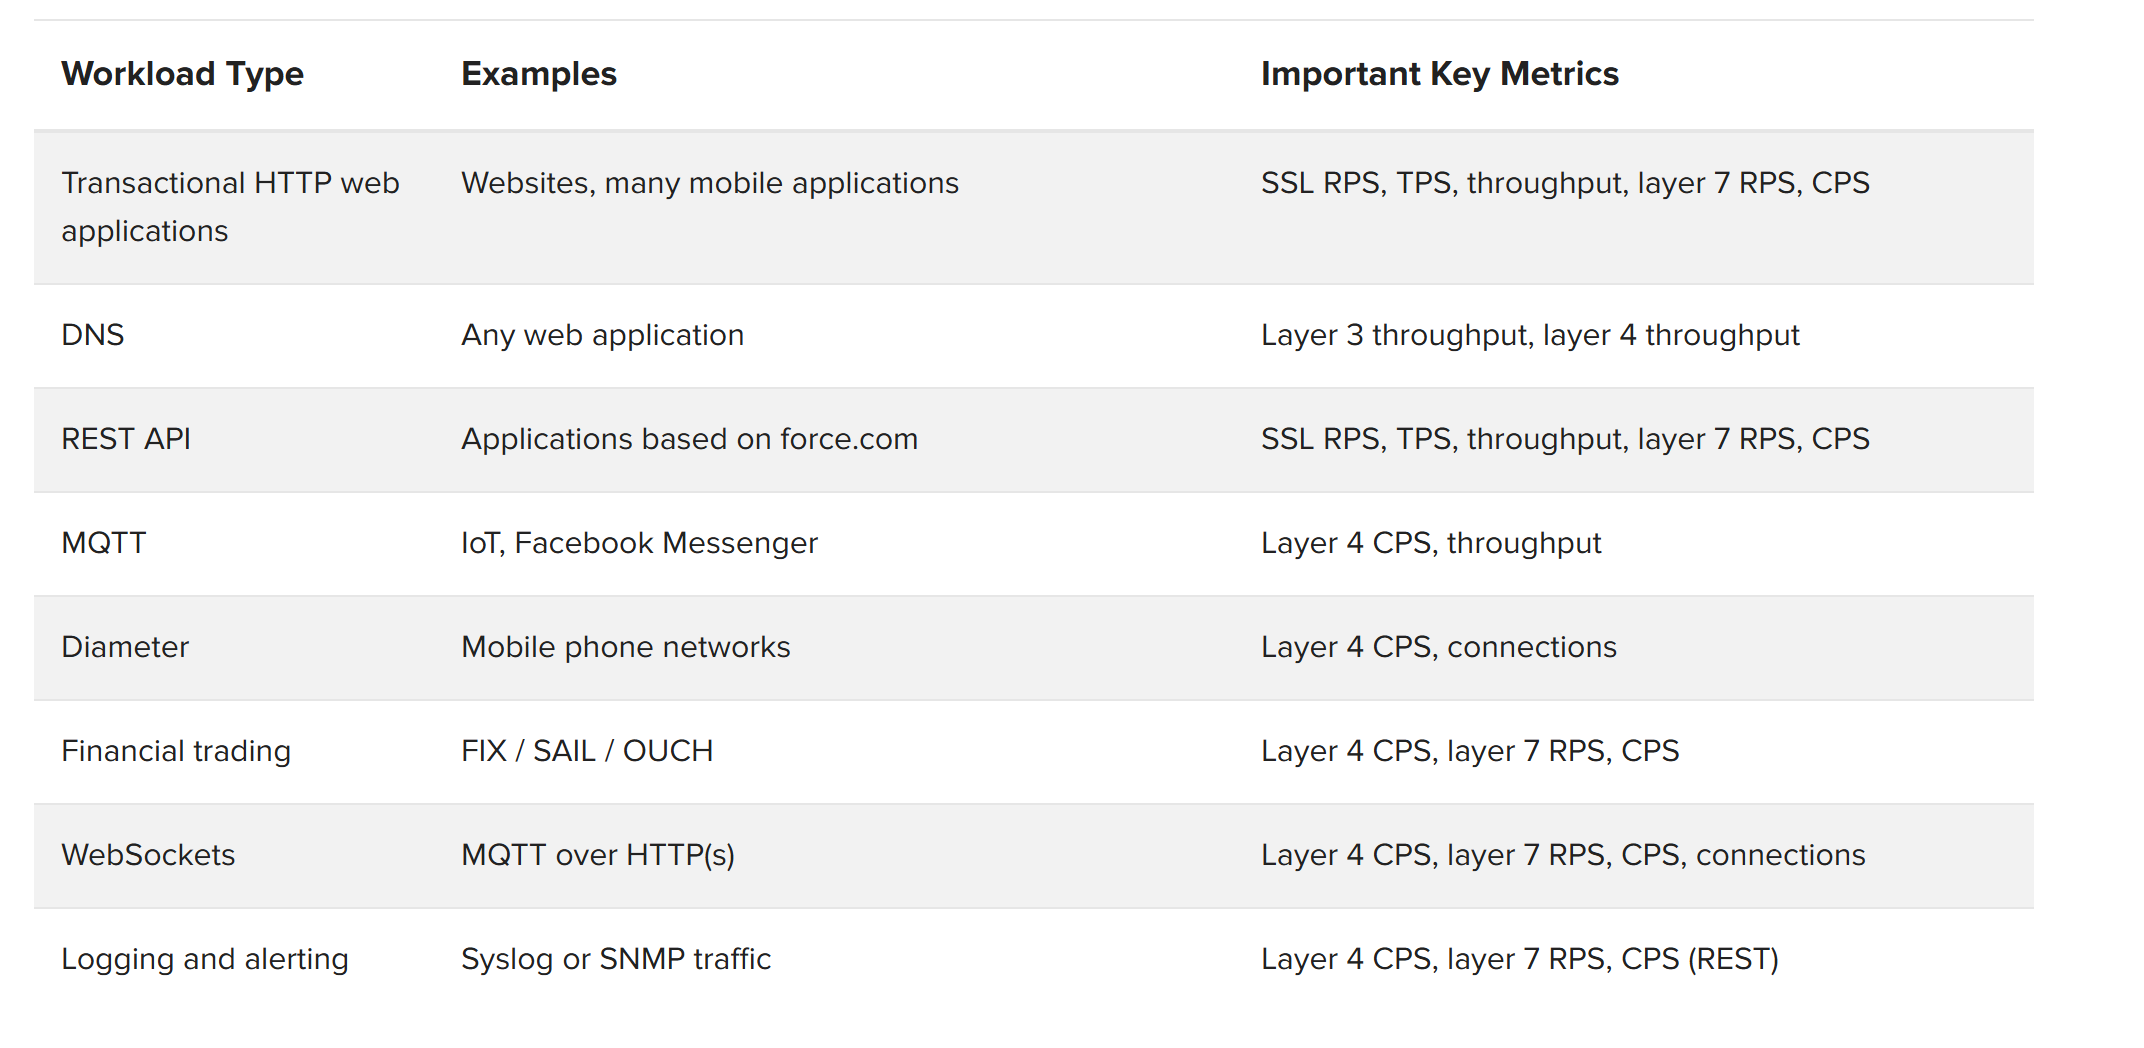
Veja a seguir as cargas de trabalho mais comuns, juntamente com as principais métricas que lhes dão suporte:
- Atualmente, a carga de trabalho mais comum, utilizada por sites e muitos aplicativos móveis, são as aplicações web HTTP transacionais, que frequentemente utilizam SSL e TLS. As métricas mais importantes para essa carga de trabalho são todas as métricas de SSL: RPS, TPS e taxa de transferência, além de RPS e CPS da camada 7.
- O DNS é outra carga de trabalho comum, usada em quase todas as trocas de dados na Internet. O DNS é usado com frequência, com baixo volume de tráfego, e geralmente é implementado com UDP em vez de TCP. Como resultado, as métricas mais importantes são as taxas de transferência das camadas 3 e 4.
- O uso da API REST está crescendo rapidamente, e ela representa uma forma comum de transporte de APIs para serviços. Por isso, a API REST é frequentemente usada na comunicação entre máquinas. Como a API REST é baseada em HTTP, as principais métricas são as mesmas do HTTP (todas as métricas de SSL): RPS, TPS e taxa de transferência, além de RPS e CPS da camada 7.
- O MQTT é um protocolo de mensagens emergente que tem diversas aplicações e está crescendo rapidamente na comunicação da Internet das Coisas (IoT). Assim como a API REST, o MQTT é usado principalmente em aplicações de comunicação entre máquinas. As principais métricas do MQTT são CPS da camada 4 e taxa de transferência.
- O Diameter é um substituto para o protocolo de autenticação RADIUS que opera na camada 4 e mantém conexões TCP abertas por longos períodos. Suas principais métricas são o CPS da camada 4 e a robustez da tabela de conexões da camada 4.
- Protocolos de negociação financeira como FIX, SAIL e OUCH são sensíveis à latência tanto na camada 4 quanto na camada 7. Por isso, suas principais métricas são CPS na camada 4, além de RPS e CPS na camada 7.
- A tecnologia WebSockets é uma adição relativamente recente aos tipos de carga de trabalho, permitindo que o servidor inicie a comunicação com o cliente por meio de uma conexão de longa duração nas camadas 4 e 7. As principais métricas são CPS na camada 4, RPS e CPS na camada 7 e a robustez das tabelas de conexão das camadas 4 e 7.
- Todas as cargas de trabalho de registro de logs e alertas operam na camada 4, e algumas são baseadas na API REST, que opera na camada 7. Por isso, uma métrica importante é o CPS da camada 4 e, para aquelas baseadas na API REST, o RPS e o CPS da camada 7.
A composição das cargas de trabalho continua evoluindo, e novas cargas de trabalho são introduzidas constantemente, cada uma com suas próprias métricas críticas de ADC baseadas em suas operações principais.
Métricas de desempenho e como interpretá-las
A taxa de transferência de qualquer dispositivo de rede depende da latência — o atraso introduzido pelo processamento do tráfego de rede. No mínimo, a velocidade da luz impõe uma latência mínima aos sinais elétricos que percorrem fios de cobre ou aos sinais ópticos que atravessam fibras ópticas. No entanto, além de simplesmente transportar os dados por fios ou fibras, um ADC realiza diversas operações no tráfego de rede. A capacidade máxima de um ADC é determinada pela soma das latências das operações em série, ou seja, das operações que não são executadas em paralelo. Felizmente, muitas operações são executadas em paralelo, mas o tempo necessário para realizá-las continua sendo um fator limitante para a taxa de transferência total. Um dos objetivos dos projetistas de ADCs é minimizar essas latências para maximizar a taxa de transferência.
Avaliar o desempenho de um determinado ADC e tentar adequá-lo a uma implantação específica pode ser uma tarefa desafiadora. Os fornecedores de equipamentos de rede publicam métricas baseadas em testes destinados a maximizar uma métrica específica em detrimento de outras. O objetivo dessa abordagem é publicar um número útil que possa orientar a arquitetura e a tomada de decisões, mas os fornecedores sabem que nem todos os números publicados serão válidos ao mesmo tempo. Fazendo uma analogia com um carro: a Toyota anuncia que o modelo básico do Camry 2017 tem 178 cavalos de potência e percorre 33 milhas por galão na estrada, mas não seria razoável esperar que o carro entregasse todos os 178 cavalos — com o acelerador no fundo a 6.000 RPM — e, ao mesmo tempo, percorresse 33 milhas por galão. Da mesma forma, os fornecedores de equipamentos de rede apresentam métricas individuais de desempenho usando o melhor cenário possível para cada uma. Em geral, muitas das métricas de desempenho publicadas não podem ser reproduzidas simultaneamente.
Relações entre métricas e camadas OSI
Algumas das métricas publicadas podem ser aplicadas a diferentes níveis de processamento. Por exemplo, as solicitações por segundo podem representar valores de processamento na camada 2 (L2) ou na camada 7 (L7) do modelo OSI. Por outro lado, TPS geralmente se refere apenas à negociação de chaves SSL, enquanto as solicitações por segundo na camada 7 se referem a solicitações criptográficas subsequentes que utilizam uma sessão SSL já estabelecida. Uma determinada carga de trabalho exigirá dos diversos componentes de processamento do ADC de forma diferente de outra carga de trabalho. Outro ponto importante sobre as métricas publicadas de ADC é que diferentes cargas de trabalho atingirão diferentes limites de desempenho.
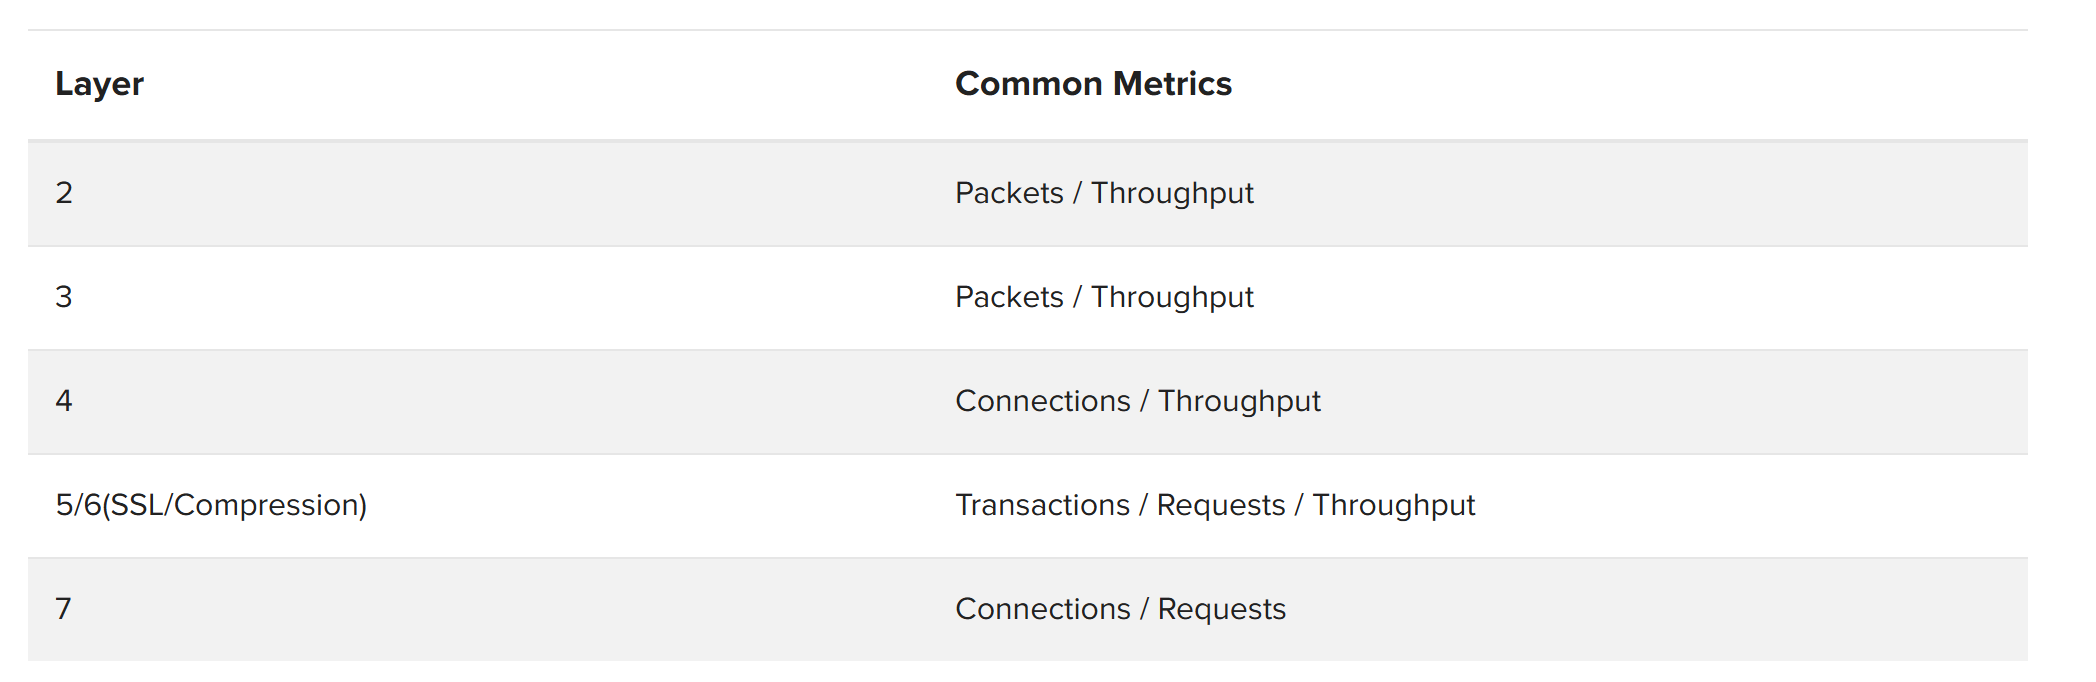
Cada camada de rede do modelo OSI tem diversas métricas que costumam ser divulgadas para essa camada. Por exemplo, é comum ver métricas da camada 4 expressas em conexões por segundo, além de outras métricas de taxa de transferência da camada 4. As camadas 5 e 6 do modelo OSI não têm uma correspondência direta com a pilha IP, mas serviços como SSL/TLS e compressão podem ser considerados como pertencentes a essas camadas. Como observado acima, os testes de cada uma dessas métricas costumam ser realizados com tráfego projetado para levar aquela métrica específica ao limite e não representam cargas de tráfego reais. Por exemplo, o número máximo de transações SSL por segundo (TPS) será obtido em um teste com uma carga útil SSL de tamanho zero, de modo que nenhum tempo de processamento do ADC seja gasto descriptografando dados SSL. Embora isso seja razoável para determinar apenas o desempenho do hardware SSL, nenhuma aplicação em produção enviará cargas úteis de tamanho zero. Da mesma forma, a taxa de transferência da camada 2 será testada com SSL desabilitado e sem processamento de camada 7, pois esses recursos tornam o ADC mais lento, embora muitas implantações em produção os utilizem. A maioria das métricas de ADC é testada isoladamente, mas a maioria dos ambientes de produção usa uma combinação de recursos do ADC, e cada métrica exige mais de diferentes componentes ou combinações de componentes. Os componentes envolvidos podem incluir a CPU, a placa de interface de rede (NIC), circuitos integrados de aplicação específica (ASICs) e matrizes de portas programáveis em campo (FPGAs), entre outros. Quando um ADC não dispõe de determinado componente, a CPU é usada em seu lugar.
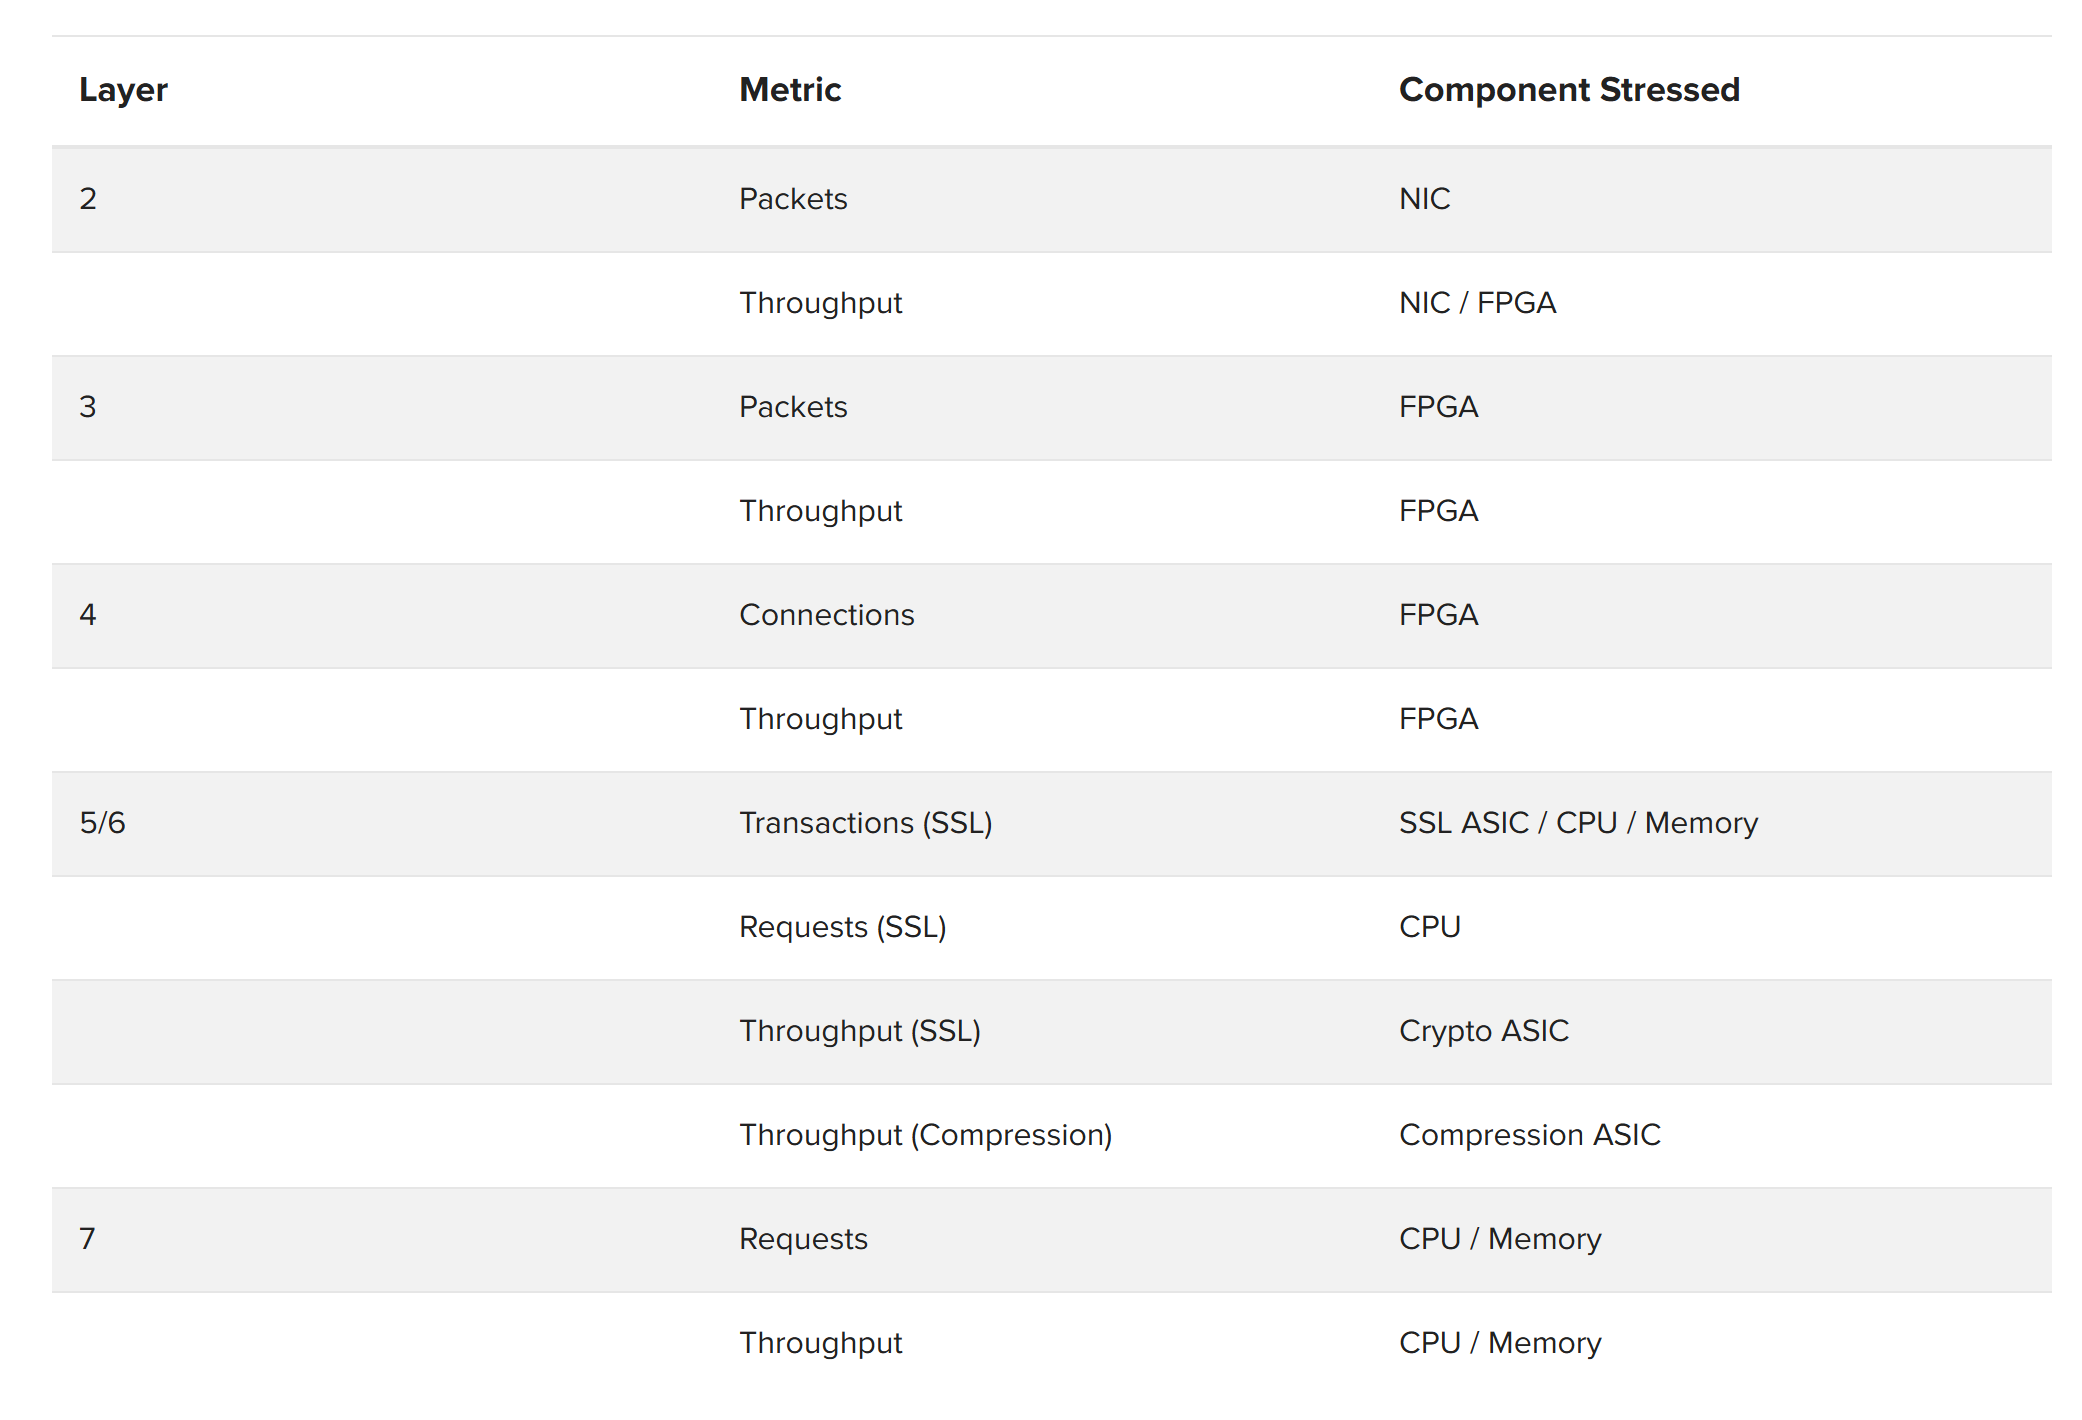
A métrica de pacotes indica quantos pacotes por segundo o ADC pode processar, e os componentes mais exigidos por esse processamento variam conforme a camada. Por exemplo, o processamento de pacotes da camada 2 exige principalmente da placa de interface de rede (NIC), enquanto o processamento de pacotes da camada 4 exige principalmente do FPGA. A métrica de taxa de transferência em todas as camadas refere-se à taxa de transferência total disponível em gigabits por segundo, enquanto a métrica de conexões mede quantas conexões por segundo podem ser estabelecidas em uma determinada camada. Por exemplo, a métrica de conexões da camada 4 mede quantas conexões TCP podem ser estabelecidas por segundo.
Métricas de processamento SSL
O processamento SSL tem a particularidade de estabelecer e gerenciar sessões entre diferentes conexões. Uma conexão pode estabelecer uma sessão SSL (o que é chamado de transação), enquanto conexões subsequentes podem reutilizar uma sessão SSL (o que é chamado de solicitação). Por isso, as métricas de transações e solicitações são apresentadas separadamente. As transações SSL levam muito mais tempo do que as solicitações SSL subsequentes, portanto, a métrica de transações costuma ser o fator limitante do desempenho em termos de taxa de transferência. Depois que uma sessão SSL é estabelecida e uma solicitação subsequente é feita, a carga útil de dados precisa ser criptografada ou descriptografada. O ASIC criptográfico cuida da criptografia e da descriptografia; o desempenho é medido pela métrica de taxa de transferência.
Muitas vezes, é útil compactar a carga útil de dados. A compactação é realizada pelo ASIC de compactação, e sua métrica também é a taxa de transferência.
Processamento da camada de aplicação
Por fim, a camada 7 se distingue pelo fato de que, dadas as opções complexas e variadas de gerenciamento de tráfego disponíveis, todo o processamento nessa camada é realizado pela CPU. A persistência por cookies é um recurso comum da camada 7 que vincula cada sessão de usuário a um servidor específico do pool e é executado pela CPU. A métrica de requisições da camada 7 se refere ao número de requisições por segundo que o ADC pode processar nessa camada. Da mesma forma, a métrica de taxa de transferência da camada 7 se refere à taxa de transferência total possível nessa camada.
Por fim, qualquer camada que precise preservar o estado da conexão exigirá que o ADC mantenha uma tabela de conexões. As tabelas de conexões são comuns em conexões TCP de camada 4, sessões SSL e sessões HTTP de camada 7. Protocolos com conexões de longa duração podem esgotar a capacidade de uma tabela de conexões do ADC ou sobrecarregá-la.
Cada métrica pode ajudar a determinar um aspecto específico do desempenho. Compreender as diferentes operações realizadas em cada camada, bem como quais componentes são afetados por essas operações, ajuda a avaliar as métricas de desempenho do ADC em uma determinada implantação.
Hardware especializado e desempenho
Todos os aspectos da funcionalidade de um ADC podem ser fornecidos por uma CPU. Na verdade, muitos fornecedores de hardware ADC oferecem uma versão exclusivamente em software. Isso é possível porque a CPU é o tipo de hardware mais flexível disponível, capaz de executar praticamente qualquer tarefa centrada em dados.
No entanto, confiar todos os aspectos da funcionalidade de um ADC a uma CPU tem seus limites. Dos três principais tipos de hardware para processamento de tráfego de rede — CPU, ASIC e FPGA —, a CPU é o mais lento e possivelmente o mais caro, pois precisa do suporte de memória e controladores de memória. Os outros dois tipos de hardware para processamento de tráfego de rede são o ASIC e o FPGA. Um ASIC é projetado para executar uma tarefa específica, daí seu nome. Nenhum outro tipo de hardware é mais rápido do que um ASIC na execução de uma tarefa, mas seus recursos se limitam ao que foi projetado no chip. Se uma aplicação precisar de recursos que o ASIC não oferece, ela deverá usar uma CPU e executar as tarefas por software.
Se uma CPU é flexível e lenta, e um ASIC é inflexível e rápido, uma terceira tecnologia fica no meio-termo: o FPGA. Um FPGA é mais lento que um ASIC, mas muito mais rápido que uma CPU, e pode ser programado para executar tarefas não previstas por seus projetistas.
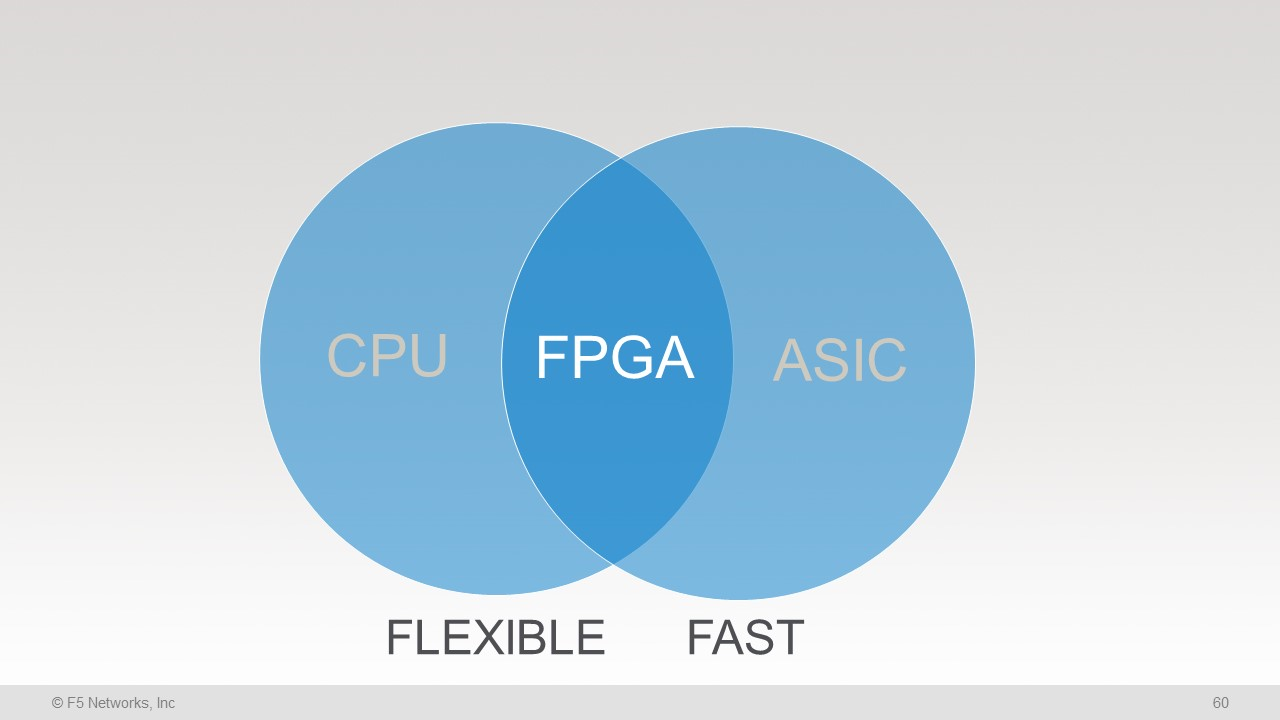
Um ADC bem projetado aproveitará ao máximo os recursos de cada tipo de hardware: delegando as tarefas comuns e simples aos componentes ASIC, executando tarefas mais complexas nos componentes FPGA e processando as tarefas mais complexas e menos comuns na CPU. Grande parte da magia da engenharia em um ADC resulta da coordenação dos diferentes tipos de componentes para lidar com as diversas cargas de trabalho da forma mais eficiente possível.
De longe, a tarefa realizada com mais frequência em um ADC é o processamento de pacotes nas interfaces de rede. Uma placa de interface de rede (NIC) padrão, disponível no mercado, é otimizada para um alto volume de tráfego de entrada (por exemplo, em um desktop ou outro dispositivo do usuário) ou para um alto volume de tráfego de saída (por exemplo, em um servidor). Um ADC se diferencia por exigir uma NIC otimizada para a taxa de transferência máxima em ambas as direções. Nenhuma NIC padrão disponível no mercado foi projetada para oferecer a taxa de transferência máxima em ambas as direções. Como o processamento de pacotes em um ADC é frequente e relativamente simples, essa tarefa é bastante adequada para um ASIC. Em ambientes de ADCs em cluster, um ASIC desagregador (DAG) atua como um balanceador de carga de front-end, garantindo que as mesmas sessões de cliente e servidor sempre passem pelo mesmo nó do cluster. O uso de um DAG em um ambiente em cluster facilita a expansão horizontal dos appliances ADC para atender às demandas de tráfego. Em um ADC projetado adequadamente, todo o processamento e a comutação de pacotes da camada 2 podem ser realizados em hardware ASIC especializado.
As tarefas de processamento das camadas 3 e 4 são mais complexas, o que as torna adequadas para um FPGA. Um FPGA pode oferecer recursos de roteamento, além de firewall e proteção contra ataques distribuídos de negação de serviço (DDoS), incluindo cookies SYN do TCP. O uso de um FPGA nesse nível permite o processamento e a proteção na camada 4, garantindo que o tráfego encaminhado para processamento adicional tenha sido devidamente montado e filtrado.
O processamento de criptografia e compressão, como SSL ou TLS, e os novos recursos introduzidos pelo HTTP/2 são outra aplicação para hardware dedicado. É comum usar um ASIC especializado para o processamento criptográfico, incluindo a negociação de chaves SSL, que exige grande capacidade computacional, em algoritmos criptográficos modernos, como o Diffie-Hellman de curva elíptica (ECDHE). Após a negociação de chaves SSL, a criptografia e a descriptografia em massa das solicitações subsequentes também podem ser realizadas por hardware ASIC. Da mesma forma, a compressão e a descompressão com algoritmos comuns podem ser executadas por hardware ASIC. O uso de componentes ASIC dedicados permite o processamento rápido de criptografia e compressão.
Todo o processamento de tráfego de rede que não for realizado por ASICs e FPGAs deve ser executado pela CPU. Embora seja lenta em comparação com ASICs e FPGAs, a CPU é o componente mais flexível do ADC. A CPU também é responsável por tarefas não relacionadas ao processamento de rede, como a interface gráfica do usuário e outras funções de configuração, o tratamento de interrupções de E/S ou até mesmo o processamento de solicitações de disco. Como as demandas sobre a CPU podem variar de acordo com a latência e ela é o último tipo de hardware a processar o tráfego de rede, os ADCs são projetados intencionalmente para direcionar o mínimo possível de processamento de tráfego à CPU, executando o máximo possível nos ASICs e FPGAs, que são mais rápidos.
Conclusão
Pode ser difícil relacionar as métricas publicadas pelos fornecedores ao desempenho no mundo real. Entender a interação entre os diferentes tipos de cargas de trabalho, os recursos que elas consomem e as capacidades de uma plataforma de hardware, embora seja complexo, pode ajudar você a tomar a melhor decisão de compra para sua organização.
As fichas técnicas publicadas e outros recursos ajudam a facilitar a especificação da plataforma ideal, mas também é importante contar diretamente com a experiência e o conhecimento técnico do fornecedor sempre que possível. Os principais fornecedores têm amplo conhecimento sobre como adequar as cargas de trabalho às plataformas — um conhecimento que deve estar prontamente disponível para os clientes.
Combinar um bom entendimento das características do tráfego das suas aplicações e dos recursos da plataforma com a experiência do seu fornecedor reduzirá o risco e os possíveis custos de dimensionar sua plataforma abaixo ou acima do necessário.
PUBLICADO EM 28 DE MARÇO DE 2017