F5 Distributed Cloud Console
Un tableau de bord SaaS dédié aux opérations et à l’observabilité pour gérer une infrastructure mondiale, fournir des alertes précoces et générer des informations exploitables.
Un portail accessible partout dans le monde pour gérer les applications distribuées et l’infrastructure
Observabilité complète
Obtenez une visibilité complète grâce au suivi de l’état des applications et aux analyses, à l’observabilité de bout en bout du réseau et à la surveillance de la sécurité multicouche dans les environnements multicloud et les sites en périphérie.
Sécurité avancée pour les applications modernes
Garantissez une sécurité cohérente dans tous les environnements grâce à des politiques et des contrôles de sécurité multicouches protégeant les applications, les API, les clés critiques, les certificats et les mots de passe.
Garantissez la disponibilité
Surveillance de bout en bout des réseaux et des applications dans tous les environnements, avec détection des anomalies pour fournir des alertes précoces et mesurer la conformité et les indicateurs clés de performance (KPI).
Améliorez la coordination et la productivité des équipes
Plusieurs équipes peuvent collaborer entre différents services et projets à partir d’une console partagée, ce qui accélère les déploiements, limite les rejets de responsabilité et offre une source unique et complète d’informations fiables.
Présentation du produit
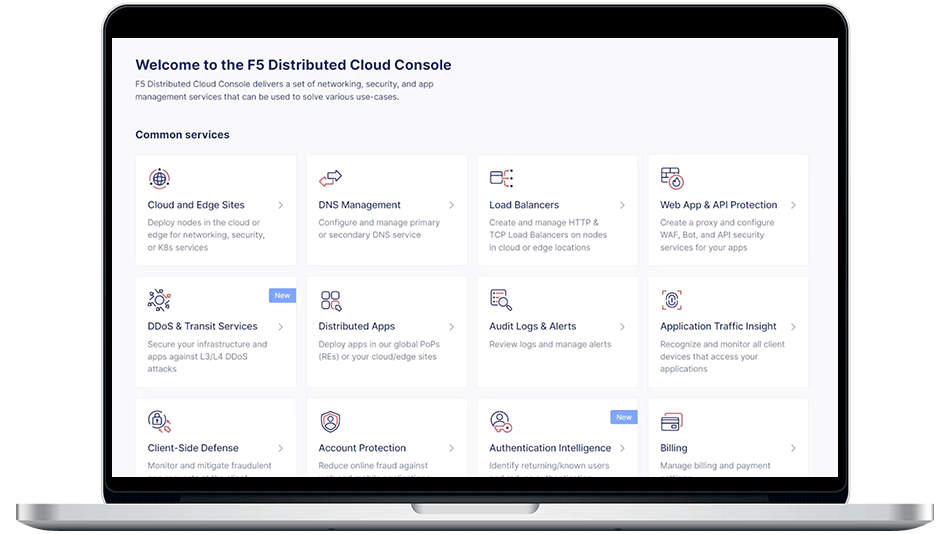
Une vue unifiée du réseau pour gérer l’infrastructure, les services et les applications
Distributed Cloud Console fournit un portail SaaS d’exploitation et d’observabilité permettant de gérer l’infrastructure et les applications dans des environnements multicloud et en périphérie, avec une vue unifiée pour surveiller les applications et les services sur l’ensemble de l’infrastructure distribuée. Les équipes NetOps peuvent gérer l’intégralité des systèmes mondiaux via l’espace de noms système et appliquer des politiques de réseau et de sécurité à l’échelle de l’organisation, tandis que les équipes SecOps peuvent définir des politiques dans des espaces de noms partagés ou système, qui seront automatiquement appliquées à chaque projet ou application de l’environnement. Des tickets d’assistance peuvent être ouverts directement dans Distributed Cloud Console afin de faciliter la collaboration entre les équipes d’assistance mondiales.
Cloud public
Gérez et protégez les charges de travail applicatives hébergées sur AWS, Azure et GCP.
Sur site
Gérez et protégez les applications dans les centres de données et les sites en périphérie.
PoP mondiaux de F5
Gérez et protégez les charges de travail applicatives au niveau des points de présence (PoP) du réseau mondial de F5.
Fonctionnalités clés
Distributed Cloud Console est la console centralisée qui permet de configurer et de surveiller tous les services de la plateforme. Elle propose un tableau de bord personnalisable offrant une visibilité de bout en bout sur les applications, ainsi que des rapports sur les services de sécurité, les performances du réseau et l’état du système.
Prise en charge des plateformes et intégrations
Prise en charge étendue des plateformes et des fournisseurs de services cloud
Prise en charge étendue des plateformes et des fournisseurs de services cloud
Les services de cloud distribué peuvent être fournis aux applications exécutées sur n’importe quelle plateforme, dans n’importe quel cloud public ou privé. Connectez et sécurisez les applications exécutées dans des machines virtuelles, des conteneurs, sur des serveurs bare metal ou dans des environnements serverless.



Intégrations de découverte de services et de maillage de services
Intégrations de découverte de services et de maillage de services
Prend en charge simultanément plusieurs protocoles de découverte de services : Consul, Kubernetes et DNS fonctionnent sans configuration supplémentaire. Les maillages de services Istio ou Linkerd peuvent s’intégrer à une passerelle d’entrée/sortie de Distributed Cloud Services.
Automatisation, alertes et intégration SIEM
Automatisation, alertes et intégration SIEM
Le fournisseur Terraform natif de F5, l’outil en ligne de commande vesctl et les API publiques répondent aux besoins d’automatisation des équipes applicatives. La prise en charge d’outils tels qu’Opsgenie ou Slack pour les alertes, et Splunk ou Datadog pour la gestion des informations et des événements de sécurité (SIEM), simplifie le quotidien des équipes DevOps et SecOps.
Ressources
À la une
La valeur des services cloud distribués
Permettre aux organisations d’accélérer l’adoption de services réseau, de sécurité et applicatifs entièrement intégrés afin de prendre en charge les environnements cloud distribués.
Lire le rapport de l’analysteGuides de démarrage rapide
Présentation des solutions
Comment « cloudifier » et moderniser votre centre de données privé ›
Comment connecter vos clouds et vos réseaux en toute sécurité ›