Une défense de première ligne contre les menaces liées à l’IA de pointe
L’IA de pointe réduit la fenêtre de déploiement des correctifs de plusieurs semaines à quelques minutes. Protégez-vous contre les menaces grâce à des logiciels renforcés en continu à l’aide des tout derniers modèles d’IA de pointe, tout en tirant parti de solutions qui assurent une protection directement dans le chemin des données, avant que les menaces n’atteignent vos applications, vos API et vos modèles d’IA.
Le paysage des menaces liées à l’IA de pointe
Attaques zero-day sans signature
L’IA de pointe permet de mener des attaques jusqu’alors inconnues, qui échappent aux défenses traditionnelles reposant sur les signatures de vulnérabilités connues.
Une fenêtre d’application des correctifs qui se mesure en minutes
Les acteurs malveillants peuvent désormais exploiter des vulnérabilités quelques heures seulement après leur découverte. Les équipes de sécurité sont habituées à des cycles de déploiement des correctifs plus longs, ce qui crée des failles critiques dans la protection.
Exploits liés aux correctifs
Chaque publication de correctif révèle des vulnérabilités que les attaquants peuvent rapidement analyser par rétro-ingénierie, transformant les systèmes non corrigés en cibles faciles avant même que les organisations puissent déployer les mises à jour.
Nous utilisons l’IA de pointe sur les deux fronts de la menace, afin de renforcer la sécurité de notre code et de protéger vos applications
Des solutions de sécurité qui s’adaptent à l’évolution des menaces
Pour lutter contre les menaces liées à l’IA de pointe, les organisations ont besoin de solutions complètes offrant une protection à l’exécution, l’application de correctifs virtuels et une atténuation des menaces pilotée par l’IA afin de bloquer les attaques et de s’adapter à l’évolution des risques.
En savoir plusDurcissement continu du code
F5 exploite les modèles d’IA de pointe les plus récents pour renforcer en continu la sécurité de notre code sur l’ensemble de la F5 Application Delivery and Security Platform, en détectant et en corrigeant systématiquement les vulnérabilités à la vitesse des machines.
En savoir plusVersions logicielles critiques
F5 publie toutes les six semaines des versions logicielles critiques intégrant des correctifs issus de notre infrastructure d’analyse par IA en cinq étapes, indépendante des modèles, ainsi que de nos équipes internes et de chercheurs externes.
En savoir plusNotre approche : une infrastructure d’analyse indépendante des modèles
F5 utilise une boucle de test en 5 étapes reposant sur l’analyse par IA et les modèles d’IA de pointe les plus avancés afin d’identifier plus tôt les faiblesses potentielles et de valider plus rapidement les améliorations, renforçant ainsi les produits sur lesquels les clients comptent pour protéger leurs applications les plus critiques.
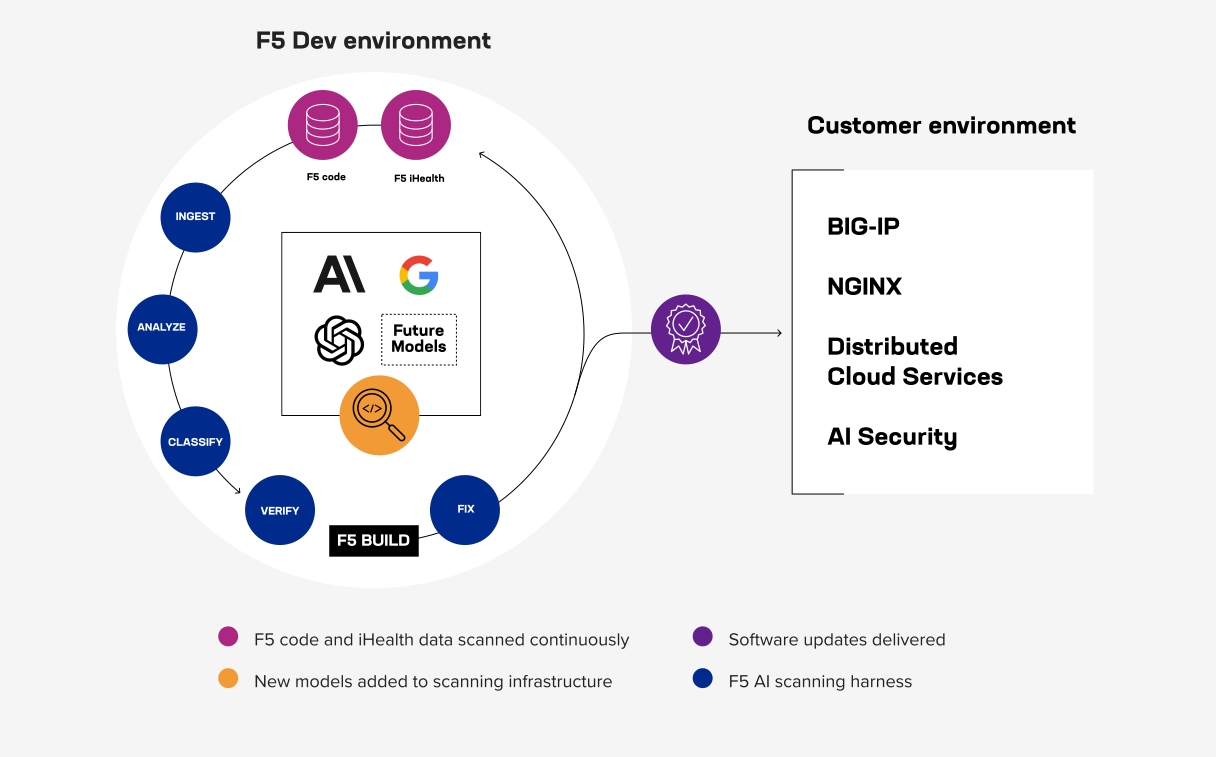
En s’appuyant sur les modèles d’IA de pointe les plus avancés, F5 exécute un dispositif d’analyse continue qui détecte, valide et corrige les vulnérabilités, renforçant ainsi la sécurité des produits sur lesquels les clients comptent. Cette approche est conçue pour être indépendante des modèles, afin que la protection ne dépende jamais d’un seul fournisseur.
Protégez le chemin des données
F5 déplace la protection vers la couche d’exécution afin de bloquer instantanément les menaces avant qu’elles n’atteignent vos applications ou vos API. Grâce à des solutions telles qu’un WAF optimisé par l’IA, l’application de correctifs virtuels et l’atténuation des menaces en temps réel, F5 neutralise les vulnérabilités zero-day, les chaînes d’exploitation pilotées par l’IA et les accès non autorisés, tout en garantissant la continuité du trafic légitime.
Produits
F5 Distributed Cloud WAF
Ce WAF basé sur l’IA a amélioré la détection de référence des menaces, atteignant une précision de 98 %, tout en réduisant les faux positifs à 1 %.
F5 Distributed Cloud Web App Scanning
La détection automatisée des vulnérabilités et l’application de correctifs virtuels permettent d’identifier les vulnérabilités associées à des scores CVE et à des niveaux de gravité dans BIG-IP Advanced WAF, avec des mises à jour automatiques des politiques.
F5 Distributed Cloud Bot Defense
Détecte et identifie les agents d’IA, les humains et les bots en leur attribuant un score de confiance qui régit leurs actions. Ce score détermine ce qu’ils peuvent faire, où ils peuvent opérer et à quelle vitesse ils peuvent agir, afin de bloquer les abus automatisés.
F5 Distributed Cloud API Security
Détecte en continu les API, y compris les endpoints fantômes et non gérés, surveille les abus et l’exposition de données sensibles, et contrôle et protège les endpoints en ligne afin de bloquer les menaces avant qu’elles n’atteignent vos services.
F5 AI Guardrails
Inspecte en temps réel les requêtes et les réponses au niveau de la couche d’inférence, en bloquant les injections de requêtes, les fuites de données et les résultats non sécurisés.
F5 AI Red Team
Teste en continu vos modèles et applications d’IA afin de détecter les vulnérabilités exploitables, en les mettant au jour comme le ferait un attaquant, avant qu’il ne passe à l’action.
Solutions
Web application and API protection
Une protection WAF, une sécurité des API, une défense contre les bots et une atténuation des attaques DDoS convergées, qui appliquent une politique cohérente dans tous les environnements afin de combler les failles laissées par la prolifération des outils.
Sécurité de l’IA
Une protection de bout en bout pour les modèles, applications et agents d’IA, depuis les tests d’intrusion en phase de développement jusqu’aux garde-fous à l’exécution en production, dans des environnements multicloud hybrides.
Faire progresser la sécurité de l’IA grâce à la collaboration au sein du secteur
F5 collabore avec des organisations de premier plan issues des communautés de l’IA, de la sécurité et de l’open source afin de renforcer la cyberrésilience et de faire progresser la défense collective à l’ère de l’IA de pointe.
Actualités et ressources
Agissez dès aujourd’hui
Security Summit : la sécurité dans le monde de l’après-Mythos
L’IA de pointe a profondément transformé le cycle de vie des vulnérabilités. Les modèles peuvent désormais détecter des vulnérabilités à la vitesse des machines, et les exploits apparaissent de plus en plus souvent avant que vos équipes de sécurité aient le temps de déployer les correctifs. Rejoignez F5 et les leaders du secteur pour découvrir les bonnes pratiques permettant de sécuriser les applications, les API et les modèles dans le monde post-Mythos.
Rejoignez-nous
Questions fréquentes
L’IA de pointe désigne les modèles d’IA les plus avancés disponibles à un moment donné. Dans le domaine de la cybersécurité, elle est utilisée aussi bien par les défenseurs que par les acteurs malveillants. De nombreux modèles aujourd’hui largement accessibles sont déjà très performants en rétro-ingénierie, en tests d’intrusion d’applications web, en red teaming et en recherche de vulnérabilités. Cela réduit le délai entre la découverte d’une vulnérabilité et son exploitation, raccourcissant ainsi la fenêtre disponible pour appliquer les correctifs et mettant à mal les cycles de mise à jour traditionnels. Des modèles comme Mythos et GPT-5.5-Cyber offrent des fenêtres de contexte plus longues, assouplissent les garde-fous susceptibles de limiter la recherche en sécurité et peuvent utiliser efficacement des outils externes pour aider les attaquants à enchaîner des exploits complexes dans l’ensemble d’une base de code. Selon F5, l’IA n’est pas une solution miracle : un WAF ou une solution WAAP constitue une couche essentielle de contrôles compensatoires pendant que votre équipe applique les correctifs à vos applications.
F5 utilise l’IA de pointe des deux côtés de la menace. L’entreprise sécurise son propre code à l’aide des modèles d’IA de pointe les plus récents afin de détecter et de corriger rapidement les vulnérabilités. Elle fournit également une sécurité à l’exécution optimisée par l’IA dans l’ensemble de son portefeuille pour identifier et bloquer les menaces en temps réel, même lorsqu’aucun correctif n’est encore disponible. Cette approche associe le renforcement continu du code à la protection du chemin de données.
F5 déplace la protection vers la couche d’exécution située sur le chemin des données, afin de bloquer les menaces avant qu’elles n’atteignent vos applications ou vos API. Grâce à un WAF optimisé par l’IA, à l’application de correctifs virtuels et à l’atténuation des menaces en temps réel, F5 bloque les vulnérabilités zero-day, les chaînes d’exploitation pilotées par l’IA et les accès non autorisés. Cette protection constitue une couche essentielle de contrôles compensatoires pendant que votre équipe applique les correctifs à vos applications.
Nous renforçons le code de F5 à l’aide de modèles d’IA de pointe de même catégorie que ceux utilisés par les attaquants, en exécutant en continu une boucle en cinq étapes qui ingère, analyse, classe, vérifie et corrige les vulnérabilités à la source avant toute mise en production. Ce processus est conçu pour être indépendant des modèles, afin que notre sécurité ne soit jamais tributaire du modèle ou du calendrier de publication d’un fournisseur unique. De plus, les résultats sont validés pour éliminer les faux positifs, plutôt que d’être suivis aveuglément. Nous considérons que notre position sur le chemin de vos données nous impose des exigences plus élevées, et non l’inverse.
F5 sécurise l’IA au niveau de la couche d’inférence, là où le modèle s’exécute et où les contrôles traditionnels n’offrent aucune visibilité. F5 AI Guardrails applique en temps réel des politiques aux requêtes et aux réponses afin d’empêcher les fuites de données et les abus, tandis que F5 AI Red Team teste en continu vos modèles pour détecter les possibilités d’exploitation et transforme les résultats obtenus en Guardrails d’exécution validés. Le même dispositif de contrôle du chemin des données qui protège vos applications s’étend à vos API et à vos charges de travail agentiques, avec des politiques cohérentes dans les environnements hybrides et multicloud.