Pour les équipes de sécurité de l’information/SecOps, certaines matinées peuvent ressembler un peu à ceci :
Et si une dose suffisante de caféine permet généralement de se mettre en mouvement, ce qui risque aussi de réveiller les équipes SecOps ou les administrateurs BIG-IP (comprenez : de les rendre fébriles ou paniqués) lorsqu’ils reprennent un café, c’est de se demander s’ils maintiennent une posture de sécurité cohérente dans des déploiements distribués ou couvrant plusieurs environnements. L’image ci-dessus ne représente peut-être pas la tenue de travail des équipes SecOps, mais elle peut illustrer leur état d’esprit au quotidien.
De nombreuses équipes SecOps, à l’instar de leurs homologues NetOps, commencent — et terminent — généralement leur journée avec un objectif principal : veiller à ce que les déploiements F5 Security et BIG-IP, ainsi que les applications qui s’y exécutent, restent opérationnels, sécurisés, disponibles et performants. Cependant, à mesure que les entreprises ont continué d’étoffer leurs portefeuilles d’applications web, il leur est devenu plus difficile de bénéficier d’une réelle visibilité sur ces indicateurs. Et bien sûr, il est difficile de protéger ce que l’on ne voit pas.
Dans un récent article de blog, Jay Kelley a souligné que « des améliorations de la sécurité peuvent être nécessaires pour réussir un nouvel audit, mieux protéger l’entreprise et réduire le risque d’une nouvelle violation de données ».
La dernière version de BIG-IQ (8.0) répond précisément à ce besoin ! BIG-IQ 8.0 apporte plusieurs améliorations en matière d’administration et de visibilité de la sécurité, qui permettent aux professionnels de la sécurité non seulement de réduire le risque d’une nouvelle violation, mais aussi de simplifier et d’optimiser les tâches de gestion quotidiennes.
La dernière version de BIG-IQ améliore la gestion et la visibilité des solutions de sécurité F5, renforçant ainsi la posture de sécurité globale et la protection contre les menaces. Elle aide les équipes SecOps à consolider les améliorations de sécurité, à enrichir les fonctionnalités des produits et à offrir une expérience utilisateur simplifiée et centrée sur les applications.
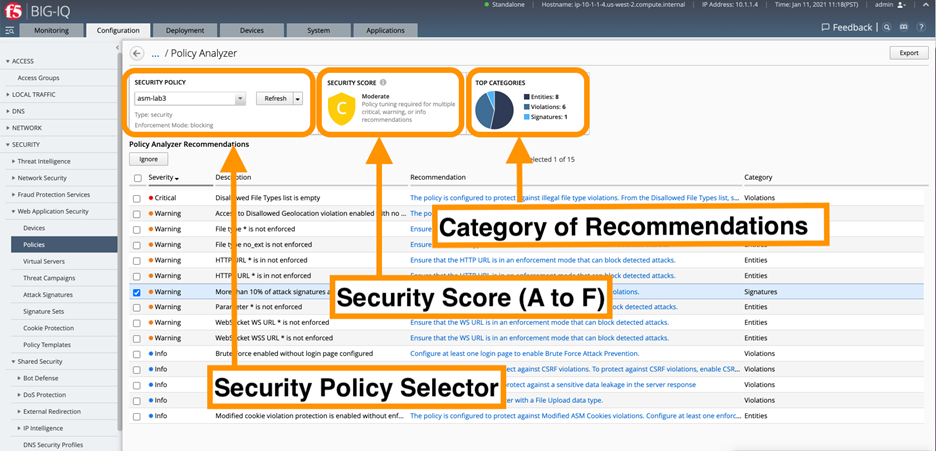
Pour les professionnels de la sécurité qui estiment que la modification des fichiers de configuration des serveurs web nécessite une protection renforcée, BIG-IQ 8.0 propose un tout nouveau tableau de bord (Configuration Analyzer) qui permet aux utilisateurs d’auditer les politiques de sécurité, de détecter les anomalies et les vulnérabilités, d’en évaluer l’efficacité et de s’appuyer sur des recommandations proactives pour les améliorer rapidement et facilement, afin de mieux protéger les applications.
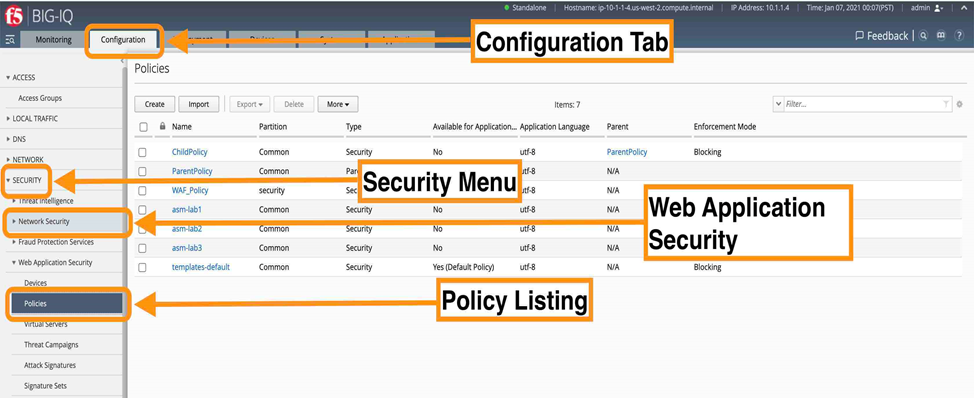
Une autre fonctionnalité intéressante introduite dans la version 8.0 est la comparaison des politiques, qui permet aux équipes SecOps de garantir la cohérence et la conformité des solutions F5 de sécurité et de mise à disposition des applications. Les équipes SecOps peuvent facilement afficher deux politiques de pare-feu d’applications web (WAF) côte à côte sous forme de tableau. Cette vue leur permet de repérer plus rapidement les inefficacités, les redondances ou les faiblesses des différentes politiques afin d’assurer leur conformité.
Parmi les autres améliorations notables figurent une gestion renforcée de la protection contre les bots et l’extension des contrôles d’accès basés sur les rôles (RBAC) à d’autres workflows et tableaux de bord de sécurité, ce qui favorise une meilleure collaboration, garantit que les déploiements sont « approuvés » par les équipes SecOps et élimine les goulets d’étranglement opérationnels.
BIG-IQ 8.0 inclut également des API déclaratives pour les fournisseurs de services SAML, une prise en charge unifiée des API pour F5 SSL Orchestrator, ainsi que la possibilité de configurer facilement des zones pour BIG-IP Advanced Firewall Manager (AFM), autant de fonctionnalités qui permettent d'améliorer la gestion et la visibilité des solutions de sécurité F5, ainsi que la posture de sécurité globale et la protection contre les menaces.
Les nouvelles fonctionnalités et capacités de sécurité introduites dans BIG-IQ Centralized Management 8.0 comprennent :
- Flux de travail simplifiés dans l’interface de configuration des accès pour un fournisseur de services SAML
- Tableau de bord de l’analyseur de configuration des stratégies
- La possibilité de comparer les politiques de sécurité des applications web afin de vérifier leur conformité
- Planification et exportation des rapports d’analyse du WAF
- Récupération des URL Office 365 pour F5 SSL Orchestrator
- Modification des objets réseau via iAppLX
- Tableaux de bord de l’état de la haute disponibilité (HA) et mesures correctives
- Rapports sur les objets inutilisés ou orphelins, le pare-feu basé sur les zones et le maillage de services réseau (NSM), afin de déverrouiller les éléments créés par les points de terminaison de services réseau (NSE) et de contribuer ainsi à garantir l’assainissement des données
- Informations exploitables sur les rapports de conformité SSL/TLS, le nombre de jours avant l’expiration des certificats SSL et la cause première des incidents grâce à la nouvelle intégration SaaS F5 Beacon SaaS integration
Pour plus d’informations sur BIG-IQ Centralized Management, cliquez ici. Nous vous invitons à participer à un webinaire BIG-IQ avec démonstration en direct qui aura lieu le mercredi 17 mars à 10 h, heure du Pacifique | 13 h, heure de l’Est. Au plaisir de vous y retrouver !
Restez à l’écoute pour découvrir le troisième article de blog de cette série et savoir comment BIG-IQ 8.0 peut encore améliorer le quotidien des responsables d’applications et des développeurs.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.