Les équipes AppDev, à l’instar de leurs homologues NetOps et SecOps, commencent et terminent leur journée avec un objectif principal : veiller à ce que les applications restent opérationnelles, sécurisées, disponibles et performantes. Il n’est toutefois pas toujours facile d’avoir une visibilité sur les performances des services applicatifs.
La demande d’une approche centralisée de la visibilité sur les applications ne cesse de croître, tout comme la taille des portefeuilles des organisations. La multiplication des centaines, des milliers, voire des dizaines de milliers d’applications destinées à répondre aux attentes des clients met à rude épreuve les investissements informatiques actuels. Le rapport État de la stratégie applicative montre que la complexité augmente à mesure que la modernisation progresse et que les applications modernes et mobiles remplacent peu à peu les applications traditionnelles. La complexité du paysage, marqué par la transformation numérique, le développement à très grande vitesse, la diversité des services cloud et l’expansion constante des surfaces d’attaque, entrave la création d’expériences personnalisées. Chaque jour, il devient plus difficile de prendre en charge ces applications critiques tout en offrant une excellente expérience client. Face à la multiplication des vecteurs d’attaque, par exemple, ces applications critiques sont devenues une cible privilégiée des cybercriminels, ce qui entraîne des coûts pour les organisations et perturbe l’expérience client.
Pour faire face à cette complexité, nous devons garantir une cohérence entre les différents environnements et veiller à ce que les équipes de développement d’applications et leurs homologues aient accès à des outils unifiés et faciles à utiliser, offrant visibilité et informations pour surveiller les applications de l’extérieur ainsi que le réseau, le tout depuis un tableau de bord de gestion centralisé.
Dans le premier article de blog de cette série « Une journée dans la vie de », Zach Westall a souligné qu’« une stratégie plus moderne est nécessaire pour relever les défis antérieurs liés à l’administration de BIG-IP. Celle-ci doit combiner une visibilité basée sur le contrôle d’accès en fonction du rôle (RBAC), des fonctions d’analyse et des workflows de gestion globale pour les applications déployées dans différents environnements, ainsi que divers scénarios d’automatisation et de libre-service. » Une approche de gestion centralisée constitue une façon d’envisager les choses, notamment pour la visibilité basée sur le RBAC et les fonctions d’analyse.
Dans la deuxième partie de cette série d’articles de blog, nous avons souligné que « parvenir à une véritable visibilité sur les métriques des applications est devenu complexe pour les entreprises à mesure qu’elles ont continué d’étoffer leur portefeuille d’applications web. Et, bien entendu, il est difficile de protéger ce que l’on ne voit pas. » Là encore, une approche centralisée offre une solution moderne.
F5 a lancé BIG-IQ 8.0 plus tôt cette année afin d’offrir aux équipes AppDev une visibilité et des capacités d’analyse complètes. BIG-IQ 8.0 améliore la visibilité et étend les contrôles d’accès basés sur les rôles (RBAC) à des workflows et tableaux de bord de sécurité supplémentaires (Configuration Analyzer). Par exemple, vous pouvez attribuer aux développeurs des droits RBAC leur permettant de consulter les tableaux de bord sur l’état de leurs applications dans BIG-IQ lorsque des problèmes de performances surviennent.
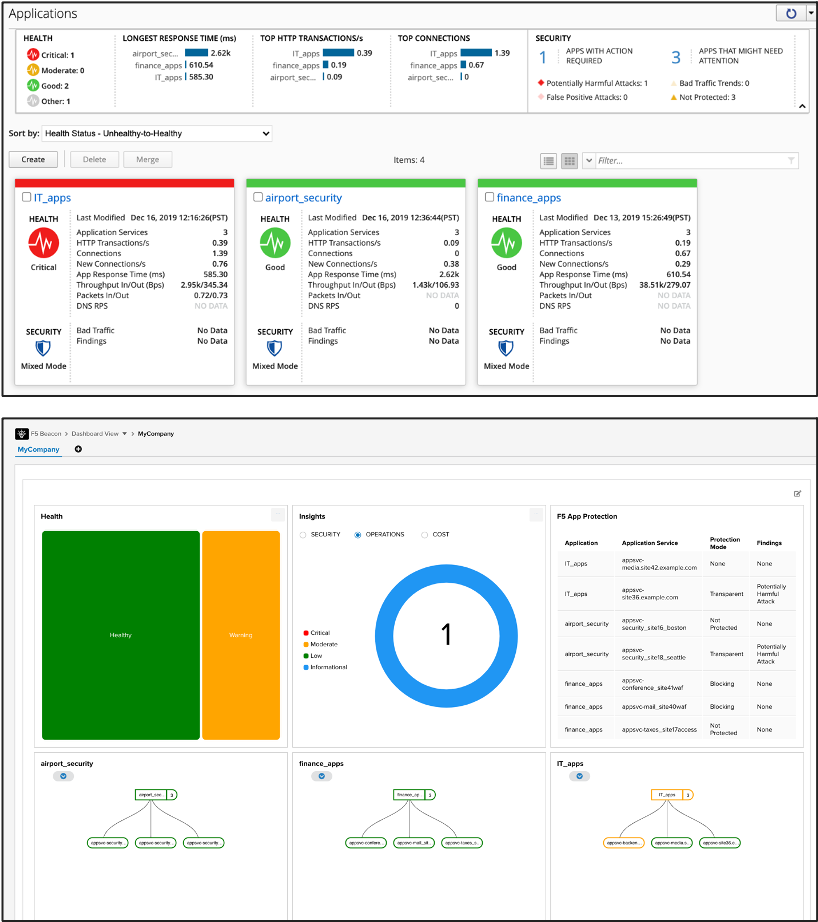
Parmi les principales fonctionnalités de cette version figurent un contrôle d’accès basé sur les rôles (RBAC) amélioré pour les équipes DevOps et les responsables d’applications, des workflows de dépannage simplifiés et rationalisés, ainsi qu’une réduction des délais de dépannage. En outre, avec BIG-IQ 8.0 et la nouvelle intégration SaaS F5 Beacon, vous bénéficiez d’une modélisation de bout en bout, d’informations sur l’état de santé des utilisateurs finaux et sur les performances, ainsi que d’informations exploitables grâce à des analyses intuitives et faciles à interpréter. Vous réduisez ainsi le délai moyen de réparation (MTTR) et tenez toutes les équipes informées, pour renforcer la cohérence et bénéficier d’un niveau de visibilité sans précédent.
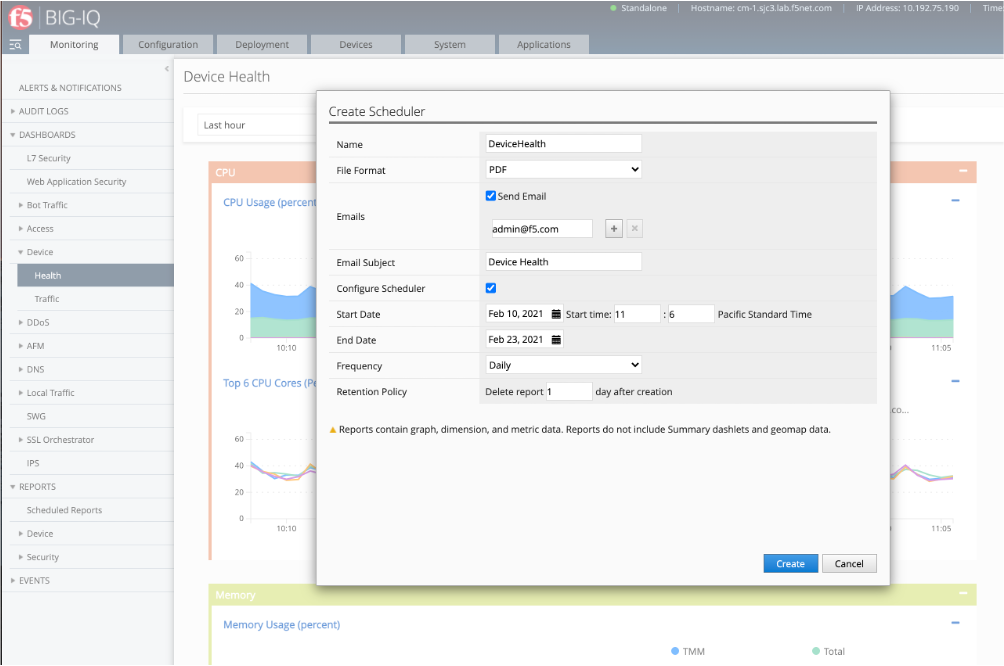
En outre, l’envoi de tableaux de bord complets sur l’état des applications et des appareils, ainsi que d’analyses, peut être planifié à destination de destinataires disposant ou non d’un accès à BIG-IQ. Du trafic des applications et des services DNS aux tableaux de bord des appareils et de la sécurité, tenez toutes vos parties prenantes AppDev et DevOps informées de l’état de leurs ressources.
Enfin, intégrez l’automatisation aux workflows alignés sur les pratiques DevOps grâce à l’AS3 de F5 Automation Toolchain en utilisant des API déclaratives et une approche fondée sur des modèles, qui prennent en charge des services applicatifs déclaratifs et des politiques de sécurité standardisés et automatisés. Vos équipes de développement peuvent ainsi accélérer le déploiement des applications, garantir la cohérence et accroître la flexibilité des déploiements, sans avoir besoin d’une expertise avancée dans le domaine.
BIG-IQ 8.0 Centralized Management propose de nouvelles fonctionnalités et capacités particulièrement intéressantes, notamment :
- Tableaux de bord d’applications intuitifs et riches en données pour l’ensemble de la suite BIG-IP
- Une vue globale qui représente les applications et services associés comme des entités uniques
- Tableaux de bord offrant une vue d’ensemble et des analyses approfondies
- La possibilité de transmettre des données de télémétrie à « F5 Beacon » pour bénéficier de fonctionnalités avancées de modélisation des applications, de suivi de leur état et d’analyse
- Compatibilité avec les déploiements sur des infrastructures existantes et héritées
- Rapports et alertes automatisés et planifiés pour aider à identifier en priorité les problèmes de performances ou les risques potentiels de sécurité
Pour en savoir plus sur BIG-IQ Centralized Management, cliquez ici. Vous pouvez également regarder à la demande le webinaire BIG-IQ et la démonstration en direct.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.